Polityka Bezpieczeństwa
Zadania warsztatowe 120 minut dla par studenckich - ocena 3.0

Poziom: ocena 3.0 - warsztat odtwórczy i podstawowe wytyczne

Czas wykonania: około 120 minut pracy zespołowej na sali laboratoryjnej.
Forma pracy: 2 osoby (para). Zespół oddaje 1 wspólny, spójny dokument tekstowy.
Środki: komputer z dostępem do Internetu, edytor tekstu oraz narzędzie do tworzenia diagramów online (rekomendowany darmowy serwis diagrams.net). Prowadzący nie dostarcza nic poza niniejszym zestawem zadań.

Profil fikcyjnej firmy (wspólny dla wszystkich tematów):

Mała firma doradczo-usługowa FinExpert Sp. z o.o., zatrudniająca 25 pracowników (Zarząd: 2 osoby, Księgowość: 8 osób, Kadry i Płace: 4 osoby, Doradztwo i Obsługa Klienta: 6 osób, IT/Administracja: 2 osoby, Recepcja i Sekretariat: 3 osoby). Infrastruktura: 1 lokalny serwer plików NAS/Active Directory w małej serwerowni, środowisko chmurowe Microsoft 365 (poczta, OneDrive, Teams, SharePoint), 1 firmowa strona WWW na hostingu zewnętrznym, model pracy hybrydowej (3 dni w biurze, 2 dni zdalnie). Zespół może doprecyzować profil w sprawozdaniu w 3–4 zdaniach.

Wymagania formalne sprawozdania na ocenę 3.0:

  • Objętość dokumentu: 4–6 stron (czcionka 11–12 pt, interlinia 1.15–1.5, marginesy standardowe 2.5 cm).
  • Układ dokumentu (obowiązkowy dla każdego tematu):
    1. Strona tytułowa: uczelnia, kierunek, rok, grupa, imiona i nazwiska członków zespołu, nr i tytuł wybranego tematu, deklarowana ocena (3.0), data.
    2. Cel i zakres opracowania (około 0,5 strony).
    3. Treść właściwa - zrealizowana zgodnie z wytycznymi w wybranym temacie.
    4. Wnioski zespołu (około 0,5 strony): co wdrożylibyście w firmie w pierwszej kolejności i dlaczego.
    5. Źródła bibliograficzne: minimum 3 źródła (w tym co najmniej 1 norma lub oficjalny poradnik: ISO/IEC 27001, NIST, ENISA, UODO, CERT Polska).
    6. Podział pracy w zespole: kto co robił + szacunkowy czas pracy każdej osoby.
  • Kryteria merytoryczne poziomu 3.0: Zadanie odtwórcze: poprawne definicje własnymi słowami, zestawienie 10 zasad polityki, 1-stronicowy wzór fragmentu polityki przygotowany w edytorze tekstu, ustrukturyzowana tabela oraz schemat blokowy procedury lub diagram wykonany w serwisie diagrams.net. Zadanie nie może być wykonane wyłącznie opisowo – wymaga powiązania tekstu z tabelami i diagramami inżynierskimi.

Rekomendowany podział czasu na sali (120 minut): 0–15 min: wybór tematu, doprecyzowanie profilu firmy, podział ról; 15–60 min: research norm w sieci WWW i szkic punktów polityki; 60–100 min: pisanie dokumentu, tabel i schematów w diagrams.net; 100–120 min: wnioski, bibliografia, podział pracy i weryfikacja całości.
Spis
Spis 10 tematów zadań warsztatowych
01/10
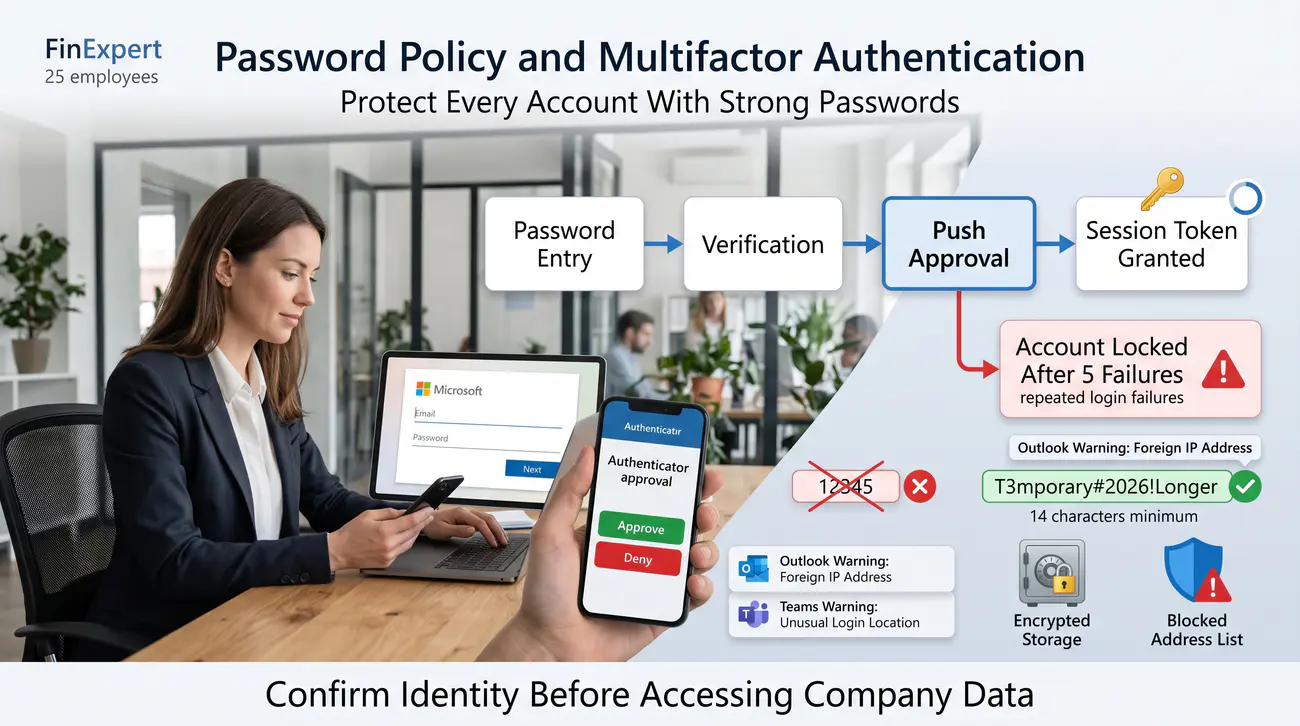
Temat 1. Polityka haseł i uwierzytelniania wieloskładnikowego
Podstawa normatywna i kontekst: NIST SP 800-63B (Digital Identity Guidelines: Authentication and Lifecycle), ISO/IEC 27001:2022 kontrolka A.5.17 (Informacje uwierzytelniające) oraz wytyczne ENISA dot. silnego uwierzytelniania. | Najczęstszą przyczyną przejęć kont firmowych i kompromitacji tożsamości cyfrowej są słabe, powtarzalne hasła oraz brak uwierzytelniania wieloskładnikowego (MFA). W małych firmach pracownicy często stosują proste hasła słownikowe w poczcie i systemach chmurowych.

Cel zadania

Opracowanie podstawowej polityki tworzenia haseł i wdrażania uwierzytelniania wieloskładnikowego (MFA) dla 25-osobowej firmy, zapewniającej wyeliminowanie prostych ataków słownikowych i siłowych.

Scenariusz problemowy w firmie

Sytuacja: W 25-osobowej firmie FinExpert pracownicy używają haseł w stylu 'Lato2026!' lub 'Biuro123', czyli tzw. haseł słownikowych (łatwych do odgadnięcia przez automat zgadujący popularne słowa i daty). Zarząd zauważa próby nieautoryzowanych logowań na firmowe konta Microsoft 365 (poczta, OneDrive i Teams w chmurze Microsoftu) z podejrzanych zagranicznych adresów IP (numerów identyfikujących komputer w Internecie – obce kraje sugerują atak, a nie pomyłkę pracownika). Bez drugiego składnika logowania jedno wycieknięte hasło otwiera przestępcy całą skrzynkę i dokumenty.

Wasze zadanie: Wasz dwuosobowy zespół ma za zadanie opracować 10 zasad polityki haseł (m.in. długość, menedżer haseł, czyli sejf na hasła zapamiętujący je za użytkownika), przygotować 1-stronicowy wzór fragmentu polityki do podpisu przez pracowników oraz schemat blokowy logowania z MFA (uwierzytelnianiem wieloskładnikowym – oprócz hasła telefon potwierdza tożsamość kodem lub powiadomieniem Push).

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Zdefiniujcie własnymi słowami różnice pomiędzy: długością a złożonością hasła, menedżerem haseł, uwierzytelnianiem wieloskładnikowym (MFA) oraz nowoczesnymi kluczami passkey (FIDO2).
  2. Sformułujcie w edytorze tekstu tabelę 10 obowiązkowych zasad polityki haseł dla firmy (np. minimalna długość 12–14 znaków, zakaz używania haseł prywatnych, blokada konta po 5 nieudanych próbach, obowiązkowe MFA dla poczty, chmury i VPN) wraz z uzasadnieniem każdej reguły.
  3. Napiszcie 1-stronicowy formalny wzór 'Fragment polityki haseł' zawierający 10 punktów: kogo dotyczy, czego pracownik musi przestrzegać, jakie zachowania są bezwzględnie zabronione (np. zapisywanie haseł na kartkach, podawanie przez telefon).
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy procesu logowania użytkownika z uwzględnieniem drugiego składnika (hasło -> weryfikacja w aplikacji Authenticator / powiadomienie Push -> przyznanie tokenu sesyjnego) z obsługą błędnych prób logowania i wklejcie wyeksportowany diagram do sprawozdania.
  5. Sprawdźcie w serwisie Have I Been Pwned Passwords stopień skompromitowania 3 przykładowych haseł słownikowych i wskażcie rolę menedżera haseł jako narzędzia eliminującego potrzebę zapamiętywania dziesiątek skomplikowanych ciągów znaków.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Długość hasła (entropia) jest wielokrotnie ważniejsza niż wymuszanie sztucznych znaków specjalnych w krótkim haśle.
  • Wdrożenie MFA neutralizuje ponad 99% zautomatyzowanych ataków opartych na wyciekach baz danych (credential stuffing).
  • Osiągnięcie zespołu: gotowy 1-stronicowy regulamin polityki haseł dla małej firmy z czytelnym schematem procedury MFA wykonanym w diagrams.net oraz tabelą weryfikacji haseł.
Rysunek 1. Schemat logowania dwuetapowego z weryfikacją tożsamości.
02/10
Temat 2. Kontrola dostępu i zasada najmniejszych uprawnień (Least Privilege)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.15 (Kontrola dostępu), A.5.18 (Prawa dostępu), A.8.2 (Uprzywilejowane prawa dostępu) oraz wytyczne NIST SP 800-53 (AC - Access Control). | Nadmierne uprawnienia użytkowników są główną przyczyną eskalacji ataków wewnątrz sieci. Gdy zwykły pracownik posiada uprawnienia administratora lokalnego, malware może w ułamku sekundy sparaliżować całą domenę.

Cel zadania

Zdefiniowanie struktury uprawnień w oparciu o model ról (RBAC) oraz zasadę najmniejszych uprawnień dla 25-osobowej firmy, eliminując dostęp uniwersalny.

Scenariusz problemowy w firmie

Sytuacja: W firmie FinExpert wszyscy pracownicy mają dostęp do tego samego folderu sieciowego 'Wspólny', w którym znajdują się zarówno umowy handlowe, faktury, jak i bazy kadrowe z wynagrodzeniami. Stażysta przypadkowo skasował folder z dokumentami podatkowymi klienta, bo nic go przed tym nie blokowało. To łamie zasadę najmniejszych uprawnień (Least Privilege – każdy widzi tylko to, co musi do swojej pracy) i grozi wyciekiem płac do osób niepowołanych.

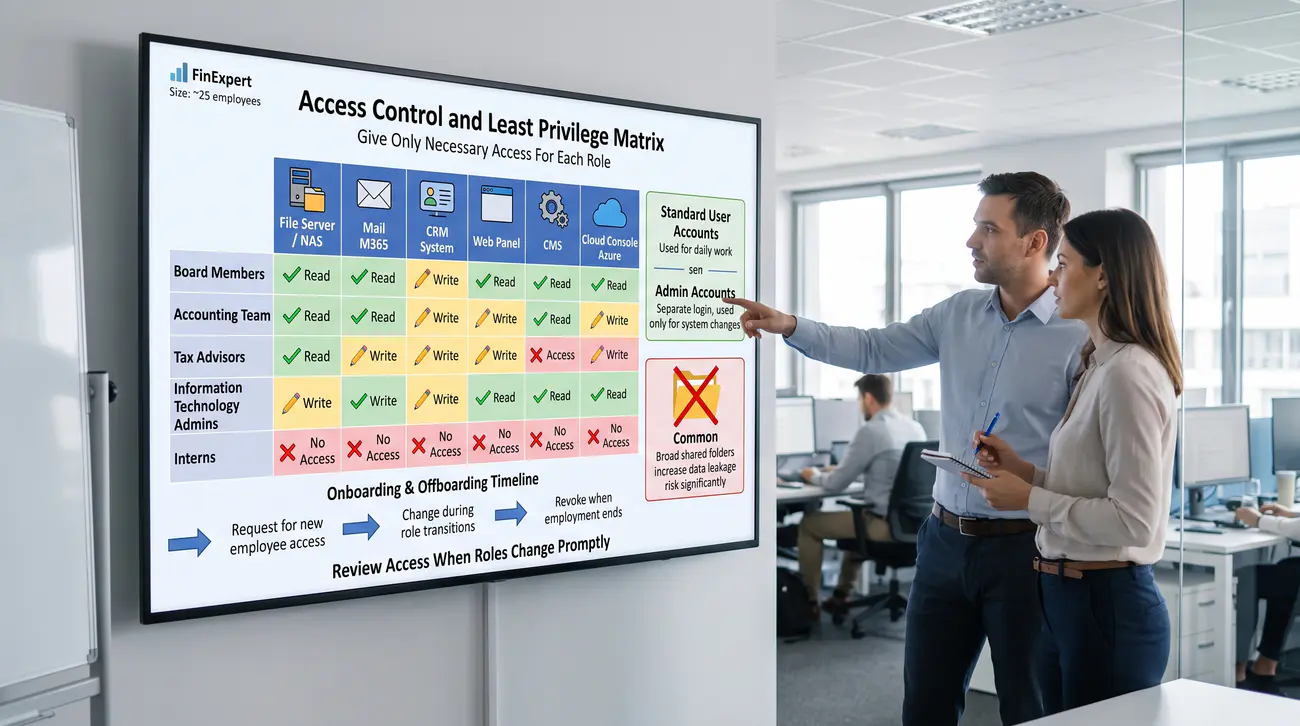
Wasze zadanie: Zespół ma za zadanie opracować matrycę ról i zasobów (tabelę: kto – Zarząd, Księgowość, Doradcy, IT, Stażyści – do czego ma dostęp), wyjaśnić pojęcia RBAC (Role-Based Access Control – dostęp wynika ze stanowiska) i Least Privilege oraz spisać zasady nadawania i odbierania uprawnień, w tym offboarding (odbieranie kont w dniu odejścia pracownika).

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami pojęcia: RBAC (Role-Based Access Control), zasada najmniejszych uprawnień (Least Privilege), konto zwykłe vs uprzywilejowane (administrator) oraz dostęp na żądanie (Just-in-Time).
  2. Zaproponujcie 5 ról dla 25-osobowej firmy: Zarząd, Księgowość, Doradcy Podatkowi, Administratorzy IT, Stażyści/Praktykanci; określcie, do jakich zasobów każda rola ma i nie ma dostępu.
  3. Zbudujcie w edytorze tekstu tabelę dostępową: Rola x Zasób (serwer plików NAS, poczta Microsoft 365, system CRM/ERP, panel CMS strony www, konsola chmury Azure) z poziomami praw: Odczyt / Zapis / Brak dostępu.
  4. Narysujcie w narzędziu diagrams.net schemat blokowy cyklu życia tożsamości i uprawnień: wniosek -> akceptacja -> nadanie uprawnień -> weryfikacja kwartalna -> odebranie uprawnień (offboarding).
  5. Napiszcie 1 stronę formalnych zasad w edytorze tekstu: procedura wnioskowania o konto, procedura zmiany uprawnień przy awansie/zmianie działu, bezwzględne odbieranie dostępów w dniu rozwiązania umowy oraz zakaz pracy na co dzień na koncie z uprawnieniami administratora stacji roboczej.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Zasada najmniejszych uprawnień drastycznie ogranicza promień rażenia (blast radius) w przypadku przejęcia pojedynczego konta.
  • Współdzielenie jednego folderu ze wszystkimi danymi jest niedopuszczalne w świetle prawa ochrony danych i higieny IT.
  • Osiągnięcie zespołu: tabela matrycy ról i zasobów dla 25 pracowników, schemat procedury offboardingu w diagrams.net oraz 1-stronicowy regulamin zarządzania kontami.
Rysunek 2. Matryca uprawnień RBAC i separacja ról w organizacji.
03/10
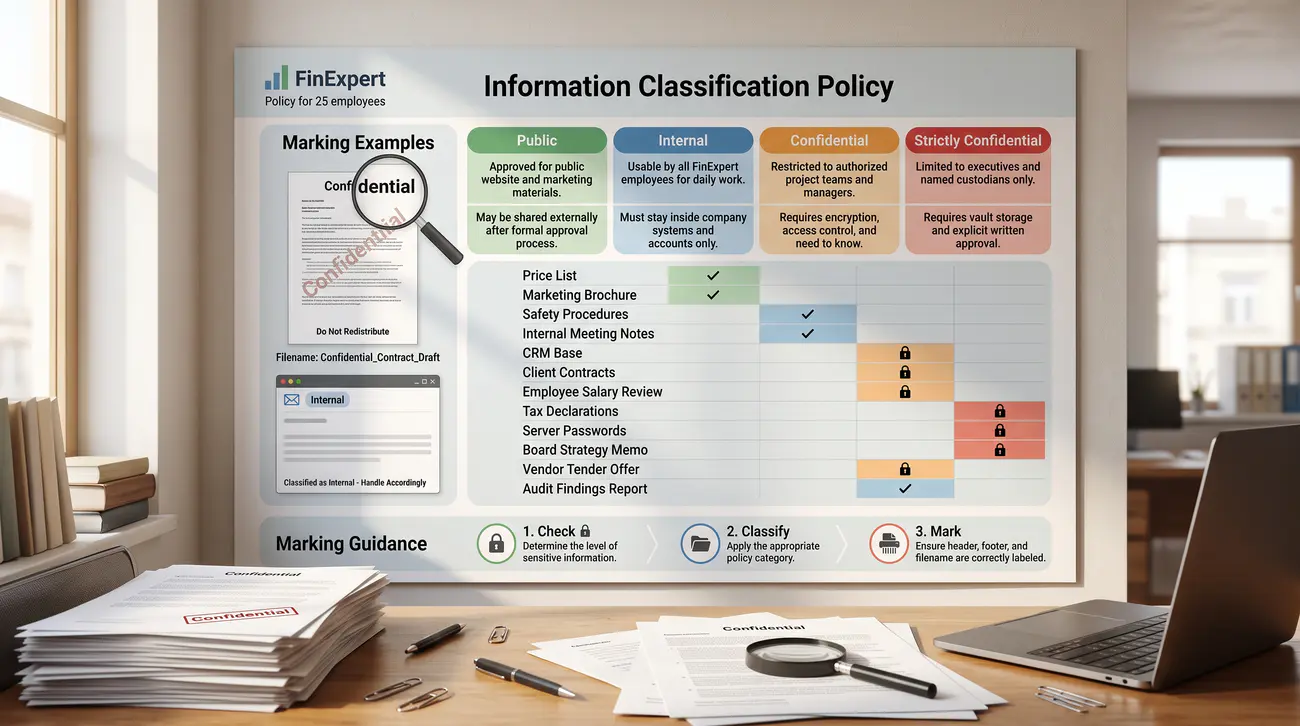
Temat 3. Klasyfikacja informacji i oznakowanie dokumentów
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.12 (Klasyfikacja informacji), A.5.13 (Oznakowanie informacji), A.8.10 (Usuwanie informacji), wytyczne Urzędu Ochrony Danych Osobowych (UODO) oraz wymogi RODO. | Pracownicy często nie wiedzą, co stanowi tajemnicę firmy, a co jest informacją publiczną. Brak jasnych reguł klasyfikacji prowadzi do przypadkowego ujawniania wrażliwych kalkulacji ofertowych i danych osobowych.

Cel zadania

Stworzenie prostego, 4-poziomowego schematu klasyfikacji informacji w 25-osobowej firmie, opracowanie zasad znakowania dokumentów i instrukcji postępowania dla pracowników.

Scenariusz problemowy w firmie

Sytuacja: W biurze FinExpert nowy handlowiec wysłał do klienta ofertę handlową, omyłkowo dołączając w załączniku plik Excel z marżami firmy i pensjami wszystkich pracowników. Tłumaczył się, że 'plik nie miał żadnego ostrzeżenia, że jest tajny'. Bez klasyfikacji informacji (podziału na poziomy: Publiczna / Wewnętrzna / Poufna / Ściśle poufna) i oznakowania (klauzuli w nagłówku, stopce i nazwie pliku) pracownik nie wie, co jest tajemnicą przedsiębiorstwa, a wyciek płac narusza też RODO.

Wasze zadanie: Wasz zespół ma za zadanie opracować przejrzysty schemat 4 poziomów klasyfikacji, ustalić reguły znakowania dokumentów (m.in. znak wodny, prefiks [POUFNE] w nazwie) i sporządzić 1-stronicową instrukcję dla pracowników – jak rozpoznać poziom, gdzie przechowywać i jakim kanałem wolno wysłać dany dokument.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Zdefiniujcie 4 poziomy klasyfikacji informacji dla firmy: Publiczna, Wewnętrzna, Poufna, Ściśle Poufna (Zastrzeżona), podając definicję szkody w przypadku wycieku.
  2. Ustalcie w edytorze tekstu praktyczny wzorzec oznakowania: stopka wiadomości e-mail, nagłówek dokumentów Word/PDF, prefiksy w nazwach plików oraz pieczątki na dokumentach papierowych.
  3. Zbudujcie w edytorze tekstu tabelę przypisującą 12 typowych dokumentów firmy (np. cennik ze strony, procedury BHP, baza CRM, umowy z klientami, deklaracje ZUS/PIT, hasła do serwerów) do właściwych poziomów.
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy (drzewo decyzyjne): jak pracownik kwalifikuje nowo tworzony lub otrzymany dokument do właściwej kategorii i jak dobiera bezpieczny kanał dystrybucji.
  5. Napiszcie 1 stronę zwięzłej instrukcji pracowniczej w edytorze tekstu: jak rozpoznać poziom, jak bezpiecznie przechowywać dokumenty papierowe i cyfrowe oraz zakaz przesyłania dokumentów poufnych przez prywatne komunikatory i pocztę zewnętrzną.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Pracownik nie może domyślać się poufności dokumentu – każde aktywo informacyjne musi posiadać jednoznaczne oznaczenie poziomu wrażliwości.
  • Przejrzysty 4-stopniowy schemat zapobiega zarówno lekceważeniu tajemnic firmy, jak i nadmiernemu utajnianiu pism urzędowych.
  • Osiągnięcie zespołu: tabela klasyfikacji 12 dokumentów, schemat drzewa decyzyjnego w diagrams.net, reguły znakowania wizualnego i 1-stronicowa instrukcja operacyjna dla biura.
Rysunek 3. Standard wizualnego oznakowania dokumentu i drzewo klasyfikacji informacji.
04/10
Temat 4. Polityka BYOD (Bring Your Own Device) i bezpieczeństwo urządzeń mobilnych
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.1 (Urządzenia końcowe użytkowników), wytyczne NIST SP 800-124 (Managing the Security of Mobile Devices) oraz wytyczne EROD i UODO dot. pracy mobilnej. | Pracownicy oczekują możliwości odbierania poczty firmowej i wiadomości Teams na prywatnych smartfonach. Bez odpowiedniej polityki firmowe e-maile i załączniki trafiają na niezabezpieczone, prywatne urządzenia.

Cel zadania

Sformułowanie podstawowych zasad polityki BYOD dla 25-osobowej firmy, zabezpieczenie danych służbowych na smartfonach pracowników oraz opracowanie procedury postępowania w przypadku zgubienia telefonu.

Scenariusz problemowy w firmie

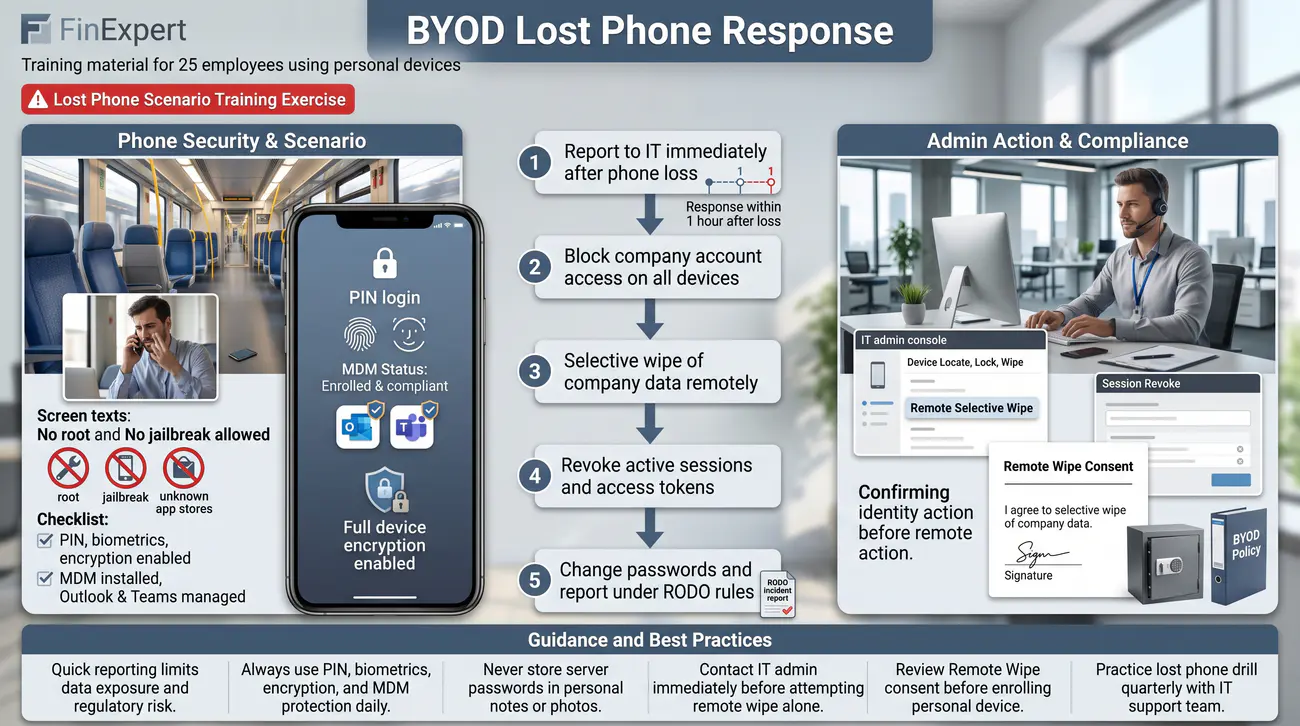
Sytuacja: W firmie FinExpert pracownicy instalują aplikacje Outlook i Teams na prywatnych telefonach z Androidem i iOS (model BYOD – Bring Your Own Device, czyli praca na własnym sprzęcie). Jeden z pracowników zgubił w pociągu telefon, który nie posiadał blokady ekranu kodem PIN, a w pamięci znajdowały się pobrane umowy z danymi osobowymi. Bez szyfrowania pamięci i zdalnego czyszczenia znalazca ma pełny dostęp do poczty firmowej.

Wasze zadanie: Zespół ma opracować 10 zasad BYOD (m.in. PIN/biometria, szyfrowanie, zakaz rootowania, czyli łamania zabezpieczeń telefonu), formularz zgody pracownika (w tym zgodę na Remote Wipe – zdalne wyczyszczenie tylko danych firmowych) oraz schemat postępowania po zgubieniu urządzenia: zgłoszenie do IT, blokada, zmiana hasła i ocena, czy trzeba powiadomić UODO.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Zdefiniujcie pojęcia: model BYOD (Bring Your Own Device) vs COPE (Corporate-Owned, Personally-Enabled), system MDM (Mobile Device Management), szyfrowanie pamięci telefonu oraz blokada biometryczna/PIN.
  2. Wypiszcie w edytorze tekstu tabelę 10 obowiązkowych zasad korzystania z prywatnego telefonu do celów służbowych (np. kod blokady min. 6 cyfr lub biometria, automatyczna blokada po 2 minutach, bezwzględny zakaz rootowania/jailbreaku, obowiązkowe aktualizacje systemu, szyfrowanie nośnika, zakaz sideloadingu aplikacji).
  3. Napiszcie w edytorze tekstu 1-stronicowe formalne 'Porozumienie / Zgoda pracownika na korzystanie z BYOD' zawierające: oświadczenie o przestrzeganiu zasad, zgodę na selektywne zdalne wyczyszczenie danych firmowych (Selective Wipe) oraz obowiązek natychmiastowego zgłoszenia kradzieży.
  4. Opracujcie w narzędziu diagrams.net 5-krokowy schemat blokowy: 'Co robić po zgubieniu telefonu z danymi firmowymi' (1. Zgłoszenie do IT, 2. Zdalna blokada i wipe konta służbowego, 3. Unieważnienie tokenów sesyjnych, 4. Zmiana hasła, 5. Raport incydentu RODO) i wklejcie wyeksportowany rysunek do sprawozdania.
  5. Wskażcie procedurę weryfikacji stanu zabezpieczeń telefonu przed dopuszczeniem go do firmowej sieci Wi-Fi i usług chmurowych.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Brak polityki BYOD oznacza, że poufne dane firmowe bez żadnej kontroli opuszczają bezpieczny perymetr organizacji.
  • Zgoda pracownika na zdalne wyczyszczenie danych firmowych jest fundamentalnym warunkiem dopuszczenia prywatnego telefonu do zasobów spółki.
  • Osiągnięcie zespołu: tabela 10 zasad BYOD, formalna zgoda pracownicza, procedura weryfikacji oraz algorytm reagowania na zgubienie smartfona sporządzony w diagrams.net.
Rysunek 4. Procedura natychmiastowego reagowania na utratę urządzenia mobilnego BYOD.
05/10
Temat 5. Praca zdalna, telepraca i bezpieczny dostęp przez VPN
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.7 (Praca zdalna), wytyczne NIST SP 800-46 (Guide to Enterprise Telework and Remote Access Security), poradnik CERT Polska dla pracowników zdalnych oraz przepisy Kodeksu pracy dotyczące pracy zdalnej. | Praca z domu i kawiarni stała się standardem. Otwieranie niezabezpieczonych portów pulpitów zdalnych (RDP) bezpośrednio do Internetu to najczęstszy wektor ataków ransomware w małych firmach.

Cel zadania

Uregulowanie zasad bezpiecznej pracy zdalnej dla 25-osobowej firmy, wyeliminowanie niebezpiecznych połączeń RDP i wdrożenie tunelowania VPN oraz opracowanie checklisty domowego stanowiska pracy.

Scenariusz problemowy w firmie

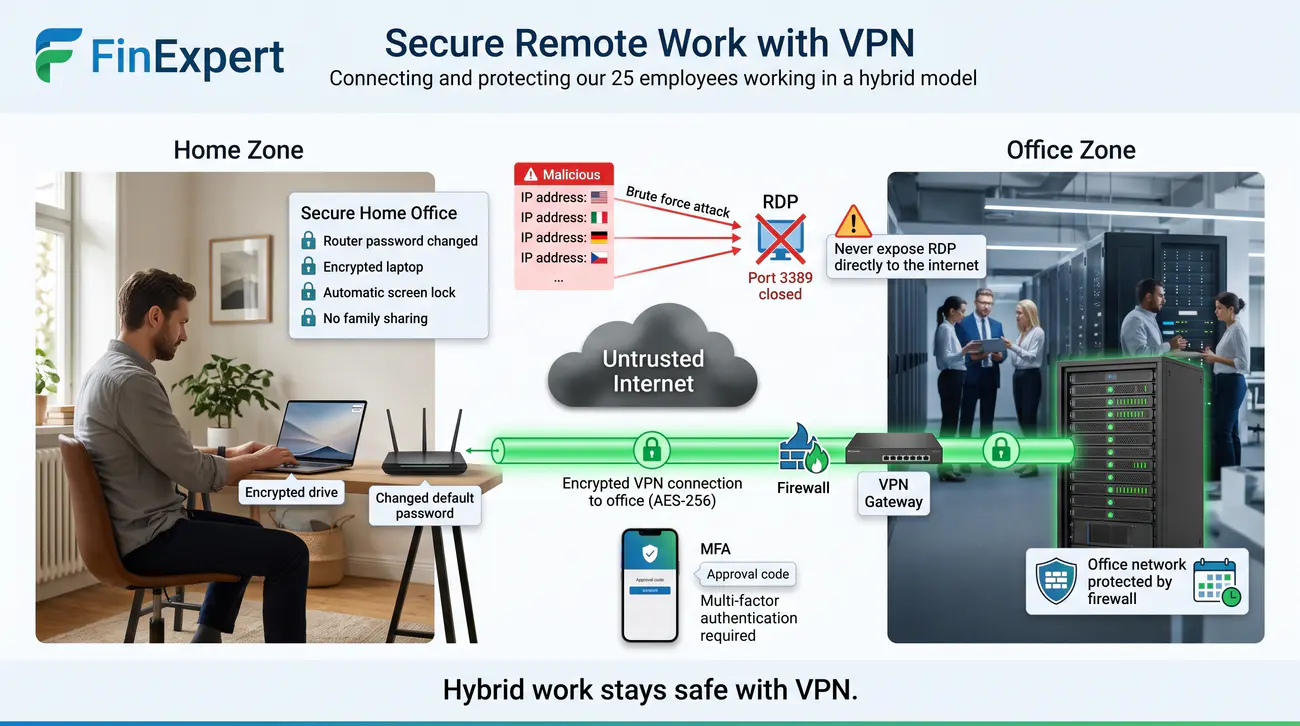
Sytuacja: W firmie FinExpert wdrożono model pracy hybrydowej (3 dni w biurze, 2 dni w domu). Aby ułatwić pracę z domu, informatyk przekierował na routerze port 3389 (RDP – protokół zdalnego pulpitu do sterowania serwerem) bezpośrednio na serwer plików, umożliwiając logowanie z dowolnego miejsca bez VPN. Po tygodniu serwer zaczął rejestrować tysiące prób logowania na konto 'Administrator' z Chin i Rosji – to automatyczne ataki siłowe (brute-force) szukające otwartego RDP, czyli najprostszej drogi do ransomware.

Wasze zadanie: Wasz zespół ma za zadanie opracować 10 zasad pracy zdalnej, zamknąć podatny port RDP, wdrożyć tunel VPN (Virtual Private Network – szyfrowany tunel łączący dom z firmą, z obowiązkowym MFA) i przygotować checklistę bezpiecznego biura domowego: silne hasło routera, szyfrowany laptop, blokada ekranu i zakaz pożyczania sprzętu rodzinie.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami: czym jest wirtualna sieć prywatna (VPN), dlaczego publikowanie protokołu RDP bezpośrednio do Internetu jest kardynalnym błędem oraz jaka jest różnica między siecią zaufaną (biuro) a niezaufaną (domowe Wi-Fi, kawiarnia).
  2. Zestawcie w edytorze tekstu tabelę 10 zasad bezpiecznej pracy zdalnej (np. praca wyłącznie na służbowym, zaszyfrowanym laptopie, obowiązkowy VPN z MFA przy każdym połączeniu z zasobami firmy, bezwzględny zakaz udostępniania laptopa rodzinie i dzieciom, blokada ekranu przy odejściu od biurka).
  3. Napiszcie w edytorze tekstu 1 stronę praktycznej checklisty w formie tabeli audytowej dla pracownika: 'Bezpieczne stanowisko domowe' (zabezpieczenie domowego routera Wi-Fi własnym silnym hasłem, zmiana domyślnego hasła admina w routerze, wyłączenie asystentów głosowych podczas poufnych rozmów).
  4. Zaprojektujcie w narzędziu diagrams.net schemat architektury połączenia sieciowego: Laptop pracownika w domu -> Domowy router -> Niezaufany Internet -> Brama VPN w firmie z weryfikacją MFA -> Zasoby serwera plików i sieci lokalnej, wskazując wyraźnie zablokowanie bezpośredniego portu RDP od strony WAN.
  5. Wskażcie procedurę postępowania w przypadku awarii domowego łącza internetowego lub utraty połączenia z tunelem VPN.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Protokół RDP wystawiony bezpośrednio do sieci Internet bez szyfrowanego tunelu VPN i MFA jest zaproszeniem dla cyberprzestępców do ataku siłowego i ransomware.
  • Stanowisko pracy zdalnej musi spełniać takie same wymogi poufności jak biuro firmowe – domownicy nie mogą mieć wglądu w dane klientów.
  • Osiągnięcie zespołu: tabela 10 zasad telepracy, schemat architektury sieciowej w diagrams.net oraz 1-stronicowa checklista domowego stanowiska pracy.
Rysunek 5. Bezpieczna architektura połączenia zdalnego przez tunel VPN z uwierzytelnianiem MFA.
06/10
Temat 6. Kopie zapasowe, ochrona przed ransomware i ciągłość działania (BCP/DR)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.13 (Kopia zapasowa informacji), norma ISO 22301 (Bezpieczeństwo i odporność – Zarządzanie ciągłością działania) oraz wytyczne NIST SP 800-34. | Ransomware oraz awaria dysku nie mogą zatrzymać funkcjonowania firmy. Posiadanie kopii zapasowej tylko na tym samym dysku sieciowym lub brak testów odtworzenia to prosta droga do bankructwa.

Cel zadania

Zaprojektowanie harmonogramu i procedury tworzenia kopii zapasowych w oparciu o regułę 3-2-1 dla 25-osobowej firmy, zapewniających ochronę przed utratą danych.

Scenariusz problemowy w firmie

Sytuacja: W biurze FinExpert zepsuł się dysk twardy w serwerze plików NAS (Network Attached Storage – sieciowy dysk firmowy). Podczas próby odzyskania danych okazało się, że 'automatyczny backup' (kopia zapasowa) nie wykonywał się od 8 miesięcy z powodu braku miejsca na dysku, o czym nikt nie wiedział, bo nikt nie sprawdzał logów (raportów o sukcesie/porażce). Firma straciła dane księgowe z dwóch kwartałów – jedna awaria wystarczyła do paraliżu rozliczeń.

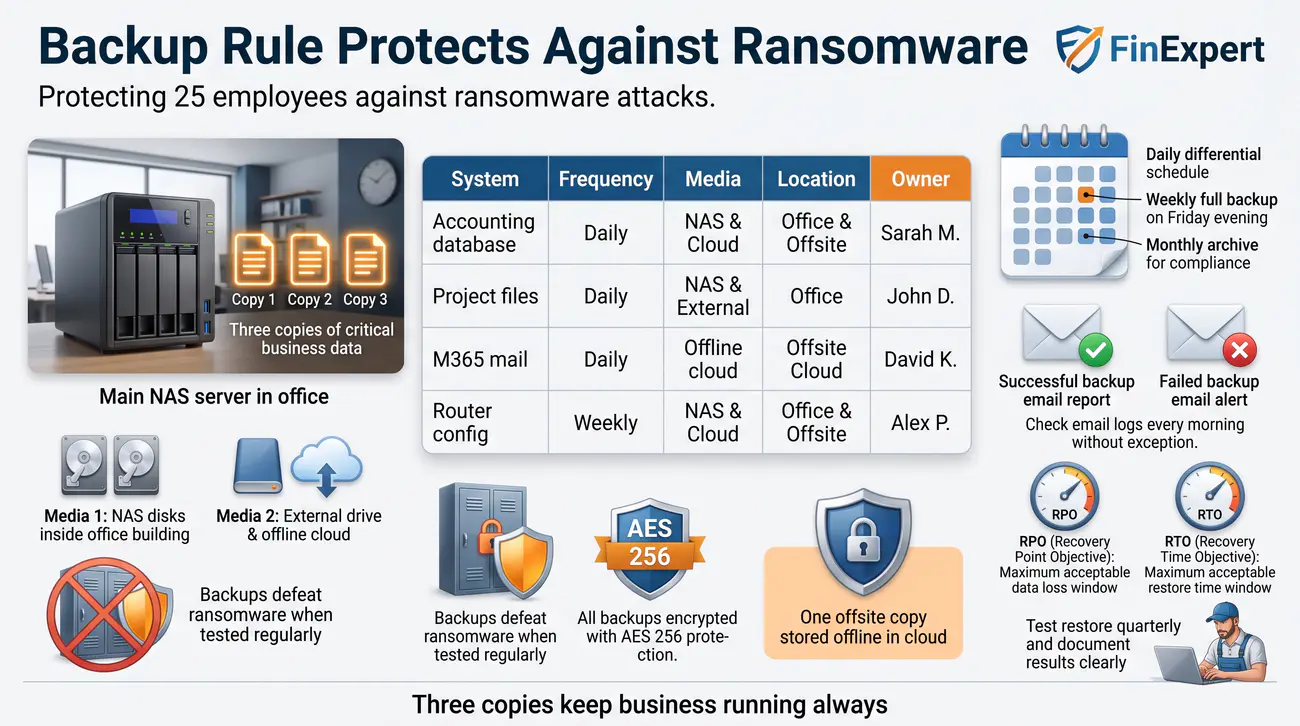
Wasze zadanie: Zespół ma za zadanie opracować zasady backupu wg reguły 3-2-1 (3 kopie, 2 różne nośniki, 1 kopia poza biurem), zdefiniować parametry RPO (ile danych możemy stracić) i RTO (jak szybko musimy wrócić do pracy), przygotować harmonogram kopii (dzienne, tygodniowe, miesięczne) oraz tabelę odpowiedzialności: kto sprawdza logi i testuje odtwarzanie.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami kluczowe pojęcia: reguła backupu 3-2-1, parametry RPO (Recovery Point Objective – maksymalna dopuszczalna utrata danych w czasie) oraz RTO (Recovery Time Objective – maksymalny dopuszczalny czas przywrócenia systemu), kopia offline (Air-Gap).
  2. Zaproponujcie harmonogram kopii zapasowych dla firmy: co jest archiwizowane codziennie (kopia różnicowa/przyrostowa baz danych), co tydzień (pełna kopia maszyn wirtualnych), co miesiąc (archiwum długoterminowe) oraz gdzie kopie są fizycznie przesyłane.
  3. Zbudujcie w edytorze tekstu tabelę inwentaryzacyjną: System/Dane (baza księgowa, pliki projektowe, poczta Microsoft 365, konfiguracja routerów) x Częstotliwość x Typ nośnika x Miejsce składowania x Wartości RPO/RTO x Osoba odpowiedzialna.
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy architektury tworzenia kopii zapasowych zgodnie z regułą 3-2-1 z uwzględnieniem odizolowanej kopii offline w chmurze (Air-Gap) i procedurą cyklicznego testowania odtworzenia danych.
  5. Napiszcie 1 stronę formalnych zasad w edytorze tekstu: zakaz trzymania jedynej kopii na tej samej macierzy dyskowej, szyfrowanie kopii algorytmem AES-256, obowiązkowe powiadomienia e-mail o wyniku backupu oraz harmonogram kwartalnych próbnych odtworzeń.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Kopia zapasowa, która nie jest testowana pod kątem odtworzenia, w rzeczywistości nie istnieje.
  • Zasada 3-2-1 gwarantuje przetrwanie danych nawet w przypadku jednoczesnej awarii sprzętowej i pożaru w budynku biurowym.
  • Osiągnięcie zespołu: harmonogram tworzenia kopii zapasowych w tabeli, schemat architektury 3-2-1 w diagrams.net i 1-stronicowy regulamin procedury backupu.
Rysunek 6. Architektura tworzenia kopii zapasowych zgodnie ze standardem 3-2-1.
07/10
Temat 7. Zarządzanie incydentami bezpieczeństwa i procedury reagowania (CSIRT/CERT)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.24–A.5.28 (Zarządzanie incydentami bezpieczeństwa informacji), standard NIST SP 800-61, wymogi art. 33 RODO (zgłaszanie w 72h) oraz krajowe procedury zgłaszania incydentów do CERT Polska. | Żaden system nie jest w 100% bezpieczny. Prawdziwym testem dojrzałości firmy jest to, jak szybko potrafi wykryć incydent, opanować go i powrócić do normalnej pracy bez zamiatania problemu pod dywan.

Cel zadania

Stworzenie podstawowej procedury rozpoznawania i zgłaszania incydentów bezpieczeństwa dla pracowników 25-osobowej firmy oraz zdefiniowanie pierwszych kroków powstrzymujących wyciek.

Scenariusz problemowy w firmie

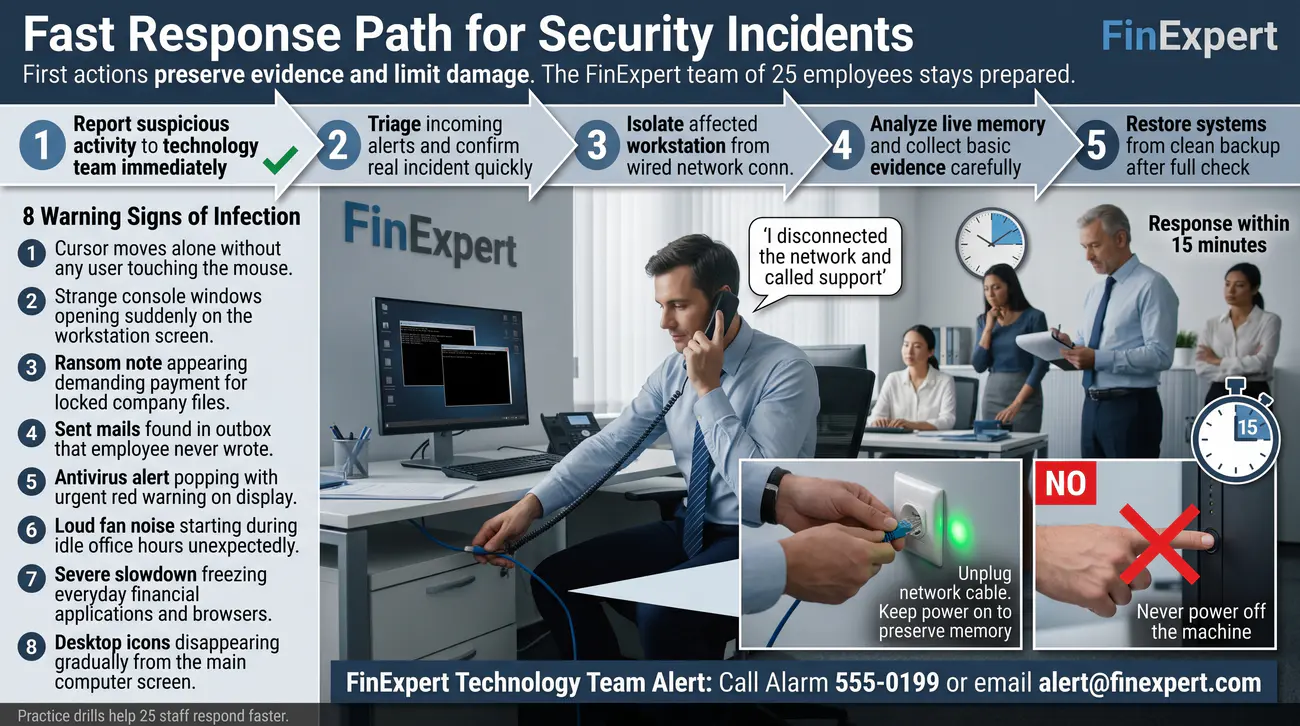
Sytuacja: W biurze FinExpert pracownica zauważyła, że po otwarciu załącznika w mailu jej komputer zaczął samoczynnie otwierać okna konsoli, a ikony na pulpicie zaczęły znikać – typowe objawy infekcji malware (złośliwego oprogramowania przejmującego komputer). Zamiast powiadomić informatyka, ze wstydu wyłączyła monitor i poszła na obiad, mając nadzieję, że 'samo minie'. W tym czasie złośliwe oprogramowanie skanowało sieć lokalną i szukało kolejnych ofiar, bo każda minuta zwłoki zwiększa skalę wycieku.

Wasze zadanie: Zespół ma za zadanie opracować procedurę dla pracowników: jak rozpoznać incydent (zdarzenie naruszające bezpieczeństwo), gdzie go zgłosić w 15 minut (telefon alarmowy, adres alert@firma.pl), czego nie wolno robić (nie wyłączać komputera – znikną dowody z pamięci RAM, tylko odłączyć sieć) oraz listę 8 sygnałów alarmowych: „dzwoń do IT natychmiast”.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami różnice pomiędzy: incydentem bezpieczeństwa, podatnością techniczną a zdarzeniem; scharakteryzujcie phishing, infekcję malware oraz wyciek danych (po 2 zdania z przykładem).
  2. Zestawcie w edytorze tekstu tabelę 8 wyraźnych sygnałów ostrzegawczych: 'Dzwoń do IT natychmiast!' (np. samoczynny ruch kursora, żądanie okupu na ekranie, maile wysyłane z konta pracownika bez jego wiedzy, alert antywirusa, spowolnienie stacji z głośną pracą wentylatorów) z przypisanym poziomem krytyczności i pierwszą reakcją.
  3. Napiszcie w edytorze tekstu 1 stronę instrukcji dla pracownika: 'Co zrobić, gdy podejrzewasz włamanie lub kliknąłeś podejrzany link' (odłączenie kabla sieciowego / Wi-Fi, zakaz wyłączania komputera z prądu, natychmiastowy kontakt z IT przez telefon alarmowy i e-mail alert@firma.pl).
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy: Zgłoszenie pracownika -> Wstępny triage (ocena wagi) -> Izolacja stacji roboczej -> Analiza i usunięcie -> Ocena obowiązku notyfikacji UODO w 72h -> Powrót do normalnej pracy.
  5. Zapoznajcie się z publicznym formularzem zgłoszeniowym na stronie incydent.cert.pl i wskażcie w sprawozdaniu, jakie kluczowe informacje techniczne należy przygotować przed zgłoszeniem incydentu do CERT Polska.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Kultura braku winy (no-blame culture) zachęca pracowników do natychmiastowego zgłaszania pomyłek, co skraca czas reakcji o kluczowe godziny.
  • Odłączenie kabla sieciowego z pozostawieniem włączonego zasilania izoluje maszynę z sieci bez niszczenia dowodów cyfrowych w pamięci RAM.
  • Osiągnięcie zespołu: 1-stronicowa instrukcja pierwszej reakcji, tabela 8 sygnałów alarmowych, schemat obiegu zgłoszenia incydentu w diagrams.net oraz procedura zgłoszenia do incydent.cert.pl.
Rysunek 7. Ścieżka pierwszej reakcji pracownika na incydent cyberbezpieczeństwa.
08/10
Temat 8. Socjotechnika, przeciwdziałanie phishingowi i program budowania świadomości (Security Awareness)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.3 (Budowanie świadomości w zakresie bezpieczeństwa informacji, edukacja i szkolenia), wytyczne NIST SP 800-50 oraz publiczna lista ostrzeżeń CERT Polska. | Człowiek jest często określany jako najsłabsze ogniwo w łańcuchu bezpieczeństwa, ale odpowiednio przeszkolony pracownik staje się pierwszą linią obrony organizacji (Human Firewall).

Cel zadania

Identyfikacja 5 kluczowych technik inżynierii społecznej, sformułowanie 10 czerwonych flag w komunikacji elektronicznej oraz opracowanie rocznego planu szkoleń i ulotki edukacyjnej dla pracowników.

Scenariusz problemowy w firmie

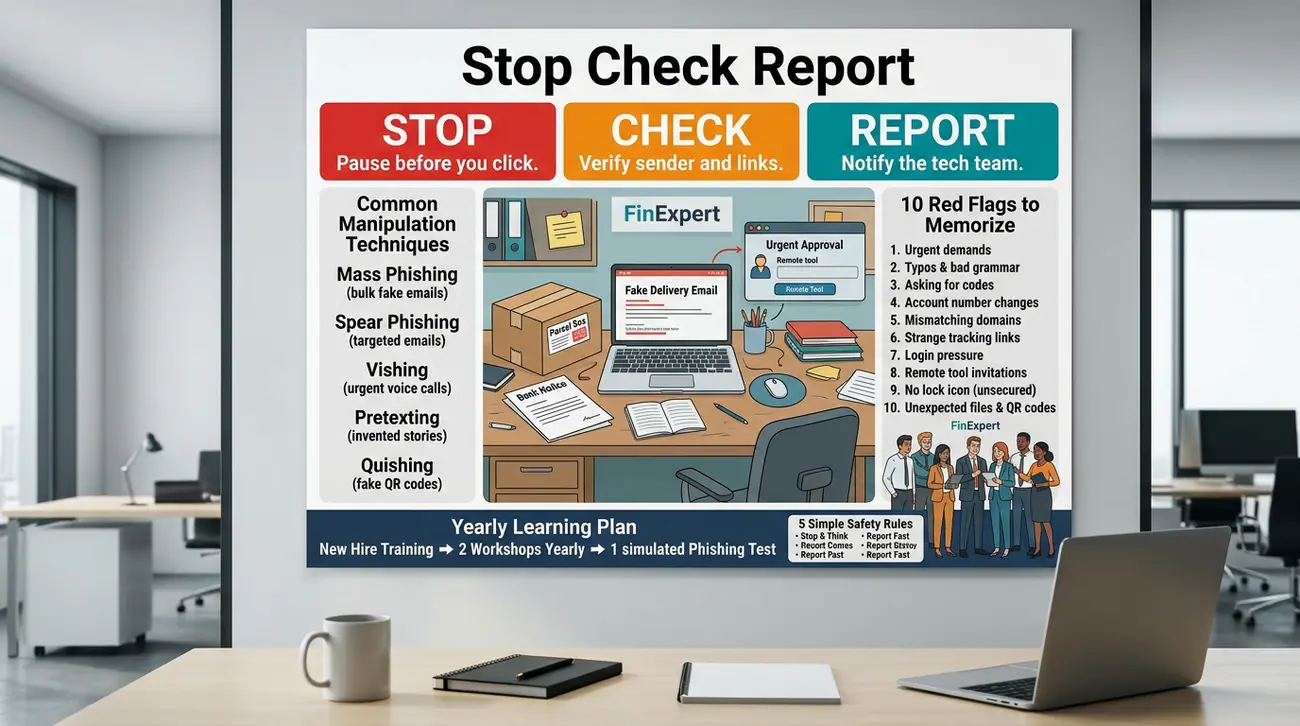
Sytuacja: Pracownicy FinExpert codziennie otrzymują dziesiątki wiadomości: fałszywe powiadomienia o przesyłkach kurierskich, wezwania do uzupełnienia danych w banku czy telefony od 'konsultantów bankowych' z prośbą o zainstalowanie oprogramowania AnyDesk (program do zdalnego sterowania – przestępca widzi wtedy ekran i przejmuje konto). Jeden z doradców podał dane logowania na fałszywej stronie bramki płatniczej. To socjotechnika (manipulowanie człowiekiem zamiast łamania haseł), w tym phishing (fałszywy mail), vishing (wyłudzanie przez telefon) i pretexting (udawanie kuriera czy audytora).

Wasze zadanie: Zespół ma za zadanie wyjaśnić 5 technik manipulacji z przykładami, spisać 10 czerwonych flag (m.in. pośpiech, literówki w adresie, prośba o kod SMS, inny adres linku), przygotować roczny plan szkoleń (szkolenie wstępne + 2 krótkie warsztaty + 1 próbny phishing) i 1-stronicowy plakat „Zatrzymaj się – Sprawdź – Zgłoś” do kuchni biurowej.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami 5 technik socjotechnicznych, podając dla każdej realny przykład wiadomości: 1. Masowy phishing e-mail, 2. Spear phishing (ukierunkowany atak na konkretną osobę), 3. Vishing (wyłudzenie głosowe przez telefon), 4. Pretexting (podszywanie się pod zmyśloną rolę, np. kuriera/audytora), 5. Quishing / QR-phishing (złośliwe kody QR w naklejkach lub pismach papierowych).
  2. Zbudujcie w edytorze tekstu tabelę 10 'czerwonych flag' w wiadomościach e-mail i rozmowach telefonicznych (sztuczny pośpiech, literówki w adresie nadawcy, żądanie podania kodu SMS, nietypowy numer rachunku, link prowadzący do obcej domeny itp.) wraz ze sposobem weryfikacji.
  3. Opracujcie w edytorze tekstu roczny harmonogram szkoleń w tabeli: szkolenie wstępne dla nowo zatrudnionych, 2 warsztaty przypominające w roku (po 30 min) oraz 1 kontrolowany próbny test phishingowy z miernikami udziału.
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy algorytmu decyzyjnego dla pracownika: 'Zatrzymaj się – Sprawdź – Zgłoś' (weryfikacja adresu nadawcy, odnośnika URL i numeru telefonu przed kliknięciem).
  5. Opracujcie treść 1-stronicowej ulotki lub plakatu edukacyjnego do kuchni biurowej w edytorze tekstu (5 zasad bezpiecznego pracownika biurowego) z wykorzystaniem wytycznych z listy ostrzeżeń CERT Polska.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Samo straszenie pracowników karami nie działa – skuteczna ochrona wymaga wyrobienia nawyku weryfikacji nietypowych próśb.
  • Nowoczesne ataki socjotechniczne (np. quishing czy vishing) omijają tradycyjne filtry antyspamowe, trafiając bezpośrednio do emocji człowieka.
  • Osiągnięcie zespołu: katalog 5 technik z przykładami, tabela 10 czerwonych flag, roczny harmonogram w tabeli, schemat weryfikacji w diagrams.net i 1-stronicowa ulotka edukacyjna.
Rysunek 8. Plakat edukacyjny dla pracowników biurowych: detekcja ataków socjotechnicznych.
09/10
Temat 9. Szyfrowanie, ochrona kryptograficzna i zarządzanie kluczami
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.24 (Użycie kryptografii), zalecenia NIST SP 800-57 (Key Management) oraz wymogi art. 32 RODO (szyfrowanie danych osobowych). | Zgubiony lub skradziony laptop bez szyfrowania to pewny wyciek danych i wysokie kary finansowe. Szyfrowanie nośników i transmisji stanowi najprostszą i najskuteczniejszą tarczę ochronną.

Cel zadania

Wdrożenie obowiązkowego szyfrowania dysków twardych, nośników wymiennych i transmisji sieciowej w 25-osobowej firmie oraz opracowanie instrukcji bezpiecznego zarządzania kluczami odzyskiwania.

Scenariusz problemowy w firmie

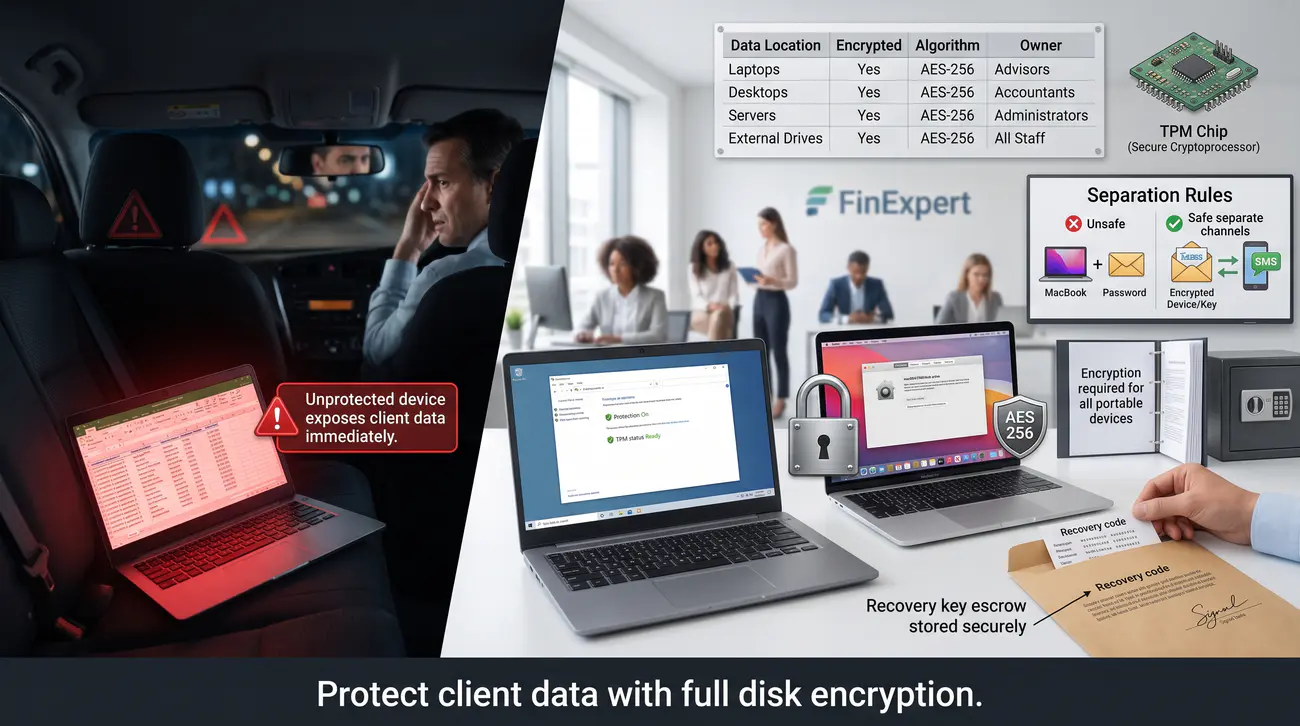
Sytuacja: Dyrektor handlowy FinExpert zostawił służbowego laptopa w taksówce. Na dysku znajdowały się niezaszyfrowane bazy danych klientów, umowy i wyciągi bankowe, czyli dane „otwartym tekstem” do odczytania w każdym komputerze. Firma uniknęła katastrofy tylko dlatego, że taksówkarz okazał się uczciwy i zwrócił sprzęt. Zdarzenie uświadomiło zarządowi, że brak szyfrowania (matematycznej zamiany danych w nieczytelny szyfr, np. AES-256) to tykająca bomba – zgubiony laptop to pewny wyciek i kara z RODO.

Wasze zadanie: Zespół ma za zadanie zdefiniować zasady obowiązkowego szyfrowania (m.in. FDE – szyfrowanie całego dysku, TLS – szyfrowanie transmisji), napisać instrukcję włączenia BitLocker (Windows) / FileVault (macOS) i zdeponowania klucza recovery (zapasowego kodu odblokowującego) oraz stworzyć tabelę mapowania zasobów: jakie dane, gdzie są i czy są szyfrowane.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie bez używania skomplikowanych wzorów pojęcia: pełne szyfrowanie dysku (FDE), protokół TLS w sieci, szyfrowanie kopii zapasowych oraz asymetryczny podpis cyfrowy – do czego służy każde z nich.
  2. Zbudujcie w edytorze tekstu tabelę 8 zasad polityki kryptograficznej (obowiązkowe szyfrowanie wszystkich stacji, zakaz prywatnych nieszyfrowanych pamięci USB, szyfrowanie załączników z danymi osobowymi, bezpieczne przechowywanie kluczy recovery, zakaz przesyłania hasła tym samym kanałem).
  3. Napiszcie w edytorze tekstu 1 stronę procedury stanowiskowej: jak włączyć i zweryfikować stan szyfrowania BitLocker (Windows) lub FileVault (macOS) oraz gdzie bezpiecznie zdeponować klucz odzyskiwania (klucz recovery).
  4. Zbudujcie w edytorze tekstu tabelę inwentaryzacji kryptograficznej: Kategoria danych x Nośnik / Lokalizacja x Stan szyfrowania x Algorytm (np. AES-256) x Kto posiada uprawnienia i klucz dostępowy.
  5. Zaprojektujcie w narzędziu diagrams.net schemat blokowy bezpiecznego przesyłania zaszyfrowanego pliku do klienta z separacją kanałów komunikacji (plik AES-256 przesyłany pocztą elektroniczną, a jednorazowe hasło dostępu przekazywane odrębnym kanałem: SMS / Signal).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Zaszyfrowany laptop w przypadku kradzieży jest dla złodzieja bezużytecznym urządzeniem – dane pozostają w 100% bezpieczne.
  • Wysyłanie hasła do archiwum w tej samej wiadomości e-mail całkowicie niweczy sens stosowania kryptografii.
  • Osiągnięcie zespołu: tabela 8 zasad kryptograficznych, instrukcja konfiguracji BitLocker/FileVault, tabela inwentaryzacji oraz schemat separacji kanałów w diagrams.net.
Rysunek 9. Konfiguracja pełnego szyfrowania dysku BitLocker i bezpieczna dystrybucja hasła.
10/10
Temat 10. Bezpieczeństwo fizyczne, ochrona danych osobowych RODO i zgodność z ISO/IEC 27001
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 rozdział A.7 (Zabezpieczenia fizyczne) i A.5 (Organizacyjne), art. 32 RODO, wytyczne Urzędu Ochrony Danych Osobowych (UODO) oraz standard dla infrastruktury technicznej TIA-942. | Polityka bezpieczeństwa to nie tylko systemy IT – to również zamykane drzwi, identyfikatory, szafy na umowy, kamery monitoringu i zasady postępowania z dokumentami papierowymi.

Cel zadania

Zaprojektowanie stref bezpieczeństwa fizycznego w biurze 25-osobowej firmy, ustalenie zasad kontroli gości i czystego biurka oraz powiązanie reguł fizycznych z zasadami RODO.

Scenariusz problemowy w firmie

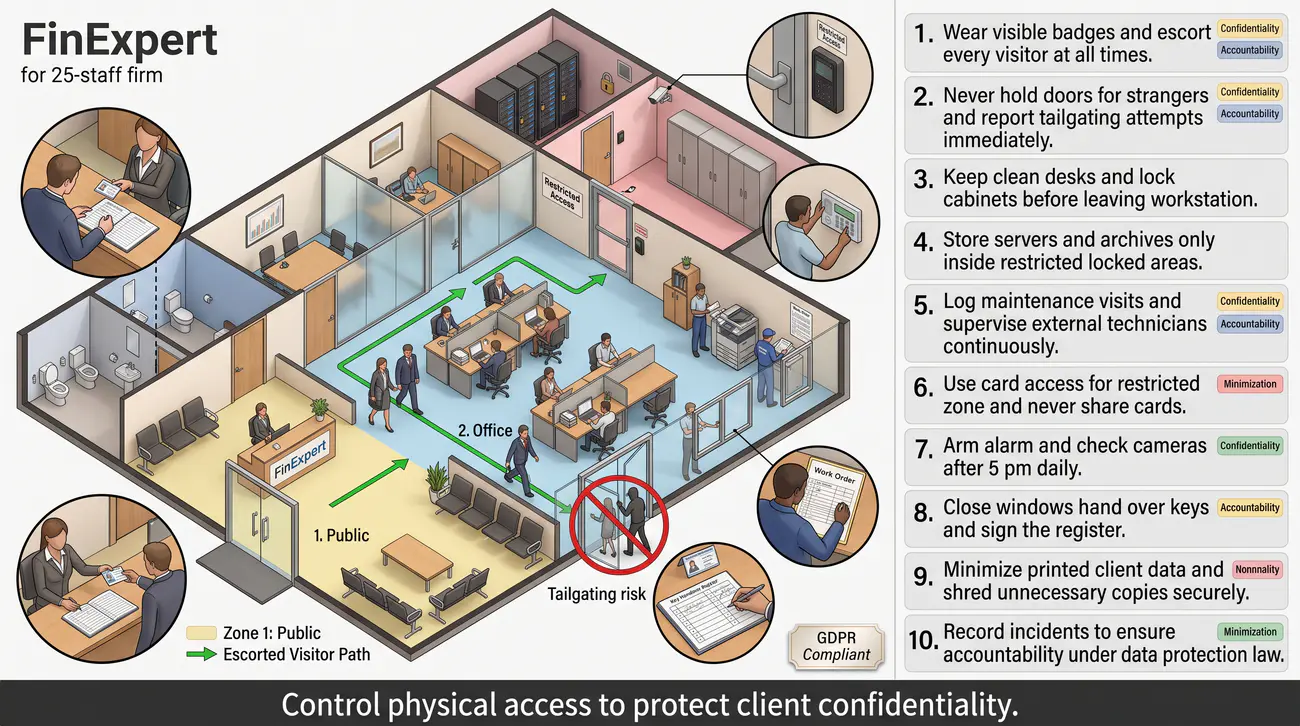
Sytuacja: W biurze FinExpert rano sprzątaczka wpuściła do firmy nieznajomego mężczyznę, który przedstawił się jako 'serwisant kserokopiarki'. Mężczyzna przez 40 minut chodził swobodnie po biurze, rozmawiał przez telefon i przeglądał dokumenty leżące na biurkach doradców podatkowych. Po jego wyjściu okazało się, że nikt nie zamawiał serwisu. To atak typu tailgating (wejście „na plecach” pracownika) połączony z brakiem zasady czystego biurka (Clean Desk – chowanie dokumentów do szaf) i ewidencji gości.

Wasze zadanie: Zespół ma za zadanie podzielić biuro na 3 strefy bezpieczeństwa (1 Publiczna – recepcja, 2 Służbowa – pokoje pracy, 3 Zastrzeżona – serwerownia i archiwum), ustalić 10 zasad ochrony fizycznej (karty, rejestr gości, asysta, zamykane szafy, alarm po 17:00), powiązać je z RODO (poufność, rozliczalność, minimalizacja dostępu) i opracować plan kontroli dostępu do pomieszczeń.

Pomocnik - jak wykonać zadanie na ocenę 3.0 krok po kroku

  1. Wyjaśnijcie własnymi słowami pojęcia: strefy bezpieczeństwa fizycznego, zasada czystego biurka (Clean Desk) i czystego ekranu (Clear Screen), procedura ewidencji gości oraz bezpieczna utylizacja dokumentów.
  2. Wypiszcie w edytorze tekstu tabelę 10 zasad bezpieczeństwa fizycznego dla biura (zamykanie drzwi wejściowych na kartę zbliżeniową, rejestracja gościa w recepcji, zakaz przebywania gości bez asysty pracownika, zamykanie szaf z umowami na klucz, zakaz robienia zdjęć smartfonem w strefie biurowej).
  3. Zbudujcie w edytorze tekstu tabelę powiązania 5 wybranych zasad fizycznych z konkretnymi wymogami RODO (zasada poufności i integralności, zasada rozliczalności, minimalizacja dostępu).
  4. Zaprojektujcie w narzędziu diagrams.net schemat rzutu lokalu biurowego z podziałem na 3 strefy: Strefa 1 (Publiczna: recepcja, poczekalnia, toaleta dla gości), Strefa 2 (Służbowa: pokoje pracy doradców, księgowość, sala spotkań), Strefa 3 (Zastrzeżona: serwerownia / węzeł teletechniczny, archiwum akt osobowych) wraz z naniesionymi punktami kontroli dostępu i ścieżką asysty gościa, a następnie wklejcie rysunek do sprawozdania.
  5. Napiszcie w edytorze tekstu 1 stronę procedury zamykania biura po godzinie 17:00 (sprawdzenie okien, uzbrojenie alarmu, zdanie kluczy) oraz wzór rejestru gości w formie tabeli.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Brak kontroli fizycznej na wejściu do biura unieważnia nawet najbardziej zaawansowane szyfry i zapory sieciowe.
  • Zasada czystego biurka zapobiega nieuprawnionemu wglądowi w dane osobowe przez osoby sprzątające i goście.
  • Osiągnięcie zespołu: projekt 3 stref dostępu w diagrams.net, tabela 10 reguł ochrony fizycznej, powiązanie procedur biurowych z RODO i rejestr gości.
Rysunek 10. Plan strefowości bezpieczeństwa fizycznego lokalu biurowego.