Polityka Bezpieczeństwa
Zadania warsztatowe 120 minut dla par studenckich - ocena 5.0

Poziom: ocena 5.0 - warsztat strategiczno-audytorski z pełną polityką

Czas wykonania: około 120 minut pracy zespołowej na sali laboratoryjnej.
Forma pracy: 2 osoby (para). Zespół oddaje 1 wspólny, spójny dokument tekstowy.
Środki: komputer z dostępem do Internetu, edytor tekstu oraz internetowe narzędzia do modelowania i diagramów (zalecany darmowy serwis diagrams.net, a pomocniczo Mermaid Live Editor do diagramów sekwencji i kodu, Excalidraw do wspólnego szkicowania koncepcji w parze oraz CyberChef do operacji kryptograficznych). Prowadzący nie dostarcza nic poza niniejszym zestawem zadań.

Profil fikcyjnej firmy (wspólny dla wszystkich tematów):

Mała firma doradczo-usługowa FinExpert Sp. z o.o., zatrudniająca 25 pracowników (Zarząd: 2 osoby, Księgowość: 8 osób, Kadry i Płace: 4 osoby, Doradztwo i Obsługa Klienta: 6 osób, IT/Administracja: 2 osoby, Recepcja i Sekretariat: 3 osoby). Infrastruktura: 1 lokalny serwer plików NAS/Active Directory w małej serwerowni, środowisko chmurowe Microsoft 365 (poczta, OneDrive, Teams, SharePoint), 1 firmowa strona WWW na hostingu zewnętrznym, model pracy hybrydowej (3 dni w biurze, 2 dni zdalnie). Zespół może doprecyzować profil w sprawozdaniu w 3–4 zdaniach.

Wymagania formalne sprawozdania na ocenę 5.0:

  • Objętość dokumentu: 10–12 stron (czcionka 11–12 pt, interlinia 1.15–1.5, marginesy standardowe 2.5 cm).
  • Układ dokumentu (obowiązkowy dla każdego tematu):
    1. Strona tytułowa: uczelnia, kierunek, rok, grupa, imiona i nazwiska członków zespołu, nr i tytuł wybranego tematu, deklarowana ocena (5.0), data.
    2. Cel i zakres opracowania (około 0,5 strony).
    3. Treść właściwa - zrealizowana zgodnie z wytycznymi w wybranym temacie.
    4. Wnioski zespołu (około 0,5 strony): co wdrożylibyście w firmie w pierwszej kolejności i dlaczego.
    5. Źródła bibliograficzne: minimum 7 źródeł (w tym normy ISO/IEC 27001, NIST, wytyczne ENISA, UODO, CERT Polska i orzecznictwo).
    6. Podział pracy w zespole: kto co robił + szacunkowy czas pracy każdej osoby.
  • Kryteria merytoryczne poziomu 5.0: Wszystko z poziomu 3.0 i 4.0 plus: krytyczna ocena rozwiązań, formalna analiza ryzyka (tabela 4 scenariuszy: zagrożenie – podatność – prawdopodobieństwo – skutek – zabezpieczenie mitygujące), zestaw 3 mierzalnych wskaźników skuteczności polityki (KPI), pełny mini-dokument polityki 3–4 strony jako formalny załącznik (cel, zakres, role, zasady, wyjątki, sankcje, przegląd) oraz operacyjny plan wdrożenia i kwartalnego audytu. Zadanie nie może być wykonane wyłącznie opisowo – wymaga powiązania tekstu z tabelami analizy ryzyka, wyliczeniami KPI oraz diagramami inżynierskimi przygotowanymi w serwisach diagrams.net lub Mermaid Live Editor. Należy udowodnić: 'czy to zadziała w praktyce i jak to sprawdzić'.

Rekomendowany podział czasu na sali (120 minut): 0–15 min: wybór tematu, doprecyzowanie profilu firmy, podział ról; 15–60 min: research norm w sieci WWW i szkic punktów polityki; 60–100 min: pisanie dokumentu, tabel i schematów w diagrams.net; 100–120 min: wnioski, bibliografia, podział pracy i weryfikacja całości.
Spis
Spis 10 tematów zadań warsztatowych
01/10
Temat 1. Polityka haseł i uwierzytelniania wieloskładnikowego
Podstawa normatywna i kontekst: NIST SP 800-63B (Digital Identity Guidelines: Authentication and Lifecycle), ISO/IEC 27001:2022 kontrolka A.5.17 (Informacje uwierzytelniające) oraz wytyczne ENISA dot. silnego uwierzytelniania. | Najczęstszą przyczyną przejęć kont firmowych i kompromitacji tożsamości cyfrowej są słabe, powtarzalne hasła oraz brak uwierzytelniania wieloskładnikowego (MFA). W małych firmach pracownicy często stosują proste hasła słownikowe w poczcie i systemach chmurowych.

Cel zadania

Kompleksowa analiza ryzyka tożsamości cyfrowej, zdefiniowanie mierników efektywności (KPI), opracowanie pełnego 3-stronicowego dokumentu polityki haseł i MFA wraz z procedurą cyklicznego audytu kwartalnego.

Scenariusz problemowy w firmie

Sytuacja: Zarząd FinExpert przygotowuje się do certyfikacji ISO/IEC 27001 (międzynarodowej normy zarządzania bezpieczeństwem informacji – potwierdza ona, że firma systematycznie identyfikuje ryzyka i stosuje adekwatne zabezpieczenia) oraz audytu ubezpieczeniowego cyber-risk (oceny ryzyka cybernetycznego, od której zależy przyznanie polisy od skutków ataku). Ubezpieczyciel stawia twardy warunek: polisa obejmie ochronę przed ransomware (złośliwym oprogramowaniem szyfrującym dane dla okupu) i kradzieżą środków tylko wtedy, gdy firma przedstawi pełny dokument polityki uwierzytelniania (formalne zasady tworzenia haseł i używania drugiego składnika logowania MFA), macierz analizy ryzyka dla tożsamości (tabelę: jakie zagrożenie, jaka podatność, prawdopodobieństwo i skutek), mierzalne wskaźniki KPI (liczbowe mierniki, np. % kont z aktywnym MFA) oraz sformalizowany harmonogram audytów (plan regularnych kontroli kont). Bez tego składka wzrośnie kilkukrotnie, a w razie incydentu firma zostanie bez odszkodowania, choć audyt certyfikujący zaplanowano już za miesiąc.

Wasze zadanie: Wasz zespół ma przygotować pakiet wdrożeniowy, który przekona audytora normy i ubezpieczyciela, że logowania w FinExpert są realnie odporne na przejęcia kont w środowisku Microsoft 365. Musicie nie tylko napisać politykę, ale też uzasadnić przyjęte oceny ryzyka i pokazać, jak wskaźniki KPI będą raportowane zarządowi – tak, by było jasne, czy polityka działa i kiedy wymaga przeglądu.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

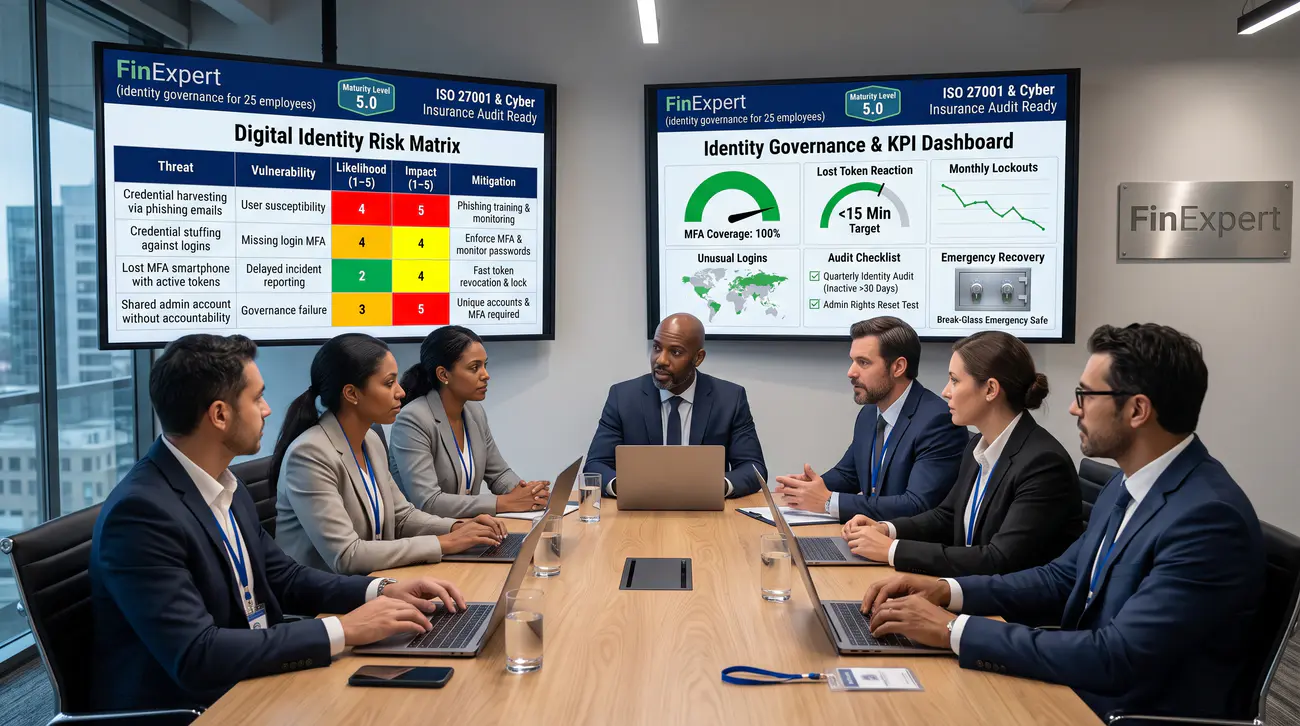
  1. Przeprowadźcie w edytorze tekstu tabelaryczną analizę ryzyka dla 4 scenariuszy: 1. Masowy phishing credential harvesting, 2. Wyciek zewnętrznej bazy haseł i atak credential stuffing, 3. Kradzież lub zgubienie smartfona z aplikacją MFA, 4. Nielegalne współdzielenie konta administracyjnego przez 2 pracowników. Dla każdego określcie: Zagrożenie, Podatność, Prawdopodobieństwo (1-5), Skutek (1-5), Zabezpieczenie mitygujące.
  2. Zdefiniujcie 3 konkretne, mierzalne wskaźniki skuteczności polityki (KPI / metryki bezpieczeństwa): np. Wskaźnik wdrożenia MFA (% kont z aktywnym MFA, cel: 100%), Średni czas reakcji na zgłoszenie utraty tokena (cel: <15 min), Liczba incydentów blokady kont po błędnych próbach w miesiącu.
  3. Opracujcie pełny załącznik w edytorze tekstu: 'Polityka Uwierzytelniania i Zarządzania Hasłami FinExpert Sp. z o.o.' (3–4 strony) zawierający sekcje: Cel, Zakres podmiotowy i przedmiotowy, Role i odpowiedzialności (Użytkownik, Helpdesk, Administrator Bezpieczeństwa), Zasady, Wyjątki i odstępstwa, Sankcje służbowe za łamanie polityki, Tryb przeglądu i aktualizacji.
  4. Zaprojektujcie w narzędziu diagrams.net lub Mermaid Live Editor schemat procedury awaryjnej 'Break-Glass' (procedura dostępu ratunkowego dla administratorów z depozytem kluczy zapasowych w sejfie) oraz ścieżkę unieważniania tokenów po utracie telefonu.
  5. Przeprowadźcie dyskusję w parze i stwórzcie harmonogram oraz checklistę kwartalnego audytu tożsamości: weryfikacja kont nieaktywnych od 30 dni, przegląd uprawnień administracyjnych, test procedury resetu.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Zarządzanie tożsamością staje się nowym perymetrem bezpieczeństwa w środowiskach hybrydowych i chmurowych (Identity is the new Perimeter).
  • Mierzalność polityki za pomocą wskaźników KPI pozwala zarządowi na bieżąco kontrolować stan wdrożenia i wykrywać anomalie.
  • Formalna polityka z procedurami Break-Glass i sankcjami stanowi podstawę prawną do egzekwowania dyscypliny i spełnienia wymogów ubezpieczyciela.
  • Osiągnięcie zespołu: pełny 4-stronicowy dokument polityki, macierz analizy ryzyka tożsamości, schemat procedury Break-Glass w diagrams.net, zestaw wskaźników KPI i plan audytu kwartalnego.
Rysunek 1. Pulpit wskaźników kontrolnych KPI polityki tożsamości i macierz ryzyka.
02/10
Temat 2. Kontrola dostępu i zasada najmniejszych uprawnień (Least Privilege)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.15 (Kontrola dostępu), A.5.18 (Prawa dostępu), A.8.2 (Uprzywilejowane prawa dostępu) oraz wytyczne NIST SP 800-53 (AC - Access Control). | Nadmierne uprawnienia użytkowników są główną przyczyną eskalacji ataków wewnątrz sieci. Gdy zwykły pracownik posiada uprawnienia administratora lokalnego, malware może w ułamku sekundy sparaliżować całą domenę.

Cel zadania

Analiza ryzyka kont uprzywilejowanych, wdrożenie zasady 'czterech oczu' i audytu logów administratorów, zdefiniowanie mierników kontroli dostępu oraz kompletna polityka zarządzania uprawnieniami.

Scenariusz problemowy w firmie

Sytuacja: Audytor zewnętrzny wykazuje w FinExpert, że jedyny administrator IT ma nieograniczoną władzę w systemie – może bez śladu skasować bazy danych, czytać pocztę zarządu i wyłączyć rejestrowanie logów (automatycznych zapisów: kto, kiedy i co zrobił w systemie). Zarząd obawia się sabotażu (celowego zniszczenia danych przez niezadowolonego pracownika) lub przejęcia stacji administratora przez przestępców, co dałoby im klucze do całej domeny (centralnego systemu zarządzającego kontami i uprawnieniami w Active Directory). Problem narusza zasadę najmniejszych uprawnień (Least Privilege – każdy ma mieć tylko minimum dostępu niezbędne do pracy) oraz separację obowiązków SoD (rozdział ról tak, by jedna osoba nie mogła sama wykonać krytycznej operacji). W małej firmie trudno zatrudnić drugiego admina, więc pokusa „wszystko na jednym koncie” jest duża.

Wasze zadanie: Zespół ma opracować pełną politykę kontroli dostępu, mechanizm logowania działań uprzywilejowanych z przesyłaniem do niezależnego repozytorium (magazynu, którego sam administrator nie może edytować) oraz wskaźniki monitoringu, które udowodnią, że nawet „wszechmocny” admin jest pod kontrolą. Musicie też zaproponować realny dla 25 osób podział ról i procedurę offboardingu, możliwą do wykonania bez rozbudowanego działu kadr.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

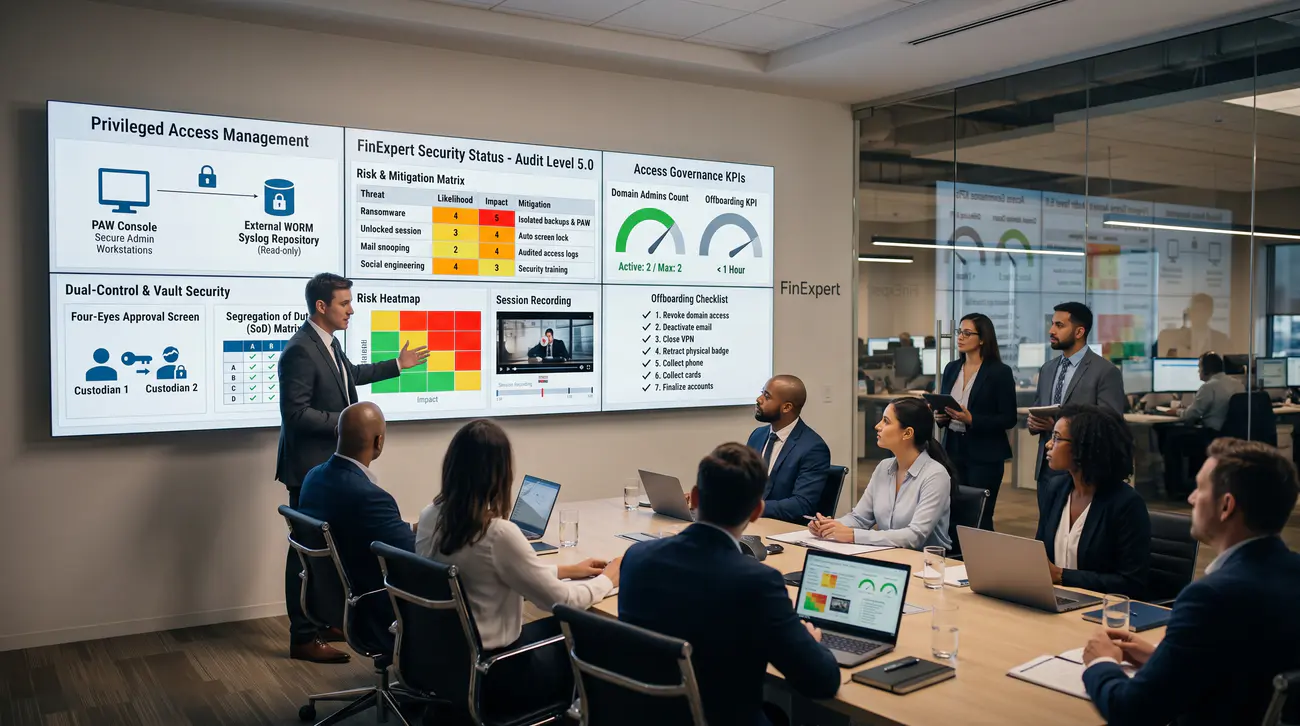
  1. Przeprowadźcie w edytorze tekstu tabelaryczną analizę ryzyka dla 4 scenariuszy kont uprzywilejowanych: 1. Przejęcie stacji roboczej administratora domenowego przez ransomware, 2. Sabotaż zwalnianego administratora, 3. Nieautoryzowany wgląd admina do poufnych plików zarządu, 4. Wykorzystanie uprawnień stażysty przez socjotechnikę.
  2. Zaproponujcie mechanizm 'zasady dwóch osób' (Dual-Control / Four-Eyes Principle) dla operacji krytycznych (np. usunięcie kopii zapasowej, modyfikacja uprawnień konta prezesa) oraz separację obowiązków (SoD – Segregation of Duties).
  3. Zaprojektujcie w narzędziu diagrams.net lub Excalidraw schemat architektury bezpiecznego środowiska audytu logów administracyjnych PAM/Syslog (stacja administracyjna PAW -> konsola PAM -> zewnętrzny, niezmienny magazyn WORM, do którego admin nie ma uprawnień edycji).
  4. Zdefiniujcie 3 wskaźniki efektywności (KPI): Liczba aktywnych kont z uprawnieniami Domain Admin (cel: max 2), Czas od zgłoszenia rozwiązania umowy do pełnej blokady konta (cel: <1 godzina), Liczba kont z uprawnieniami wykraczającymi poza matrycę ról (cel: 0).
  5. Dołączcie jako załącznik w edytorze tekstu gotową 3-stronicową 'Politykę Kontroli Dostępu i Zarządzania Uprawnieniami' wraz z checklistą offboardingu zawierającą 15 punktów kontrolnych (konta domenowe, poczta, VPN, dostęp fizyczny, smartfon, karty płatnicze).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Żaden użytkownik w organizacji – włącznie z administratorem IT – nie może pozostawać poza kontrolą audytową i zasadą separacji obowiązków.
  • Separacja ról i niezależne logowanie zdarzeń uprzywilejowanych chronią firmę przed sabotażem wewnętrznym.
  • Precyzyjnie prowadzona checklista offboardingu eliminuje luki prawne i ryzyko kar UODO za brak nadzoru nad dostępem do danych osobowych.
  • Osiągnięcie zespołu: kompletna polityka kontroli dostępu, architektura monitoringu PAM w diagrams.net, analiza ryzyka administratorów i checklista offboardingowa.
Rysunek 2. Architektura kontroli dostępu uprzywilejowanego i separacji obowiązków (SoD).
03/10
Temat 3. Klasyfikacja informacji i oznakowanie dokumentów
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.12 (Klasyfikacja informacji), A.5.13 (Oznakowanie informacji), A.8.10 (Usuwanie informacji), wytyczne Urzędu Ochrony Danych Osobowych (UODO) oraz przepisy RODO. | Pracownicy często nie wiedzą, co stanowi tajemnicę firmy, a co jest informacją publiczną. Brak jasnych reguł klasyfikacji prowadzi do przypadkowego ujawniania wrażliwych kalkulacji ofertowych i danych osobowych.

Cel zadania

Analiza ryzyka błędnej klasyfikacji, obsługa wyjątków prawno-audytowych, wskaźniki skuteczności klasyfikacji oraz pełna polityka z procedurą corocznego przeglądu aktywów.

Scenariusz problemowy w firmie

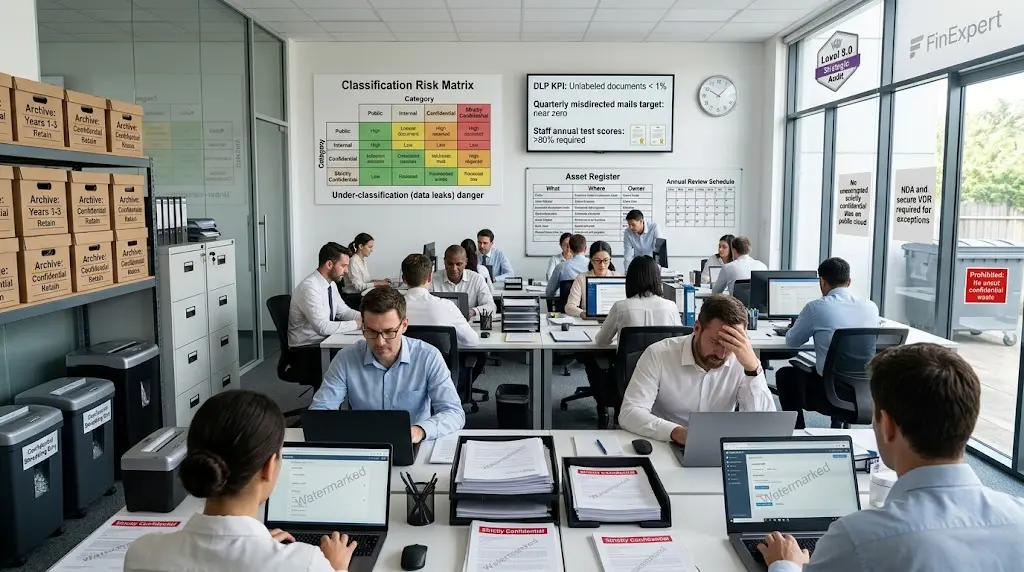
Sytuacja: Firma FinExpert podpisuje kontrakt z międzynarodową korporacją, która wymaga przedstawienia formalnej Polityki Klasyfikacji Informacji (podziału dokumentów na poziomy: Publiczne / Wewnętrzne / Poufne / Ściśle poufne, z przypisanymi zasadami ochrony), rejestru aktywów informacyjnych (spisu: jakie dane firma posiada, gdzie są i kto za nie odpowiada), metryk poprawności znakowania (mierników, ile dokumentów ma prawidłową etykietę-klauzulę) oraz procedur udostępniania danych audytorom zewnętrznym i organom ścigania. Chodzi o to, by pracownik wiedział, co jest tajemnicą przedsiębiorstwa (np. kalkulacje ofert, bazy klientów), a co może swobodnie wysłać, oraz jak legalnie przekazać poufne akta np. biegłemu rewidentowi – przez umowę NDA (zakaz ujawniania) i bezpieczny wirtualny pokój danych VDR. Bez tego lukratywny kontrakt przepadnie, a przypadkowy wyciek narazi firmę na kary.

Wasze zadanie: Zespół ma przygotować pełną dokumentację wdrożeniową na ocenę 5.0, z uwzględnieniem wyjątków prawnych i zasad deklasyfikacji (obniżania klauzuli po wygaśnięciu wrażliwości). Musicie pokazać na przykładach, jak oznakować typowe dokumenty FinExpert i jak zmierzyć, czy pracownicy naprawdę stosują etykiety w codziennej pracy.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

  1. Przeprowadźcie tabelaryczną analizę ryzyka dla 4 scenariuszy: 1. Nadmierna klasyfikacja paraliżująca wymianę danych biznesowych, 2. Niedoklasyfikowanie i wyciek bazy klientów, 3. Przypadkowe wyrzucenie niepociętych umów do miejskiego kontenera na makulaturę, 4. Przesłanie plików ściśle poufnych do chmury publicznej bez szyfrowania.
  2. Opracujcie procedurę postępowania z wyjątkami: jak bezpiecznie udostępniać dokumenty poufne zewnętrznym prawnikom, audytorom KAS czy biegłym rewidentom (umowy NDA, bezpieczne wirtualne pokoje danych – VDR, znaki wodne z danymi odbiorcy).
  3. Zdefiniujcie 3 mierzalne wskaźniki efektywności (KPI): Odsetek dokumentów bez nadanej etykiety w skanowaniu DLP (cel: <1%), Liczba incydentów błędnego skierowania poczty w kwartale, Wynik okresowego testu wiedzy pracowników o klasyfikacji (cel: >90% poprawnych odpowiedzi).
  4. Zaprojektujcie w narzędziu diagrams.net lub Mermaid Live Editor schemat procesu deklasyfikacji dokumentów po upływie okresu karencji biznesowej (okresowy przegląd -> decyzja właściciela zasobu -> usunięcie etykiety poufności / archiwizacja).
  5. Przygotujcie w edytorze tekstu załącznik: 'Polityka Klasyfikacji Informacji FinExpert Sp. z o.o.' (3 strony) zawierający sekcje: Cel, Zakres, Tabela poziomów, Znakowanie, Dystrybucja, Niszczenie, Wyjątki i sankcje wraz z harmonogramem corocznego przeglądu aktywów.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Dynamiczna deklasyfikacja informacji po upływie okresu wrażliwości zmniejsza koszty ochrony i ułatwia archiwizację danych.
  • Zautomatyzowane etykietowanie danych połączone ze znakowaniem wodnym pozwala na identyfikację źródła ewentualnego przecieku.
  • Przejrzyste procedury udostępniania danych audytorom eliminują konflikt pomiędzy obowiązkiem prawnym a ochroną tajemnicy przedsiębiorstwa.
  • Osiągnięcie zespołu: kompletna polityka klasyfikacji z procedurą deklasyfikacji w diagrams.net, analiza ryzyka dokumentacyjnego, mierniki KPI i standard umów NDA.
Rysunek 3. Macierz ryzyka błędnej klasyfikacji i procedura okresowego przeglądu aktywów.
04/10
Temat 4. Polityka BYOD (Bring Your Own Device) i bezpieczeństwo urządzeń mobilnych
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.1 (Urządzenia końcowe użytkowników), wytyczne NIST SP 800-124 (Managing the Security of Mobile Devices) oraz wytyczne EROD i UODO dot. pracy mobilnej. | Pracownicy oczekują możliwości odbierania poczty firmowej i wiadomości Teams na prywatnych smartfonach. Bez odpowiedniej polityki firmowe e-maile i załączniki trafiają na niezabezpieczone, prywatne urządzenia.

Cel zadania

Analiza ryzyka BYOD, bilans kosztów i prywatności, metryki nadzoru urządzeń mobilnych oraz pełna polityka BYOD z procedurą zdalnego czyszczenia i rejestrem urządzeń.

Scenariusz problemowy w firmie

Sytuacja: Zarząd FinExpert chce podjąć strategiczną decyzję: czy utrzymać model BYOD (Bring Your Own Device – praca na prywatnych smartfonach pracowników) czy zainwestować 120 000 PLN w zakup służbowych smartfonów dla wszystkich pracowników (model COPE – firmowy telefon tylko do pracy). Dylemat jest prawno-techniczny: BYOD jest tani i wygodny, ale poczta i Teams trafiają na niezabezpieczone prywatne urządzenia, a zdalne czyszczenie (Remote Wipe) grozi skasowaniem prywatnych zdjęć. Rozwiązaniem jest konteneryzacja MDM/MAM (system centralnego zarządzania, np. Microsoft Intune, który tworzy na prywatnym telefonie zaszyfrowany, służbowy „sejf” możliwy do selektywnego wyczyszczenia) oraz selektywny wipe (kasowanie tylko części służbowej). Pracownicy boją się inwigilacji, a zarząd – wycieku i pozwów o naruszenie prywatności.

Wasze zadanie: Wasz zespół ma przygotować analizę ryzyka 4 scenariuszy BYOD, bilans kosztów i odpowiedzialności prawnej z RODO, wskaźniki monitoringu oraz gotową do podpisu pełną Politykę Urządzeń Mobilnych, która pozwoli zarządowi świadomie wybrać BYOD albo COPE. Musicie też naszkicować prosty rejestr urządzeń i zasadę dobrowolnej zgody, zrozumiałą dla osoby nietechnicznej.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

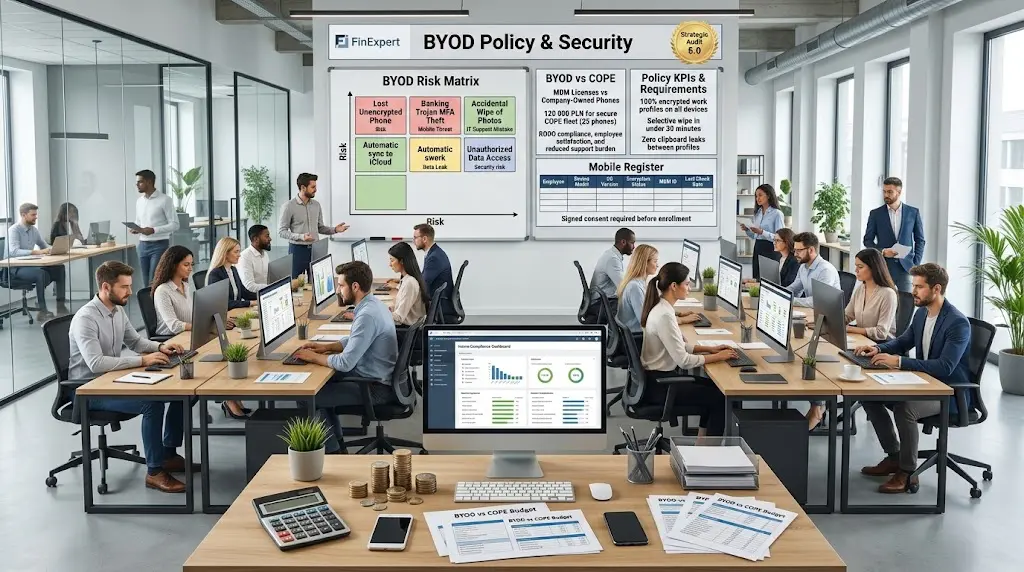
  1. Przeprowadźcie w edytorze tekstu tabelaryczną analizę ryzyka dla 4 scenariuszy BYOD: 1. Utrata telefonu z nieszyfrowaną pamięcią i wrażliwą pocztą, 2. Zainfekowanie prywatnej części telefonu trojanem bankowym wykradającym tokeny MFA, 3. Przypadkowe skasowanie prywatnych zdjęć pracownika podczas zdalnego wipe'a przez IT, 4. Wyciek dokumentów przez synchronizację z prywatną chmurą iCloud/Google Drive.
  2. Opracujcie bilans strategiczny: porównajcie koszty licencji MDM/MAM i wsparcia BYOD z kosztem zakupu i serwisu 25 telefonów służbowych COPE, uwzględniając ryzyka prawne RODO i zadowolenie pracowników.
  3. Zdefiniujcie 3 wskaźniki efektywności (KPI): Odsetek urządzeń mobilnych z aktywnym szyfrowaniem i profilem służbowym (cel: 100%), Średni czas od zgłoszenia utraty urządzenia do wykonania selektywnego wipe'a (cel: <30 min), Liczba incydentów wycieku danych przez schowek systemowy między profilami (cel: 0).
  4. Zaprojektujcie w narzędziu diagrams.net lub Excalidraw schemat architektury rejestru urządzeń mobilnych powiązanego z systemem MDM/MAM oraz procedurę rejestracji i selektywnego kasowania danych służbowych.
  5. Dołączcie w edytorze tekstu kompletną 3-stronicową 'Politykę Bezpieczeństwa Urządzeń Mobilnych i BYOD' wraz z wzorem 'Rejestru Urządzeń Mobilnych Dopuszczonych do Pracy' (identyfikator pracownika, model telefonu, wersja OS, status szyfrowania, identyfikator profilu MDM/MAM, data ostatniej weryfikacji).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Wdrożenie polityki BYOD bez technologii konteneryzacji MAM naraża pracodawcę na procesy cywilne o naruszenie dóbr osobistych pracownika.
  • Precyzyjny podział odpowiedzialności w formalnym porozumieniu eliminuje spory prawne w przypadku konieczności natychmiastowego wyczyszczenia pamięci kontenera.
  • Automatyczny rejestr urządzeń powiązany z systemem zarządzania tożsamością pozwala na błyskawiczne odcięcie skompromitowanego terminala.
  • Osiągnięcie zespołu: kompletna polityka BYOD, analiza ryzyka, schemat architektury w diagrams.net, bilans ekonomiczny BYOD vs COPE oraz rejestr inwentaryzacyjny.
Rysunek 4. Architektura rejestru urządzeń mobilnych i macierz oceny ryzyka BYOD.
05/10
Temat 5. Praca zdalna, telepraca i bezpieczny dostęp przez VPN
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.7 (Praca zdalna), wytyczne NIST SP 800-46 (Guide to Enterprise Telework and Remote Access Security), standard Zero Trust NIST SP 800-207, poradnik CERT Polska dla pracowników zdalnych oraz przepisy Kodeksu pracy dotyczące pracy zdalnej. | Praca z domu i kawiarni stała się standardem. Otwieranie niezabezpieczonych portów pulpitów zdalnych (RDP) bezpośrednio do Internetu to najczęstszy wektor ataków ransomware w małych firmach.

Cel zadania

Analiza ryzyka telepracy, zasady konfiguracyjne dla administratora (Split Tunneling, blokady geolokalizacyjne), metryki monitoringu oraz pełna polityka pracy zdalnej z wnioskiem i procedurą cofnięcia dostępu.

Scenariusz problemowy w firmie

Sytuacja: Zarząd FinExpert decyduje się na stałe wprowadzenie elastycznego modelu telepracy (3 dni w biurze, 2 dni zdalnie). Aby zabezpieczyć interes prawny spółki i spełnić wymagania Kodeksu Pracy w zakresie bezpieczeństwa informacji, konieczne jest stworzenie pełnej Polityki Pracy Zdalnej. Kluczowym narzędziem jest VPN (Virtual Private Network – szyfrowany tunel łączący domowy laptop z siecią firmową), ale diabeł tkwi w szczegółach: Split Tunneling (dzielenie tunelu – część ruchu omija firmową zaporę, co tworzy „most” dla wirusów z sieci domowej), Geoblocking (blokada logowań z zagranicznych adresów IP) oraz Health Check / Posture Check (automatyczna kontrola: czy laptop ma aktywny antywirus i szyfrowanie BitLocker zanim zostanie wpuszczony). Do tego dochodzą domowe drukarki w chmurze i niezabezpieczone Wi-Fi, z których łatwo wyciekają płace i oferty.

Wasze zadanie: Zespół ma przygotować analizę ryzyka telepracy, wytyczne techniczne dla administratorów, wskaźniki KPI oraz dokument formalny wraz z procedurą cofnięcia zgody na pracę zdalną w razie naruszeń. Musicie też zaproponować prosty wniosek o pracę zdalną i checklistę domowego stanowiska, którą pracownik wypełni bez pomocy informatyka.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

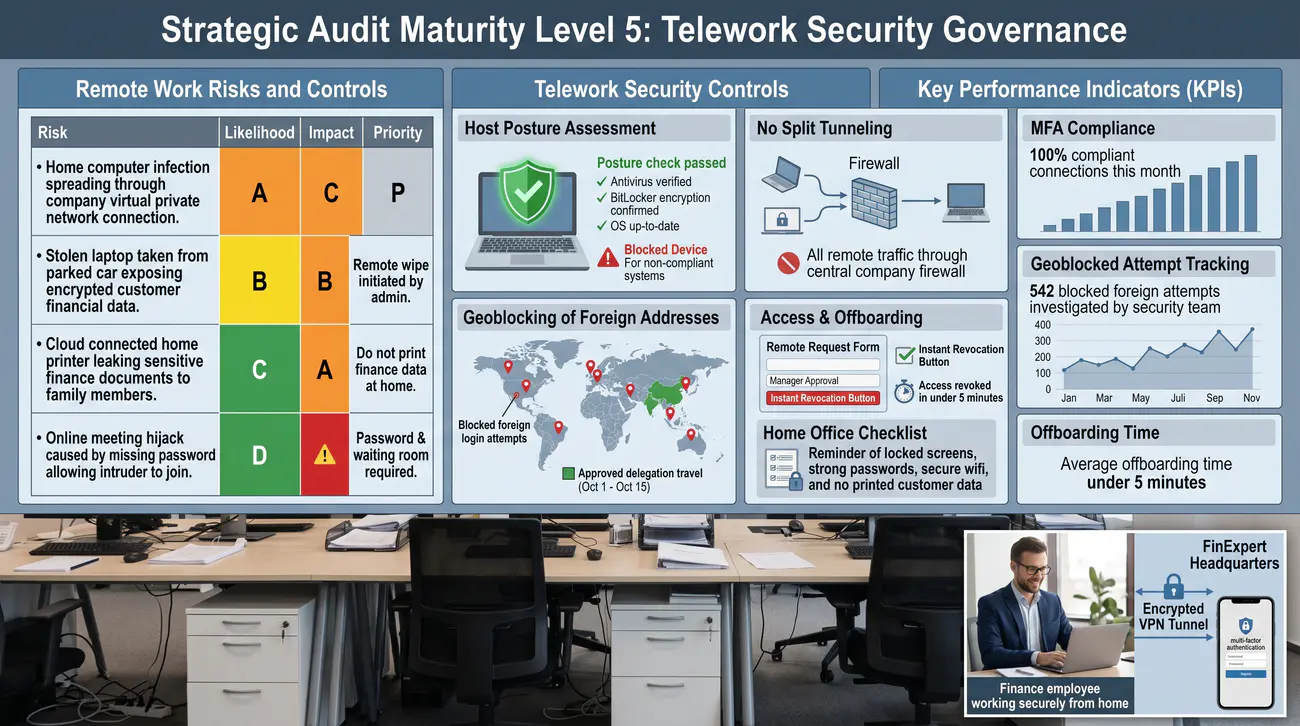
  1. Przeprowadźcie tabelaryczną analizę ryzyka telepracy dla 4 scenariuszy: 1. Przeniknięcie infekcji z zainfekowanego komputera domowego do sieci firmowej przez tunel VPN, 2. Kradzież służbowego laptopa z samochodu podczas pracy w trasie, 3. Wyciek poufnych danych finansowych przez domową drukarkę podłączoną do chmury, 4. Przechwycenie sesji telekonferencji przez brak hasła do pokoju spotkań.
  2. Zdefiniujcie wytyczne techniczne dla administratora VPN: 1. Blokada dzielonego tunelowania (wyłączenie Split Tunneling – cały ruch internetowy musi przechodzić przez firmowe zapory), 2. Blokada logowań z zagranicznych adresów IP (Geoblocking z wyjątkiem zgłoszonych delegacji), 3. Wymuszenie weryfikacji zgodności stacji (Health Check: aktywny antywirus, włączony BitLocker).
  3. Zdefiniujcie 3 wskaźniki efektywności (KPI): Odsetek połączeń zdalnych nawiązywanych z wymuszeniem MFA i zgodnością stacji (cel: 100%), Liczba prób logowań zdalnych zablokowanych przez reguły geoblokady w miesiącu, Średni czas wyłączenia dostępu zdalnego pracownikowi w procedurze dyscyplinarnej (cel: natychmiast, <5 min).
  4. Zaprojektujcie w narzędziu diagrams.net schemat inspekcji stanu zdrowia stacji końcowej (Host Posture Assessment) przed zestawieniem bezpiecznego tunelu VPN z centralą firmy.
  5. Przygotujcie w edytorze tekstu załącznik: 'Regulamin Pracy Zdalnej i Bezpieczeństwa Telepracy FinExpert Sp. z o.o.' (3 strony) zawierający: Prawa i obowiązki pracownika, Warunki techniczne stanowiska domowego, Zasady poufności, Incydenty i kontrole pracodawcy, Sankcje za naruszenia wraz z formularzem wniosku o zgodę na pracę zdalną.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Praca zdalna bez wyłączenia dzielonego tunelowania (Split Tunneling) tworzy niebezpieczny most pomiędzy niezabezpieczoną siecią domową a serwerami firmy.
  • Weryfikacja kondycji urządzenia końcowego (Posture Check) przed wpuszczeniem do sieci eliminuje ryzyko transmisji złośliwego oprogramowania.
  • Spójna polityka pracy zdalnej integruje wymogi techniczne cyberbezpieczeństwa z przepisami Kodeksu Pracy dotyczącymi ochrony danych.
  • Osiągnięcie zespołu: kompletna polityka telepracy, schemat weryfikacji stacji w diagrams.net, reguły konfiguracyjne dla administratorów, analiza ryzyka i wskaźniki KPI.
Rysunek 5. Macierz ryzyka pracy zdalnej i procedura weryfikacji zgodności stacji roboczej.
06/10
Temat 6. Kopie zapasowe, ochrona przed ransomware i ciągłość działania (BCP/DR)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.13 (Kopia zapasowa informacji), norma ISO 22301 (Bezpieczeństwo i odporność – Zarządzanie ciągłością działania), wytyczne NIST SP 800-34 oraz wymogi retencji dokumentacji z Ordynacji podatkowej. | Ransomware oraz awaria dysku nie mogą zatrzymać funkcjonowania firmy. Posiadanie kopii zapasowej tylko na tym samym dysku sieciowym lub brak testów odtworzenia to prosta droga do bankructwa.

Cel zadania

Analiza wpływu na biznes (BIA), kalkulacja strat finansowych przestoju, zdefiniowanie mierników efektywności backupu oraz pełna polityka BCP/DR z 1-stronicowym planem reagowania kryzysowego.

Scenariusz problemowy w firmie

Sytuacja: FinExpert podpisuje strategiczną umowę z funduszem inwestycyjnym na obsługę księgową transakcji. Klient wymaga przedstawienia certyfikowanego Planu Ciągłości Działania BCP (Business Continuity Plan – jak firma pracuje mimo awarii, np. ręcznie na papierze) i Planu Awaryjnego Odtwarzania DRP (Disaster Recovery Plan – jak krok po kroku odtworzyć systemy IT). Podstawą jest analiza BIA (Business Impact Analysis – ocena, które procesy są krytyczne i ile firma traci za każdą godzinę przestoju) z wyznaczeniem parametrów: MTD (maksymalny dopuszczalny czas przestoju), RTO (w jakim czasie trzeba przywrócić system) i RPO (jak stare mogą być dane z kopii, np. max 24h). Bez testowanych kopii zapasowych (backupów trzymanych także poza serwerownią, odpornych na ransomware) jedna awaria – pożar, szyfrowanie czy blackout – oznacza bankructwo i zerwanie kontraktu.

Wasze zadanie: Zespół ma przeprowadzić uproszczoną analizę BIA dla 3 kluczowych procesów, opracować wskaźniki KPI oraz stworzyć 3-stronicową politykę z 1-stronicowym planem awaryjnym dla zarządu. Musicie też wyliczyć przykładową stratę za godzinę przestoju i pokazać, jak często testować odtwarzanie, by RTO/RPO nie zostały tylko na papierze.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

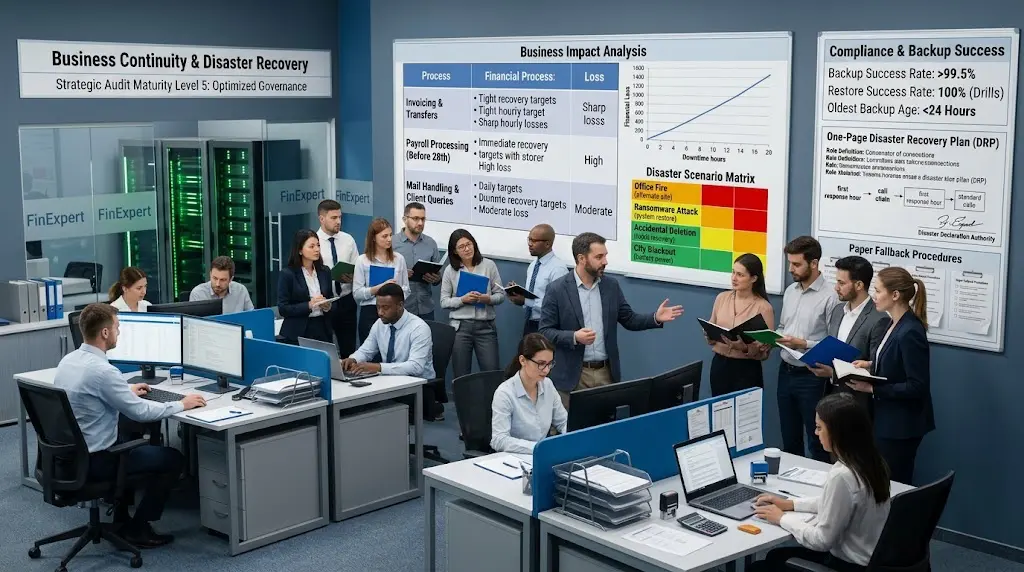
  1. Przeprowadźcie mini-analizę wpływu na biznes (BIA – Business Impact Analysis) dla 3 krytycznych procesów: 1. Księgowanie przelewów i fakturowanie, 2. Dostęp do bazy kadrowo-płacowej przed terminem wypłat (28. dzień miesiąca), 3. Poczta elektroniczna i obsługa zapytań klientów; dla każdego procesu określcie: MTD (Maksymalny dopuszczalny czas przestoju), RPO, RTO oraz szacunkową stratę finansową za każdą godzinę awarii.
  2. Zbudujcie macierz analizy ryzyka dla 4 katastrof: 1. Całkowity pożar serwerowni w biurze, 2. Blokada systemów przez ransomware, 3. Przypadkowe skasowanie bazy przez administratora, 4. Długotrwała awaria zasilania w mieście (blackout >24h).
  3. Zdefiniujcie 3 mierzalne wskaźniki efektywności (KPI): Odsetek zakończonych sukcesem zadań backupu w miesiącu (cel: >99.5%), Współczynnik udanych testów odtworzenia (cel: 100%), Wiek najstarszej dostępnej kopii produkcyjnej – weryfikacja RPO (cel: <24 godziny).
  4. Zaprojektujcie w narzędziu diagrams.net schemat matrycy analizy BIA z wykresem zależności strat finansowych od czasu trwania przestoju (relacja parametrów MTD, RTO i RPO).
  5. Przygotujcie w edytorze tekstu załącznik: 'Polityka Zarządzania Kopiami Zapasowymi i Ciągłością Działania FinExpert Sp. z o.o.' (3 strony) wraz z 1-stronicowym 'Planem Awaryjnym w Sytuacji Kryzysowej (Disaster Recovery Plan)' przeznaczonym dla zarządu.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Analiza BIA stanowi biznesowy fundament dla inżynierii bezpieczeństwa – to biznes, a nie dział IT, definiuje dopuszczalny czas przestoju (MTD).
  • Plan ciągłości działania (BCP) musi przewidywać procedury organizacyjne na wypadek całkowitego braku infrastruktury IT (praca manualna/papierowa).
  • Posiadanie sformalizowanego i przetestowanego planu DRP decyduje o przetrwaniu firmy na rynku po krytycznym incydencie katastrofalnym.
  • Osiągnięcie zespołu: kompletna polityka BCP/DR, analiza BIA dla procesów krytycznych, schemat parametrów w diagrams.net, wskaźniki KPI i 1-stronicowy kryzysowy plan awaryjny.
Rysunek 6. Matryca analizy BIA: relacja parametrów RTO, RPO i dopuszczalnego czasu przestoju MTD.
07/10
Temat 7. Zarządzanie incydentami bezpieczeństwa i procedury reagowania (CSIRT/CERT)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.24–A.5.28 (Zarządzanie incydentami bezpieczeństwa informacji), standard NIST SP 800-61, zalecenia ENISA, wymogi art. 33 RODO (zgłaszanie w 72h do UODO) oraz procedury zgłaszania do CERT Polska. | Żaden system nie jest w 100% bezpieczny. Prawdziwym testem dojrzałości firmy jest to, jak szybko potrafi wykryć incydent, opanować go i powrócić do normalnej pracy bez zamiatania problemu pod dywan.

Cel zadania

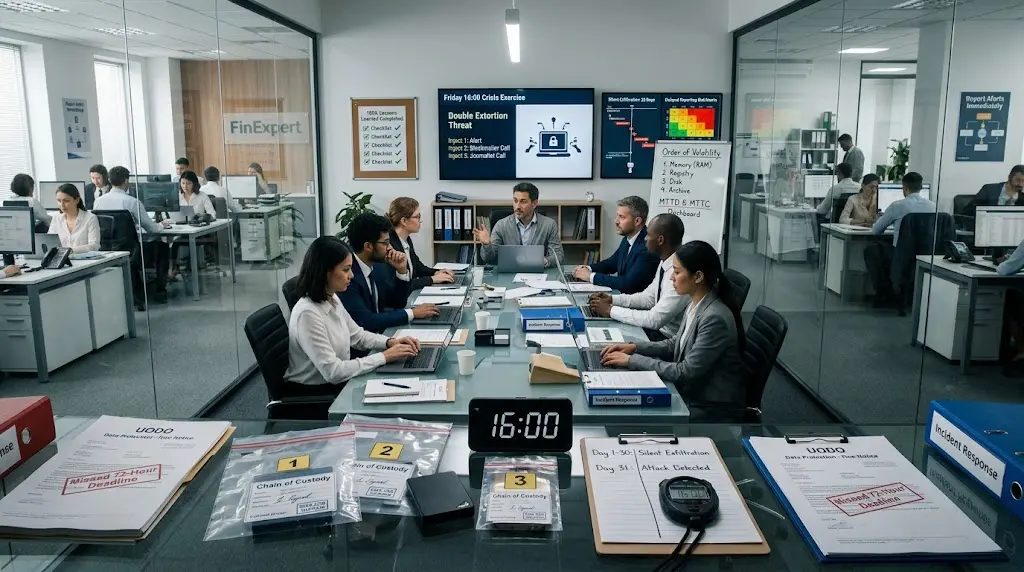
Analiza ryzyka opóźnionego zgłoszenia, zasady zabezpieczania dowodów cyfrowych (Chain of Custody), wskaźniki efektywności IR, pełna polityka IR oraz scenariusz 60-minutowego ćwiczenia Tabletop dla zespołu.

Scenariusz problemowy w firmie

Sytuacja: FinExpert chce przetestować gotowość organizacji do odparcia zmasowanego ataku. Zarząd zleca przygotowanie pełnej Polityki Zarządzania Incydentami (formalnej ścieżki: wykryj – zgłoś – opanuj – usuń – wyciągnij wnioski, m.in. z obowiązkiem zgłoszenia wycieku danych osobowych do UODO w 72h wg art. 33 RODO), zasad zachowania łańcucha dowodowego Chain of Custody (udokumentowanego przejęcia dowodów cyfrowych tak, by sąd i policja je uznały – z kolejnością ulotności: najpierw zrzut pamięci RAM, potem dysk, oraz kopią bit-po-bicie z hashem SHA-256) oraz wskaźników MTTD/MTTR (średni czas wykrycia i średni czas reakcji). Największym ryzykiem jest dziś ukrywanie incydentu przez pracowników i długi czas obecności intruza w sieci (Dwelling Time), który pozwala wykraść dane miesiącami.

Wasze zadanie: Kluczowym elementem jest 60-minutowe ćwiczenie symulacyjne Tabletop (gra decyzyjna dla zarządu i IT: „piątek 16:00, ransomware z podwójnym wymuszeniem – szyfrowanie + groźba publikacji danych, dzwoni szantażysta i dziennikarz”). Wasz zespół ma stworzyć pakiet wdrożeniowy na ocenę 5.0, który pokaże, że firma nie zamiata incydentów pod dywan, lecz potrafi je opanować, zabezpieczyć dowody i rozliczyć w raporcie Lessons Learned.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

  1. Przeprowadźcie analizę ryzyka opóźnionego zgłoszenia incydentu dla 4 scenariuszy: 1. Ukrywanie wycieku przez pracownika w obawie przed karą, 2. Niezauważona eksfiltracja danych trwająca miesiącami (zjawisko Dwelling Time), 3. Zniszczenie dowodów w RAM przez nieumiejętny restart stacji, 4. Przekroczenie terminu 72h zgłoszenia do UODO i nałożenie kary finansowej.
  2. Sformułujcie procedury informatyki śledczej: zasada łańcucha dowodowego (Chain of Custody), kolejność ulotności dowodów (Order of Volatility: RAM -> rejestry -> dysk), zabezpieczanie obrazu dysku bit po bicie (forensic image z haszem SHA-256) na potrzeby organów ścigania.
  3. Zdefiniujcie 3 wskaźniki efektywności (KPI): MTTD (Mean Time to Detect – średni czas wykrycia incydentu od infekcji), MTTR (Mean Time to Respond/Resolve – średni czas powstrzymania i usunięcia), Odsetek incydentów zakończonych formalnym raportem 'Lessons Learned' i modyfikacją procedur (cel: 100%).
  4. Zaprojektujcie w narzędziu diagrams.net lub Mermaid Live Editor schemat blokowy łańcucha dowodowego (Chain of Custody) oraz oś czasu przebiegu 60-minutowego ćwiczenia symulacyjnego Tabletop.
  5. Opracujcie scenariusz 60-minutowego ćwiczenia symulacyjnego Tabletop dla zarządu i IT: 'Symulacja ataku ransomware z podwójnym wymuszeniem w piątek o 16:00' (wstrzyknięcie 1: alert o szyfrowaniu, wstrzyknięcie 2: telefon od szantażysty z żądaniem okupu, wstrzyknięcie 3: telefon od dziennikarza z pytaniem o wyciek; pytania kontrolne dla uczestników) oraz załącznik 3-stronicowej polityki reagowania na incydenty.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Czas obecności intruza w sieci (Dwelling Time) jest kluczowym parametrem ryzyka – szybkie wykrycie zapobiega kradzieży danych.
  • Niewłaściwe zabezpieczenie śladów uniemożliwia pociągnięcie sprawców do odpowiedzialności karnej i może unieważnić wypłatę odszkodowania z polisy.
  • Ćwiczenia symulacyjne Tabletop obnażają luki w komunikacji pomiędzy IT, zarządem a działem prawnym zanim dojdzie do prawdziwego kryzysu.
  • Osiągnięcie zespołu: kompletna polityka IR, zasady zabezpieczania dowodów cyfrowych, schemat ćwiczenia Tabletop w diagrams.net oraz wskaźniki MTTD/MTTR.
Rysunek 7. Scenariusz ćwiczenia symulacyjnego Tabletop Exercise i łańcuch dowodowy Chain of Custody.
08/10
Temat 8. Socjotechnika, przeciwdziałanie phishingowi i program budowania świadomości (Security Awareness)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.3 (Budowanie świadomości w zakresie bezpieczeństwa informacji, edukacja i szkolenia), wytyczne NIST SP 800-50, publiczna lista ostrzeżeń CERT Polska, przepisy Kodeksu pracy oraz RODO. | Człowiek jest często określany jako najsłabsze ogniwo w łańcuchu bezpieczeństwa, ale odpowiednio przeszkolony pracownik staje się pierwszą linią obrony organizacji (Human Firewall).

Cel zadania

Analiza ryzyka socjotechniki dla 3 kluczowych grup zawodowych, metryki programu edukacyjnego (Click-rate vs Report-rate), pełna polityka antyphishingowa oraz 10-pytaniowa ankieta weryfikacji wiedzy.

Scenariusz problemowy w firmie

Sytuacja: W ramach audytu ubezpieczeniowego FinExpert musi wykazać, że program edukacji cyberbezpieczeństwa (Security Awareness – cykliczne szkolenia uczące rozpoznawania manipulacji) jest procesem ciągłym, mierzalnym i zróżnicowanym w zależności od profilu ryzyka stanowiska. Chodzi o socjotechnikę (manipulowanie człowiekiem zamiast łamania systemów), w tym: phishing (fałszywe maile wyłudzające login), spear-phishing/whaling (celowany atak na zarząd podszywający się np. pod kancelarię), CEO Fraud/BEC (fałszywe polecenie przelewu „od prezesa”) oraz vishing (wyłudzanie przez telefon). Jednolite szkolenie dla wszystkich nie działa – księgowość, handel i zarząd są atakowani zupełnie inaczej, a jedna kliknięta faktura może kosztować firmę środki i polisę.

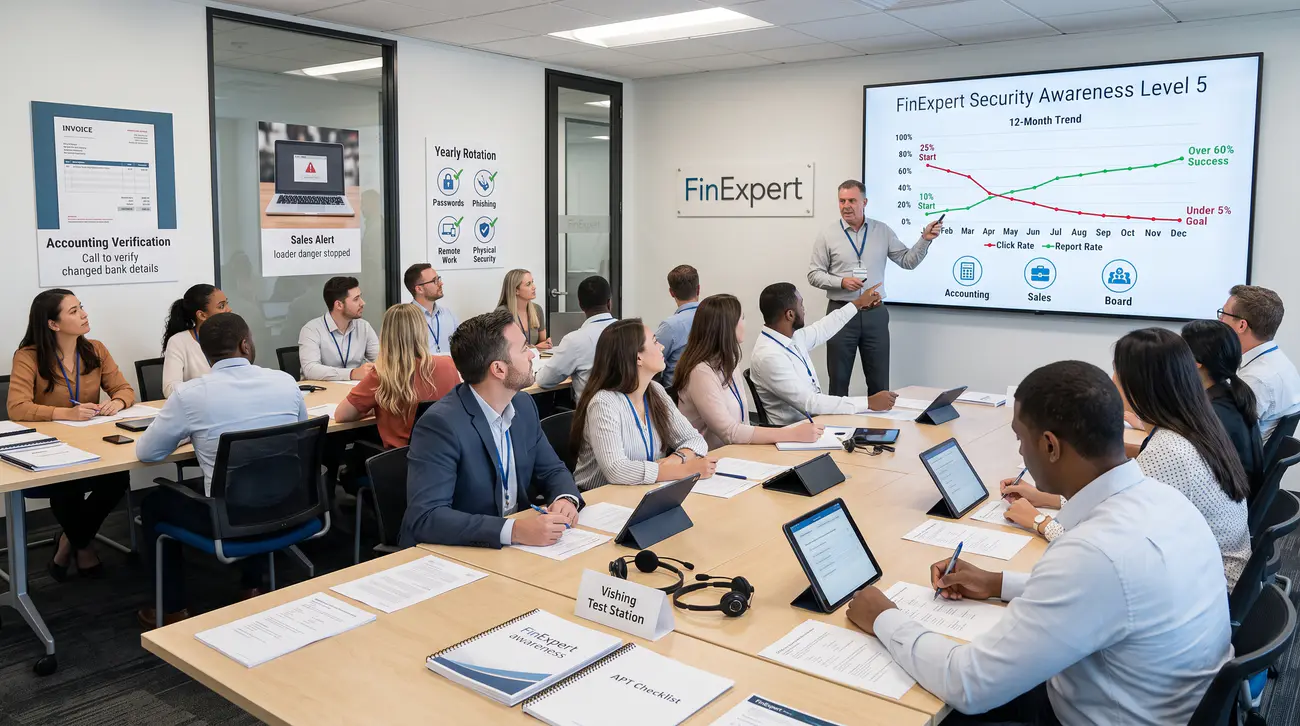
Wasze zadanie: Skuteczność mierzy się wskaźnikami: Click-rate (% osób klikających w podstawiony link – ma spaść z 25% do <5%) i Report-rate (% osób zgłaszających podejrzaną wiadomość do IT – ma wzrosnąć do >60%). Zespół ma przygotować analizę ryzyka dla 3 działów firmy, metryki programu na 12 miesięcy, pełną Politykę Antyphishingową oraz 10-pytaniowy test wiedzy sprawdzający czujność pracowników, z naciskiem na zgłaszanie, a nie tylko „nieklikanie”.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

  1. Przeprowadźcie w edytorze tekstu analizę ryzyka socjotechnicznego dla 3 grup pracowników: 1. Księgowość i Finanse (zagrożenie: CEO Fraud, fałszywe faktury, zmiana numerów rachunków bankowych), 2. Dział Handlowy i Obsługa Klienta (zagrożenie: złośliwe pliki PDF/DOCX w zapytaniach ofertowych, infekcja loaderem), 3. Zarząd i Dyrekcja (zagrożenie: Whaling, podszywanie się pod kancelarie prawne i organy nadzorcze).
  2. Zdefiniujcie 3 twarde wskaźniki efektywności (KPI) programu szkoleniowego: Click-rate (odsetek kliknięć w linki w symulacji, cel: spadek z 25% do <5% w ciągu roku), Report-rate (odsetek pracowników aktywnie zgłaszających podejrzaną wiadomość do IT, cel: wzrost z 10% do >60%), Phish-prone percentage (ogólny wskaźnik podatności organizacji).
  3. Zaprojektujcie w narzędziu diagrams.net wykres trendu wskaźników Click-rate vs Report-rate w cyklu 12 miesięcy oraz schemat procedury eskalacji incydentu ukierunkowanego (Whaling / CEO Fraud).
  4. Przygotujcie w edytorze tekstu załącznik: 'Polityka Przeciwdziałania Socjotechnice i Program Budowania Świadomości Bezpieczeństwa FinExpert Sp. z o.o.' (2–3 strony) z harmonogramem działań na 12 miesięcy i procedurą postępowania w przypadku ataku szpiegowskiego APT.
  5. Opracujcie w edytorze tekstu 10-pytaniowy test wiedzy dla pracowników wielokrotnego wyboru, badający rozpoznawanie technik manipulacji (w tym vishing i presję czasu) w oparciu o przykłady z listy ostrzeżeń CERT Polska.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Jednolite szkolenie dla wszystkich jest nieskuteczne – księgowość wymaga innych scenariuszy obronnych niż administratorzy IT czy zarząd.
  • Wzrost wskaźnika Report-rate (zgłaszalności) jest ważniejszy niż sam spadek klikalności – czujny pracownik chroni całą organizację.
  • Cykliczny, całoroczny program budowania świadomości (Security Awareness) trwale zmienia kulturę organizacyjną firmy.
  • Osiągnięcie zespołu: kompletna polityka antyphishingowa na 12 miesięcy, wykres metryk w diagrams.net, analiza ryzyka profilowego i 10-pytaniowy test wiedzy.
Rysunek 8. Dynamika wskaźników Click-rate vs Report-rate oraz macierz podatności działów firmy.
09/10
Temat 9. Szyfrowanie, ochrona kryptograficzna i zarządzanie kluczami
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.24 (Użycie kryptografii), zalecenia NIST SP 800-57 (Key Management) oraz wymogi art. 32 i art. 34 RODO (szyfrowanie danych osobowych). | Zgubiony lub skradziony laptop bez szyfrowania to pewny wyciek danych i wysokie kary finansowe. Szyfrowanie nośników i transmisji stanowi najprostszą i najskuteczniejszą tarczę ochronną.

Cel zadania

Analiza ryzyka utraty klucza vs utraty danych, wskaźniki wdrożenia kryptografii, pełna polityka kryptograficzna z procedurą wydania nośnika i rejestrem kluczy.

Scenariusz problemowy w firmie

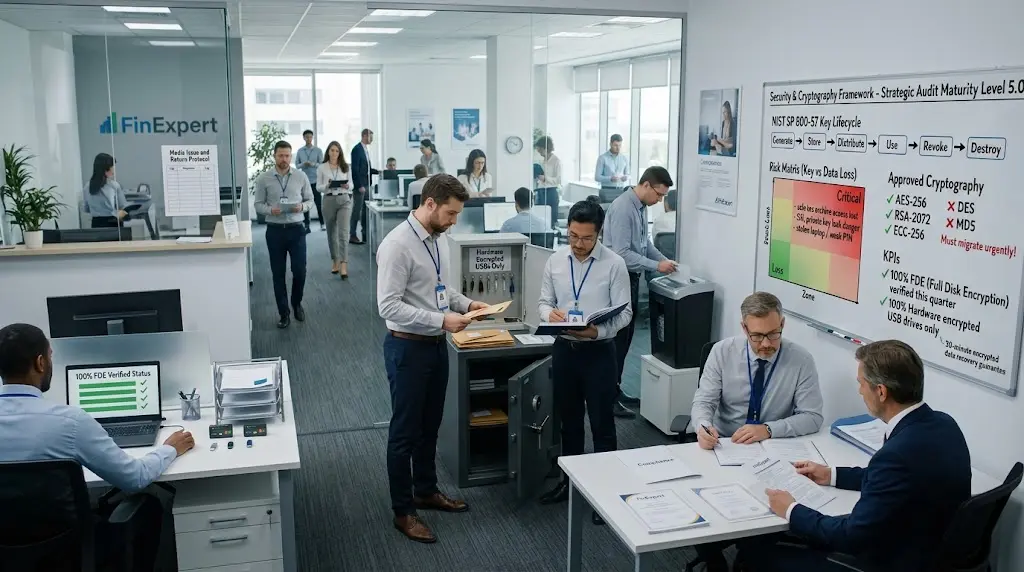
Sytuacja: FinExpert wdraża rygorystyczne wymagania kryptograficzne (szyfrowania danych) w związku z obsługą klientów z sektora bankowego. Klient wymaga formalnej Polityki Kryptograficznej zgodnej z NIST SP 800-57 (standardem zarządzania kluczami: jak je generować, przechowywać, wycofywać i niszczyć), ewidencji wszystkich nośników zaszyfrowanych oraz gwarancji, że żadne dane wrażliwe nie opuszczą firmy w postaci otwartej (czyli jawnej, niezaszyfrowanej). Kluczowe pojęcia: FDE (Full Disk Encryption – szyfrowanie całego dysku, np. narzędziem BitLocker, tak że zgubiony laptop to tylko kawałek metalu bez PIN-u/klucza recovery), szyfrowanie w tranzycie (TLS dla poczty i stron) i w spoczynku (AES-256 dla plików i baz) oraz cykl życia klucza (utrata 256-bitowego klucza oznacza trwałą utratę archiwum). Wystarczy jeden pendrive bez szyfrowania lub stary algorytm DES/MD5, by audyt banku zakończył się negatywnie.

Wasze zadanie: Zespół ma przygotować analizę ryzyka kompromitacji/utraty kluczy, wskaźniki KPI, pełną politykę z listą dozwolonych algorytmów (AES-256, RSA-3072, ECC-256, zakaz DES/MD5) oraz procedurę wydawania i rejestrowania nośników. Musicie też pokazać, gdzie przechowywać klucze zapasowe i jak w max 30 minut odzyskać dostęp do zablokowanej stacji bez łamania zabezpieczeń.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

  1. Przeprowadźcie w edytorze tekstu tabelaryczną analizę ryzyka kryptograficznego dla 4 scenariuszy: 1. Utrata klucza recovery do jedynego dysku z archiwum podatkowym (brak możliwości odzyskania), 2. Wyciek klucza prywatnego certyfikatu serwera SSL/TLS, 3. Kradzież zaszyfrowanego laptopa przez napastnika (ryzyko ataku kanałem bocznym lub ataku słownikowego na słaby PIN), 4. Wykorzystanie przestarzałego algorytmu (np. DES/MD5) w starym oprogramowaniu.
  2. Zdefiniujcie 3 wskaźniki efektywności (KPI): Odsetek stacji roboczych i laptopów z aktywnym i zweryfikowanym szyfrowaniem FDE (cel: 100%), Odsetek służbowych pamięci USB podlegających centralnemu szyfrowaniu sprzętowemu (cel: 100%), Średni czas odzyskania dostępu do zablokowanej stacji przy użyciu procedury recovery (cel: <30 min).
  3. Zaprojektujcie w narzędziu diagrams.net schemat blokowy cyklu życia klucza kryptograficznego wg standardu NIST SP 800-57 (generowanie -> bezpieczny depozyt -> użycie -> awaryjne unieważnienie i rotacja -> niszczenie).
  4. Przygotujcie w edytorze tekstu załącznik: 'Polityka Ochrony Kryptograficznej i Zarządzania Kluczami FinExpert Sp. z o.o.' (3 strony) z sekcjami: Dozwolone algorytmy i długości kluczy (AES-256, RSA-3072, ECC-256), Szyfrowanie danych w spoczynku i w tranzycie, Cykl życia kluczy, Odpowiedzialności i wyjątki.
  5. Opracujcie sformalizowaną 'Procedurę Wydania i Zwrotu Służbowego Nośnika Zaszyfrowanego' oraz wzór 'Rejestru Kluczy i Nośników Kryptograficznych' zapewniający pełną audytowalność aktywów.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Kryptografia przenosi problem ochrony gigabajtów danych na problem bezpiecznego zarządzania kilkusetbitowym kluczem kryptograficznym.
  • Dopuszczanie do użytku wyłącznie certyfikowanych algorytmów o odpowiedniej długości klucza (np. AES-256) chroni firmę przed podatnościami przestarzałych szyfrów.
  • Ścisła ewidencja nośników szyfrowanych i centralny nadzór nad kluczami eliminują ryzyko trwałej utraty danych na skutek błędu pracownika.
  • Osiągnięcie zespołu: kompletna polityka kryptograficzna zgodna z NIST SP 800-57, analiza ryzyka kluczy, schemat cyklu klucza w diagrams.net, wskaźniki KPI i rejestr nośników.
Rysunek 9. Cykl życia kluczy kryptograficznych NIST SP 800-57 i rejestr aktywów kryptograficznych.
10/10
Temat 10. Bezpieczeństwo fizyczne, ochrona danych osobowych RODO i zgodność z ISO/IEC 27001
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 rozdział A.7 (Zabezpieczenia fizyczne) i A.5 (Organizacyjne), art. 28, 29, 30 i 32 RODO, wytyczne Urzędu Ochrony Danych Osobowych (UODO) oraz standard dla serwerowni TIA-942. | Polityka bezpieczeństwa to nie tylko systemy IT – to również zamykane drzwi, identyfikatory, szafy na umowy, kamery monitoringu i zasady postępowania z dokumentami papierowymi.

Cel zadania

Analiza ryzyka fizycznego, kompleksowy audyt zgodności RODO, metryki ochrony obwodowej oraz pełna 3-stronicowa polityka bezpieczeństwa fizycznego z checklistą audytową 20 punktów.

Scenariusz problemowy w firmie

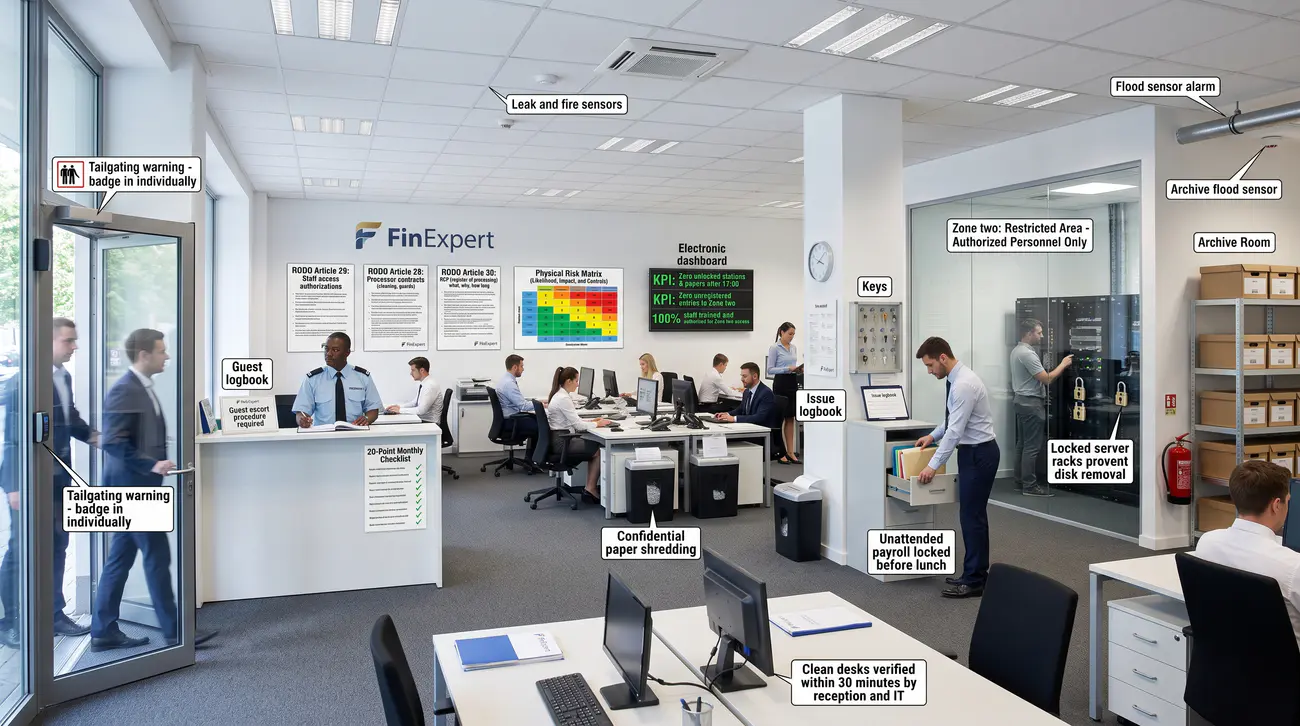
Sytuacja: FinExpert ubiega się o akredytację do przetwarzania tajemnic zawodowych i danych szczególnych kategorii (dane medyczne i majątkowe). Komisja akredytacyjna wymaga przedstawienia pełnej Polityki Bezpieczeństwa Fizycznego i Środowiskowego (strefy dostępu, zamki do serwerowni, kontrola wejść anty-tailgating – blokowanie wchodzenia „na plecach” pracownika, szafy pancerne, niszczarki, monitoring, czujniki zalania/pożaru, zasada czystego biurka), dowodów zgodności z RODO (imienne upoważnienia do przetwarzania danych z art. 29, umowy powierzenia z firmą sprzątającą i ochroną z art. 28, Rejestr Czynności Przetwarzania RCP z art. 30 jako spisu: jakie dane, po co i jak długo), wskaźników kontrolnych oraz 20-punktowej checklisty audytu fizycznego. Jeden niezamknięty rack czy umowa płacowa zostawiona na biurku unieważnia całe szyfrowanie i grozi karą UODO.

Wasze zadanie: Zespół ma przygotować pakiet wdrożeniowy na ocenę 5.0, łączący ochronę fizyczną budynku z prawną ochroną danych osobowych i wymogami ISO 27001. Musicie też zaproponować realny dla małego biura podział na strefy oraz prostą, comiesięczną checklistę 20 punktów, którą recepcja i IT wypełnią w 30 minut.

Pomocnik - jak wykonać zadanie na ocenę 5.0 krok po kroku

  1. Przeprowadźcie w edytorze tekstu tabelaryczną analizę ryzyka fizycznego dla 4 scenariuszy: 1. Niezauważone wejście intruza przez otwarte drzwi za pracownikiem (Tailgating), 2. Kradzież dysków z serwerowni przez brak zamka w szafie rack, 3. Wyniesienie dokumentów płacowych z biurka podczas przerwy obiadowej pracownika, 4. Zalanie archiwum papierowego przez awarię rury na wyższej kondygnacji.
  2. Przeprowadźcie przegląd zgodności z wymogami RODO: zasady wydawania imiennych upoważnień do przetwarzania danych (art. 29 RODO), weryfikacja umów powierzenia przetwarzania z firmą sprzątającą i ochroną (art. 28 RODO) oraz prowadzenie Rejestru Czynności Przetwarzania (RCP, art. 30 RODO).
  3. Zdefiniujcie 3 mierzalne wskaźniki efektywności (KPI): Liczba incydentów pozostawienia niezablokowanej stacji lub dokumentów na biurku po godzinie 17:00 w comiesięcznym audycie (cel: 0), Liczba niezarejestrowanych wejść osób trzecich do Strefy 2 (cel: 0), Odsetek pracowników posiadających aktualne szkolenie i upoważnienie RODO (cel: 100%).
  4. Zaprojektujcie w narzędziu diagrams.net plan strefowości bezpieczeństwa fizycznego lokalu biurowego z naniesionymi punktami kontroli dostępu, czujnikami środowiskowymi w serwerowni (standard TIA-942) oraz strefą archiwum.
  5. Przygotujcie w edytorze tekstu załącznik: 'Polityka Bezpieczeństwa Fizycznego i Ochrony Danych Osobowych FinExpert Sp. z o.o.' (3–4 strony) wraz z 'Checklistą Audytu Bezpieczeństwa Fizycznego' zawierającą 20 punktów kontrolnych (drzwi, okna, szafy pancerne, niszczarki, klucze, gaśnice gazowe, rejestr gości, czyste biurka) do comiesięcznej inspekcji biura.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Bezpieczeństwo fizyczne stanowi pierwszą linię obrony danych osobowych – luka w zabezpieczeniu drzwi unieważnia wdrożone szyfrowanie.
  • Imienne upoważnienia do przetwarzania danych oraz rygorystyczny nadzór nad umowami powierzenia są kluczowymi dowodami rozliczalności przed UODO.
  • Comiesięczne inspekcje biura w oparciu o 20-punktową checklistę trwale podnoszą dyscyplinę personelu i eliminują rutynę.
  • Osiągnięcie zespołu: kompletna polityka fizyczno-osobowa, analiza ryzyka obwodowego, rzut strefowości w diagrams.net, wskaźniki KPI i 20-punktowa checklista audytorska.
Rysunek 10. Macierz ryzyka fizycznego i 20-punktowa checklista comiesięcznego audytu biurowego.