Polityka Bezpieczeństwa
Zadania warsztatowe 120 minut dla par studenckich - ocena 4.0

Poziom: ocena 4.0 - warsztat analityczno-porównawczy ze studium przypadku

Czas wykonania: około 120 minut pracy zespołowej na sali laboratoryjnej.
Forma pracy: 2 osoby (para). Zespół oddaje 1 wspólny, spójny dokument tekstowy.
Środki: komputer z dostępem do Internetu, edytor tekstu oraz narzędzia do tworzenia diagramów i schematów online (zalecany darmowy serwis diagrams.net, a pomocniczo Mermaid Live Editor do diagramów sekwencji i kodu oraz Excalidraw do wspólnego szkicowania koncepcji w parze). Prowadzący nie dostarcza nic poza niniejszym zestawem zadań.

Profil fikcyjnej firmy (wspólny dla wszystkich tematów):

Mała firma doradczo-usługowa FinExpert Sp. z o.o., zatrudniająca 25 pracowników (Zarząd: 2 osoby, Księgowość: 8 osób, Kadry i Płace: 4 osoby, Doradztwo i Obsługa Klienta: 6 osób, IT/Administracja: 2 osoby, Recepcja i Sekretariat: 3 osoby). Infrastruktura: 1 lokalny serwer plików NAS/Active Directory w małej serwerowni, środowisko chmurowe Microsoft 365 (poczta, OneDrive, Teams, SharePoint), 1 firmowa strona WWW na hostingu zewnętrznym, model pracy hybrydowej (3 dni w biurze, 2 dni zdalnie). Zespół może doprecyzować profil w sprawozdaniu w 3–4 zdaniach.

Wymagania formalne sprawozdania na ocenę 4.0:

  • Objętość dokumentu: 7–9 stron (czcionka 11–12 pt, interlinia 1.15–1.5, marginesy standardowe 2.5 cm).
  • Układ dokumentu (obowiązkowy dla każdego tematu):
    1. Strona tytułowa: uczelnia, kierunek, rok, grupa, imiona i nazwiska członków zespołu, nr i tytuł wybranego tematu, deklarowana ocena (4.0), data.
    2. Cel i zakres opracowania (około 0,5 strony).
    3. Treść właściwa - zrealizowana zgodnie z wytycznymi w wybranym temacie.
    4. Wnioski zespołu (około 0,5 strony): co wdrożylibyście w firmie w pierwszej kolejności i dlaczego.
    5. Źródła bibliograficzne: minimum 5 źródeł (w tym co najmniej 2 normy lub oficjalne wytyczne krajowe i międzynarodowe: ISO/IEC 27001, NIST, ENISA, UODO, CERT Polska).
    6. Podział pracy w zespole: kto co robił + szacunkowy czas pracy każdej osoby.
  • Kryteria merytoryczne poziomu 4.0: Wszystko z poziomu 3.0 plus: porównanie 2 wzorców lub norm w ustrukturyzowanej tabeli komparatywnej, analiza techniczna 1 prawdziwego incydentu bezpieczeństwa z Polski lub UE z ostatnich 5 lat (ze wskazaniem luki i punktu polityki, który neutralizuje zagrożenie), przeprowadzenie dyskusji projektowej w parze i udokumentowanie wniosków oraz własne propozycje procedur operacyjnych i obsługi wyjątków. Zadanie nie może być wykonane wyłącznie opisowo – wymaga powiązania tekstu z tabelami, wyliczeniami oraz diagramami inżynierskimi sporządzonymi w serwisach diagrams.net lub Mermaid Live Editor. Należy uzasadnić: 'dlaczego tak należy zrobić'.

Rekomendowany podział czasu na sali (120 minut): 0–15 min: wybór tematu, doprecyzowanie profilu firmy, podział ról; 15–60 min: research norm w sieci WWW i szkic punktów polityki; 60–100 min: pisanie dokumentu, tabel i schematów w diagrams.net; 100–120 min: wnioski, bibliografia, podział pracy i weryfikacja całości.
Spis
Spis 10 tematów zadań warsztatowych
01/10
Temat 1. Polityka haseł i uwierzytelniania wieloskładnikowego
Podstawa normatywna i kontekst: NIST SP 800-63B (Digital Identity Guidelines: Authentication and Lifecycle), ISO/IEC 27001:2022 kontrolka A.5.17 (Informacje uwierzytelniające) oraz wytyczne ENISA dot. silnego uwierzytelniania. | Najczęstszą przyczyną przejęć kont firmowych i kompromitacji tożsamości cyfrowej są słabe, powtarzalne hasła oraz brak uwierzytelniania wieloskładnikowego (MFA). W małych firmach pracownicy często stosują proste hasła słownikowe w poczcie i systemach chmurowych.

Cel zadania

Porównanie tradycyjnego i nowoczesnego paradygmatu zarządzania hasłami (NIST SP 800-63B), analiza realnego incydentu przejęcia konta M365 w polskim MŚP oraz zaprojektowanie procedur wyjątków i resetu haseł.

Scenariusz problemowy w firmie

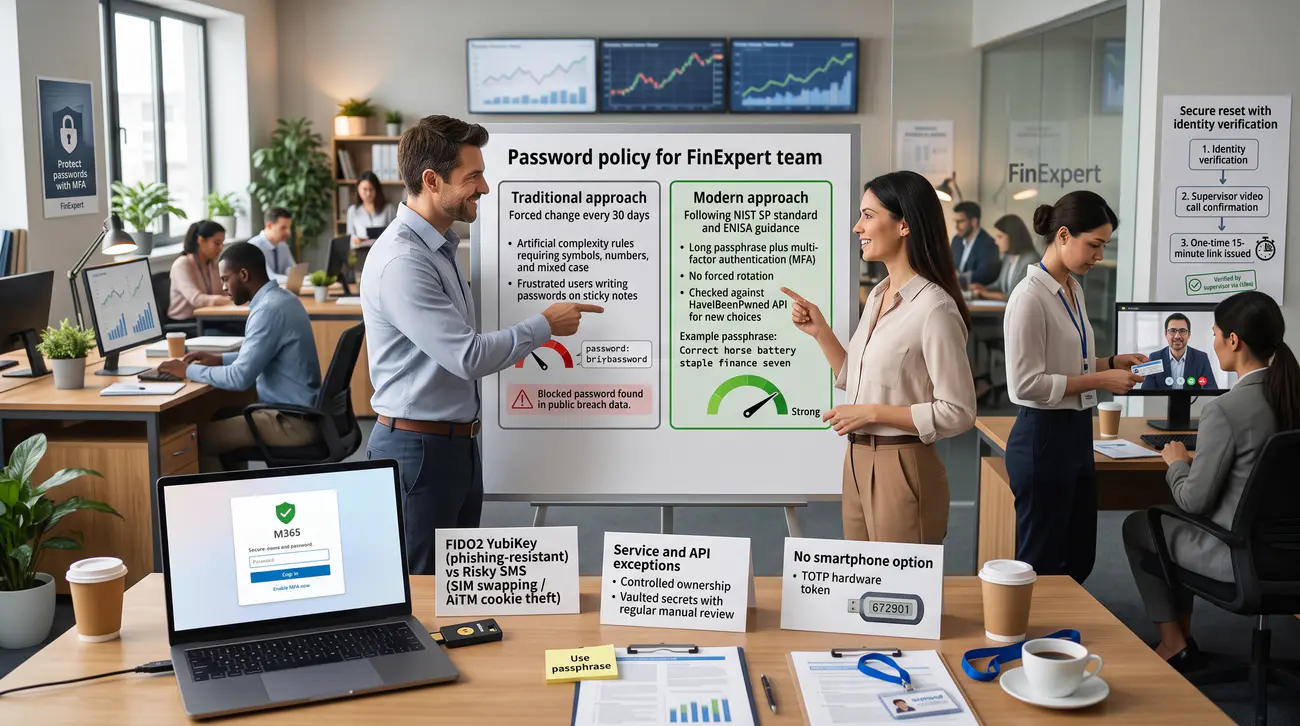
Sytuacja: W firmie FinExpert pojawia się spór między administratorem starej daty (który żąda wymuszania zmiany hasła co 30 dni i stosowania cyfr oraz wykrzykników) a młodszym inżynierem powołującym się na standard NIST SP 800-63B - czyli amerykański zbiór nowoczesnych wytycznych ds. tożsamości cyfrowej, który odradza wymuszoną rotację haseł bez powodu i każe stawiać na długość hasła (tzw. passphrase, czyli frazę z kilku słów) oraz sprawdzanie haseł z bazami wycieków (np. serwis Have I Been Pwned Passwords). W tym samym czasie w zaprzyjaźnionym biurze rachunkowym dochodzi do przejęcia skrzynki prezesa w usłudze Microsoft 365 przez atak typu AiTM (Adversary-in-the-Middle - pośredniczący serwer phishingowy, który w czasie rzeczywistym przechwytuje login, hasło i ciasteczko sesyjne, czyli token podtrzymujący zalogowanie). Atak ten omija proste kody SMS, bo SMS-owe MFA (drugi składnik wysyłany SMS-em) jest podatne na podmianę karty SIM (SIM-swapping) i przechwycenie. Spór paraliżuje firmę, a zarząd nie wie, komu wierzyć.

Wasze zadanie: Zespół musi rozstrzygnąć spór normatywny w tabeli, przeanalizować incydent - wskazując, dlaczego odporne na phishing MFA typu FIDO2 (klucz sprzętowy USB/NFC, np. YubiKey, który kryptograficznie potwierdza prawdziwą domenę logowania) zatrzymałoby atak - oraz opracować procedury dla nietypowych przypadków (konta serwisowe API, które nie mogą kliknąć powiadomienia w telefonie, bezpieczny reset hasła, pracownicy bez smartfona). Musicie też pokazać na przykładach, jak napisać zrozumiałą dla księgowej instrukcję frazy dostępowej i jak mierzyć, czy nowa polityka naprawdę zmniejsza liczbę przejęć.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Zbudujcie w edytorze tekstu tabelę porównawczą: 'Podejście tradycyjne (wymuszana zmiana co 30 dni + sztuczna złożoność)' vs 'Nowoczesne wytyczne NIST SP 800-63B i ENISA (długie hasła/passphrase + MFA, brak wymuszonej rotacji bez podejrzenia wycieku, sprawdzanie z bazami skompromitowanych haseł Have I Been Pwned Passwords)'.
  2. Przeanalizujcie realny incydent z Polski z ostatnich 5 lat: przejęcie konta Microsoft 365 w małej firmie handlowej poprzez phishing i kradzież ciasteczka sesyjnego. Wskażcie dokładnie, który punkt waszej polityki zatrzymałby ten atak (np. odporne na phishing MFA FIDO2 / klucze sprzętowe).
  3. Zaproponujcie w edytorze tekstu procedurę obsługi wyjątków: jak zabezpieczyć konta serwisowe API (które nie mogą kliknąć powiadomienia w telefonie) oraz konta urządzeń wielofunkcyjnych.
  4. Opracujcie w narzędziu diagrams.net lub Mermaid Live Editor diagram przepływu procesu bezpiecznego resetowania hasła przez Helpdesk (weryfikacja tożsamości pracownika przez przełożonego lub wideorozmowę, jednorazowy link tymczasowy o ważności 15 minut) i wklejcie wygenerowany rysunek do sprawozdania.
  5. Przeprowadźcie dyskusję w parze i rozwiążcie problem wykluczenia cyfrowego: co zrobić z pracownikiem, który nie posiada lub odmawia instalacji aplikacji firmowej na prywatnym smartfonie (np. fizyczny token sprzętowy TOTP lub klucz YubiKey zakupiony przez pracodawcę).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Wymuszanie częstej zmiany haseł co 30 dni jest szkodliwe – skłania użytkowników do wprowadzania przewidywalnych mutacji (np. Haslo01, Haslo02).
  • Uwierzytelnianie SMS jest podatne na ataki SIM-swapping i phishing AiTM – zalecanym standardem są aplikacje uwierzytelniające lub klucze FIDO2.
  • Bezpieczny proces resetu hasła musi uniemożliwiać podszycie się pod pracownika na helpdesku przez socjotechnikę.
  • Osiągnięcie zespołu: tabela komparatywna NIST vs model tradycyjny, studium przypadku phishingu M365, diagram procedury w diagrams.net oraz kompletna procedura resetu i wyjątków.
Rysunek 1. Porównanie standardów NIST z modelem tradycyjnym i procedura resetu tożsamości.
02/10
Temat 2. Kontrola dostępu i zasada najmniejszych uprawnień (Least Privilege)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.15 (Kontrola dostępu), A.5.18 (Prawa dostępu), A.8.2 (Uprzywilejowane prawa dostępu) oraz wytyczne NIST SP 800-53 (AC - Access Control). | Nadmierne uprawnienia użytkowników są główną przyczyną eskalacji ataków wewnątrz sieci. Gdy zwykły pracownik posiada uprawnienia administratora lokalnego, malware może w ułamku sekundy sparaliżować całą domenę.

Cel zadania

Porównanie modeli RBAC i ABAC, studium przypadku incydentu nadużycia uprawnień byłego pracownika oraz opracowanie procedury półrocznego przeglądu dostępów i formularza wniosku dostępowego.

Scenariusz problemowy w firmie

Sytuacja: W firmie FinExpert zwolniony handlowiec przez 3 miesiące po odejściu z pracy logował się do firmowego systemu CRM (oprogramowanie do zarządzania relacjami z klientami i bazą leadów sprzedażowych) z prywatnego laptopa i wykradał bazę kontaktów dla nowego pracodawcy, ponieważ nikt nie powiadomił IT o jego odejściu - zawiódł tzw. offboarding, czyli formalna procedura odbierania dostępów w dniu rozwiązania umowy. Powstało tzw. konto-widmo (orphaned account): aktywne konto byłego pracownika, o którym nikt nie pamięta. Luka między działem kadr HR a IT okazała się krytyczna, a firma straciła nie tylko dane, ale i zaufanie klientów.

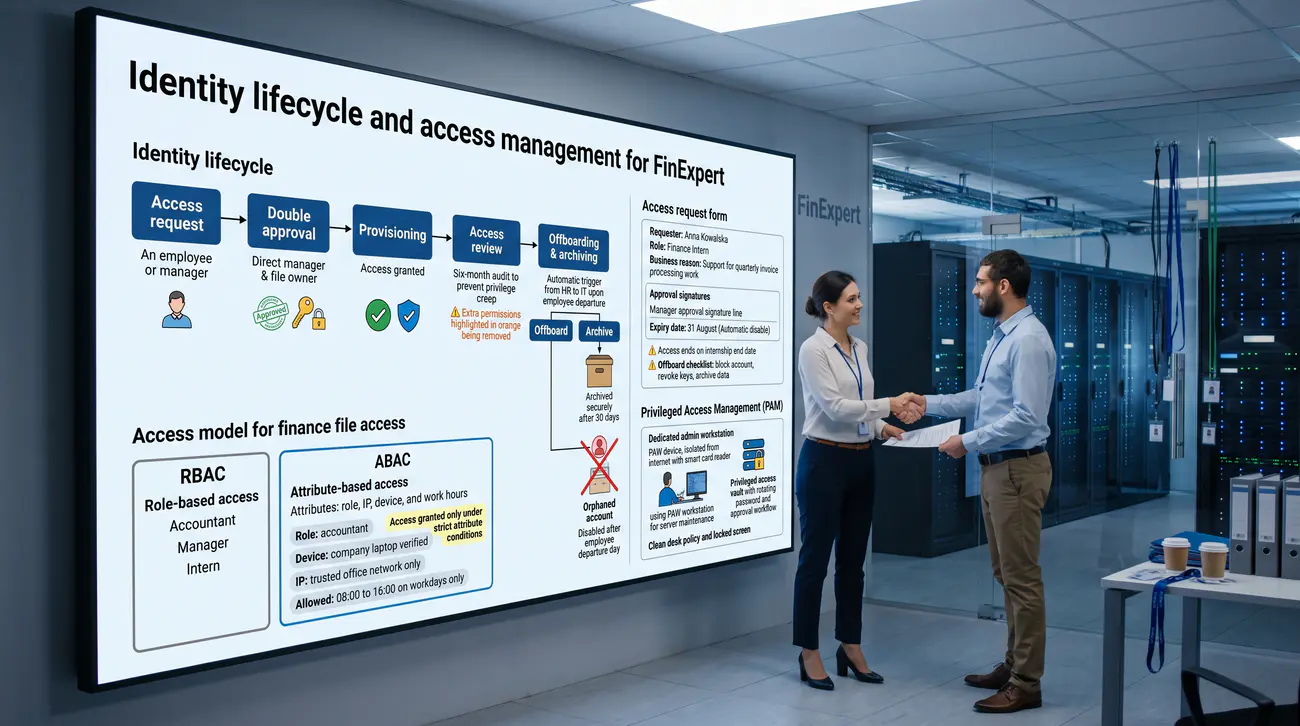
Wasze zadanie: Zespół musi przeanalizować ten incydent (gdzie jest luka między działem kadr HR a IT), porównać model ról RBAC (Role-Based Access Control - dostęp wynika ze stanowiska, np. „Księgowa widzi faktury, Doradca widzi tylko swoich klientów”) z modelem atrybutowym ABAC (Attribute-Based Access Control - dostęp zależy dodatkowo od atrybutów kontekstu, np. tylko z firmowego IP, tylko w godzinach pracy 8–16, tylko z zaszyfrowanego laptopa) oraz wdrożyć procedurę przeglądu uprawnień (Access Review) co 6 miesięcy, zapobiegającą tzw. pełzaniu uprawnień (privilege creep - dokładaniu nowych dostępów przy zmianie stanowiska bez odbierania starych). Musicie też zaproponować prosty formularz wniosku dostępowego, możliwy do obiegu mailowego w 25-osobowej firmie.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Porównajcie w tabeli model RBAC (Role-Based) z modelem ABAC (Attribute-Based Access Control) na przykładzie dostępu do kartoteki finansowej (atrybuty: rola, lokalizacja IP, typ urządzenia, godziny pracy).
  2. Przeanalizujcie realny incydent: kradzież danych przez byłego pracownika, którego konto nie zostało zablokowane w procesie offboardingu. Przeprowadźcie dyskusję w parze i wskażcie luki proceduralne pomiędzy działem kadr (HR) a działem technicznym (IT).
  3. Opracujcie w edytorze tekstu zunifikowany formularz 'Wniosek o nadanie/zmianę uprawnień' (kto wnioskuje, uzasadnienie biznesowe, zatwierdzenie przełożonego, data wygaśnięcia dostępu dla stażystów).
  4. Zaprojektujcie w narzędziu diagrams.net lub Excalidraw schemat blokowy automatycznego procesu offboardingu (informacja z HR -> natychmiastowa blokada konta w IT -> unieważnienie tokenów sesyjnych -> archiwizacja poczty) oraz opiszcie procedurę cyklicznego przeglądu uprawnień (Access Review) przeprowadzanego co 6 miesięcy.
  5. Zaproponujcie techniczne mechanizmy ograniczania kont uprzywilejowanych: dedykowane stacje administracyjne (PAW) oraz menedżery haseł uprzywilejowanych (PAM).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Proces offboardingu musi być powiązany automatycznym obiegiem informacji pomiędzy HR a IT – brak procedury skutkuje zjawiskiem kont-widm (orphaned accounts).
  • Model ABAC pozwala na wprowadzenie dynamicznego kontekstu bezpieczeństwa (np. blokada pobierania danych w nocy lub z zagranicznych adresów IP).
  • Półroczny przegląd uprawnień eliminuje zjawisko pełzania uprawnień (privilege creep) u pracowników zmieniających stanowiska.
  • Osiągnięcie zespołu: formularz wniosku dostępowego, studium luki offboardingowej, schemat procedury w diagrams.net oraz procedura przeglądu uprawnień.
Rysunek 2. Schemat cyklu życia tożsamości: wnioskowanie, weryfikacja i proces offboardingu.
03/10
Temat 3. Klasyfikacja informacji i oznakowanie dokumentów
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.12 (Klasyfikacja informacji), A.5.13 (Oznakowanie informacji), A.8.10 (Usuwanie informacji), wytyczne Urzędu Ochrony Danych Osobowych (UODO) oraz przepisy RODO. | Pracownicy często nie wiedzą, co stanowi tajemnicę firmy, a co jest informacją publiczną. Brak jasnych reguł klasyfikacji prowadzi do przypadkowego ujawniania wrażliwych kalkulacji ofertowych i danych osobowych.

Cel zadania

Zestawienie własnego schematu z normą ISO/IEC 27001:2022, analiza rzeczywistego wycieku danych przez błędnego adresata (autouzupełnianie e-mail) oraz procedury bezpiecznego druku i niszczenia dokumentów.

Scenariusz problemowy w firmie

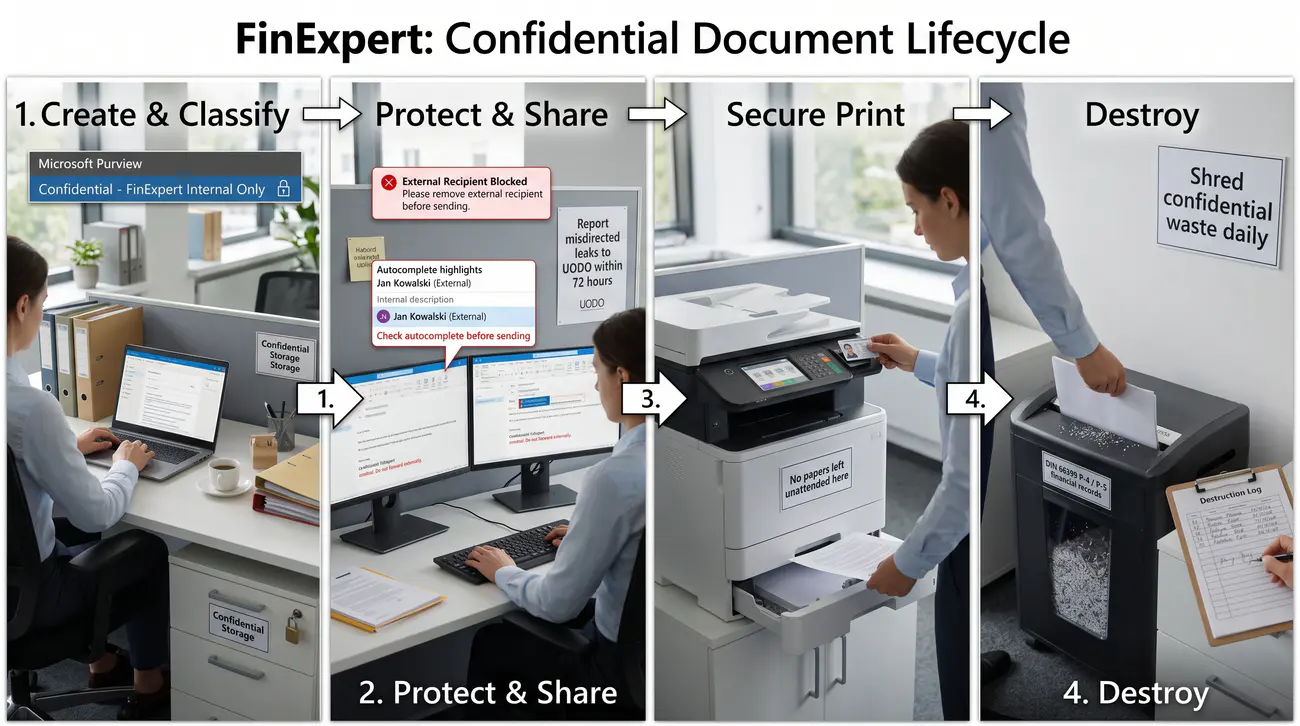
Sytuacja: Księgowa FinExpert podczas pośpiesznego wysyłania e-maila skorzystała z autouzupełniania adresu w programie pocztowym (mechanizm podpowiadający odbiorcę po wpisaniu kilku liter) i zamiast do doradcy „Jan Kowalski” wysłała plik z danymi finansowymi 50 klientów do obcego kontrahenta o tym samym nazwisku. Incydent wywołał panikę pod kątem obowiązku zgłoszenia naruszenia do UODO (Urząd Ochrony Danych Osobowych - krajowy organ nadzorczy ds. RODO, któremu poważne wycieki trzeba zgłaszać w 72 godziny). Jeden pośpieszny Enter naraził firmę na kary i utratę reputacji, a pracownicy przyznali, że nie wiedzą, co wolno im wysyłać zwykłym mailem.

Wasze zadanie: Zespół ma porównać firmowy schemat klasyfikacji (podział na poziomy, np. Publiczne / Wewnętrzne / Poufne / Ściśle poufne) z kontrolkami ISO 27001 A.5.12 (Klasyfikacja) i A.5.13 (Oznakowanie), przeanalizować ten wyciek oraz dopisać procedury, które mogłyby go zatrzymać: etykiety czułości i reguły DLP (Data Loss Prevention - automatyczna blokada wysyłki plików oznaczonych jako poufne poza firmę, np. Microsoft Purview), bezpieczny wydruk poufny Follow-Me (wydruk rusza dopiero po przyłożeniu karty do drukarki) oraz niszczenie dokumentów wg normy DIN 66399 (norma klas niszczarek, gdzie poziomy P-4/P-5 oznaczają ścinki uniemożliwiające odtworzenie pisma). Musicie też pokazać, jak w praktyce oznakować typową ofertę i fakturę FinExpert.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po roku

  1. Porównajcie w tabeli opracowany schemat klasyfikacji z wymaganiami normy ISO/IEC 27001:2022 (kontrolki A.5.12 Klasyfikacja oraz A.5.13 Oznakowanie) i wytycznymi UODO dotyczącymi minimalizacji ryzyka.
  2. Przeanalizujcie realny incydent wycieku danych spowodowany autouzupełnianiem adresu e-mail. Przeprowadźcie dyskusję w parze i wskażcie, która reguła oznakowania lub techniczne narzędzie (np. etykiety czułości Microsoft Purview / DLP blokujące wysyłkę plików poufnych na zewnątrz) zatrzymałoby wyciek.
  3. Opracujcie w edytorze tekstu zasady bezpiecznego drukowania w biurze (tzw. wydruk poufny / Follow-Me z autoryzacją kartą przy drukarce, zakaz pozostawiania wydruków na tacy odbiorczej).
  4. Zaprojektujcie w narzędziu diagrams.net lub Mermaid Live Editor schemat cyklu życia dokumentu poufnego: utworzenie z etykietą DLP -> weryfikacja uprawnień odbiorcy -> bezpieczny wydruk PIN/karta -> niszczenie w klasie DIN 66399 P-4/P-5 wraz z protokołowaniem utylizacji.
  5. Zaproponujcie klauzulę prawną poufności dodawaną do stopki każdej zewnętrznej wiadomości e-mail.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Samo oznaczenie tekstowe dokumentu warto wspierać automatycznymi regułami DLP (Data Loss Prevention) zapobiegającymi pomyłkom ludzkim w poczcie.
  • Dokumenty papierowe stanowią równie groźny wektor wycieku co pliki cyfrowe – porzucenie wydruku na drukarce sieciowej łamie wymogi RODO.
  • Zgodność z normą DIN 66399 w zakresie niszczenia dokumentów chroni firmę przed zarzutem rażącego niedbalstwa.
  • Osiągnięcie zespołu: macierz zgodności z ISO 27001, analiza luki autouzupełniania poczty, schemat cyklu życia w diagrams.net oraz procedury druku poufnego i niszczenia nośników.
Rysunek 3. Cykl życia dokumentu sklasyfikowanego od utworzenia do utylizacji.
04/10
Temat 4. Polityka BYOD (Bring Your Own Device) i bezpieczeństwo urządzeń mobilnych
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.1 (Urządzenia końcowe użytkowników), wytyczne NIST SP 800-124 (Managing the Security of Mobile Devices) oraz wytyczne EROD i UODO dot. pracy mobilnej. | Pracownicy oczekują możliwości odbierania poczty firmowej i wiadomości Teams na prywatnych smartfonach. Bez odpowiedniej polityki firmowe e-maile i załączniki trafiają na niezabezpieczone, prywatne urządzenia.

Cel zadania

Porównanie pełnego zarządzania MDM z konteneryzacją aplikacji firmowych (MAM), analiza incydentu kradzieży telefonu w świetle RODO oraz zasady bezpieczeństwa sieci Wi-Fi i publicznych portali USB.

Scenariusz problemowy w firmie

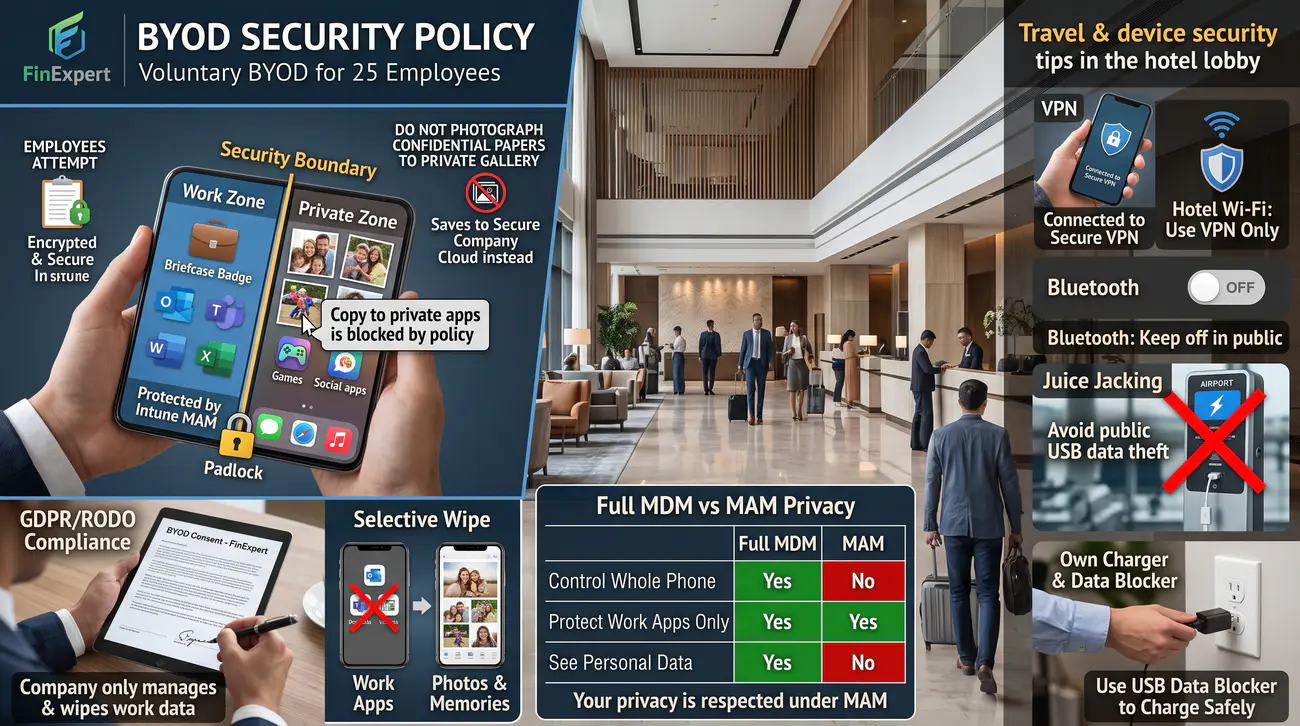
Sytuacja: Pracownicy FinExpert buntują się przeciwko instalacji pełnego oprogramowania MDM (Mobile Device Management - nadzór nad całym telefonem, łącznie z możliwością zdalnego wyczyszczenia wszystkiego i podglądu lokalizacji) na prywatnych telefonach, obawiając się, że pracodawca będzie podglądał ich prywatne zdjęcia, lokalizację GPS i historię przeglądania. Jest to klasyczny konflikt BYOD (Bring Your Own Device - używanie prywatnego sprzętu do pracy) z RODO i prawem do prywatności. Jednocześnie doradca podatkowy podczas konferencji podłączył telefon do publicznej ładowarki USB na lotnisku - narażając się na tzw. Juice Jacking (atak, w którym zmodyfikowany port USB oprócz prądu przesyła też złośliwe dane i instaluje malware) - i korzystał z otwartego hotelowego Wi-Fi bez VPN. Nieufność załogi rośnie, a zarząd boi się pozwów z obu stron.

Wasze zadanie: Zespół musi porównać pełne MDM z łagodniejszą konteneryzacją MAM (Mobile Application Management - izolowana „piaskownica”, np. profil służbowy Android Enterprise lub Microsoft Intune, gdzie firma zarządza tylko służbową częścią i może wykonać selektywny wipe, czyli skasować wyłącznie dane firmy), ocenić skutki RODO po kradzieży telefonu (kiedy zaszyfrowany telefon zwalnia z obowiązku powiadamiania UODO w 72 h, a kiedy trzeba powiadomić klientów) oraz dopisać zasady bezpiecznego podróżowania i zakazu fotografowania dokumentów do prywatnej galerii iCloud / Google Photos. Musicie też zaproponować treść dobrowolnej zgody pracownika, zrozumiałą bez prawnika.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Zbudujcie w edytorze tekstu tabelę porównawczą: 'Pełny nadzór MDM (nadzór nad całym urządzeniem, ryzyko naruszenia prywatności)' vs 'Konteneryzacja / profil służbowy MAM (izolowana piaskownica dla aplikacji firmowych, ochrona prywatności pracownika, selektywny wipe tylko danych firmy)'.
  2. Przeanalizujcie realny incydent kradzieży smartfona z niezaszyfrowaną bazą kontaktów i pocztą. Dokonajcie oceny ryzyka naruszenia praw osób fizycznych zgodnie z wytycznymi UODO/RODO: kiedy incydent wymaga zgłoszenia do Prezesa UODO w 72h, a kiedy zaszyfrowany telefon zwalnia z obowiązku powiadamiania klientów.
  3. Sformułujcie zasady bezpiecznej łączności mobilnej: zakaz łączenia z otwartymi sieciami Wi-Fi bez tunelu VPN, wyłączanie modułów Bluetooth/Wi-Fi w miejscach publicznych, blokada automatycznego łączenia z hotspotami.
  4. Zaprojektujcie w narzędziu diagrams.net lub Excalidraw schemat architektury separacji kontenera służbowego od strefy prywatnej w modelu MAM z blokadą kopiowania danych do schowka prywatnego (Clipboard Protection) i wklejcie rysunek do sprawozdania.
  5. Przeprowadźcie dyskusję w parze i uregulujcie kwestię fotografowania dokumentów papierowych prywatnym aparatem w smartfonie (zakaz zapisywania skanów w prywatnej galerii i chmurze Google Photos / iCloud).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Model konteneryzacji MAM (profil służbowy) rozwiązuje konflikt pomiędzy bezpieczeństwem firmy a prywatnością pracownika, gwarantując separację danych.
  • Szyfrowanie sprzętowe smartfona jest kluczową linią obrony prawnej przed karami RODO w przypadku fizycznej kradzieży urządzenia.
  • Korzystanie z publicznych portów USB i otwartych sieci Wi-Fi bez ochrony VPN stanowi realne źródło infekcji stacji mobilnych.
  • Osiągnięcie zespołu: komparacja MDM vs MAM, analiza prawna skutków kradzieży w świetle RODO, schemat separacji w diagrams.net oraz zasady higieny cybernetycznej w podróży.
Rysunek 4. Konteneryzacja danych firmowych w modelu BYOD z separacją strefy prywatnej.
05/10
Temat 5. Praca zdalna, telepraca i bezpieczny dostęp przez VPN
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.7 (Praca zdalna), wytyczne NIST SP 800-46 (Guide to Enterprise Telework and Remote Access Security), standard Zero Trust NIST SP 800-207, poradnik CERT Polska dla pracowników zdalnych oraz przepisy Kodeksu pracy dotyczące pracy zdalnej. | Praca z domu i kawiarni stała się standardem. Otwieranie niezabezpieczonych portów pulpitów zdalnych (RDP) bezpośrednio do Internetu to najczęstszy wektor ataków ransomware w małych firmach.

Cel zadania

Porównanie tradycyjnego VPN z modelem Zero Trust Network Access (ZTNA) i dostępem warunkowym, analiza ataku przez domowy router oraz zasady ochrony przed podsłuchem akustycznym i współdzieleniem ekranu.

Scenariusz problemowy w firmie

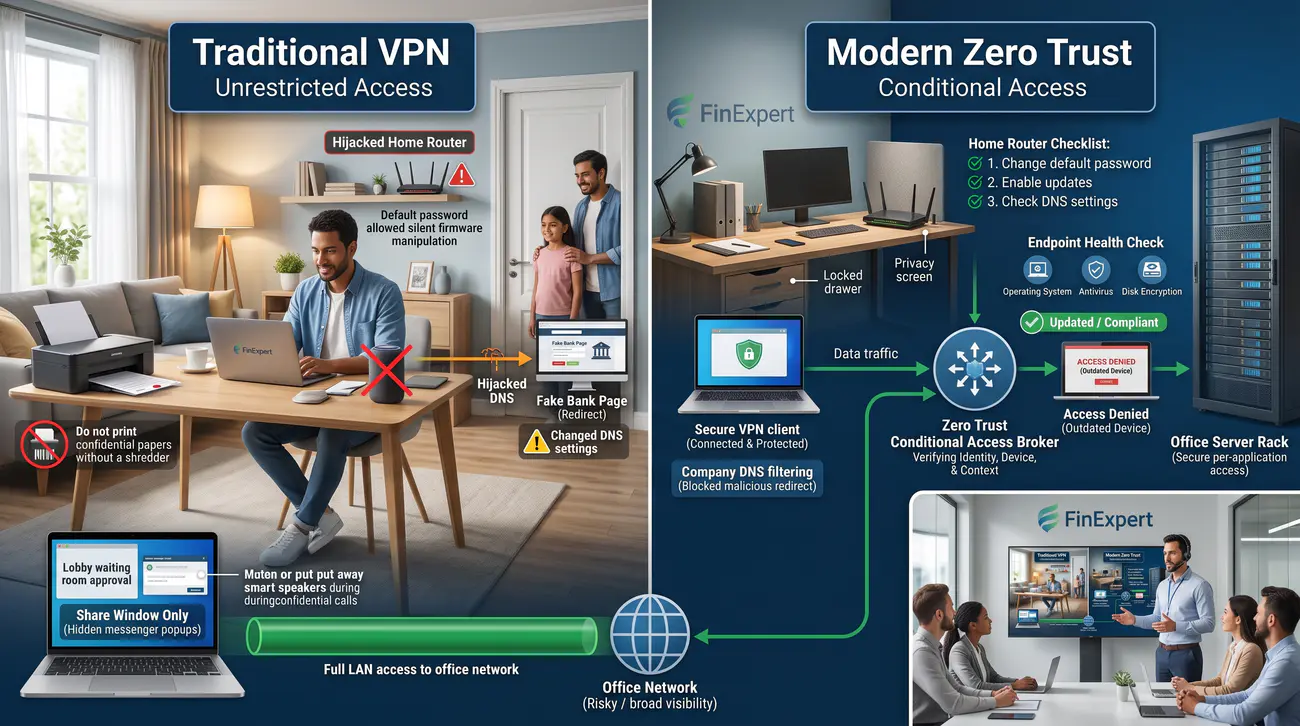
Sytuacja: Pracownik FinExpert pracował zdalnie na domowym laptopie, korzystając ze starego routera od operatora, na którym nie zmieniono domyślnego hasła „admin/admin” ani nie aktualizowano oprogramowania układowego (firmware - system operacyjny routera). Napastnicy przejęli router, podmienili serwery DNS (DNS Hijacking - podmiana „książki telefonicznej Internetu”, tak by bank.firma.pl prowadził na fałszywą stronę wyłudzającą login) i przekierowali ruch bankowy pracownika na stronę wyłudzającą dane. Ponadto podczas poufnej wideokonferencji z klientem domowy asystent głosowy Amazon Alexa (urządzenie, które stale nasłuchuje komendy wybudzenia) zarejestrował fragment rozmowy, a pracownik przez pomyłkę udostępnił cały pulpit z powiadomieniami komunikatora zamiast jednego okna aplikacji. Poufne dane klienta wyciekły przez domowy bałagan techniczny.

Wasze zadanie: Zespół musi porównać tradycyjny VPN (Virtual Private Network - szyfrowany tunel dający po zalogowaniu dostęp do całej sieci biurowej, jak długi przedłużacz) z nowoczesnym podejściem Zero Trust / ZTNA (NIST SP 800-207 - zasada „nie ufaj nikomu z samego faktu, że jest w sieci”, dostęp tylko do jednej konkretnej aplikacji po sprawdzeniu zdrowia stacji), przeanalizować incydent domowego routera (dlaczego tunel VPN z firmowymi serwerami DNS chroni przed podsłuchem) i dopisać zasady higieny multimedialnej: udostępnianie tylko okna, poczekalnia (lobby) na spotkaniach, wyciszanie asystentów głosowych i zakaz drukowania poufnych akt na domowej drukarce bez niszczarki. Musicie też przygotować checklistę domowego routera dla laika.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Porównajcie w tabeli: 'Tradycyjny VPN (dostęp do całej podsieci po uwierzytelnieniu, ryzyko infekcji poprzecznej sieci biurowej)' vs 'Zero Trust Network Access / Dostęp warunkowy wg NIST SP 800-207 (brak zaufania do lokalizacji, dostęp tylko do konkretnej aplikacji po weryfikacji stanu zdrowia stacji roboczej)'.
  2. Przeanalizujcie incydent kompromitacji domowego routera (atak na DNS / niezałatane firmware). Wyjaśnijcie, dlaczego firma musi wymagać od telepracowników zabezpieczenia urządzeń brzegowych i jak tunel VPN z własnymi serwerami DNS chroni przed podsłuchem.
  3. Zaprojektujcie w serwisie diagrams.net schemat architektury sieciowej: model tradycyjnego tunelu VPN w zestawieniu z architekturą Zero Trust Network Access (ZTNA) z dostępem warunkowym i weryfikacją tożsamości MFA.
  4. Opracujcie w edytorze tekstu checklistę audytu domowego routera dla pracownika oraz zasady bezpieczeństwa dla spotkań online: bezpieczne udostępnianie ekranu (wyłącznie konkretnego okna aplikacji), kontrola poczekalni (lobby) na wideokonferencjach.
  5. Przeprowadźcie dyskusję w parze i sformułujcie wytyczne dotyczące prywatności akustycznej (wyłączanie inteligentnych głośników) oraz zakazu drukowania dokumentów poufnych w domu.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Tradycyjny VPN daje zbyt szerokie uprawnienia sieciowe – nowoczesny standard ZTNA weryfikuje kontekst i przyznaje dostęp wyłącznie do konkretnej usługi.
  • Domowe routery pracowników stanowią często najsłabsze ogniwo infrastruktury telepracy i wymagają audytu higieny konfiguracyjnej.
  • Udostępnianie całego ekranu oraz obecność asystentów głosowych w pokoju pracy generują realne ryzyko wycieku tajemnic przedsiębiorstwa.
  • Osiągnięcie zespołu: komparacja VPN vs ZTNA, schemat architektury w diagrams.net, analiza luki domowego DNS oraz zasady higieny wideokonferencyjnej.
Rysunek 5. Model dostępu tradycyjnego VPN a architektura Zero Trust Network Access (ZTNA).
06/10
Temat 6. Kopie zapasowe, ochrona przed ransomware i ciągłość działania (BCP/DR)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.13 (Kopia zapasowa informacji), norma ISO 22301 (Bezpieczeństwo i odporność – Zarządzanie ciągłością działania), wytyczne NIST SP 800-34 oraz wymogi retencji dokumentacji finansowej z Ordynacji podatkowej. | Ransomware oraz awaria dysku nie mogą zatrzymać funkcjonowania firmy. Posiadanie kopii zapasowej tylko na tym samym dysku sieciowym lub brak testów odtworzenia to prosta droga do bankructwa.

Cel zadania

Porównanie backupu lokalnego (NAS) z chmurą pod kątem TCO i czasu odtworzenia, analiza realnego ataku ransomware niszczącego kopie online oraz procedura kwartalnego testu odtworzenia danych.

Scenariusz problemowy w firmie

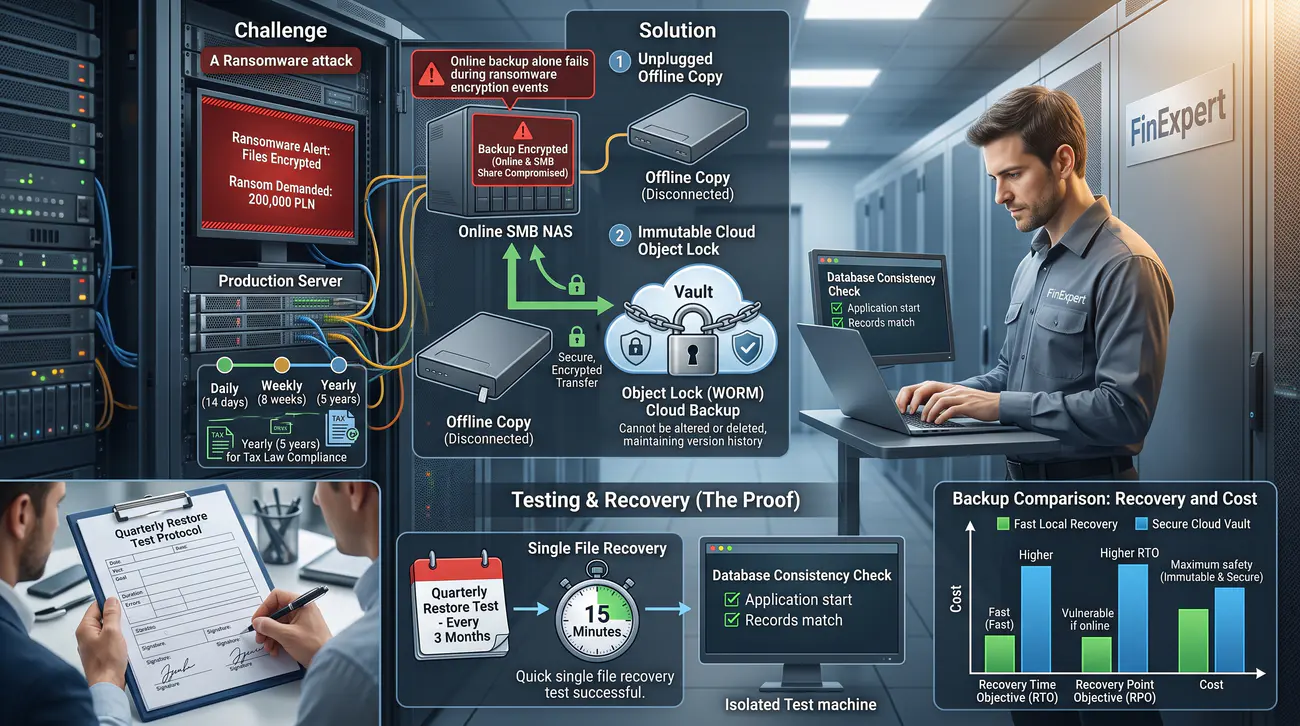
Sytuacja: W małej hurtowni farmaceutycznej doszło do infekcji ransomware (złośliwe oprogramowanie szyfrujące wszystkie pliki i żądające okupu za klucz deszyfrujący). Przestępcy uzyskali dostęp do sieci, zmapowali dysk sieciowy NAS (Network Attached Storage - firmowy „dysk sieciowy” służący też za backup) i zaszyfrowali zarówno dane produkcyjne, jak i wszystkie zgromadzone kopie zapasowe, żądając 200 000 PLN okupu. To klasyczny błąd tzw. backupu online - kopii stale podłączonej do tej samej sieci przez protokół SMB i dostępnej na tych samych uprawnieniach, więc szyfrator sięga po nią jak po zwykły folder. Firma FinExpert chce uniknąć tego scenariusza, bo ma identyczną architekturę kopii.

Wasze zadanie: Zespół ma porównać koszty całkowite (TCO - Total Cost of Ownership) i czas odzyskiwania (RTO - Recovery Time Objective, czyli jak szybko musimy wrócić do pracy, oraz RPO - ile danych możemy utracić) dla lokalnego NAS i chmury obiektowej z blokadą Immutable / WORM (Write Once Read Many - kopia niemodyfikowalna, której nie da się skasować ani nadpisać nawet z uprawnieniami administratora, np. Object Lock), przeanalizować lukę online backupu oraz napisać formalną procedurę kwartalnego testu odzyskiwania z protokołem i zasadami retencji (jak długo trzymać kopie dzienne, tygodniowe i 5-letnie kopie podatkowe). Musicie też wyliczyć, ile kosztowałby dzień przestoju księgowości FinExpert.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Porównajcie w tabeli: 'Backup lokalny na serwer NAS (błyskawiczne odzyskiwanie RTO, niski koszt bieżący, ryzyko pożaru i szyfrowania przez ransomware w tej samej sieci LAN)' vs 'Kopia w chmurze obiektowej z blokadą zapisu Immutable / WORM (odporność na ransomware, wyższy koszt pasma i subskrypcji, dłuższy czas pobierania przy awarii)'.
  2. Przeanalizujcie realny przypadek ransomware w polskim MŚP: dlaczego podłączony na stałe dysk sieciowy SMB padł ofiarą szyfratora i w jaki sposób technologia migawek niemodyfikowalnych (Immutable Storage / Object Lock) zapobiega usunięciu kopii przez atakującego z uprawnieniami administratora.
  3. Opracujcie w edytorze tekstu procedurę kwartalnego testu odtworzenia oraz sporządźcie wzór formalnego 'Protokołu z próbnego odtworzenia kopii zapasowej' z polami: data, cel testu, czas trwania, stwierdzone błędy, podpis administratora i właściciela biznesowego.
  4. Zaprojektujcie w narzędziu diagrams.net wykres lub schemat blokowy architektury reguły 3-2-1 z uwzględnieniem odizolowanej kopii chmurowej WORM oraz parametrów RTO i RPO.
  5. Przeprowadźcie kalkulację i dyskusję w parze: oszacujcie koszt 1 dnia przestoju operacyjnego księgowości FinExpert oraz ustalcie zasady retencji danych (kopie dzienne 14 dni, tygodniowe 8 tygodni, roczne 5 lat zgodnie z prawem polskim).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Trzymanie kopii zapasowej na stale podłączonym udziale sieciowym bez izolacji uprawnień nie chroni przed nowoczesnym ransomware.
  • Kopia niemodyfikowalna (Object Lock / WORM) uniemożliwia skasowanie lub zaszyfrowanie backupu nawet przez cyberprzestępcę z uprawnieniami roota.
  • Regularne testy odtworzenia i ich protokołowanie stanowią formalny dowód spełnienia wymagań ciągłości działania w audycie ISO 27001.
  • Osiągnięcie zespołu: analiza TCO NAS vs Chmura, schemat architektury i wykres RTO/RPO w diagrams.net, procedura testowa i wzór protokołu odtworzenia.
Rysunek 6. Porównanie parametrów RTO/RPO dla backupu lokalnego i chmurowego z blokadą Immutable Storage.
07/10
Temat 7. Zarządzanie incydentami bezpieczeństwa i procedury reagowania (CSIRT/CERT)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolki A.5.24–A.5.28 (Zarządzanie incydentami bezpieczeństwa informacji), standard NIST SP 800-61, zalecenia ENISA, wymogi art. 33 RODO (zgłaszanie w 72h do UODO) oraz procedury zgłaszania do CERT Polska. | Żaden system nie jest w 100% bezpieczny. Prawdziwym testem dojrzałości firmy jest to, jak szybko potrafi wykryć incydent, opanować go i powrócić do normalnej pracy bez zamiatania problemu pod dywan.

Cel zadania

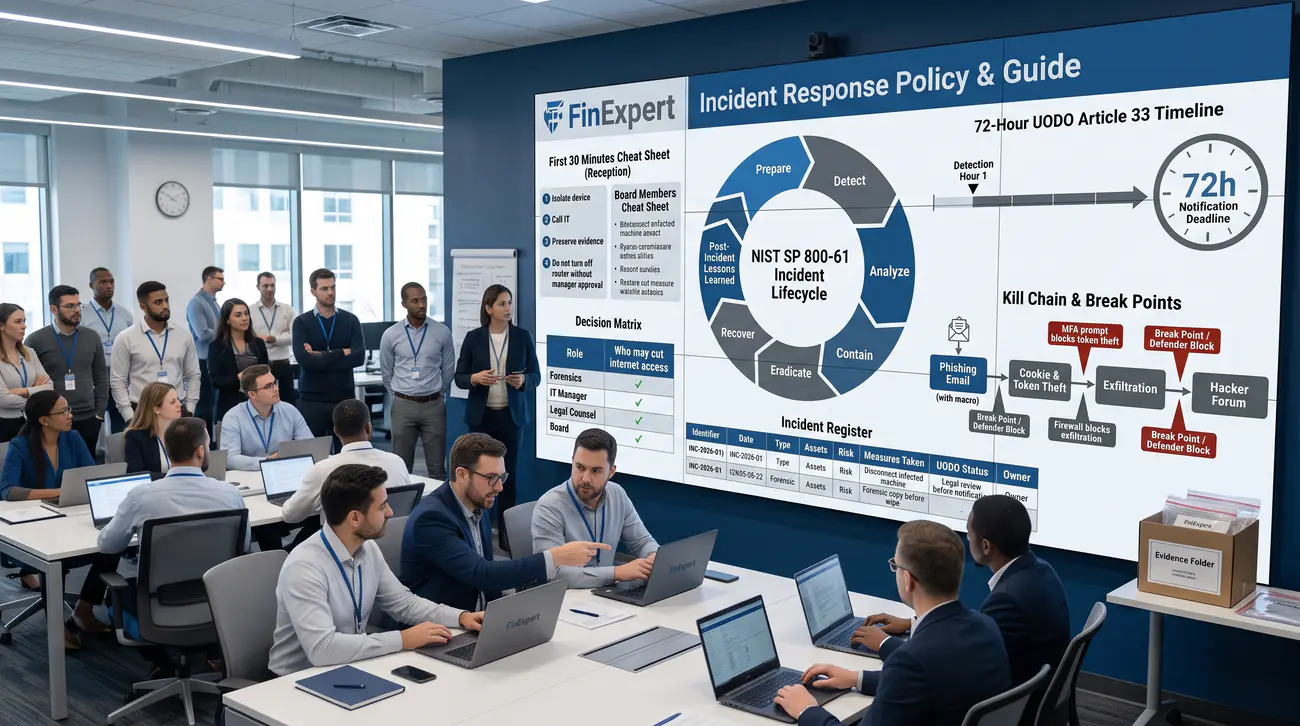
Zestawienie firmowego procesu z cyklem NIST SP 800-61 / ENISA, prześledzenie studium przypadku ataku phishing+loader, zdefiniowanie ról decyzyjnych oraz wymogów zgłoszenia do UODO w 72h.

Scenariusz problemowy w firmie

Sytuacja: W firmie FinExpert handlowiec pobrał makro z faktury (makro - mini-program w Office automatyzujący pracę, tu wykorzystany jako tzw. loader, czyli program pobierający właściwe złośliwe oprogramowanie), które uruchomiło skrypt wykradający pliki cookies i hasła z przeglądarki (cookies / tokeny sesyjne pozwalają wejść na konto bez podawania hasła). Po 2 dniach dane klientów pojawiły się na forum hakerskim. Dyrektor pyta: „Kto miał podjąć decyzję o odcięciu Internetu w całej firmie? Kiedy musimy powiadomić Prezesa UODO i czy minęło już 72 godziny?” - chodzi o art. 33 RODO nakazujący zgłoszenie naruszenia danych osobowych w 72 h od wykrycia. Panuje chaos, bo nikt nie wie, kto dowodzi akcją.

Wasze zadanie: Zespół ma porównać proces z 4-fazową normą NIST SP 800-61 (Przygotowanie → Wykrywanie i analiza → Powstrzymywanie, usuwanie i odzyskiwanie, czyli Containment, Eradication, Recovery → Nauka po incydencie, czyli Lessons Learned), przeanalizować ten atak krok po kroku w logice łańcucha ataku (Cyber Kill Chain - kolejne etapy: przynęta, infekcja, pobranie ładunku payload, eksfiltracja), zdefiniować role w zespole kryzysowym (kto może „wyciągnąć wtyczkę”, kto robi informatykę śledczą, kto pisze do prawników) oraz opracować wzór rejestru incydentów z oceną ryzyka dla osób fizycznych. Musicie też naszkicować prostą ściągę „pierwsze 30 minut incydentu” dla recepcji i zarządu.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Porównajcie firmowy schemat z 4-fazowym cyklem normy NIST SP 800-61 / ENISA: 1. Przygotowanie, 2. Wykrywanie i analiza, 3. Powstrzymywanie, usuwanie i odzyskiwanie (Containment, Eradication, Recovery), 4. Działania poincydentalne (Post-Incident Activity / Lessons Learned).
  2. Prześledźcie w tabeli krok po kroku studium przypadku wg koncepcji Cyber Kill Chain: infekcja przez makro -> pobranie ładunku (payload) -> kradzież tokenów -> eksfiltracja danych. Wskażcie, w którym momencie i w jaki sposób procedura powinna przerwać łańcuch ataku.
  3. Przeprowadźcie dyskusję w parze i określcie matrycę ról i odpowiedzialności decyzyjnej: kto ma prawo podjąć decyzję o odcięciu serwerów od Internetu, kto odpowiada za zabezpieczenie dowodów cyfrowych, a kto za komunikację prawną z UODO i CERT Polska.
  4. Zaprojektujcie w narzędziu diagrams.net lub Mermaid Live Editor kołowy diagram 4 faz cyklu życia incydentu wg NIST SP 800-61 ze zintegrowaną osią czasu raportowania naruszenia do UODO w ciągu 72 godzin.
  5. Opracujcie w edytorze tekstu wzór formalnego 'Rejestru Incydentów Bezpieczeństwa FinExpert' zawierający: identyfikator, datę wykrycia, typ zdarzenia, dotknięte zasoby, ocenę ryzyka dla praw osób fizycznych, podjęte środki naprawcze i status powiadomień.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Standard NIST SP 800-61 porządkuje chaos decyzyjny i zapewnia powtarzalność procedur reagowania na cyberataki.
  • Brak jasnego wskazania osoby uprawnionej do odcięcia łącz paraliżuje działania powstrzymujące rozprzestrzenianie się infekcji.
  • Zegar 72 godzin w RODO tyka od momentu powzięcia wiedzy o incydencie – brak rejestru i procedury oceny ryzyka skutkuje dotkliwymi sankcjami.
  • Osiągnięcie zespołu: zmapowanie procesu na cykl NIST, analiza łańcucha ataku, diagram kołowy faz w diagrams.net oraz wzór rejestru incydentów z procedurą 72h UODO.
Rysunek 7. Cykl zarządzania incydentem NIST SP 800-61 i procedura raportowania do UODO.
08/10
Temat 8. Socjotechnika, przeciwdziałanie phishingowi i program budowania świadomości (Security Awareness)
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.6.3 (Budowanie świadomości w zakresie bezpieczeństwa informacji, edukacja i szkolenia), wytyczne NIST SP 800-50, publiczna lista ostrzeżeń CERT Polska, przepisy Kodeksu pracy oraz RODO. | Człowiek jest często określany jako najsłabsze ogniwo w łańcuchu bezpieczeństwa, ale odpowiednio przeszkolony pracownik staje się pierwszą linią obrony organizacji (Human Firewall).

Cel zadania

Analiza porównawcza 2 rzeczywistych kampanii phishingowych z Polski, ramy prawne i etyczne kontrolowanych testów symulacyjnych oraz wdrożenie kultury nagradzania czujności bez karania.

Scenariusz problemowy w firmie

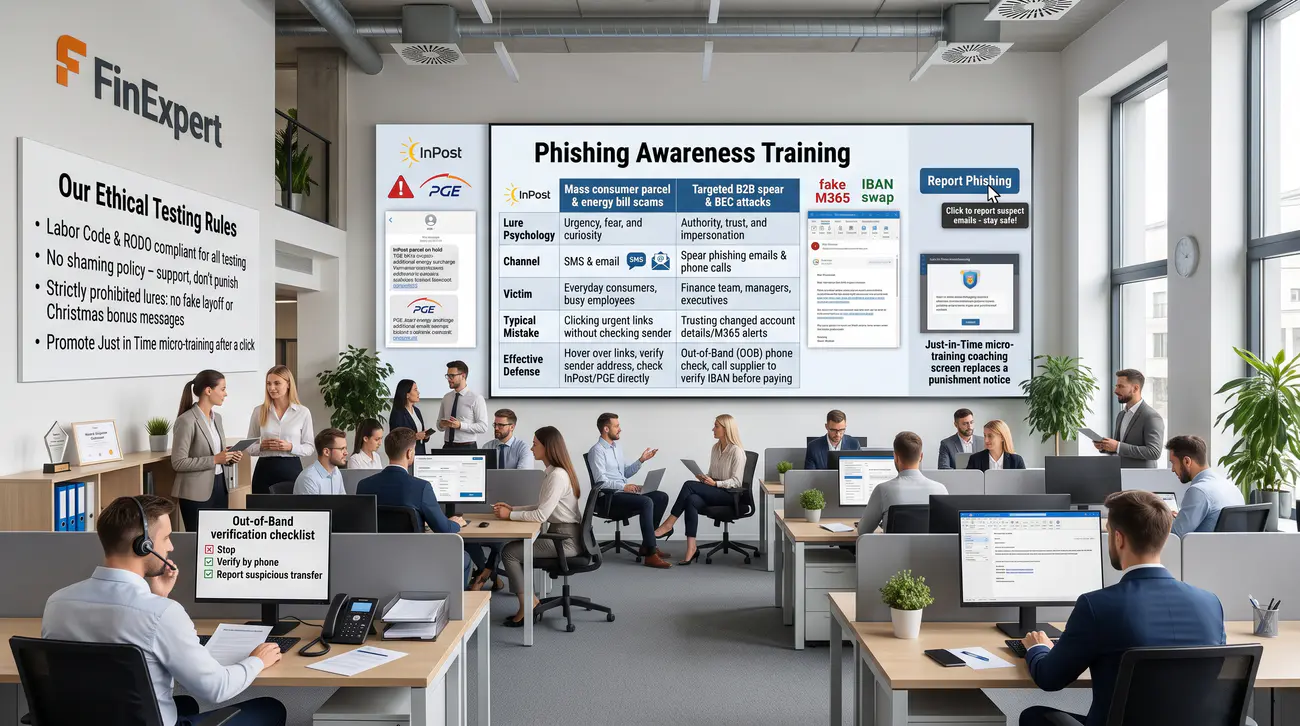
Sytuacja: Zarząd FinExpert chce przeprowadzić test phishingowy (kontrolowana, udawana kampania wyłudzająca, sprawdzająca czujność załogi) i zwolnić każdego pracownika, który kliknie link w wiadomości testowej. Dyrektor HR sprzeciwia się, argumentując, że takie represyjne podejście zniszczy zaufanie, naruszy Kodeks Pracy i RODO (dane o błędach pracowników to dane osobowe wymagające podstawy prawnej) oraz sprawi, że ludzie będą ukrywać prawdziwe kliknięcia ze strachu. W tym samym czasie polskie firmy atakowane są masowo dwiema kampaniami: fałszywymi fakturami za prąd/gaz z wezwaniem do dopłaty (phishing masowy, konsumencki, grający na pośpiechu) oraz wiadomościami udającymi powiadomienia Microsoft Teams z prośbą o ponowne logowanie (spear phishing B2B - celowany atak na firmę, często ze spreparowaną fakturą z podmienionym numerem konta, tzw. BEC/Business Email Compromise). Firma jest podzielona między karanie a edukowanie.

Wasze zadanie: Zespół ma porównać te kampanie (przynęta psychologiczna, kanał, typowy błąd ofiary, skuteczna obrona), opracować zasady etycznego testowania bez łamania prawa (zakaz drażliwych przynęt typu „zwolnienia” czy „premia świąteczna”, zakaz upokarzania) oraz wdrożyć program pozytywnego wzmacniania czujności: przycisk „Zgłoś phishing”, mikro-szkolenie Just-in-Time (krótka lekcja tuż po błędzie zamiast kary) i weryfikację telefoniczną dyspozycji finansowych innym kanałem (Out-of-Band Verification - potwierdzenie np. telefonem przelewu zleconego mailem). Musicie też zaproponować, jak nagradzać czujność, by ludzie chcieli zgłaszać, a nie ukrywać błędy.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Zbudujcie w edytorze tekstu tabelę porównawczą analizującą 2 głośne kampanie phishingowe z Polski z ostatnich 5 lat: Kampania A (Masowy phishing konsumencki, np. dopłata do paczki InPost/PGE) vs Kampania B (B2B spear phishing, np. podmiana numeru konta bankowego na fakturze lub fałszywy alert wygaśnięcia hasła M365). Porównajcie: przynętę psychologiczną, kanał, typowy błąd ofiary i skuteczną obronę.
  2. Przedstawcie ramy prawne i etyczne bezpiecznego testu phishingowego w firmie: wymogi Kodeksu Pracy, RODO (przetwarzanie danych o błędach pracowników), zakaz upokarzania osób, które popełniły błąd, oraz zakaz używania przynęt drażliwych społecznie.
  3. Przeprowadźcie dyskusję w parze i opracujcie procedurę postępowania z pracownikiem, który kliknął link w teście: natychmiastowe mikro-szkolenie e-learningowe (Just-in-Time Training) wyjaśniające popełniony błąd zamiast sankcji dyscyplinarnej.
  4. Zaprojektujcie w narzędziu diagrams.net schemat blokowy procedury weryfikacji pozapasmowej (Out-of-Band Verification) nietypowych dyspozycji finansowych i zmian numerów kont bankowych.
  5. Wprowadźcie system nagradzania czujności (przycisk 'Zgłoś podejrzany e-mail' w programie pocztowym) z wykorzystaniem bieżącej wiedzy z listy ostrzeżeń CERT Polska.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Karanie za błędy w symulacjach phishingowych powoduje ukrywanie prawdziwych incydentów i paraliżuje komunikację z działem IT.
  • Kampanie phishingowe ukierunkowane na biznes (B2B) cechują się wysokim stopniem dopracowania językowego i wymagają weryfikacji pozapasmowej.
  • Etyczny test phishingowy ma cel edukacyjny, a nie represyjny – kluczowe jest natychmiastowe wyjaśnienie mechanizmu manipulacji.
  • Osiągnięcie zespołu: tabela porównawcza polskich kampanii phishingowych, zasady etycznego testowania, schemat weryfikacji w diagrams.net i kultura pozytywnego raportowania.
Rysunek 8. Analiza wektorów ataku kampanii phishingowych i procedura weryfikacji pozapasmowej.
09/10
Temat 9. Szyfrowanie, ochrona kryptograficzna i zarządzanie kluczami
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 kontrolka A.8.24 (Użycie kryptografii), zalecenia NIST SP 800-57 (Key Management) oraz wymogi art. 32 i art. 34 RODO (szyfrowanie danych osobowych i zwolnienie z powiadomień). | Zgubiony lub skradziony laptop bez szyfrowania to pewny wyciek danych i wysokie kary finansowe. Szyfrowanie nośników i transmisji stanowi najprostszą i najskuteczniejszą tarczę ochronną.

Cel zadania

Porównanie technologii BitLocker, VeraCrypt i szyfrowania chmurowego, analiza prawno-finansowa wycieku z nieszyfrowanego pendrive'a w świetle RODO oraz procedury zarządzania kluczami odzyskiwania.

Scenariusz problemowy w firmie

Sytuacja: Pracownica kadr FinExpert zgubiła pendrive z numerami PESEL i zarobkami 100 pracowników. Nośnik nie był zaszyfrowany (dane były zapisane „otwartym tekstem”, do odczytania w dowolnym komputerze). Inspektor Ochrony Danych informuje, że incydent spełnia kryteria wysokiego ryzyka i - zgodnie z art. 34 RODO - wymaga powiadomienia UODO oraz każdego pracownika z osobna, co grozi karą finansową, pozwami i utratą zaufania. Gdyby pendrive był zaszyfrowany silnym algorytmem (np. AES-256), art. 34 ust. 3 lit. a RODO zwalniałby firmę z upokarzającego powiadamiania każdego poszkodowanego, bo skradzione dane są dla złodzieja bezużyteczne. Jeden niezabezpieczony nośnik uruchomił lawinę prawną.

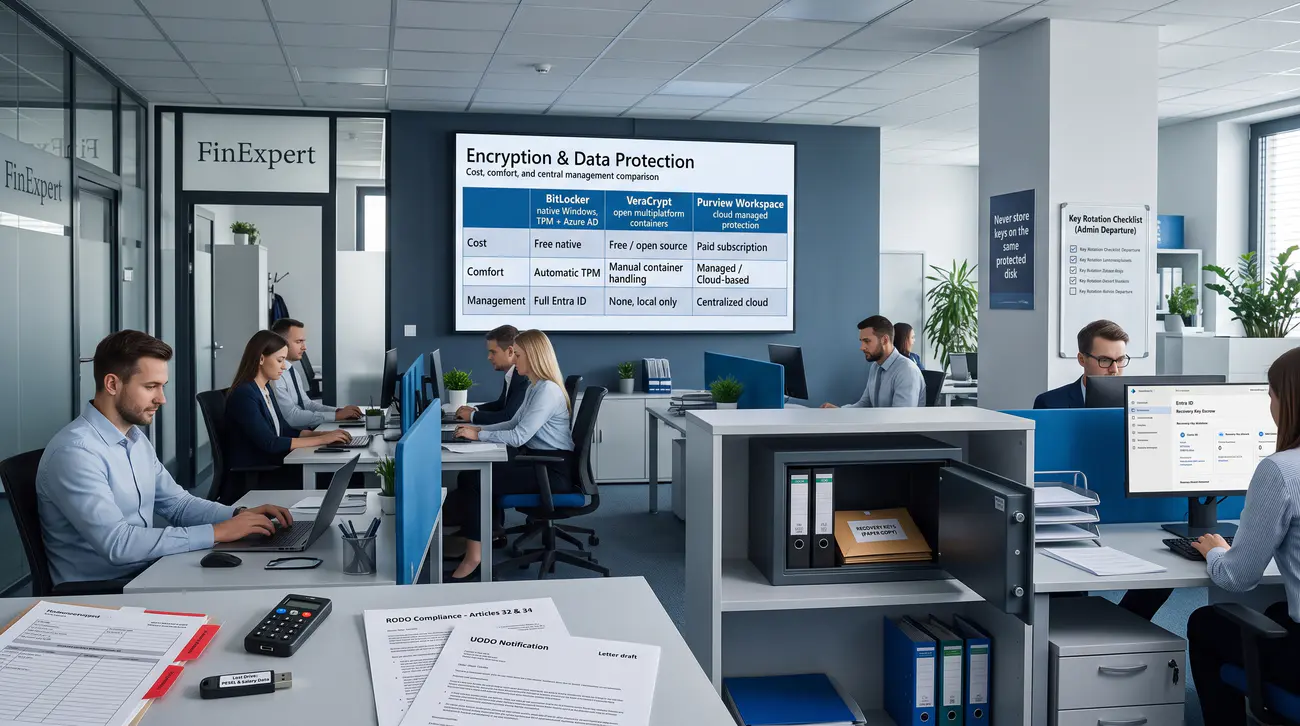
Wasze zadanie: Zespół ma porównać dostępne narzędzia szyfrujące (BitLocker - wbudowany w Windows, współpracujący z chipem TPM pilnującym integralności startu i z chmurą Microsoft Entra ID; VeraCrypt - darmowy, otwartoźródłowy, kontenery multiplatformowe; szyfrowanie chmurowe Microsoft Purview), wyliczyć skutki prawne i wizerunkowe incydentu oraz opracować procedurę zarządzania kluczami odzyskiwania (recovery keys - zapasowe kody odblokowujące dysk, trzymane w depozycie w Entra ID i w kopercie w sejfie zarządu, nigdy na tym samym dysku) wraz z zasadą rotacji kluczy po odejściu administratora i bezpiecznego przekazywania haseł innym kanałem (plik mailem, hasło SMS-em lub Signalem). Musicie też oszacować koszt wymiany pendrive'ów na szyfrowane sprzętowo.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Zbudujcie tabelę porównawczą narzędzi: BitLocker (natywny dla Windows, integracja z TPM i chmurą Entra ID) vs VeraCrypt (otwarty kod, multiplatformowy, kontenery szyfrowane) vs Szyfrowanie po stronie chmury pod kątem: kosztów, wygody użytkownika i zarządzania centralnego w małej firmie.
  2. Przeanalizujcie skutki prawne i finansowe wycieku z nieszyfrowanego nośnika na podstawie art. 32 i 34 RODO: dlaczego brak szyfrowania zmusza do powiadomienia wszystkich poszkodowanych, a zastosowanie silnego szyfrowania zwalnia z tego obowiązku (art. 34 ust. 3 lit. a RODO).
  3. Opracujcie w edytorze tekstu zasady zarządzania kluczami odzyskiwania (Recovery Keys): centralny depozyt kluczy w chmurze Microsoft Entra ID, bezpieczna koperta z kluczem w sejfie zarządu dla serwerów lokalnych, zakaz przechowywania kluczy na niezaszyfrowanych dyskach.
  4. Zaprojektujcie w narzędziu diagrams.net schemat procedury cyklu życia klucza kryptograficznego wg NIST SP 800-57 (generowanie -> bezpieczny depozyt -> użycie -> awaryjne unieważnienie i rotacja po odejściu administratora).
  5. Przeprowadźcie dyskusję w parze i oszacujcie budżet wymiany pendrive'ów na nośniki szyfrowane sprzętowo oraz standard bezpiecznego przekazywania haseł jednorazowych (kanał Out-of-Band: plik e-mailem, hasło SMS-em lub przez szyfrowany komunikator Signal).

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Szyfrowanie stanowi formalną tarczę zwalniającą z obowiązku powiadamiania osób fizycznych w rozumieniu art. 34 ust. 3 RODO.
  • Zarządzanie kluczami odzyskiwania (KMS) jest trudniejsze niż samo szyfrowanie – utrata klucza recovery oznacza bezpowrotną utratę danych.
  • Narzędzia natywne powiązane z modułem TPM (BitLocker) oferują najlepszy kompromis pomiędzy bezpieczeństwem a bezobsługowością dla użytkownika.
  • Osiągnięcie zespołu: komparacja BitLocker vs VeraCrypt vs Chmura, analiza zwolnienia z notyfikacji RODO, schemat cyklu kluczy w diagrams.net oraz procedura depozytu kluczy w sejfie.
Rysunek 9. Porównanie mechanizmów kryptograficznych i procedura depozytu kluczy odzyskiwania.
10/10
Temat 10. Bezpieczeństwo fizyczne, ochrona danych osobowych RODO i zgodność z ISO/IEC 27001
Podstawa normatywna i kontekst: ISO/IEC 27001:2022 rozdział A.7 (Zabezpieczenia fizyczne) i kontrolka A.5.15 (Kontrola dostępu), art. 28 i art. 32 RODO, przepisy Kodeksu pracy dotyczące monitoringu oraz standard TIA-942 dla serwerowni. | Polityka bezpieczeństwa to nie tylko systemy IT – to również zamykane drzwi, identyfikatory, szafy na umowy, kamery monitoringu i zasady postępowania z dokumentami papierowymi.

Cel zadania

Zestawienie firmowych zasad z rozdziałami A.7 i A.5 normy ISO/IEC 27001:2022, analiza rzeczywistego incydentu wyniesienia dokumentacji przez serwisanta oraz zasady monitoringu CCTV i retencji nagrań.

Scenariusz problemowy w firmie

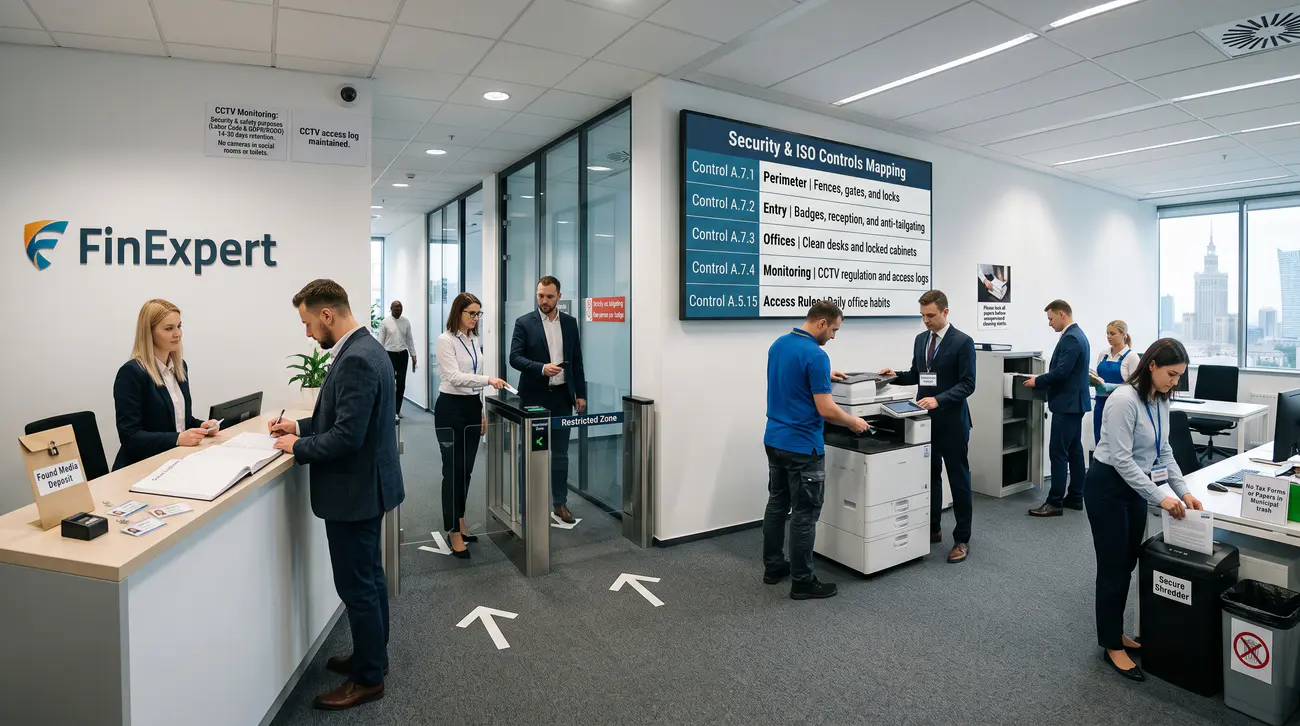
Sytuacja: W biurze FinExpert zainstalowano kamery monitoringu CCTV, a nagrania przesyłano do publicznej chmury i przechowywano bezterminowo - bez regulaminu, tabliczek informacyjnych i oceny proporcjonalności, co narusza Kodeks Pracy i RODO (monitoring wymaga celu prawnego, informacji dla załogi, zakazu kamer w socjalnych/toaletach i ograniczonej retencji, zwykle 14–30 dni). Jednocześnie firma sprzątająca - bez umowy powierzenia przetwarzania danych (art. 28 RODO) i bez nadzoru - wyrzuciła do ogólnego kosza na odpady komunalne worki z deklaracjami podatkowymi klientów. UODO wszczęło kontrolę dotyczącą nielegalnego monitorowania i rażącego naruszenia bezpieczeństwa fizycznego. Firma narusza prawo jednocześnie „szpiegując za dużo” i „chroniąc za mało”.

Wasze zadanie: Zespół ma porównać zabezpieczenia biura z normą ISO 27001 rozdział A.7 (Zabezpieczenia fizyczne: A.7.1 granice/obwód, A.7.2 wejścia, A.7.3 zabezpieczenie biur, A.7.4 monitoring fizyczny) i A.5.15 (kontrola dostępu), przeanalizować incydent typu Tailgating (wejście intruza „na plecach” uprawnionego pracownika, tu: fałszywy serwisant / atak socjotechniczny) oraz dopisać procedury: sprzątanie tylko w obecności pracownika lub po zamknięciu dokumentów w szafach pancernych, klauzule RODO w umowach z dostawcami, legalny regulamin CCTV z rejestrem dostępu do nagrań oraz procedurę deponowania znalezionych nośników i przedmiotów. Musicie też zaproponować treść tabliczki CCTV i wzór wpisu do rejestru gości.

Pomocnik - jak wykonać zadanie na ocenę 4.0 krok po kroku

  1. Zbudujcie tabelę zgodności porównującą opracowane zasady fizyczne z normą ISO/IEC 27001:2022: rozdział A.7 (Zabezpieczenia fizyczne: A.7.1 Granice fizyczne, A.7.2 Wejście fizyczne, A.7.3 Zabezpieczenie biur i pomieszczeń, A.7.4 Monitorowanie fizyczne) oraz A.5.15 (Kontrola dostępu).
  2. Przeanalizujcie realny incydent: kradzież dokumentacji lub nieuprawniony dostęp osoby podającej się za serwisanta / pracownika sprzątającego (atak typu Tailgating / Social Engineering). Wskażcie luki proceduralne, które umożliwiły incydent.
  3. Opracujcie w edytorze tekstu zasady nadzoru nad personelem zewnętrznym (firmy sprzątające, konserwatorzy, serwis klimatyzacji) oraz klauzule powierzenia przetwarzania danych osobowych (art. 28 RODO) w umowach z dostawcami usług.
  4. Zaprojektujcie w narzędziu diagrams.net schemat rozmieszczenia kamer CCTV w lokalu biurowym z wyraźnym oznaczeniem stref dozwolonych oraz stref objętych bezwzględnym zakazem monitoringu (toalety, szatnie, stołówka), a także wzór graficzny tabliczki informacyjnej.
  5. Przeprowadźcie dyskusję w parze i sformułujcie w edytorze tekstu regulamin monitoringu wizyjnego: cele monitoringu, maksymalny czas retencji nagrań (14–30 dni) oraz procedurę zgłaszania i deponowania znalezionych nośników danych.

Sugerowane wnioski i podsumowanie - co zespół ma osiągnąć

Praca kończy się syntetycznym podsumowaniem inżynierskim oraz kompletem wymaganych załączników.

  • Monitoring wizyjny bez uregulowanego regulaminu i ograniczonej retencji nagrań stanowi bezpośrednie naruszenie Kodeksu Pracy i RODO.
  • Personel pomocniczy (sprzątanie, serwis) musi podlegać takim samym rygorom weryfikacji tożsamości i nadzoru jak klienci zewnętrzni.
  • Zgodność z domeną A.7 normy ISO 27001 wymaga fizycznej bariery obwodowej i ścisłej rejestracji wejść do stref wrażliwych.
  • Osiągnięcie zespołu: tabela zgodności z ISO 27001 rozdział A.7, analiza luki Tailgatingu, schemat rozmieszczenia kamer w diagrams.net, regulamin monitoringu CCTV i procedury nadzoru firm zewnętrznych.
Rysunek 10. Zgodność z normą ISO/IEC 27001 A.7 i legalna architektura monitoringu wizyjnego.