Zadania opisowe, na ocenę maksymalnie 3.0
Każda grupa laboratoryjna wybiera dokładnie jedno zadanie z poniższego zestawu dziesięciu unikalnych studiów przypadków do opracowania w formie pisemnego referatu. Prace realizowane są w zespołach liczących od dwóch do trzech studentów, a czas przeznaczony na realizację laboratorium wynosi 180 minut. Zadania mają charakter opisowo-koncepcyjny z umiarkowanym wykorzystaniem bezpłatnego oprogramowania narzędziowego, testerów online oraz symulatorów środowiskowych. Studenci pracują na systemach operacyjnych Linux, Windows oraz RouterOS, weryfikując proponowane reguły bezpieczeństwa w praktycznych przykładach konfiguracyjnych. Główny nacisk położony jest na zrozumienie analizowanego problemu, identyfikację luk w bezpieczeństwie oraz zaproponowanie przystępnych i realnych środków zaradczych. Zaliczenie zadania na ocenę 3,0 wymaga wykazania opanowania podstawowej wiedzy o metodyce tworzenia polityk bezpieczeństwa oraz ustnego omówienia przygotowanego opracowania.
Wymagania formalne dla wszystkich referatów
Z laboratorium każda grupa przygotowuje jedno łączne sprawozdanie w formacie dokumentu PDF o objętości od czterech do sześciu stron znormalizowanego tekstu. Dokument musi rozpoczynać się od strony tytułowej zawierającej pełną nazwę uczelni, nazwę przedmiotu, imiona i nazwiska członków grupy wraz z numerami albumów, kierunek, numer grupy dziekańskiej oraz rok akademicki. Bezpośrednio pod stroną tytułową należy wkleić pełną, niezmienioną treść wybranego do realizacji zadania laboratoryjnego. Układ merytoryczny pracy musi obligatoryjnie obejmować wstęp wprowadzający w tematykę, szczegółowe rozwinięcie problemu badawczego oraz podsumowanie z wnioskami. W części analitycznej wymagany jest obszerny opis zidentyfikowanych zagrożeń, uzasadnienie wyboru proponowanych reguł polityki oraz wskazanie korzyści wynikających z wykonania zadania. W przypadku elementów technicznych sprawozdanie musi zawierać logiczny schemat działania, wykaz wykorzystanych bezpłatnych narzędzi oraz listingi plików konfiguracyjnych lub zrzuty poleceń CLI. Treść sprawozdania musi w sposób jednoznaczny i bezdyskusyjny dowodzić, że zespół w pełni zrozumiał istotę zadania i samodzielnie je zrealizował. W referacie należy podać spis wykorzystanych źródeł, w tym aktów prawnych takich jak RODO, norm serii ISO/IEC 27001 oraz oficjalnych wytycznych technicznych CSIRT NASK. Obrona sprawozdania odbywa się w trakcie zajęć poprzez krótkie ustne wystąpienie każdego członka grupy i odpowiedzi na pytania kontrolne prowadzącego.
Spis zadań laboratoryjnych
- 01Polityka haseł i uwierzytelniania wieloskładnikowego w urzędzie gminy
- 02Polityka bezpiecznego korzystania ze stacji roboczych oraz zasada czystego biurka i ekranu w SPZOZ
- 03Polityka tworzenia, testowania i przechowywania kopii zapasowych w firmie e-commerce
- 04Polityka kontroli dostępu i zarządzania uprawnieniami w biurze rachunkowym
- 05Polityka szyfrowania nośników danych w spoczynku na komputerach przenośnych
- 06Polityka bezpiecznej pracy zdalnej i korzystania z tuneli VPN w kancelarii prawnej
- 07Polityka bezpiecznego korzystania z poczty elektronicznej i ochrony przed phishingiem w przedsiębiorstwie komunalnym
- 08Polityka bezpieczeństwa sieci bezprzewodowej i separacji ruchu w bibliotece publicznej
- 09Polityka zgłaszania i obsługi incydentów bezpieczeństwa informacji w regionalnej hurtowni
- 10Polityka bezpiecznego czyszczenia i wycofywania nośników danych w zespole szkół
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Metody i środki ochrony. Kon3 Autoryzacja i uwierzytelnianie w systemach komputerowych. Podstawy kryptograficzne haseł i tokenów jednorazowych.
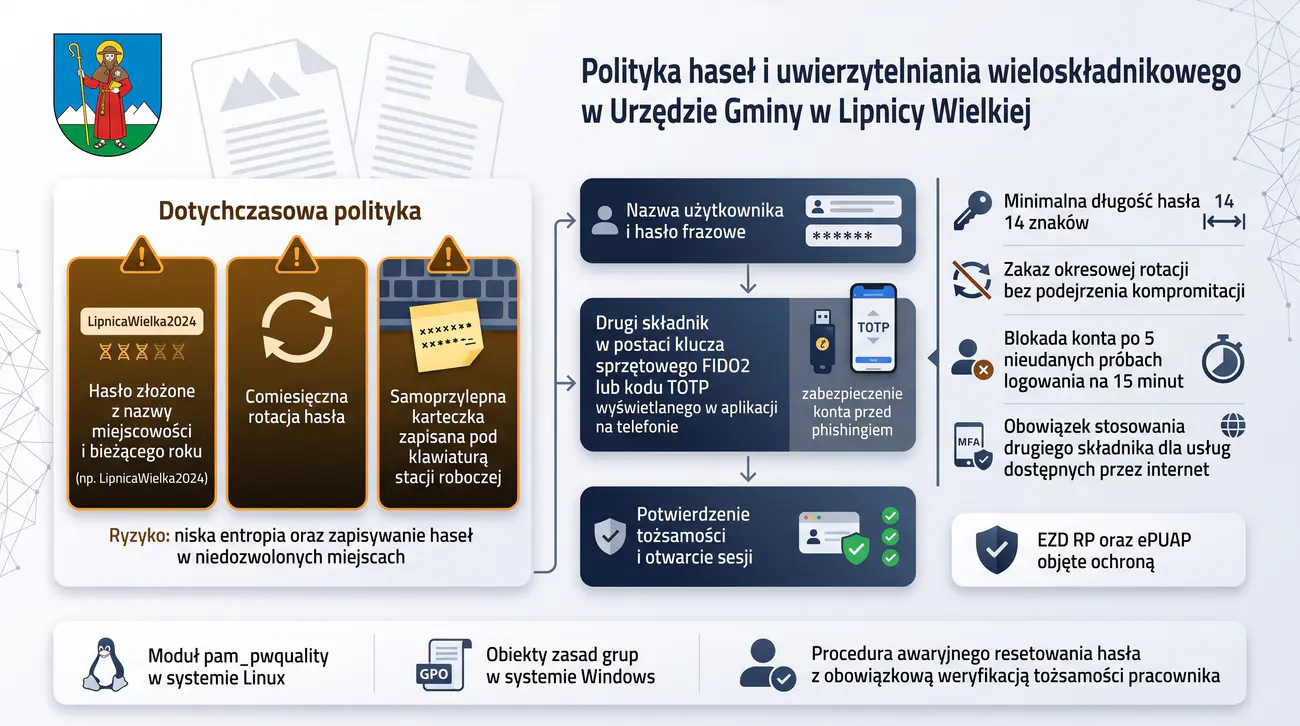
Celem zadania jest opracowanie nowoczesnej polityki zarządzania hasłami oraz procedury wdrożenia uwierzytelniania wieloskładnikowego (MFA) dla samorządowej jednostki administracji publicznej. W ramach ćwiczenia studenci analizują wytyczne NIST SP 800-63B oraz rekomendacje CSIRT NASK, rezygnując z nieskutecznego wymogu częstej, comiesięcznej rotacji haseł na rzecz długich haseł frazowych (passphrases) o wysokiej entropii informacyjnej. Ćwiczenie pozwala zrozumieć różnicę w odporności na ataki słownikowe i maskowe pomiędzy krótkim hasłem złożonym a hasłem wielowyrazowym.
W części technicznej studenci konfigurują moduł pam_pwquality w systemie Linux oraz zasady blokady kont w systemie Windows. Ponadto zapoznają się z kryptograficznym mechanizmem czasowych haseł jednorazowych TOTP (RFC 6238), opartych na funkcji skrótu HMAC-SHA1 i współdzielonym sekrecie. Efektem pracy zespołu jest zwięzły projekt zarządzenia wójta oraz zweryfikowana konfiguracja stacji roboczych, przygotowana w ramach 180-minutowego bloku laboratoryjnego.
Urząd Gminy w Lipnicy Wielkiej zatrudnia 45 pracowników administracyjnych obsługujących mieszkańców w sprawach ewidencji ludności, podatków lokalnych, gospodarki odpadami oraz wydawania pozwoleń budowlanych. Podczas wewnętrznego przeglądu stanu bezpieczeństwa wykazano, że większość urzędników stosuje proste hasła oparte na nazwie miejscowości, porach roku czy imionach dzieci, często z dopiskiem bieżącego roku kalendarzowego. Dotychczasowa polityka wymuszała comiesięczną zmianę hasła, co skutkowało masowym zapisywaniem nowych ciągów znaków w podręcznych notesach i na samoprzylepnych karteczkach ukrytych pod klawiaturami stacji roboczych.
W jednostce uruchomiono dostęp do centralnego systemu Elektronicznego Zarządzania Dokumentacją (EZD RP) oraz platformy ePUAP, a część urzędników uzyskała możliwość pracy zdalnej za pośrednictwem poczty webowej. Brak drugiego składnika uwierzytelnienia stworzył bezpośrednie ryzyko przejęcia konta w wyniku phishingu i wycieku danych osobowych mieszkańców gminy. Sekretarz gminy zobowiązał zespół ds. bezpieczeństwa do natychmiastowej reformy procedur logowania.
Zadaniem 2–3 osobowej grupy laboratoryjnej jest opracowanie nowej polityki haseł i uwierzytelniania dwuskładnikowego, która zastąpi przestarzałe reguły. Nowy standard musi wprowadzić minimalną długość 14 znaków w postaci haseł frazowych, zakaz okresowej rotacji bez uzasadnionego podejrzenia naruszenia oraz obowiązkowe wdrożenie aplikacji TOTP dla usług wystawionych do Internetu. Dokumentacja techniczna musi zawierać przetestowane reguły blokady kont po błędnych próbach logowania oraz bezpieczną procedurę awaryjnego resetowania haseł.
- System operacyjny Linux (Debian, Ubuntu lub pokrewny) z pakietami
libpam-pwqualityoraz narzędziempwscore - System Windows 10/11 lub Windows Server z konsolą Zasad Zabezpieczeń Lokalnych (
secpol.msc) lub wierszem poleceń PowerShell - Darmowa aplikacja mobilna TOTP zgodna z RFC 6238 (np. Aegis Authenticator, FreeOTP) lub menedżer haseł KeePassXC
- Interpreter Python 3 z wbudowanymi modułami
hmac,hashlib,timedo demonstracji obliczania kodu TOTP
- Inwentaryzacja usług urzędu wymagających uwierzytelnienia oraz zestawienie wad dotychczasowej polityki (częsta rotacja, niska entropia) z zaleceniami standardu NIST SP 800-63B.
- Konfiguracja reguł jakości haseł w systemie Linux w pliku
/etc/security/pwquality.conf(minlen = 14, minclass = 3) oraz badanie entropii haseł testowych narzędziempwscore. - Zdefiniowanie lokalnych zasad blokady kont w systemie Windows (narzędzie
secpol.msclub wiersz poleceń: próg 5 nieudanych logowań, czas blokady 15 minut). - Analiza kryptograficznego mechanizmu TOTP (RFC 6238): powiązanie współdzielonego sekretu Base32, 30-sekundowego okna czasowego oraz funkcji skrótu HMAC-SHA1.
- Opracowanie formalnej, bezpiecznej procedury awaryjnego resetu hasła przez administratora IT z obowiązkową weryfikacją tożsamości pracownika poza pasmem.
Przygotowując referat, zwróćcie uwagę na matematyczną różnicę między tradycyjnym hasłem złożonym a hasłem frazowym (Passphrase). Entropię hasła szacuje się wzorem H = L × log2(N), gdzie L to długość ciągu, a N to rozmiar alfabetu. Krótkie hasło 8-znakowe oparte na słowniku (np. Lipnica2026!) posiada zaledwie ok. 25–35 bitów entropii i jest podatne na ataki hybrydowe. Hasło frazowe złożone z 4 losowych słów języka polskiego (ze słownika 8192 słów) osiąga 4 × log2(8192) = 52 bity czystej entropii, będąc jednocześnie łatwym do zapamiętania bez zapisywania na kartkach.
Poniżej przedstawiono przykładową konfigurację biblioteki libpam-pwquality w systemie Linux oraz weryfikację odporności hasła za pomocą wbudowanego narzędzia pwscore:
W systemie Windows reguły blokady konta na stacji roboczej konfiguruje się za pomocą narzędzia secpol.msc (Zasady konta → Zasady blokady kont) lub poleceniem wiersza poleceń:
Na kontrolerze domeny Active Directory równoważną weryfikację wykonuje się poleceniem PowerShell: Get-ADDefaultDomainPasswordPolicy.
- Wyższość długich haseł frazowych (passphrases) o wysokiej entropii nad krótkimi hasłami złożonymi zgodnie ze standardem NIST SP 800-63B.
- Szkodliwość wymuszonej, okresowej rotacji haseł, prowadzącej do schematyzmu użytkowników i zapisywania haseł w miejscach niedozwolonych.
- Rola drugiego składnika uwierzytelnienia (TOTP RFC 6238) w neutralizowaniu ataków phishingowych na usługi zdalne urzędu (EZD RP, poczta).
- Techniczne egzekwowanie progów blokady kont (Linux pam_pwquality / Windows secpol) jako skuteczna zapora przed atakami brute-force online.
- Zapewnienie rozliczalności i poufności danych mieszkańców gminy zgodnie z art. 32 RODO i Krajowymi Ramami Interoperacyjności (KRI).
Wymagania dotyczące sprawozdania: Zespół przygotowuje zwięzły protokół techniczny PDF (objętość 3–4 strony), zawierający treść zarządzenia wójta, listingi plików konfiguracyjnych, zrzuty poleceń oraz podsumowanie wniosków.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Metody i środki ochrony. Kon2 Warunki zapewnienia poufności i autentyczności informacji.
Celem zadania jest skonstruowanie polityki bezpiecznej eksploatacji stacji roboczych i urządzeń peryferyjnych w placówce ochrony zdrowia, ze szczególnym uwzględnieniem zasad czystego biurka oraz czystego ekranu. Studenci identyfikują zagrożenia wynikające z fizycznej obecności pacjentów i osób postronnych w bezpośrednim otoczeniu komputerów przetwarzających Elektroniczną Dokumentację Medyczną (EDM). Projekt obejmuje sformułowanie jednoznacznych reguł organizacyjnych dotyczących zabezpieczania dokumentów papierowych, recept oraz nośników danych przed nieuprawnionym wglądem. W ramach opracowania studenci określają także techniczne mechanizmy wymuszania blokady sesji użytkownika oraz kontroli podłączanych pamięci zewnętrznych.
Uczestnicy przygotowują praktyczne procedury weryfikacji stanu zabezpieczeń stacji roboczych w środowiskach Windows oraz Linux z wykorzystaniem wbudowanych narzędzi systemowych. Opracowane zasady mają na celu zapewnienie pełnej poufności danych wrażliwych pacjentów zgodnie z przepisami RODO oraz Ustawy o prawach pacjenta i Rzeczniku Praw Pacjenta. Zadanie uczy wdrażania prostych, lecz kluczowych środków zapobiegawczych, które minimalizują ryzyko incydentów bez zakłócania pracy personelu medycznego.
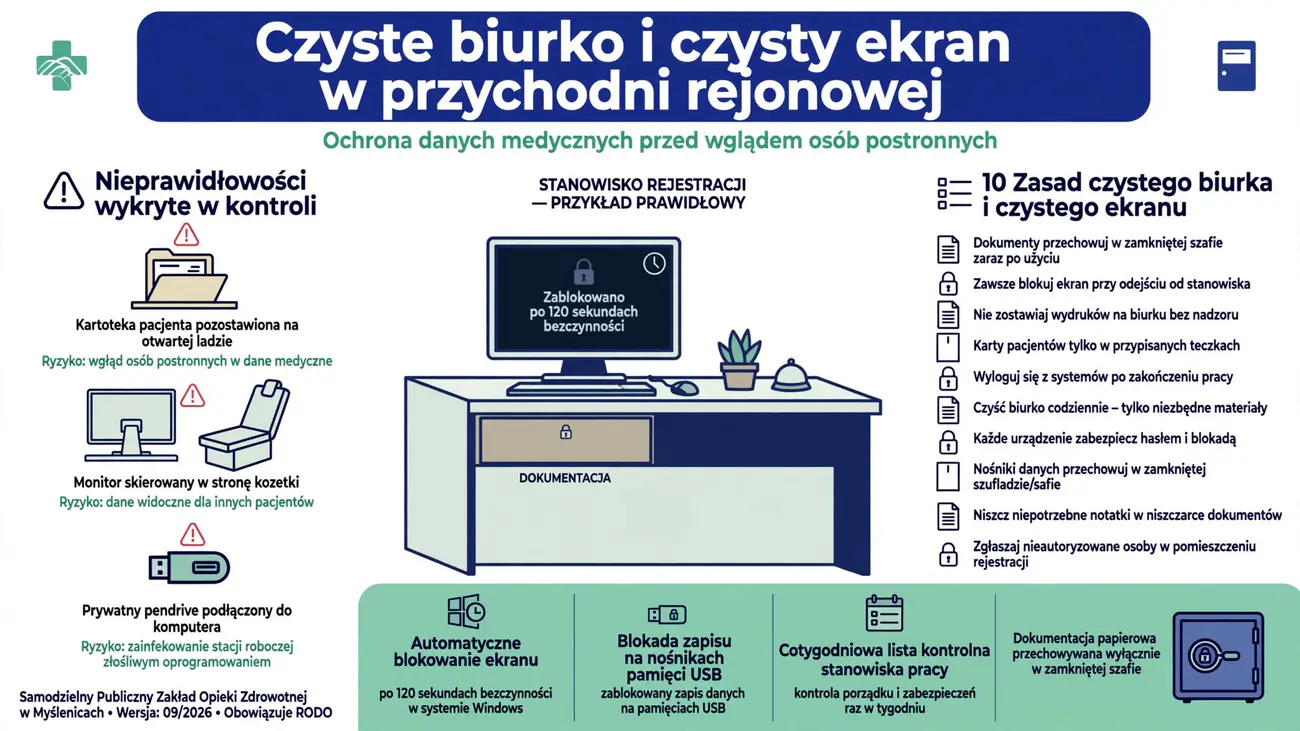
Samodzielny Publiczny Zakład Opieki Zdrowotnej w Myślenicach prowadzi przychodnię rejonową z poradniami specjalistycznymi, rejestracją ogólną oraz punktem pobrań krwi. W przychodni codziennie przebywa kilkuset pacjentów, którzy oczekują na korytarzach i wchodzą do gabinetów lekarskich, gdzie monitory stacji roboczych są często skierowane w stronę kozetek lub krzeseł dla pacjentów. Podczas rutynowej kontroli inspektor ochrony danych zauważył, że lekarze opuszczają gabinety na czas konsultacji bez blokowania ekranu komputera, a w rejestracji kartoteki pacjentów leżą na ladzie w zasięgu wzroku oczekujących w kolejce.
Dodatkowo stwierdzono, że pielęgniarki i pracownicy administracyjni wykorzystują prywatne pendrive'y do przenoszenia plików z wynikami badań laboratoryjnych między gabinetami a drukarkami sieciowymi. Brak blokady portów USB na stacjach roboczych stwarza poważne ryzyko infekcji złośliwym oprogramowaniem oraz niekontrolowanego wycieku danych medycznych podlegających szczególnej ochronie prawnej. Dyrekcja placówki zażądała przygotowania jednolitej procedury bezpieczeństwa stacji roboczych, która zostanie bezwzględnie wdrożona we wszystkich komórkach organizacyjnych przychodni.
Zespół studentów ma za zadanie opracować formalną politykę czystego biurka i czystego ekranu wraz z technicznymi wymaganiami konfiguracji komputerów w gabinetach i recepcji. Dokument musi zawierać wytyczne dotyczące automatycznego wygaszania i blokowania ekranu po maksymalnie 120 sekundach bezczynności, procedury chowania dokumentacji papierowej do zamykanych szaf pancernych oraz zasady korzystania wyłącznie ze służbowych, autoryzowanych nośników pamięci. Sprawozdanie powinno uwzględniać instrukcję stanowiskową dla lekarza i rejestratorki oraz wzorcowy arkusz cotygodniowej kontroli bezpieczeństwa fizycznego.
- Zbadanie ergonomii i układu przestrzennego gabinetu lekarskiego oraz rejestracji pod kątem widoczności ekranów (kąty obserwacji, stosowanie filtrów prywatyzujących).
- Opracowanie katalogu 10 Zasad Czystego Biurka i Czystego Ekranu dostosowanych do personelu medycznego.
- Wymuszenie automatycznej blokady stacji roboczej po 120 sekundach bezczynności w rejestrze Windows oraz za pośrednictwem lokalnych zasad zabezpieczeń.
- Konfiguracja blokady ekranu w środowisku graficznym systemu Linux (polecenie gsettings lub konfiguracja xscreensaver).
- Sformułowanie procedury blokowania możliwości zapisu na nośnikach pamięci masowej USB za pomocą rejestru Windows (StorageDevicePolicies).
- Sporządzenie listy kontrolnej (checklisty) dla personelu medycznego kończącego dyżur w gabinecie.
Zwróćcie uwagę na to, że personel medyczny pracuje w warunkach presji czasu. Rozwiązania techniczne muszą być proste i intuicyjne, np. promowanie skrótu klawiaturowego Win + L przy każdorazowym odejściu od biurka lub zastosowanie kart zbliżeniowych wyzwalających blokadę po ich wyjęciu z czytnika.
Konfigurację czasu wygaszacza ekranu i natychmiastowego blokowania stacji w PowerShell realizuje się poniższymi poleceniami:
W systemie Linux ze środowiskiem GNOME odpowiednie ustawienia bezczynności i natychmiastowej blokady weryfikuje się za pomocą narzędzia gsettings:
- Zrozumienie wagi fizycznego bezpieczeństwa stacji roboczych w miejscach o wysokim natężeniu ruchu pacjentów i osób postronnych.
- Analiza zagrożeń wynikających z podglądania ekranów (shoulder surfing) przetwarzających szczególne kategorie danych medycznych (art. 9 RODO).
- Rola automatycznej blokady sesji systemowej (wygaszacz ekranu z hasłem, skrót Win+L) w uniemożliwieniu nieautoryzowanego wglądu do EDM.
- Znaczenie technicznej blokady portów USB za pośrednictwem zasad GPO w Windows lub reguł udev w systemie Linux przed niekontrolowanym kopiowaniem danych.
- Konieczność wdrożenia rygorystycznej zasady czystego biurka oraz zabezpieczenia dokumentacji papierowej w zamykanych szafach po zakończeniu dyżuru.
- Organizacyjne i dyscyplinarne środki nadzoru nad personelem medycznym i zewnętrznymi serwisami sprzątającymi w świetle ustawy o prawach pacjenta.
Przykładowe wnioski (wzór do sprawozdania): Przeprowadzona analiza wykazała, że nawet najbardziej zaawansowane mechanizmy logiczne zawiodą, jeżeli zignorowane zostaną elementarne zasady bezpieczeństwa fizycznego w strefie obsługi pacjentów. Wdrożenie filtrów prywatyzujących oraz bezwzględne egzekwowanie zasady czystego ekranu skutecznie eliminuje zagrożenie podglądania poufnych danych medycznych przez osoby postronne w gabinetach lekarskich. Zastosowanie technicznych mechanizmów automatycznego blokowania stacji roboczych po 3 minutach bezczynności oraz blokady zewnętrznych pamięci masowych USB w zasadach GPO radykalnie zmniejsza ryzyko wycieku bazy EDM. Polityka czystego biurka wymusiła na personelu chowanie kartotek do szaf metalowych, co zabezpiecza dokumentację przed dostępem nieuprawnionych podmiotów, w tym nocnych serwisów sprzątających. Przyjęte środki organizacyjno-techniczne w pełni odpowiadają wymaganiom art. 32 RODO, zapewniając należytą poufność danych pacjentów bez obniżania sprawności udzielania świadczeń zdrowotnych.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Kon4 Sieciowe systemy składowania danych: SAN, NAS, macierze dyskowe (RAID).
Celem zadania jest opracowanie kompleksowej polityki tworzenia kopii zapasowych oraz planu odzyskiwania danych po awarii (Disaster Recovery) dla małego przedsiębiorstwa handlu elektronicznego. Studenci analizują regułę backupu 3-2-1 i adaptują ją do realiów sklepu internetowego korzystającego z bazy danych zamówień oraz zasobów cyfrowych. Praca koncentruje się na zdefiniowaniu parametrów RPO (Recovery Point Objective) oraz RTO (Recovery Time Objective) dla kluczowych procesów sprzedażowych. W dokumencie studenci wskazują techniczne metody ochrony kopii zapasowych przed zaszyfrowaniem przez złośliwe oprogramowanie typu ransomware.
Zadanie obejmuje przygotowanie harmonogramu tworzenia kopii pełnych, różnicowych i przyrostowych oraz procedury cyklicznego testowania integralności zarchiwizowanych danych. Uczestnicy poznają darmowe narzędzia wiersza poleceń w systemach Linux i Windows służące do automatyzacji archiwizacji oraz weryfikacji sum kontrolnych. Efektem projektu jest gotowa procedura zapewniająca ciągłość działania biznesu i bezpieczeństwo danych transakcyjnych klientów.
Spółka z o.o. 'ArtDom', prowadząca sklep internetowy z artykułami wyposażenia wnętrz, przechowuje na lokalnym serwerze i wirtualnej maszynie bazę klientów, historię zamówień, faktury oraz katalog ponad 15 tysięcy produktów ze zdjęciami. W firmie dochodziło w przeszłości do awarii pojedynczych dysków, a kopia bezpieczeństwa była wykonywana niesystematycznie przez asystenta sprzedaży na zewnętrzny dysk USB stale podpięty do serwera. W przypadku zainfekowania sieci przez ransomware taki dysk zostałby natychmiast zaszyfrowany razem z danymi produkcyjnymi, co doprowadziłoby do całkowitego paraliżu sprzedaży.
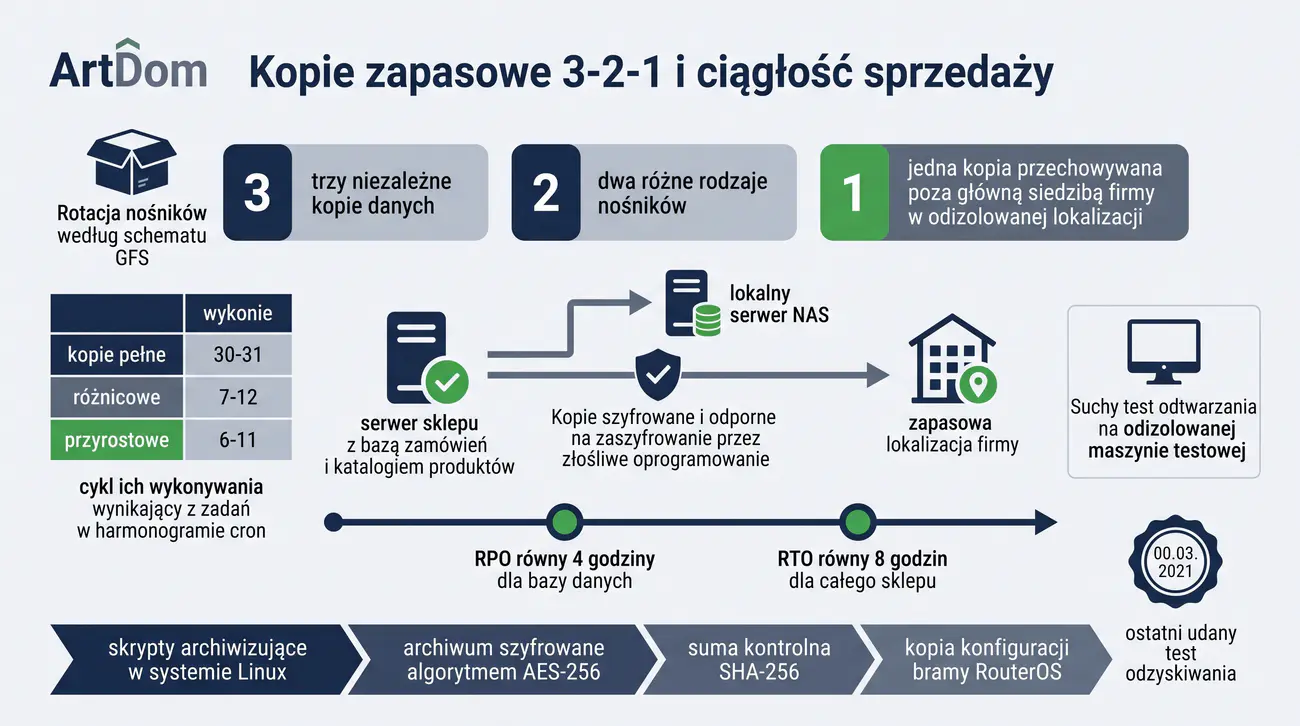
Firma musi dostosować swoje procedury do wymogów prawnych dotyczących przechowywania dokumentacji księgowej oraz ochrony danych osobowych kupujących. Zarząd przedsiębiorstwa postawił wymóg: maksymalna dopuszczalna strata danych transakcyjnych nie może przekraczać 4 godzin (RPO = 4h), a czas pełnego przywrócenia sklepu do działania po całkowitej awarii nie może być dłuższy niż 8 godzin (RTO = 8h). Do realizacji tego zadania należy wykorzystać istniejące serwery NAS, bezpieczne składowanie w odizolowanej lokalizacji oraz darmowe narzędzia automatyzacji.
Zadaniem zespołu jest sformułowanie całościowej polityki backupu, która zdefiniuje podział na kopie pełne, przyrostowe i różnicowe, formaty archiwów, metody szyfrowania kopii kluczem asymetrycznym oraz procedurę testowego odtwarzania środowiska. Dokument musi opisywać podział ról w zespole IT podczas awarii, schemat rotacji nośników (np. Grandfather-Father-Son) oraz reguły przechowywania co najmniej jednej kopii poza główną siedzibą firmy (off-site / immutable storage). Studenci muszą także przedstawić przykładowe skrypty archiwizujące w systemie Linux i RouterOS wraz z weryfikacją sum kontrolnych SHA-256.
- Zdefiniowanie krytyczności poszczególnych zbiorów danych (baza SQL zamówień, pliki multimedialne produktów, konfiguracja serwera WWW i reguł routera).
- Przypisanie parametrów RPO (4 godziny dla bazy) i RTO (8 godzin dla całego serwisu) oraz harmonogramu zadań w harmonogramie cron.
- Opracowanie procedury tworzenia zrzutu bazy danych i kompresji plików z jednoczesnym szyfrowaniem algorytmem AES-256 za pomocą narzędzia OpenSSL.
- Konfiguracja weryfikacji integralności archiwum za pomocą sum kontrolnych SHA-256 (sha256sum).
- Wykonanie procedury kopii zapasowej konfiguracji bramy sieciowej w systemie RouterOS (/system backup save z hasłem szyfrującym).
- Przygotowanie scenariusza cyklicznego testu odtworzeniowego (Dry-Run Restore) na odizolowanej maszynie testowej.
Kluczową zasadą nowoczesnego backupu jest reguła 3-2-1: 3 kopie danych, na 2 różnych nośnikach, z czego 1 kopia przechowywana poza główną siedzibą firmy (off-site), najlepiej w trybie niemodyfikowalnym (WORM / Immutable), co uniemożliwia ransomware skasowanie archiwum.
Przykładowy skrypt archiwizujący katalog sklepu w systemie Linux, kompresujący dane i szyfrujący je w locie algorytmem AES-256-CBC:
W systemie RouterOS na routerze brzegowym kopię bezpieczeństwa konfiguracji wraz z jej natychmiastowym zaszyfrowaniem wykonuje się poleceniem:
- Zrozumienie różnicy pomiędzy pojęciami RPO (Recovery Point Objective) oraz RTO (Recovery Time Objective) w kontekście ciągłości biznesowej e-commerce.
- Zastosowanie reguły tworzenia kopii zapasowych 3-2-1 z uwzględnieniem niezmiennych repozytoriów danych (Immutable Storage) odpornych na ransomware.
- Dobór strategii harmonogramowania kopii (pełne, przyrostowe, różnicowe) w celu optymalizacji obciążenia sieci i pamięci masowych.
- Rola asymetrycznego i symetrycznego szyfrowania archiwów backupu (AES-256) chroniącego dane klientów przed wyciekiem w spoczynku i w tranzycie.
- Konieczność cyklicznego, praktycznego testowania procedury odzyskiwania danych (Disaster Recovery Test) zamiast polegania wyłącznie na raportach pomyślnego zapisu.
- Znaczenie sum kontrolnych SHA-256 w ciągłym monitorowaniu integralności plików kopii zapasowych składowanych na macierzach NAS.
Przykładowe wnioski (wzór do sprawozdania): Opracowanie procedury Disaster Recovery dla sklepu internetowego udowodniło, że samo generowanie archiwów bez sformalizowanej strategii ich odzyskiwania daje jedynie złudne poczucie bezpieczeństwa. Zastosowanie klasycznej reguły 3-2-1 w połączeniu z odizolowaną kopią typu 'cold storage' lub nośnikiem niezmiennym (immutable) stanowi najskuteczniejszą obronę przed całkowitym paraliżem firmy w wyniku ataku ransomware. Precyzyjne zdefiniowanie parametrów RPO na poziomie 4 godzin oraz RTO poniżej 8 godzin pozwoliło zoptymalizować harmonogram backupów przyrostowych bazy transakcyjnej SQL. Obowiązkowe szyfrowanie archiwów algorytmem AES-256 gwarantuje spełnienie rygorów poufności danych klientów nawet w przypadku fizycznej kradzieży dysku z serwera zapasowego. Kluczowym wnioskiem inżynierskim jest wymóg regularnego przeprowadzania próbnych odtworzeń środowiska produkcyjnego, co pozwala w porę wykryć błędy w skryptach i procedurach awaryjnych.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Kon3 Autoryzacja i uwierzytelnianie w systemach komputerowych.
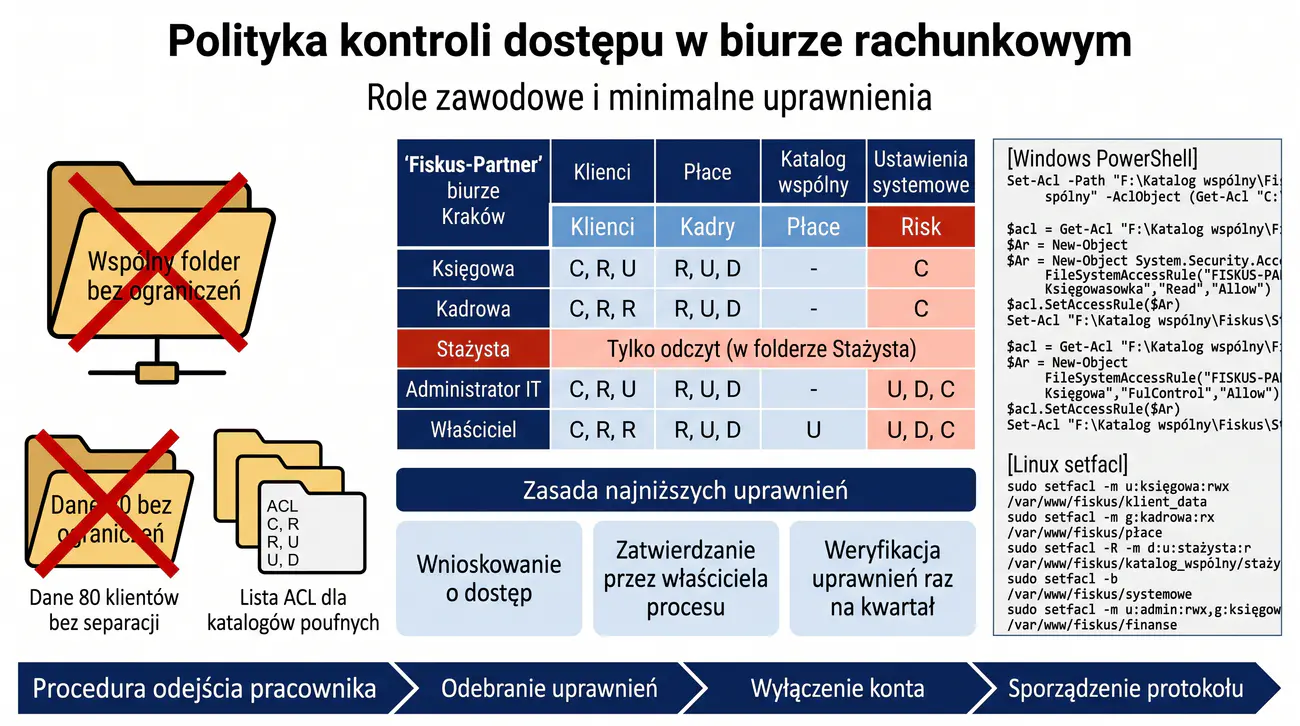
Celem zadania jest zaprojektowanie polityki kontroli dostępu do zasobów cyfrowych opartej na modelu kontroli dostępu opartej na rolach (RBAC) oraz zasadzie najmniejszych uprawnień (Principle of Least Privilege). Studenci analizują strukturę organizacyjną biura rachunkowo-księgowego i przypisują minimalne niezbędne uprawnienia do plików, folderów i baz danych dla poszczególnych stanowisk. Praca ma na celu wyeliminowanie powszechnego zjawiska nadawania uprawnień administracyjnych zwykłym użytkownikom oraz współdzielenia kont przez pracowników. Dokument precyzuje procedurę wnioskowania, zatwierdzania, modyfikacji oraz natychmiastowego odbierania uprawnień w przypadku rozwiązania stosunku pracy.
W ramach zadania studenci tworzą czytelną macierz uprawnień CRUD (Create, Read, Update, Delete) dla zasobów finansowych, kadrowych oraz podatkowych klientów biura. Przeprowadzają także ćwiczenia praktyczne z wykorzystaniem list kontroli dostępu (ACL) w systemach operacyjnych Windows i Linux. Opracowana polityka bezpośrednio wspiera spełnienie wymogów rozliczalności wynikających z RODO i standardów zarządzania bezpieczeństwem informacji.
Biuro rachunkowe 'Fiskus-Partner' w Krakowie obsługuje 80 małych i średnich przedsiębiorstw, prowadząc ich księgi handlowe, podatkowe księgi przychodów i rozchodów oraz pełną obsługę kadrowo-płacową. W firmie pracuje 12 księgowych, 3 kadrowe, 2 stażystów oraz kierownik biura. Podczas wewnętrznego audytu wykazano, że wszyscy pracownicy korzystają ze wspólnego folderu sieciowego \\DYSK_BIURO\DANE, w którym każdy ma pełne uprawnienia do odczytu, modyfikacji i usuwania plików wszystkich klientów, w tym deklaracji ZUS z numerami PESEL i zarobkami.
Ponadto trzej stażyści, zatrudnieni na miesięczną praktykę, otrzymali uprawnienia lokalnego administratora na swoich stacjach roboczych, co pozwalało im na instalowanie dowolnego oprogramowania i kopiowanie baz danych na prywatne nośniki. Zdarzały się sytuacje przypadkowego przeniesienia lub skasowania kluczowych folderów z deklaracjami podatkowymi przez pomyłkę innego pracownika, a brak logowania operacji uniemożliwiał ustalenie odpowiedzialnego. Kierownictwo biura uznało tę sytuację za niedopuszczalną i zleciło natychmiastowe wdrożenie restrykcyjnej polityki kontroli dostępu.
Zespół studentów ma za zadanie opracować formalną politykę uprawnień opartą na rolach zawodowych, gwarantującą ścisłą separację danych poszczególnych klientów i działów firmy. Projekt musi zawierać macierz ról (Księgowa, Kadrowa, Stażysta, Administrator IT, Właściciel), procedurę weryfikacji uprawnień raz na kwartał oraz zasady bezpiecznego korzystania z kont funkcyjnych. W części technicznej należy wykazać sposób implementacji uprawnień za pomocą list ACL w systemie Windows (NTFS) lub Linux oraz audytowania dostępu do poufnych katalogów.
- Zmapowanie procesów biznesowych i struktury katalogów na serwerze plików (/dane/kadry, /dane/ksiegowosc, /dane/zarzad, /dane/wspolne).
- Opracowanie tabelarycznej macierzy uprawnień CRUD dla poszczególnych stanowisk w biurze rachunkowym.
- Wdrożenie restrykcyjnych uprawnień za pomocą polecenia setfacl w systemie Linux, blokujących dostęp do kadr pracownikom księgowości.
- Konfiguracja uprawnień NTFS w systemie Windows przy użyciu polecenia icacls z wyłączeniem dziedziczenia uprawnień w katalogach poufnych.
- Opracowanie procedury wnioskowania o nadanie i modyfikację uprawnień (wniosek akceptowany przez właściciela procesu).
- Zdefiniowanie listy kontrolnej procedury odejścia pracownika (Offboarding) gwarantującej natychmiastowe unieważnienie dostępów.
Zasada najmniejszych uprawnień (Principle of Least Privilege, PoLP) mówi, że każdy użytkownik i proces powinien mieć dostęp wyłącznie do tych zasobów, które są niezbędne do wykonywania bieżących obowiązków służbowych. Nadawanie praw administratora użytkownikom biurowym stanowi naruszenie podstawowych dobrych praktyk IT.
Przykładowa konfiguracja zaawansowanych uprawnień POSIX ACL w systemie Linux:
W wierszu poleceń systemu Windows konfigurację uprawnień NTFS realizuje się za pomocą narzędzia icacls:
- Wdrożenie modelu kontroli dostępu opartej na rolach (RBAC) jako fundamentu eliminacji niekontrolowanego dostępu do danych klientów biura rachunkowego.
- Zastosowanie zasady najmniejszych uprawnień (Principle of Least Privilege) w celu ograniczenia ryzyka przypadkowego lub celowego zniszczenia rejestrów finansowo-księgowych.
- Wykorzystanie list kontroli dostępu (ACL) w systemach Windows NTFS oraz Linux do precyzyjnego podziału uprawnień CRUD na poziomie katalogów.
- Zagrożenia wynikające z pracy na kontach lokalnego administratora przez pracowników tymczasowych i stażystów.
- Konieczność sformalizowania procedur wnioskowania, cyklicznego audytu (recertyfikacji) oraz natychmiastowego odbierania uprawnień (offboarding).
- Zapewnienie rozliczalności operacji na plikach poprzez włączenie audytu zdarzeń i dzienników logów zgodnie z wymogami RODO.
Przykładowe wnioski (wzór do sprawozdania): Likwidacja globalnego, współdzielonego folderu sieciowego na rzecz struktury folderów opartej na rolach RBAC wykazała kluczowe znaczenie separacji uprawnień w działalności biura rachunkowego. Bezwzględne wdrożenie zasady najmniejszych uprawnień (PoLP) oraz odebranie uprawnień administracyjnych stażystom zabezpieczyło newralgiczne deklaracje podatkowe i bazy płacowe przed usunięciem lub modyfikacją. Precyzyjnie skonfigurowane listy uprawnień NTFS/ACL zapewniają, że poszczególni księgowi mają wgląd wyłącznie w dokumentację przypisanych do nich podmiotów gospodarczych. Wprowadzenie kwartalnego audytu uprawnień eliminuje powszechne zjawisko 'pełzania uprawnień' (privilege creep) w toku rotacji personelu. Ostatecznie wdrożony mechanizm audytu logowania zdarzeń pozwala jednoznacznie ustalić tożsamość autora każdej operacji, spełniając wymóg rozliczalności wynikający z przepisów RODO.
Kon2 Podstawy kryptograficznej ochrony informacji. Warunki zapewnienia poufności. Kon3 Symetryczne algorytmy szyfrowania.
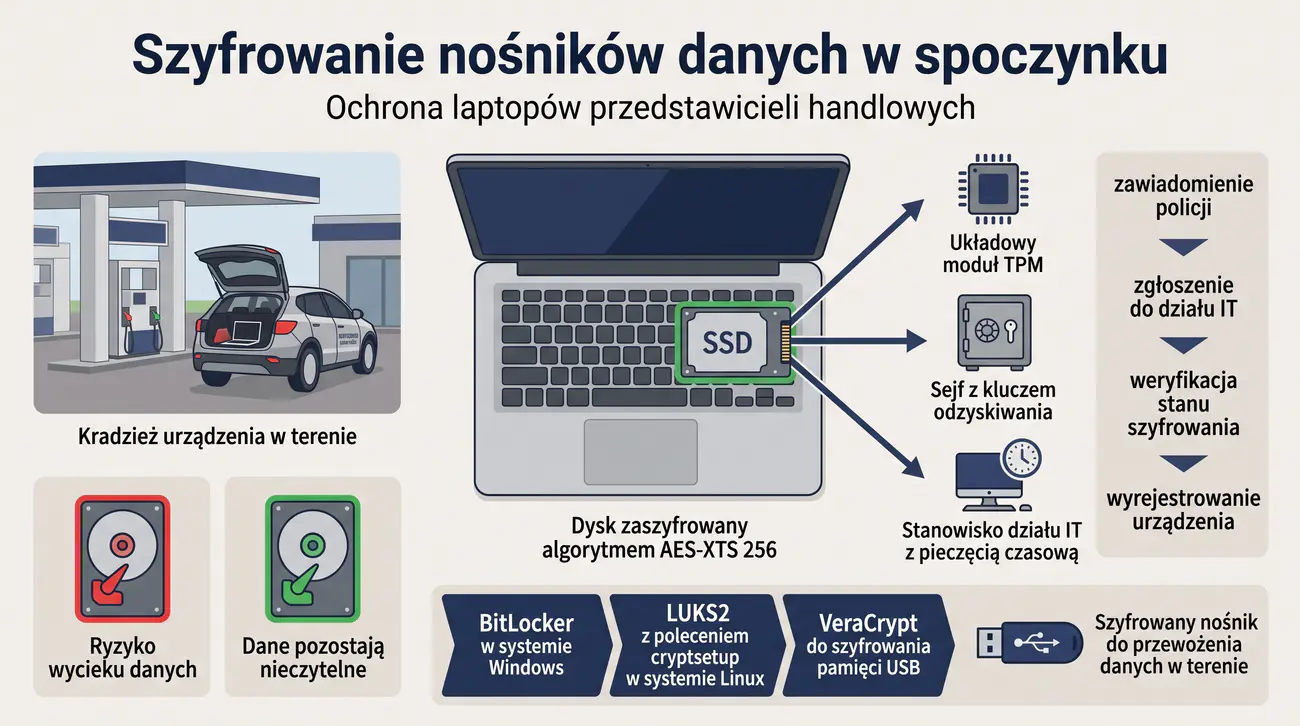
Celem zadania jest opracowanie polityki pełnodyskowego szyfrowania danych w spoczynku (Data at Rest) dla floty urządzeń przenośnych eksploatowanych poza chronionym obwodem jednostki. Studenci analizują ryzyka związane z fizyczną utratą, kradzieżą lub zgubieniem laptopów i pamięci masowych zawierających dane handlowe i osobowe. W referacie przedstawione zostaną zasady doboru bezpiecznych algorytmów symetrycznych (np. AES-XTS o długości klucza 256 bitów) oraz mechanizmy bezpiecznego przechowywania kluczy z wykorzystaniem modułu TPM (Trusted Platform Module). Dokument określa standardy konfiguracyjne dla stacji pracujących pod kontrolą systemów Windows (BitLocker) oraz Linux (LUKS/dm-crypt).
W ramach zadania studenci tworzą bezpieczną procedurę generowania, depozytu i awaryjnego odzyskiwania kluczy odzyskiwania (Recovery Keys), zapobiegającą utracie dostępu do danych w przypadku usterki sprzętowej. Omawiają także darmowe oprogramowanie wieloplatformowe (VeraCrypt) do bezpiecznego tworzenia szyfrowanych kontenerów na przenośnych nośnikach USB. Opracowane zasady pozwalają wykazać, że w razie kradzieży sprzętu nie dochodzi do naruszenia poufności danych osobowych w rozumieniu art. 32 i 34 RODO.
Ogólnopolska hurtownia artykułów instalacyjnych 'Hydro-Tech' zatrudnia 20 przedstawicieli handlowych, którzy codziennie podróżują po terenie województwa, spotykając się z instalatorami, inwestorami i sieciami marketów budowlanych. Handlowcy korzystają ze służbowych laptopów, na których zapisane są bazy danych CRM, cenniki hurtowe ze strukturą marż, indywidualne umowy handlowe z kontrahentami oraz wyciągi bankowe potwierdzające rozliczenia. W ciągu ostatniego roku odnotowano przypadek kradzieży laptopa z bagażnika samochodu służbowego podczas postoju na stacji paliw.
Skradziony komputer nie posiadał zaszyfrowanego dysku, a logowanie do systemu Windows zabezpieczone było jedynie prostym kodem PIN, co umożliwiło sprawcy łatwe odczytanie wszystkich plików po wyjęciu nośnika SSD i podłączeniu go do innego komputera. Zdarzenie to naraziło firmę na postępowanie wyjaśniające przed Urzędem Ochrony Danych Osobowych oraz groźbę dotkliwych kar finansowych za brak wdrożenia adekwatnych środków technicznych. Zarząd podjął decyzję o bezwzględnym nakazie zaszyfrowania dysków we wszystkich urządzeniach mobilnych firmy.
Zespół studentów ma za zadanie opracować formalną politykę szyfrowania urządzeń mobilnych, obejmującą procedurę wstępnego przygotowania sprzętu przez dział IT, standardy techniczne szyfrowania oraz obowiązki użytkownika w terenie. Dokument musi definiować procedurę awaryjną na wypadek kradzieży lub zagubienia laptopa (czas zgłoszenia, weryfikacja czy nośnik był zaszyfrowany, wyrejestrowanie urządzenia). Praca powinna zawierać przykłady poleceń sprawdzających stan szyfrowania dysku w systemach Windows i Linux oraz instrukcję tworzenia zaszyfrowanych pendrive'ów przy użyciu narzędzia VeraCrypt.
- Weryfikacja obecności i stanu aktywności sprzętowego układu TPM 2.0 na stacjach roboczych w konsoli PowerShell lub BIOS/UEFI.
- Konfiguracja pełnego szyfrowania woluminu systemowego Windows narzędziem BitLocker z algorytmem XTS-AES 256.
- Opracowanie procedury bezpiecznego depozytu 48-cyfrowego klucza odzyskiwania BitLocker w odrębnym sejfie haseł.
- Konfiguracja i weryfikacja stanu zaszyfrowanej partycji w systemie Linux przy użyciu podsystemu LUKS2 i polecenia cryptsetup.
- Opracowanie instrukcji bezpiecznego szyfrowania pamięci USB za pomocą otwartoźródłowego oprogramowania VeraCrypt.
- Sformułowanie procedury postępowania w przypadku kradzieży laptopa: zgłoszenie na policję, protokół IT potwierdzający stan szyfrowania.
Zgodnie z art. 34 ust. 3 lit. a RODO, w przypadku utraty nośnika zawierającego dane osobowe, administrator danych nie ma obowiązku zawiadamiania osób, których dane dotyczą, jeżeli zastosował środki kryptograficzne uniemożliwiające odczytanie tych danych przez osoby nieuprawnione (np. pełne szyfrowanie dysku certyfikowanym algorytmem AES).
Weryfikację stanu modułu TPM i zarządzanie szyfrowaniem BitLocker w systemie Windows przeprowadza się poleceniami:
W systemie Linux badanie aktywnego woluminu LUKS realizuje się poleceniem cryptsetup:
- Zrozumienie mechanizmu pełnodyskowego szyfrowania danych w spoczynku (FDE) jako podstawowej warstwy ochrony urządzeń mobilnych.
- Rola sprzętowego modułu TPM (Trusted Platform Module) w bezpiecznym przechowywaniu kluczy szyfrujących i weryfikacji integralności procesu rozruchu (Secure Boot).
- Znaczenie algorytmu symetrycznego AES-XTS z kluczem 256-bitowym w zapewnieniu odporności na fizyczny odczyt komórek pamięci SSD.
- Procedury bezpiecznego generowania, depozytu i audytu kluczy odzyskiwania (Recovery Keys) w środowiskach domenowych i hybrydowych.
- Wykorzystanie darmowego narzędzia VeraCrypt do tworzenia zaszyfrowanych kontenerów i nośników USB dla bezpiecznej wymiany plików w terenie.
- Prawne skutki szyfrowania dysków w kontekście art. 34 RODO – brak obowiązku zawiadamiania osób, których dane dotyczą, w razie kradzieży sprzętu.
Przykładowe wnioski (wzór do sprawozdania): Analiza incydentu kradzieży laptopa jednoznacznie dowodzi, że hasło logowania do systemu operacyjnego bez kryptograficznego zabezpieczenia nośnika nie stanowi żadnej bariery przed odczytem danych z dysku SSD. Wdrożenie pełnodyskowego szyfrowania BitLocker lub LUKS z wykorzystaniem modułu TPM 2.0 oraz algorytmu AES-XTS 256 gwarantuje, że skradzione urządzenie staje się dla napastnika bezużytecznym ciągiem pseudolosowych bajtów. Prawidłowo zorganizowany depozyt kluczy odzyskiwania chroni przedsiębiorstwo przed bezpowrotną utratą zasobów w razie usterki płyty głównej lub błędu użytkownika. Zastosowanie dodatkowych kontenerów VeraCrypt na nośnikach wymiennych USB zabezpiecza dane handlowe przekazywane kontrahentom w terenie. Z perspektywy przepisów RODO posiadanie wdrożonego i udokumentowanego szyfrowania zwalnia administratora z dotkliwego obowiązku powiadamiania klientów o naruszeniu, wykluczając ryzyko paraliżu wizerunkowego firmy.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Kon2 Warunki zapewnienia poufności i autentyczności informacji.
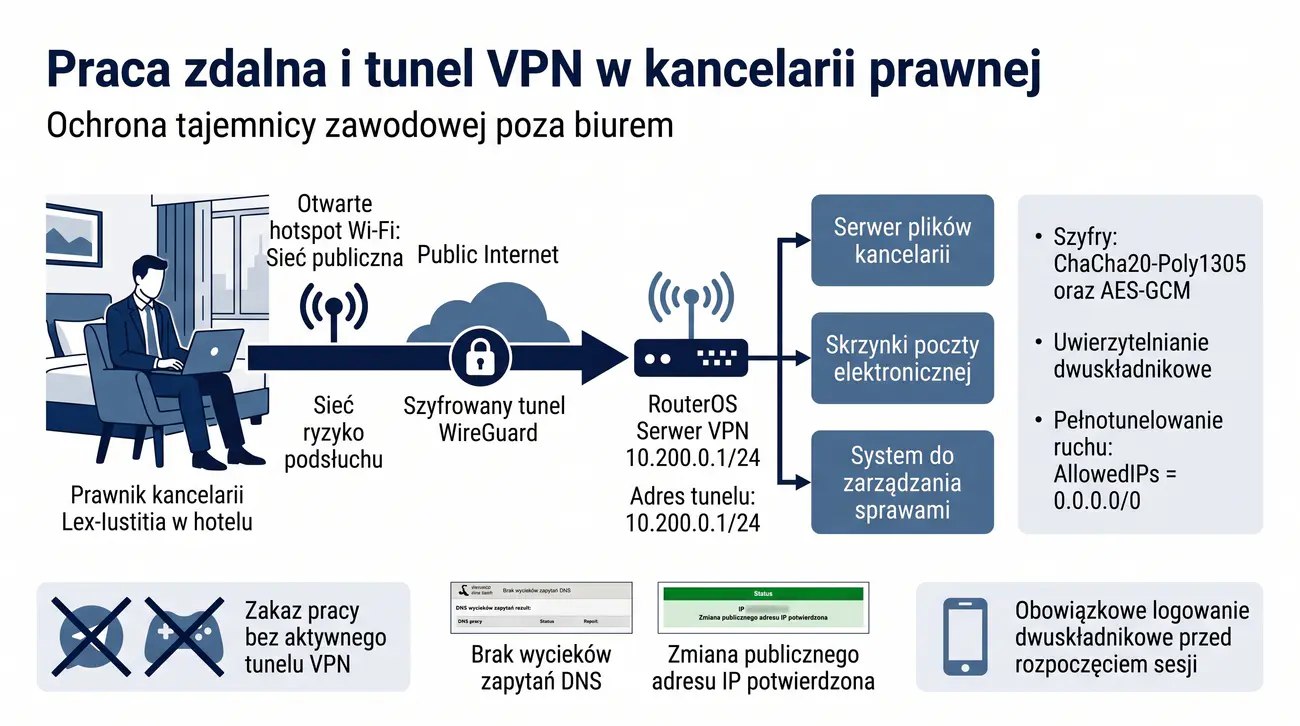
Celem zadania jest skonstruowanie polityki bezpiecznego dostępu zdalnego oraz standardów zestawiania szyfrowanych tuneli VPN (Virtual Private Network) dla pracowników kancelarii prawnej. Studenci analizują zagrożenia czyhające na prawników pracujących poza siedzibą firmy, zwłaszcza podczas korzystania z publicznych, niezabezpieczonych sieci Wi-Fi w hotelach, kawiarniach i budynkach sądowych. Projekt ma na celu określenie wymogów technologicznych dla bezpiecznych protokołów tunelowania, takich jak nowoczesny i lekki WireGuard lub sprawdzony OpenVPN. W opracowaniu zdefiniowane zostaną zasady konfiguracji mechanizmu Full Tunnel, zapobiegającego wyciekom zapytań DNS (DNS Leak) oraz niekontrolowanemu rozszczepianiu ruchu (Split Tunneling).
W ramach zadania studenci określają także zasady postępowania ze sprzętem prywatnym (BYOD) oraz bezwzględny nakaz stosowania komputerów służbowych w relacjach z klientami objętymi tajemnicą radcowską lub adwokacką. Opracowują przykładowe konfiguracje klienckie i serwerowe z wykorzystaniem darmowych narzędzi oraz systemu RouterOS na bramie sieciowej kancelarii. Polityka gwarantuje zachowanie tajemnicy zawodowej oraz nienaruszalność korespondencji prawnej podczas pracy poza biurem.
Kancelaria Radców Prawnych i Adwokatów 'Lex-Iustitia' w Warszawie zatrudnia 14 prawników oraz 4 asystentów, prowadząc sprawy z zakresu prawa korporacyjnego, fuzji i przejęć oraz procesów karnych gospodarczych. Specyfika pracy radców prawnych wymaga częstych podróży, udziału w rozprawach sądowych na terenie całego kraju oraz pracy w hotelach i pociągach. Dotychczas prawnicy logowali się do serwera plików kancelarii bezpośrednio przez protokół RDP lub przeglądarkę WWW, często łącząc się z publicznymi, otwartymi hotspotami Wi-Fi na dworcach czy w sądach.
Otwarta komunikacja w publicznych sieciach bezprzewodowych stwarza ryzyko ataków typu Man-in-the-Middle (MitM), podsłuchania przesyłanych projektów umów, pism procesowych oraz przechwycenia haseł do skrzynek pocztowych. Wyciek informacji objętych tajemnicą adwokacką stanowiłby nie tylko bezpośrednią odpowiedzialność dyscyplinarną prawnika, ale również katastrofę wizerunkową i materialną dla całej kancelarii. Wspólnicy kancelarii zadecydowali o wdrożeniu centralnego serwera VPN na routerze brzegowym oraz zakazie jakiejkolwiek pracy zdalnej bez aktywnego szyfrowanego tunelu.
Zespół studentów ma opracować formalną politykę pracy zdalnej i eksploatacji sieci VPN, regulującą zasady łączenia się z zasobami biurowymi, autoryzację urządzeń oraz procedury bezpieczeństwa w podróży służbowej. Dokument musi opisywać architekturę tunelu, wymogi kryptograficzne (nowoczesne szyfry ChaCha20-Poly1305 lub AES-GCM), obowiązek stosowania uwierzytelniania dwuskładnikowego oraz zakaz jednoczesnego korzystania z lokalnych zasobów domowych podczas sesji VPN. W sprawozdaniu należy zamieścić przykładową konfigurację interfejsu WireGuard w systemie RouterOS i na stacji roboczej klienta oraz test szczelności połączenia (sprawdzenie wycieków DNS).
- Analiza wektorów ataków w otwartych sieciach Wi-Fi (podsłuch pakietów, zatruwanie tablic ARP, podstawione punkty Evil Twin).
- Dobór protokołu VPN dla kancelarii: wybór technologii WireGuard ze względu na nowoczesne szyfrowanie (ChaCha20) i minimalny kod źródłowy.
- Konfiguracja serwera WireGuard na routerze RouterOS (utworzenie interfejsu, przypisanie adresu IP 10.200.0.1/24, wygenerowanie pary kluczy).
- Przygotowanie bezpiecznego pliku konfiguracyjnego klienta z parametrem AllowedIPs = 0.0.0.0/0 (wymuszenie pełnego tunelowania ruchu).
- Przeprowadzenie testu wycieków zapytań DNS (DNS Leak Test) oraz weryfikacja publicznego adresu IP stacji po zestawieniu tunelu.
- Sformułowanie regulaminu pracy zdalnej zakazującego instalacji prywatnych komunikatorów i gier na laptopach kancelarii.
Istotnym błędem przy konfiguracji VPN jest tzw. Split Tunneling, w którym do VPN kierowany jest wyłącznie ruch do podsieci firmowej, a zapytania internetowe i DNS wędrują bezpośrednio przez lokalny punkt dostępowy Wi-Fi. Dla zachowania poufności tajemnicy zawodowej kancelaria musi stosować 'Full Tunnel' (kierowanie całego ruchu przez tunel).
Konfiguracja serwera WireGuard w systemie MikroTik RouterOS:
Odpowiedni plik konfiguracyjny wg-kancelaria.conf na laptopie prawnika (system Linux/Windows):
- Zrozumienie podatności otwartych, publicznych sieci Wi-Fi (hotspoty) na ataki podsłuchu i modyfikacji pakietów typu Man-in-the-Middle (MitM).
- Wybór nowoczesnych protokołów VPN (WireGuard, IPsec IKEv2) gwarantujących wysoką przepustowość oraz silne szyfrowanie (ChaCha20-Poly1305, AES-GCM).
- Rola konfiguracji tunelu pełnego (Full Tunnel) i mechanizmu Kill Switch w zapobieganiu niekontrolowanemu wyciekowi nieszyfrowanego ruchu poza tunel.
- Znaczenie weryfikacji integralności i prywatności zapytań DNS poprzez testy wycieków (DNS Leak Tests).
- Konieczność wdrożenia uwierzytelniania dwuskładnikowego (MFA) dla wszystkich sesji zdalnych nawiązywanych do infrastruktury kancelarii.
- Odpowiedzialność prawna i dyscyplinarna adwokatów i radców prawnych za niedochowanie tajemnicy zawodowej w toku pracy zdalnej.
Przykładowe wnioski (wzór do sprawozdania): Wykonywanie pracy prawniczej w środowiskach publicznych sieci Wi-Fi bez zastosowania tunelu VPN naraża tajemnicę adwokacką i radcowską na bezpośrednie przejęcie przez napastników stosujących techniki podsłuchu MitM. Wdrożenie szyfrowanego tunelu WireGuard z silną kryptografią ChaCha20-Poly1305 zapewnia poufność i autentyczność przesyłanych pism procesowych i umów. Zastosowanie trybu pełnego tunelowania (Full Tunnel) z aktywnym mechanizmem 'Kill Switch' całkowicie uniemożliwia wyciek zapytań DNS oraz transmisję danych poza bezpiecznym kanałem w razie chwilowego zerwania łącza. Wymuszenie drugiego składnika uwierzytelniania (TOTP) podczas inicjowania sesji VPN eliminuje zagrożenie wynikające z potencjalnej kradzieży hasła pracownika. Opracowana polityka dowodzi, że mobilność nowoczesnej kancelarii prawnej można skutecznie pogodzić z bezwzględnymi rygorami ochrony tajemnicy zawodowej i przepisów RODO.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Metody i środki ochrony. Kon3 Podpisy cyfrowe i funkcje skrótu.
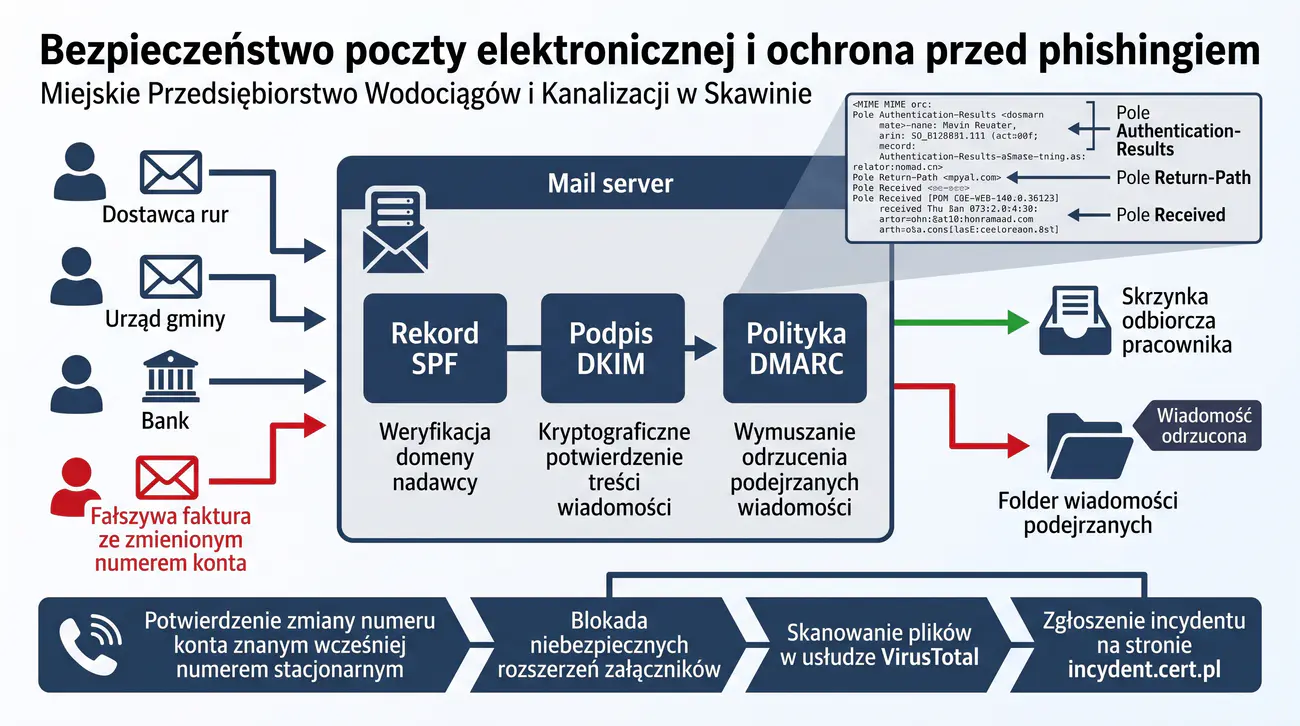
Celem zadania jest opracowanie polityki bezpiecznej eksploatacji poczty elektronicznej oraz procedur przeciwdziałania socjotechnice i atakom typu phishing w miejskim przedsiębiorstwie użyteczności publicznej. Studenci badają wektory ataków podszywających się pod faktury dostawców mediów, wezwania urzędowe oraz ataki typu Business Email Compromise (BEC). Projekt obejmuje sformułowanie wytycznych dla pracowników biurowych w zakresie rozpoznawania podejrzanych wiadomości, fałszywych domen i niebezpiecznych załączników. W dokumencie opisane zostaną techniczne mechanizmy uwierzytelniania nadawcy wiadomości, takie jak rekordy SPF, klucze DKIM oraz polityki DMARC.
Uczestnicy przygotowują praktyczną instrukcję weryfikacji nagłówków e-mail z wykorzystaniem darmowych narzędzi sieciowych i analizatorów wiersza poleceń. Zadanie definiuje ścisłą ścieżkę postępowania pracownika w sytuacji przypadkowego otwarcia złośliwego linku lub pobrania załącznika ze złośliwym makrem. Wdrożenie polityki podnosi świadomość personelu i ogranicza ryzyko zainfekowania infrastruktury przedsiębiorstwa komunalnego złośliwym oprogramowaniem.
Miejskie Przedsiębiorstwo Wodociągów i Kanalizacji (MPWiK) w Skawinie zatrudnia 90 pracowników, z czego 35 osób wykonuje pracę biurową w działach księgowości, obsługi klienta, zamówień publicznych i dyspozytorni technicznej. Każdego dnia do przedsiębiorstwa trafiają setki wiadomości e-mail: zapytania mieszkańców o przyłącza, faktury za energię elektryczną, oferty przetargowe oraz powiadomienia od banków. W ostatnim miesiącu do działu finansowego trafiła fałszywa wiadomość imitująca pismo od stałego dostawcy rur z informacją o rzekomej zmianie numeru rachunku bankowego do wpłat za faktury.
Gdyby pracownik księgowości bez weryfikacji zmienił dane w systemie finansowo-księgowym, przedsiębiorstwo poniosłoby stratę rzędu kilkudziesięciu tysięcy złotych, a sprawa trafiłaby do prokuratury. Równolegle pracownicy zgłaszali otrzymywanie wiadomości z rzekomymi fakturami w spakowanych archiwach ZIP zawierającymi złośliwe skrypty wykradające hasła przeglądarek. Dyrektor techniczny MPWiK uznał, że dotychczasowy brak spisanych reguł bezpieczeństwa poczty stwarza niedopuszczalne zagrożenie dla funkcjonowania miejskiej infrastruktury krytycznej.
Zadaniem studentów jest stworzenie formalnej polityki bezpieczeństwa poczty elektronicznej, która obejmie zasady weryfikacji tożsamości nadawców, procedurę 'podwójnej autoryzacji' przy zmianie danych bankowych kontrahentów oraz techniczne reguły filtrowania poczty. Dokument musi określać, jakie rozszerzenia załączników są bezwzględnie blokowane na poziomie serwera pocztowego (np. .exe, .scr, .vbs, .iso, zagnieżdżone archiwa), a także jak poprawnie skonfigurować rekordy SPF, DKIM i DMARC dla domeny firmowej. Studenci muszą przedstawić instrukcję analizy nagłówka MIME oraz darmowe narzędzia online służące do badania podejrzanych plików (np. VirusTotal).
- Zdefiniowanie zasad weryfikacji korespondencji: zakaz otwierania niespodziewanych załączników ze skryptami i makrami.
- Opracowanie procedury weryfikacji pozapocztowej (Out-of-Band): bezwzględny wymóg telefonicznego potwierdzenia zmiany konta bankowego kontrahenta na znany wcześniej numer stacjonarny.
- Sformułowanie reguł uwierzytelniania domeny w rekordach DNS: konfiguracja rekordu SPF (v=spf1), selektora DKIM oraz restrykcyjnej polityki DMARC (p=reject).
- Instrukcja analizy nagłówka MIME wiadomości e-mail (odczyt pól Received, Authentication-Results, Return-Path).
- Wykorzystanie bezpłatnych skanerów (np. VirusTotal, darmowe piaskownice do badania adresów URL) do weryfikacji podejrzanych obiektów.
- Procedura zgłoszenia próby phishingu do zespołu CSIRT NASK za pośrednictwem formularza na portalu incydent.cert.pl.
Fałszowanie adresu nadawcy w nagłówku From: jest trywialne w protokole SMTP. Jedyną skuteczną obroną przed podszywaniem się pod domenę jest wdrożenie triady technologicznej: SPF (sprawdza czy IP należy do nadawcy), DKIM (sprawdza podpis kryptograficzny treści) oraz DMARC (decyduje o odrzuceniu wiadomości, która nie spełnia SPF lub DKIM).
Weryfikację poprawności konfiguracji rekordów domeny w wierszu poleceń wykonuje się za pomocą narzędzia dig lub nslookup:
Analiza fragmentu nagłówka wiadomości e-mail wskazująca na próbę podszycia się pod firmę energetyczną:
- Zrozumienie mechanizmów socjotechnicznych wykorzystywanych w atakach phishingowych oraz kampaniach podszywania się (Business Email Compromise – BEC).
- Konfiguracja i rola kryptograficznych rekordów uwierzytelniania domeny nadawczej: SPF, podpisów DKIM oraz rygorystycznej polityki DMARC (p=reject).
- Wdrożenie technicznych reguł blokowania niebezpiecznych typów plików i zagnieżdżonych archiwów na bramie pocztowej (serwerze MTA).
- Sformalizowanie organizacyjnej procedury 'podwójnej weryfikacji' telefonicznej poza pasmem (out-of-band) przy zmianach rachunków bankowych kontrahentów.
- Praktyczna umiejętność analizy surowych nagłówków wiadomości (MIME) i weryfikacji podejrzanych sum kontrolnych w serwisie VirusTotal.
- Budowanie kultury cyberbezpieczeństwa wśród personelu jednostki komunalnej poprzez cykliczne szkolenia i bezpieczne zgłaszanie incydentów pocztowych.
Przykładowe wnioski (wzór do sprawozdania): Zbadany przypadek próby wyłudzenia środków finansowych poprzez podszycie się pod stałego dostawcę unaocznił, że najsłabszym ogniwem w łańcuchu bezpieczeństwa poczty elektronicznej pozostaje człowiek. Równoległa implementacja technicznych mechanizmów SPF, DKIM oraz rygorystycznej polityki DMARC zabezpiecza domenę przedsiębiorstwa przed fałszowaniem tożsamości nadawcy w oczach odbiorców zewnętrznych. Bezwzględna filtracja ryzykownych załączników (.exe, .vbs, .iso, archiwa) na poziomie bramy MTA eliminuje wektory infekcji złośliwym oprogramowaniem i ransomware. Wprowadzenie procedury dwuosobowej weryfikacji telefonicznej każdej zmiany numeru rachunku bankowego kontrahenta skutecznie udaremnia nawet wyrafinowane ataki socjotechniczne typu BEC. Zrozumienie nagłówków internetowych przez personel techniczny pozwala na szybkie klasyfikowanie i neutralizowanie podejrzanych kampanii mailingowych.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Metody i środki ochrony. Kon4 Sieciowe systemy składowania danych.
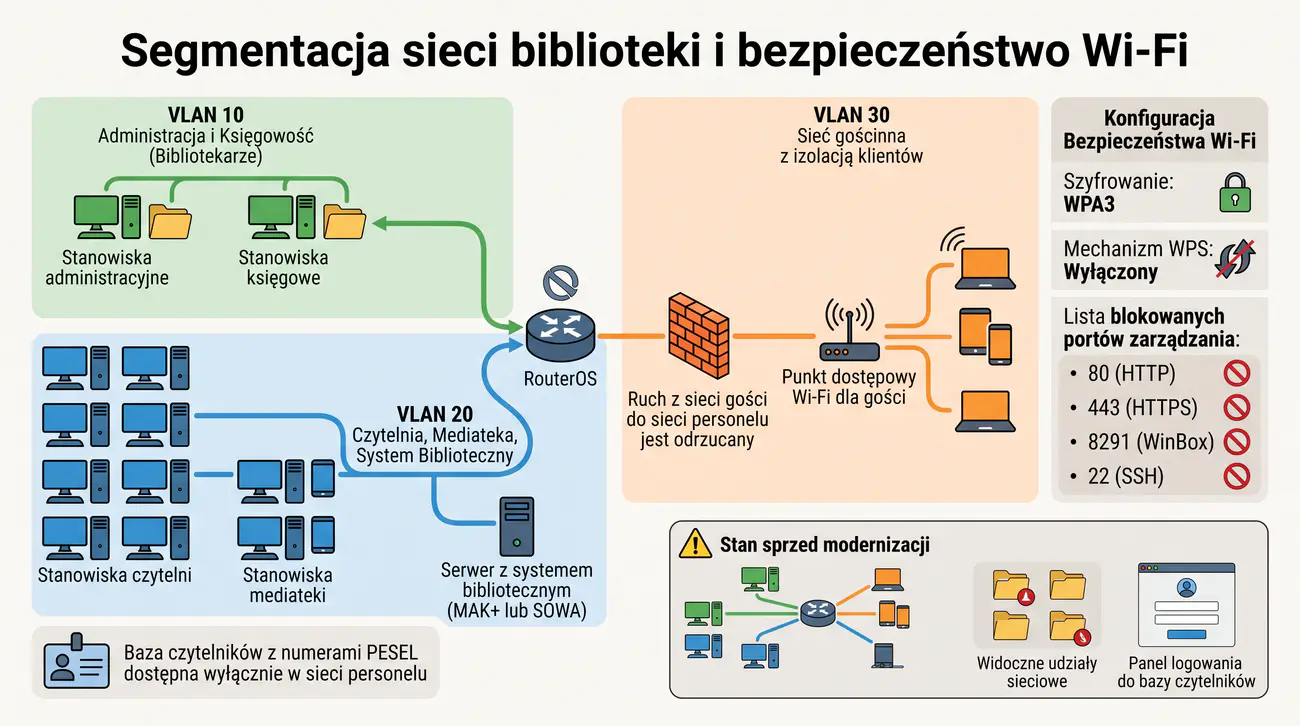
Celem zadania jest zaprojektowanie polityki bezpieczeństwa lokalnej sieci teleinformatycznej oraz sieci bezprzewodowych Wi-Fi dla instytucji kultury oferującej otwarty dostęp do Internetu. Studenci opracowują koncepcję logicznej i fizycznej separacji ruchu służbowego biblioteki od publicznej sieci dla czytelników i gości. Projekt zakłada wykorzystanie wirtualnych sieci lokalnych (VLAN) oraz technologii wirtualnych punktów dostępowych (Virtual AP) na urządzeniach sieciowych. W dokumencie opisane zostaną standardy szyfrowania transmisji bezprzewodowej (WPA3-Personal oraz WPA2/WPA3-Enterprise) oraz mechanizmy izolacji klientów (Client Isolation).
W ramach opracowania studenci tworzą reguły zapory sieciowej (firewall) blokujące próby dostępu użytkowników sieci gościnnej do paneli zarządzania urządzeniami oraz serwerów bazy czytelników. Przedstawiają także procedury przydzielania pasma i filtrowania treści niezgodnych z przeznaczeniem sieci publicznej. Opracowane zasady umożliwiają bezpieczne współdzielenie jednego łącza internetowego przez personel administracyjny i mieszkańców bez ryzyka kompromitacji danych wrażliwych.
Miejska Biblioteka Publiczna w Wieliczce posiada czytelnię ogólną, mediatekę z 12 stanowiskami komputerowymi dla czytelników oraz dział administracyjno-księgowy z 6 komputerami bibliotekarzy. Wszystkie komputery podłączone były dotąd do jednego wspólnego, niezarządzalnego przełącznika, a do routera Wi-Fi o nazwie 'Biblioteka-Free' hasło znali zarówno pracownicy, jak i czytelnicy. W sieci biblioteki funkcjonuje serwer z systemem bibliotecznym (MAK+ / SOWA), zawierający bazę tysięcy mieszkańców z ich numerami PESEL, adresami domowymi oraz historią wypożyczeń.
Przypadkowy skan sieci wykonany przez studenta w czytelni wykazał, że z poziomu darmowego Wi-Fi dla gości widoczne są otwarte udziały sieciowe komputerów księgowości oraz panel logowania do bazy czytelników z domyślnym hasłem administracyjnym. Brak izolacji stwarzał bezpośrednie zagrożenie podsłuchiwania ruchu, infekcji stacji personelu oraz nieautoryzowanego dostępu do rejestru mieszkańców. Dyrekcja biblioteki zdecydowała o zakupie routera zarządzalnego RouterOS oraz wdrożeniu ścisłej polityki segmentacji sieci.
Zadaniem studentów jest opracowanie kompleksowej polityki bezpieczeństwa sieci bezprzewodowej i przewodowej biblioteki, gwarantującej stuprocentową izolację podsieci gościnnej od podsieci personelu. Dokument musi zdefiniować podział na sieci VLAN (VLAN 10: Personel, VLAN 20: Mediateka czytelnicy, VLAN 30: Wi-Fi Goście), zasady uwierzytelniania, reguły zapory ogniowej oraz harmonogram zmian haseł do sieci bezprzewodowych. W sprawozdaniu należy zamieścić przykładowe polecenia konfiguracji podsieci, serwerów DHCP oraz reguł firewall filter w systemie RouterOS lub Linux.
- Zaprojektowanie schematu adresacji IP i podziału na sieci VLAN: VLAN 10 (Personel: 192.168.10.0/24), VLAN 20 (Mediateka: 192.168.20.0/24), VLAN 30 (Goście: 192.168.30.0/24).
- Konfiguracja wirtualnego punktu dostępowego (Virtual AP) dla sieci gości z włączoną funkcją izolacji klientów (default-forwarding=no).
- Zdefiniowanie reguł Firewall Filter na routerze odrzucających ruch z podsieci gościnnej do podsieci personelu.
- Zablokowanie dostępu z sieci gościnnej do portów zarządzania routerem (porty 80, 443, 8291, 22).
- Wdrożenie szyfrowania WPA2-AES / WPA3 i wyłączenie podatnych mechanizmów WPS (Wi-Fi Protected Setup).
- Opracowanie regulaminu korzystania z bezpłatnej sieci Wi-Fi przez użytkowników czytelni.
Funkcja Client Isolation (w RouterOS: default-forwarding=no) uniemożliwia urządzeniom podłączonym do tej samej sieci Wi-Fi komunikację między sobą. Dzięki temu żaden użytkownik w czytelni nie może skanować ani atakować smartfonów lub laptopów innych czytelników.
Konfiguracja interfejsu gościnnego i reguł zapory sieciowej w systemie RouterOS:
Sprawdzenie dostępnych sieci bezprzewodowych oraz parametrów szyfrowania w wierszu poleceń systemu Windows:
- Zrozumienie zagrożeń płynących z eksploatacji płaskiej, niesegmentowanej architektury sieci współdzielonej przez pracowników i gości.
- Zastosowanie wirtualnych sieci lokalnych (VLAN) oraz wirtualnych punktów dostępowych (Virtual AP) do izolacji logicznej podsieci.
- Wdrożenie mechanizmu izolacji klientów (Client Isolation) chroniącego urządzenia gości przed wzajemnym skanowaniem i atakami w sieci Wi-Fi.
- Dobór silnych standardów zabezpieczeń sieci bezprzewodowej (WPA3-Personal, WPA3-Enterprise / 802.1X) eliminujących podatności protokołu WPA2.
- Konfiguracja reguł zapory ogniowej (firewall filter w RouterOS/Linux) uniemożliwiających ruch pomiędzy podsiecią gościnną a strefą administracyjno-księgową.
- Ochrona danych osobowych czytelników (numery PESEL, adresy) wynikająca z rygorów ustawy o bibliotekach oraz RODO.
Przykładowe wnioski (wzór do sprawozdania): Brak separacji logicznej w sieci lokalnej biblioteki stwarzał bezpośrednie zagrożenie przejęcia wrażliwych baz czytelników oraz danych finansowych przez dowolną osobę korzystającą z publicznego hotspotu. Implementacja trzech niezależnych podsieci VLAN (Personel, Mediateka, Goście) na routerze RouterOS zapewniła pełną i kontrolowaną izolację ruchu służbowego od strefy publicznej. Uruchomienie funkcji 'Client Isolation' w podsieci Wi-Fi zabezpiecza urządzenia odwiedzających przed wzajemnymi próbami infiltracji i atakami podsłuchowymi typu ARP Poisoning. Zastosowanie restrykcyjnych reguł filtrowania w zaporze sieciowej bezwzględnie odcina dostęp z sieci czytelników do paneli zarządzania infrastrukturą oraz udziałów plikowych księgowości. Zaproponowane rozwiązanie umożliwia bezpieczne realizowanie misji kulturalno-edukacyjnej instytucji publicznej bez naruszania przepisów o ochronie danych osobowych.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Metody i środki ochrony. Kon2 Warunki zapewnienia poufności i autentyczności informacji.
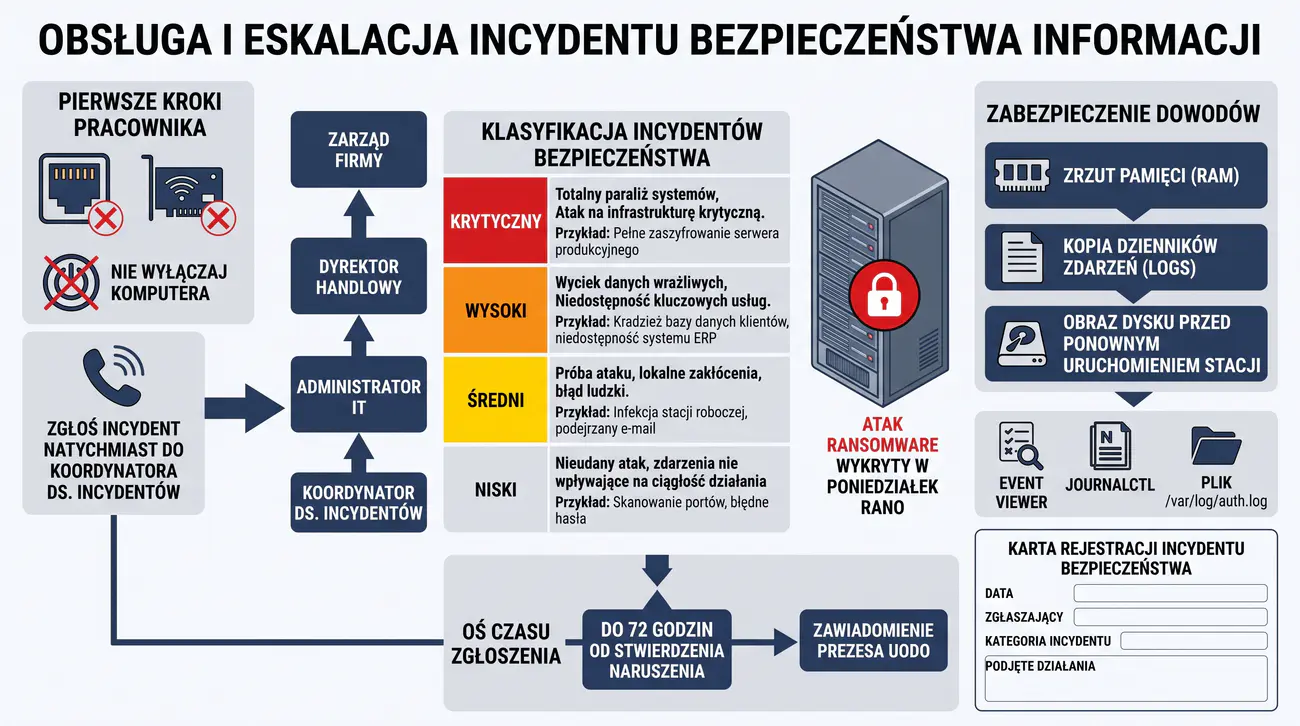
Celem zadania jest opracowanie kompleksowej polityki zarządzania incydentami bezpieczeństwa informacji oraz procedury reagowania kryzysowego dla regionalnego przedsiębiorstwa handlowo-dystrybucyjnego. Studenci definiują klasyfikację zdarzeń i incydentów bezpieczeństwa ze względu na stopień krytyczności oraz ich wpływ na ciągłość operacyjną firmy. W dokumencie opisana zostaje szczegółowa ścieżka eskalacji i łańcuch powiadamiania od momentu wykrycia anomalii przez szeregowego pracownika po decyzje zarządu. Projekt kładzie szczególny nacisk na właściwe zabezpieczenie materiału dowodowego w postaci logów systemowych i zrzutów pamięci przed podjęciem prób restartu maszyny.
W ramach zadania studenci analizują wymogi prawne dotyczące 72-godzinnego terminu zgłoszenia naruszenia ochrony danych osobowych do Urzędu Ochrony Danych Osobowych (UODO) zgodnie z art. 33 RODO. Opracowują wzór formularza wewnętrznego zgłoszenia incydentu oraz wytyczne komunikacji z klientami i mediami w przypadku wycieku danych. Projekt uczy systemowego podejścia do usuwania skutków incydentu oraz formułowania wniosków powdrożeniowych (Post-Incident Review).
Hurtownia Artykułów Spożywczych 'Hurt-Pol' w Nowym Sączu zatrudnia 80 osób, dysponując magazynem wysokiego składowania, flotą 15 samochodów chłodniczych oraz biurem handlowym. W poniedziałek rano pracownica działu logistyki kliknęła w link w mailu informującym o rzekomej fakturze za paliwo, po czym na ekranie jej komputera pojawiła się informacja z żądaniem okupu w kryptowalucie za odszyfrowanie plików. Przerażona pracownica wyłączyła komputer przyciskiem zasilania, a następnie ponownie go uruchomiła, co spowodowało przyspieszenie procesu szyfrowania współdzielonych udziałów sieciowych.
Gdy inni pracownicy zauważyli brak dostępu do bazy zamówień, w firmie wybuchł chaos: nikt nie wiedział, do kogo należy zgłosić problem, kierownik magazynu dzwonił do zewnętrznego serwisanta, a część osób kontynuowała pracę, infekując kolejne katalogi. Dopiero po czterech godzinach administrator odłączył kabel sieciowy od głównego serwera plików, jednak baza kontrahentów została częściowo zablokowana, a zamówienia do 50 sklepów zostały wstrzymane. Brak jakichkolwiek procedur reagowania na incydenty doprowadził do strat finansowych i paraliżu operacyjnego na cały dzień roboczy.
Zadaniem grupy studentów jest opracowanie sformalizowanej polityki obsługi incydentów bezpieczeństwa, która określi procedury 'pierwszych kroków' dla pracownika, rolę Koordynatora ds. Incydentów oraz techniczne wytyczne dla administratora IT. Dokument musi zawierać klasyfikację incydentów (krytyczny, wysoki, średni, niski), jasny nakaz odłączenia kabla sieciowego/wyłączenia Wi-Fi bez wyłączania zasilania stacji oraz formularz zgłoszenia incydentu. Ponadto w sprawozdaniu należy przedstawić procedurę zgłoszenia naruszenia do Prezesa UODO oraz przykłady analizy dzienników zdarzeń systemowych (Event Viewer w Windows i journalctl / /var/log/syslog w Linux).
- Opracowanie macierzy klasyfikacji incydentów (Krytyczny, Wysoki, Średni, Niski) na podstawie wpływu na ciągłość działania i poufność danych.
- Sformułowanie instrukcji Pierwszych Kroków dla pracownika: odłącz kabel sieciowy, wyłącz kartę bezprzewodową, NIE wyłączaj komputera, zgłoś natychmiast.
- Stworzenie wzoru formularza Karta Rejestracji Incydentu Bezpieczeństwa.
- Analiza dziennika zdarzeń Windows w PowerShell w celu identyfikacji nieudanych prób logowania lub podejrzanych procesów (Event ID 4625).
- Badanie dzienników systemowych Linux za pomocą polecenia journalctl i przeszukiwanie pliku /var/log/auth.log pod kątem ataków siłowych.
- Opracowanie procedury zawiadomienia Prezesa Urzędu Ochrony Danych Osobowych (UODO) w terminie do 72 godzin od stwierdzenia naruszenia.
Złota zasada reagowania na incydent złośliwego oprogramowania na stacji roboczej brzmi: Odłącz sieć, zachowaj zasilanie! Wyłączenie zasilania bezpowrotnie niszczy zawartość pamięci operacyjnej RAM, w której mogą znajdować się klucze szyfrujące ransomware lub ślady aktywności intruza.
Weryfikacja podejrzanych logowań w systemie Linux przy użyciu poleceń konsoli:
W systemie Windows PowerShell analizę zdarzeń nieudanego logowania (Event ID 4625) przeprowadza się poleceniem:
- Zdefiniowanie formalnej klasyfikacji zdarzeń i incydentów bezpieczeństwa ze względu na wpływ na ciągłość operacyjną przedsiębiorstwa.
- Opracowanie instrukcji 'pierwszych kroków' dla personelu: odłączenie stacji od sieci fizycznej i bezprzewodowej bez wyłączania zasilania w celu zabezpieczenia ulotnej pamięci RAM.
- Rola Koordynatora ds. Incydentów i zdefiniowanie czytelnego łańcucha eskalacji problemu w strukturze firmy handlowej.
- Znaczenie przestrzegania 72-godzinnego rygoru notyfikacji naruszenia ochrony danych osobowych do Prezesa UODO na podstawie art. 33 RODO.
- Praktyczne techniki analizy dzienników zdarzeń (Windows Event Viewer, Linux journalctl) w procesie określania wektora i osi czasu ataku.
- Przeprowadzanie formalnej analizy poincydentowej (Post-Incident Review / Lessons Learned) jako metody trwałego podnoszenia odporności organizacji.
Przykładowe wnioski (wzór do sprawozdania): Przypadek ataku ransomware w hurtowni dobitnie udowodnił, że chaotyczne i intuicyjne reakcje pracowników mogą zwielokrotnić skalę strat operacyjnych i bezpowrotnie zniszczyć ślady cyfrowe. Wdrożenie procedury natychmiastowego odcięcia stacji roboczej od medium transmisyjnego przy jednoczesnym zachowaniu zasilania umożliwia bezpieczne wyizolowanie zagrożenia oraz zgranie zawartości pamięci RAM na potrzeby analizy powłamaniowej. Formalne wyznaczenie Koordynatora ds. Incydentów i opracowanie szablonu zgłoszenia eliminuje paraliż decyzyjny i pozwala na precyzyjną ocenę powagi sytuacji. Prawidłowo zorganizowana ścieżka powiadamiania gwarantuje dotrzymanie ustawowego terminu 72 godzin na zgłoszenie naruszenia do Prezesa UODO, chroniąc zarząd przed sankcjami finansowymi. Cykliczny przegląd wniosków poincydentowych (Lessons Learned) przekształca kryzys w trwałe ulepszenie mechanizmów obronnych i polityk kopii zapasowych w firmie.
Kon1 Rodzaje i źródła zagrożeń dla systemów teleinformatycznych. Kon2 Warunki zapewnienia poufności i autentyczności informacji. Kon4 Sieciowe systemy składowania danych.
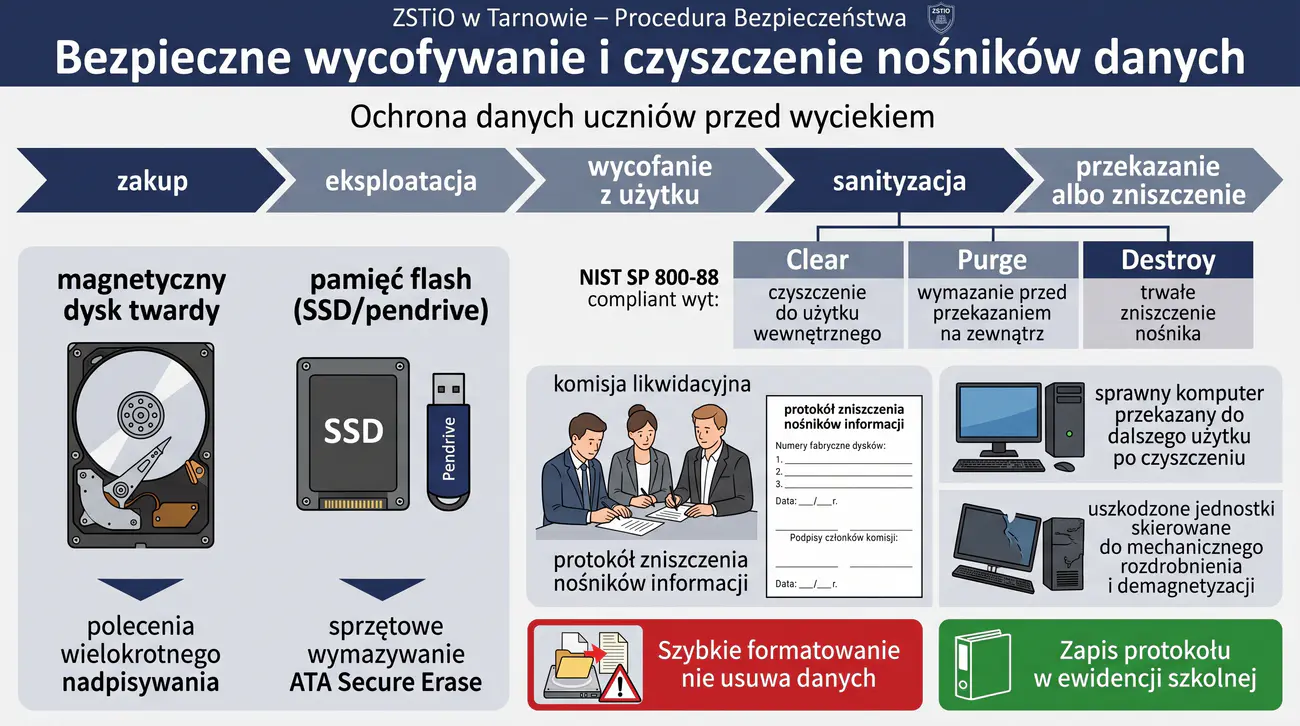
Celem zadania jest opracowanie kompleksowej polityki niszczenia, czyszczenia i bezpiecznej utylizacji nośników danych (Media Sanitization and Disposal) w placówce oświatowej. Studenci analizują cykl życia sprzętu komputerowego i nośników pamięci masowej od momentu wycofania z eksploatacji po ich fizyczne zniszczenie lub przekazanie innemu podmiotowi. W pracy omówione zostają standardy niszczenia danych, w tym wytyczne NIST SP 800-88 Rev. 1 (kategorie Clear, Purge, Destroy) oraz norma DIN 66399. Dokument precyzuje różnice pomiędzy procedurami usuwania danych z tradycyjnych magnetycznych dysków twardych HDD a pamięci półprzewodnikowych SSD i pendrive'ów.
W ramach zadania studenci przygotowują procedurę formalnego protokołowania utylizacji nośników z ewidencją numerów seryjnych oraz powołaniem komisji likwidacyjnej. Badają darmowe narzędzia systemowe w środowiskach Linux i Windows służące do wielokrotnego nadpisywania nośników losowymi ciągami bajtów. Opracowana polityka zapobiega niekontrolowanemu wyciekowi danych osobowych uczniów, ocen oraz dokumentacji pedagogicznej w przypadku sprzedaży lub złomowania zużytego sprzętu.
Zespół Szkół Technicznych i Ogólnokształcących w Tarnowie realizuje projekt modernizacji pracowni komputerowych, w ramach którego wymienia 40 komputerów stacjonarnych w dwóch pracowniach oraz 4 laptopy w sekretariacie szkoły i gabinecie pedagoga. Dotychczasowy sprzęt, zakupiony siedem lat temu, ma zostać częściowo przekazany na cele charytatywne do lokalnego domu kultury, a pozostałe uszkodzone jednostki mają trafić do punktu zbiórki elektroodpadów. Na dyskach twardych komputerów znajdują się bazy danych uczniów z numerami PESEL, orzeczenia poradni psychologiczno-pedagogicznych, protokoły rad pedagogicznych oraz arkusze ocen.
W przeszłości zdarzały się w polskich szkołach incydenty, gdy wyrzucone na złom komputery trafiały w ręce osób trzecich, które przy użyciu darmowych programów do odzyskiwania plików (np. Recuva, Photorec) bez trudu odczytywały całą zawartość rzekomo sformatowanych dysków. Zwykłe formatowanie systemu plików (szybkie formatowanie) usuwa jedynie tablicę alokacji plików, pozostawiając surowe dane nienaruszone na talerzach dysku lub komórkach flash NAND. Dyrektor szkoły, świadomy odpowiedzialności karnej i finansowej za wyciek danych wrażliwych, nakazał stworzenie bezwzględnej procedury czyszczenia każdego nośnika przed opuszczeniem murów szkoły.
Zadaniem studentów jest opracowanie kompleksowej polityki wycofywania nośników pamięci, która precyzyjnie wskaże, jakimi metodami należy czyścić dyski sprawne przeznaczone do dalszego użytku (kategoria Purge: nadpisywanie wielokrotne, ATA Secure Erase) oraz jak postępować z nośnikami uszkodzonymi (kategoria Destroy: mechaniczne rozdrobnienie, perforacja talerzy, demagnetyzacja). Dokument musi zawierać wzór protokołu zniszczenia nośnika zawierający podpisy członków komisji i numery fabryczne dysków. W części technicznej studenci muszą przedstawić polecenia wiersza poleceń w systemach Linux (shred, dd) i Windows (cipher, diskpart), które uczeń-stażysta może bezpiecznie wykonać w pracowni pod nadzorem nauczyciela.
- Klasyfikacja typów nośników podlegających utylizacji (dyski HDD magnetyczne, dyski SSD SATA/NVMe, karty pamięci, taśmy).
- Dobór metody sanityzacji według standardu NIST SP 800-88 Rev. 1: Clear (użytek wewnętrzny), Purge (przekazanie na zewnątrz), Destroy (fizyczne zniszczenie).
- Przeprowadzenie procedury bezpiecznego nadpisywania nośnika w Linux poleceniem shred (-v -n 3 -z).
- Wykorzystanie polecenia cipher /w: w systemie Windows do wielokrotnego nadpisania wolnej przestrzeni dyskowej.
- Opis procedury sprzętowego wymazywania pamięci SSD za pomocą wbudowanej komendy kontrolera ATA Secure Erase (narzędzie hdparm).
- Sporządzenie formalnego Protokołu Trwałego Zniszczenia/Wyczyszczenia Nośników Informacji z ewidencją numerów seryjnych.
Pamiętajcie, że komenda szybkiego formatowania (Quick Format) usuwa jedynie metadane systemu plików, pozostawiając same pliki nienaruszone na nośniku. W przypadku dysków SSD technologia Wear Leveling sprawia, że zwykłe nadpisywanie programowe może ominąć niektóre bloki pamięci, dlatego dla dysków SSD zaleca się stosowanie polecenia sprzętowego ATA Secure Erase.
Trzypasowe nadpisywanie dysku w systemie Linux poleceniem shred z końcowym zerowaniem:
Czyszczenie i nadpisywanie nieużywanych sektorów dysku w systemie Windows narzędziem cipher:
- Zrozumienie mechanizmu działania szybkiego formatowania dysku i jego całkowitej nieskuteczności w trwałym usuwaniu danych przed odzyskaniem.
- Znajomość standardu NIST SP 800-88 Rev. 1 oraz klasyfikacji metod czyszczenia nośników (Clear, Purge, Destroy).
- Rozróżnienie procedur sanatyzacji tradycyjnych dysków magnetycznych HDD (nadpisywanie) od nośników półprzewodnikowych SSD (polecenie ATA Secure Erase / komenda TRIM / szyfrowanie kryptograficzne).
- Wykorzystanie darmowych narzędzi konsolowych w środowiskach Linux (shred, dd) i Windows (cipher, diskpart clean all) do bezpiecznego zmazywania nośników.
- Organizacyjna rola komisji likwidacyjnej i sporządzania szczegółowych protokołów zniszczenia nośnika z ewidencją numerów seryjnych.
- Prawne konsekwencje nieuprawnionego wycieku danych wrażliwych uczniów i nauczycieli w świetle przepisów RODO i ustawy Prawo oświatowe.
Przykładowe wnioski (wzór do sprawozdania): Praktyczna analiza procesu wycofywania sprzętu komputerowego w szkole potwierdziła, że standardowe formatowanie logiczne nie usuwa fizycznych danych i pozwala na ich bezproblemowe odzyskanie darmowymi narzędziami. Implementacja rygorystycznych wytycznych standardu NIST SP 800-88 Rev. 1 gwarantuje, że dyski przekazywane podmiotom zewnętrznym zostają skutecznie wyczyszczone na poziomie Purge za pomocą nadpisywania lub procedury ATA Secure Erase. Zrozumienie odmienności technologicznej dysków SSD i HDD pozwoliło dobrać adekwatne metody sanatyzacji, zapobiegając pozostawieniu danych w komórkach rezerwowych pamięci flash. Powołanie komisji likwidacyjnej oraz obowiązkowe protokołowanie numerów seryjnych nośników wraz z fizyczną niszczarką mechaniczną dla dysków uszkodzonych (kategoria Destroy) zapewnia pełną rozliczalność procesu. Opracowana polityka trwale eliminuje ryzyko kompromitacji wrażliwych danych osobowych i orzeczeń pedagogicznych uczniów w procesie utylizacji elektroodpadów.