1/55
Wprowadzenie do kryptologii i zagrożenia bezpieczeństwa informacji
Slajd wprowadza tematykę części pierwszej jako fundamentu kryptologii i bezpieczeństwa informacji.

Kryptologia a bezpieczeństwo informacji

Część 1: pojęcia podstawowe, zagrożenia i zarządzanie ryzykiem

Wprowadzenie do kryptologii (ang. Introduction to Cryptology): Wprowadzenie do kryptologii przedstawia kryptologię jako filar ochrony informacji łączący technikę organizację i prawo. Ono wyjaśnia że zrozumienie zagrożeń musi poprzedzać naukę algorytmów i protokołów. Ono kształtuje sposób myślenia o bezpieczeństwie jako procesie ciągłym i zmiennym.
Kryptologia a bezpieczeństwo informacji Kryptologia Matematyka i algorytmy Szyfry i podpisy Bezpieczeństwo Triada CIA i ryzyko Środki ochrony IT Wprowadzenie do kryptologii i zagrożenia informacji Część 1: pojęcia podstawowe, triada CIA, analiza ryzyka i normy
Schemat slajdu 1 – Wprowadzenie do kryptologii i zagrożenia bezpieczeństwa informacji
2/55
Spis treści części 1
Slajd przedstawia spis treści i logiczny układ materiału od podstaw po zarządzanie bezpieczeństwem.

Zakres materiału

Spis treści (ang. Table of Contents): Spis treści jest blokiem przeglądowym porządkującym całość materiału w logiczną sekwencję dydaktyczną. On pomaga odbiorcy śledzić postępy i wracać do trudniejszych zagadnień w celu powtórki. On pełni rolę mapy prowadzącej od podstaw pojęciowych do zarządzania bezpieczeństwem.
Spis treści części 1 – Zakres materiału 1. Podstawy • Czym jest kryptologia • Rys historyczny • Zasada Kerckhoffsa 2. Triada CIA & AAA • Poufność (C) • Integralność (I) • Dostępność (A) & AAA 3. Zagrożenia IT • Fizyczne i sprzętowe • Malware i podatności • Ataki sieciowe i socjotechniczne 4. Zarządzanie ryzykiem • SZBI / ISMS • Macierz ryzyka • 4 strategie postępowania 5. Środki ochrony • Polityki i procedury • Testy penetracyjne • IDS/IPS i reakcja 6. Normy i synteza • ISO 27001, RODO, NIS 2 • Studia przypadków • Podsumowanie i słowniki Od podstaw pojęciowych i modeli zagrożeń do systemowego zarządzania bezpieczeństwem
Schemat slajdu 2 – Spis treści części 1
3/55
Cele i zakres
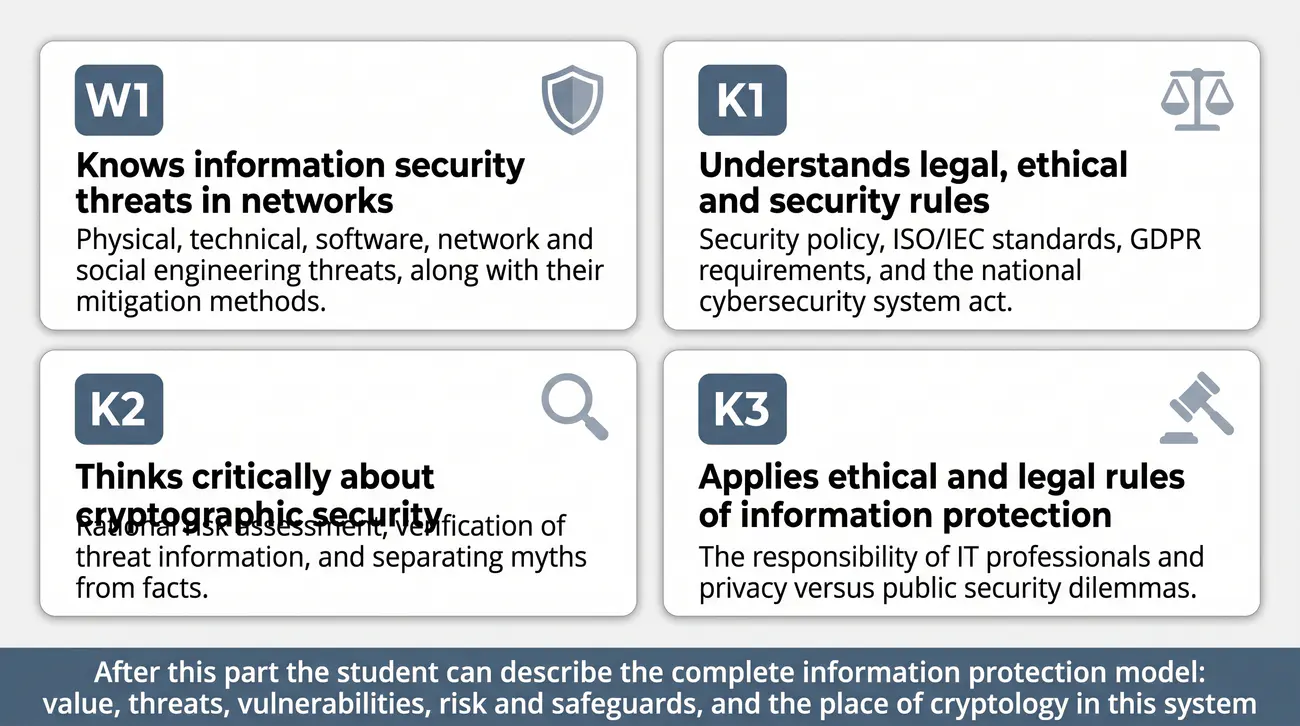
Slajd określa cele i zakres części obejmujące zagrożenia prawne aspekty krytyczne myślenie i odpowiedzialność.

Czego dotyczy ta część

Materiał obejmuje cztery obszary, które łączą się w jeden model ochrony informacji:

  • Rozpoznawanie zagrożeń: katalog zagrożeń fizycznych, technicznych, programowych, sieciowych i socjotechnicznych oraz metody ich ograniczania.
  • Przestrzeganie zasad prawnych, etycznych i zabezpieczeń: polityka bezpieczeństwa, normy ISO/IEC, wymagania RODO i ustawy o krajowym systemie cyberbezpieczeństwa.
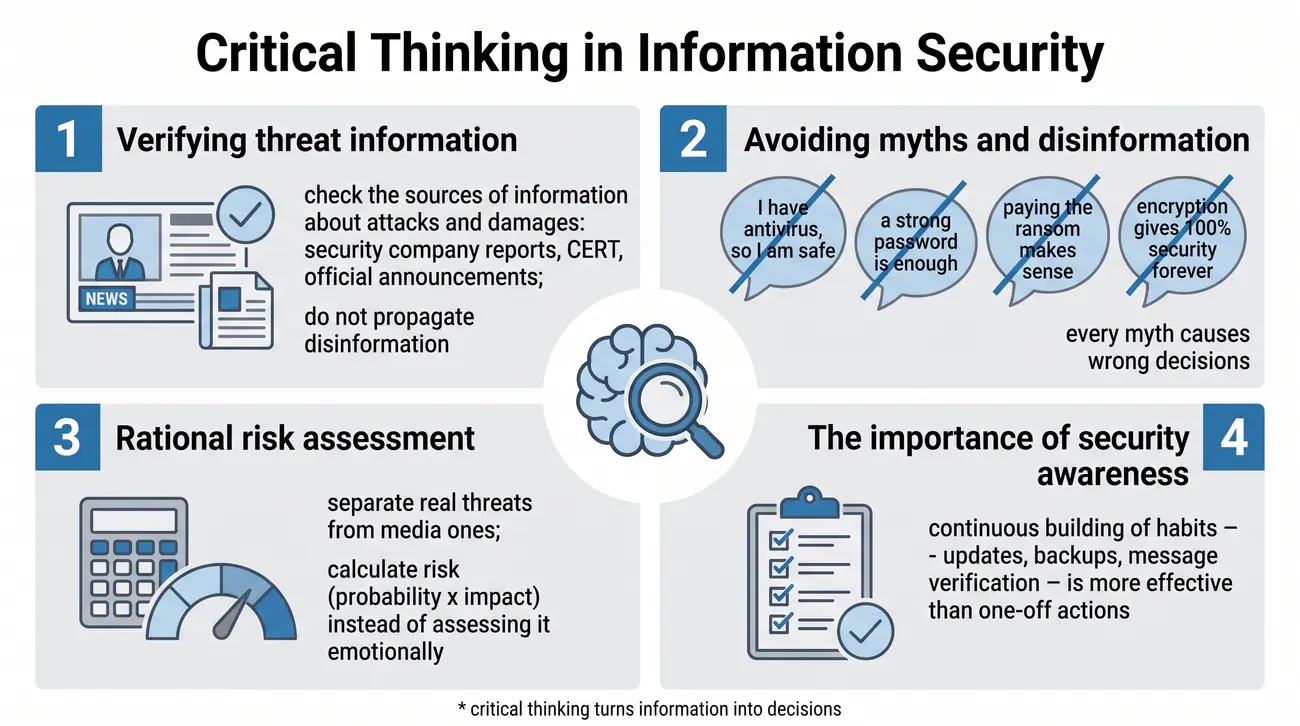
  • Krytyczne myślenie w zakresie bezpieczeństwa kryptograficznego: racjonalna ocena ryzyka, weryfikacja informacji o zagrożeniach, odróżnianie mitów od faktów.
  • Odpowiedzialność zawodowa: dylematy związane z ochroną danych osobowych, prywatnością i bezpieczeństwem publicznym.
Po tej części można opisać kompletny model ochrony informacji: wartości, zagrożenia, podatności, ryzyko i środki ochrony, a także wskazać miejsce kryptologii w tym systemie.
Cel kształcenia (ang. Learning Objective): Cel kształcenia określa cztery obszary łączące rozpoznawanie zagrożeń z zasadami prawnymi i postawami zawodowymi. On wskazuje że po tej części można opisać pełny model ochrony od wartości po środki zaradcze. On ukierunkowuje naukę na praktyczne rozwiązywanie problemów a nie tylko odtwarzanie definicji.
Cele uczenia się – Wiedza, umiejętności i kompetencje Wiedza • Triada CIA i AAA Definicje i wzajemne relacje filarów ochrony • Modele zagrożeń Zagrożenia fizyczne, programowe i sieciowe • Normy i prawo ISO 27001, RODO, NIS 2 Umiejętności • Analiza ryzyka Identyfikacja aktywów, szacowanie prawdopodobieństwa • Macierz ryzyka Kwalifikacja poziomów i dobór strategii • Dobór zabezpieczeń Środki techniczne i org. Kompetencje • Krytyczne myślenie Weryfikacja założeń, unikanie fałszywej ochrony • Etyka zawodowa Odpowiedzialne testy i poufność danych • Obrona w głąb Myślenie systemowe Kompleksowe przygotowanie do projektowania i audytu bezpieczeństwa teleinformatycznego
Schemat slajdu 3 – Cele uczenia się
4/55
Czym jest kryptologia?
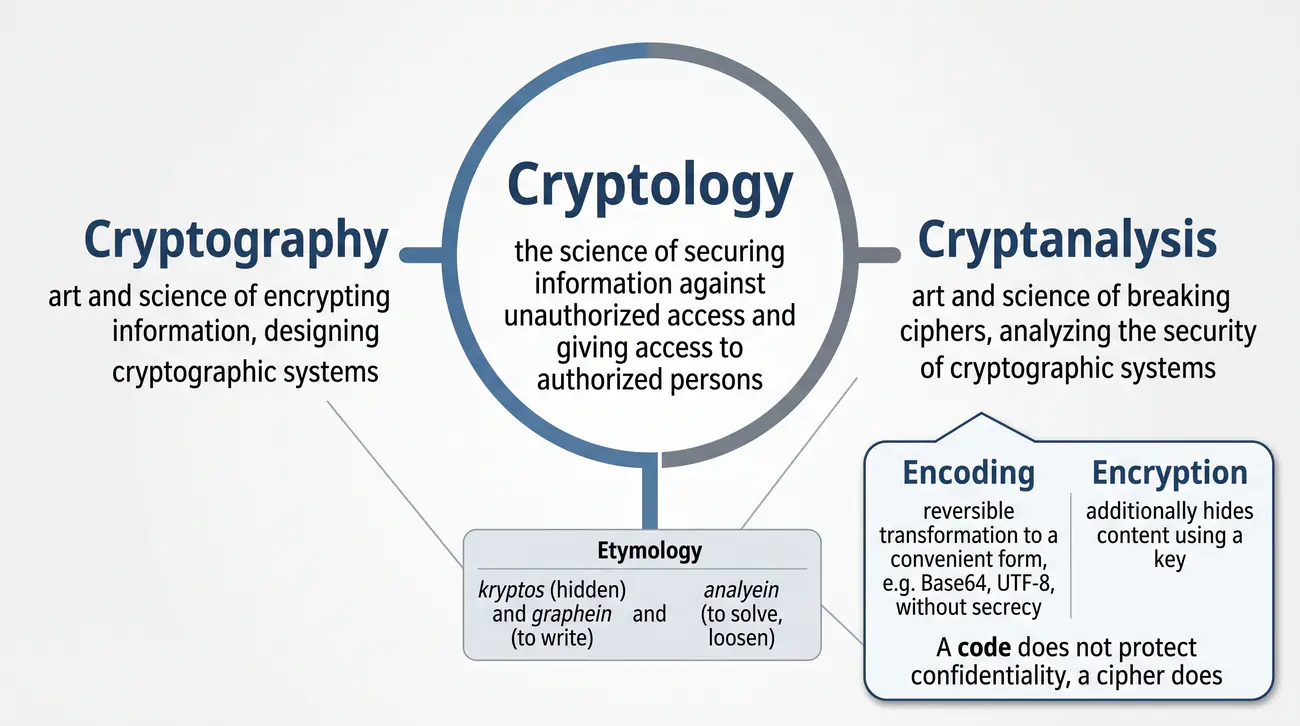
Slajd wyjaśnia czym jest kryptologia oraz rozróżnia kryptografię kryptoanalizę szyfrowanie i kodowanie.

Definicja i podział

  • Kryptografia – projektowanie i stosowanie algorytmów ochrony informacji (utajniania, uwierzytelniania, podpisywania).
  • Kryptoanaliza – badanie algorytmów i systemów kryptograficznych pod kątem ich bezpieczeństwa, w tym wykrywanie i obchodzenie podatności.

Etymologia: greckie kryptos (ukryty) + graphein (pisać) oraz analyein (rozwiązywać, rozluźniać).

Ważne rozróżnienie – szyfrowanie a kodowanie: kodowanie to odwracalne przekształcenie danych do wygodnej formy (np. Base64, UTF-8) bez dążenia do tajności; szyfrowanie dodatkowo ukrywa treść przy użyciu klucza. Kod nie chroni poufności, szyfr – tak.
Kryptologia (ang. Cryptology): Kryptologia jest nauką o ochronie informacji metodami matematycznymi oraz o badaniu skuteczności tych metod. Ona dzieli się na kryptografię projektującą zabezpieczenia oraz kryptoanalizę badającą ich odporność. Ona różni się od kodowania ponieważ szyfrowanie chroni poufność przy użyciu klucza.
Czym jest kryptologia? Podział dyscypliny Kryptologia kryptós (ukryty) + lógos (nauka) Kryptografia Tworzenie zabezpieczeń: • Szyfrowanie (poufność) • Podpisy cyfrowe (niezaprzeczalność) • Funkcje skrótu (integralność) • Protokoły uwierzytelniania Kryptoanaliza Badanie i łamanie szyfrów: • Ataki na algorytmy i klucze • Kryptoanaliza liniowa/różnicowa • Analiza kanałów bocznych • Ocena marginesu bezpieczeństwa Bezpieczeństwo kryptograficzne opiera się na ciągłym dialogu obu dyscyplin
Schemat slajdu 4 – Czym jest kryptologia?
5/55
Historia kryptologii – starożytność
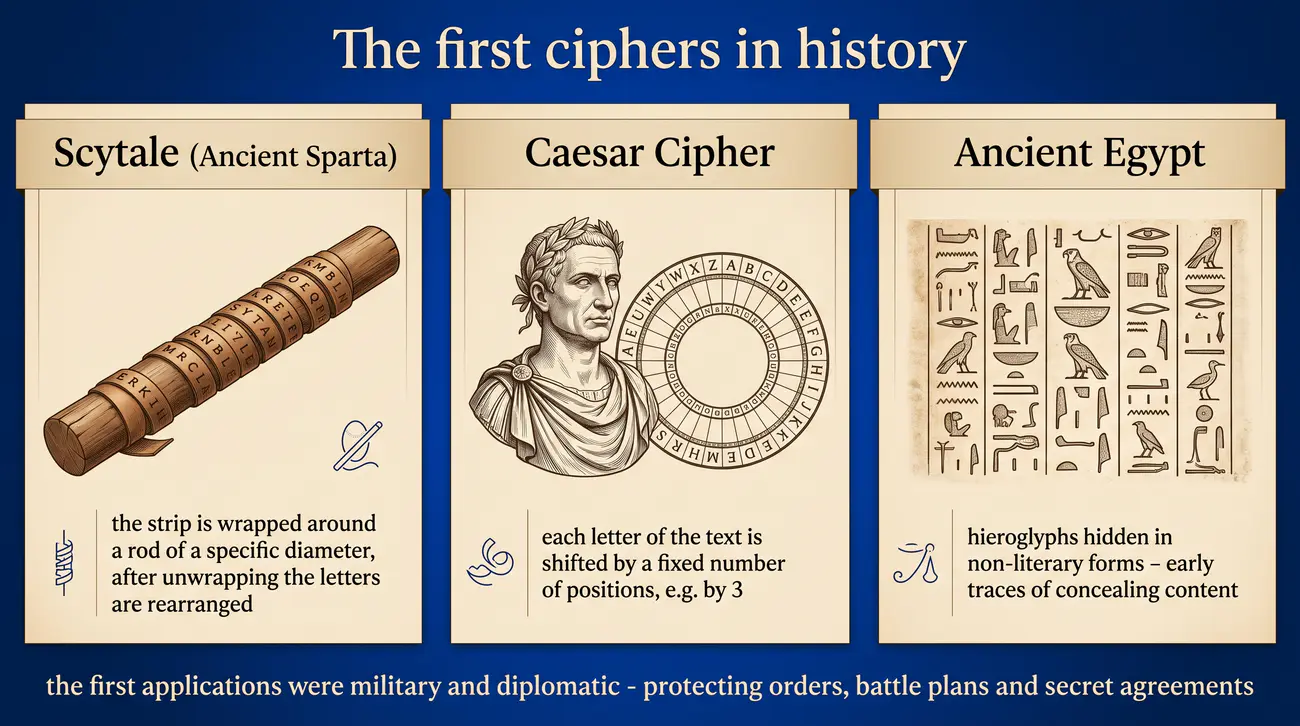
Slajd opisuje pierwsze szyfry starożytności na przykładzie skytale szyfru Cezara i zastosowań wojskowych.

Pierwsze szyfry w dziejach

  • Skytale (scytale) w starożytnej Sparcie: drewniana laska o określonej średnicy; pasek skóry owijano wokół laski i pisano na nim tekst, po rozwinięciu litery były przestawione. Odbiorca z laską o tej samej średnicy czytał wiadomość.
  • Szyfr Cezara: Gajusz Juliusz Cezar przesuwał każdą literę tekstu o stałą liczbę pozycji w alfabecie (np. o 3). Współcześnie używany jako przykład szyfru podstawieniowego.
  • Starożytny Egipt: część hieroglifów pełni funkcję ozdobną lub symboliczną, a nie szyfrującą. Przypisywanie im roli ukrywania treści nie ma potwierdzenia w źródłach, dlatego należy traktować ten przykład jako hipotezę.
  • Pierwsze zastosowania miały charakter wojskowy i dyplomatyczny – ochrona rozkazów, planów bitew i tajnych porozumień.
Skytale (ang. Scytale): Skytale była spartańską laską o określonej średnicy służącą do szyfrowania przez przestawienie liter na pasku skóry. Ona wymagała posiadania laski o tej samej średnicy w celu odczytania wiadomości. Ona pokazuje wojskowe korzenie kryptografii oraz rolę tajnego parametru jako pierwowzoru klucza.
Historia kryptologii – Starożytność Egipt (~1900 p.n.e.) Hieroglify Modyfikacja symboli w grobowcach Cel: budowanie tajemniczości i prestiżu 𓀀 𓃠 𓆣 Sparta (V w. p.n.e.) Skytale Szyfr przestawieniowy Pasek skóry na walcu o danej średnicy (klucz) Grecja (II w. p.n.e.) Szachownica Zamiana litery na parę liczb Matryca 5x5 Transmisja optyczna pochodniami A=(1,1) Rzym (I w. p.n.e.) Szyfr Cezara Szyfr podstawieniowy monoalfabetyczny Przesunięcie o k=3 C = (P + 3) mod 26 Zastosowanie wojsk. A → D Od fizycznego ukrywania tekstu do formalnych reguł podstawieniowych
Schemat slajdu 5 – Historia kryptologii – starożytność
6/55
Historia kryptologii – od średniowiecza do XIX wieku
Slajd omawia rozwój szyfrów podstawieniowych od średniowiecza po wiek dziewiętnasty wraz z analizą częstotliwości.

Rozwój technik podstawieniowych

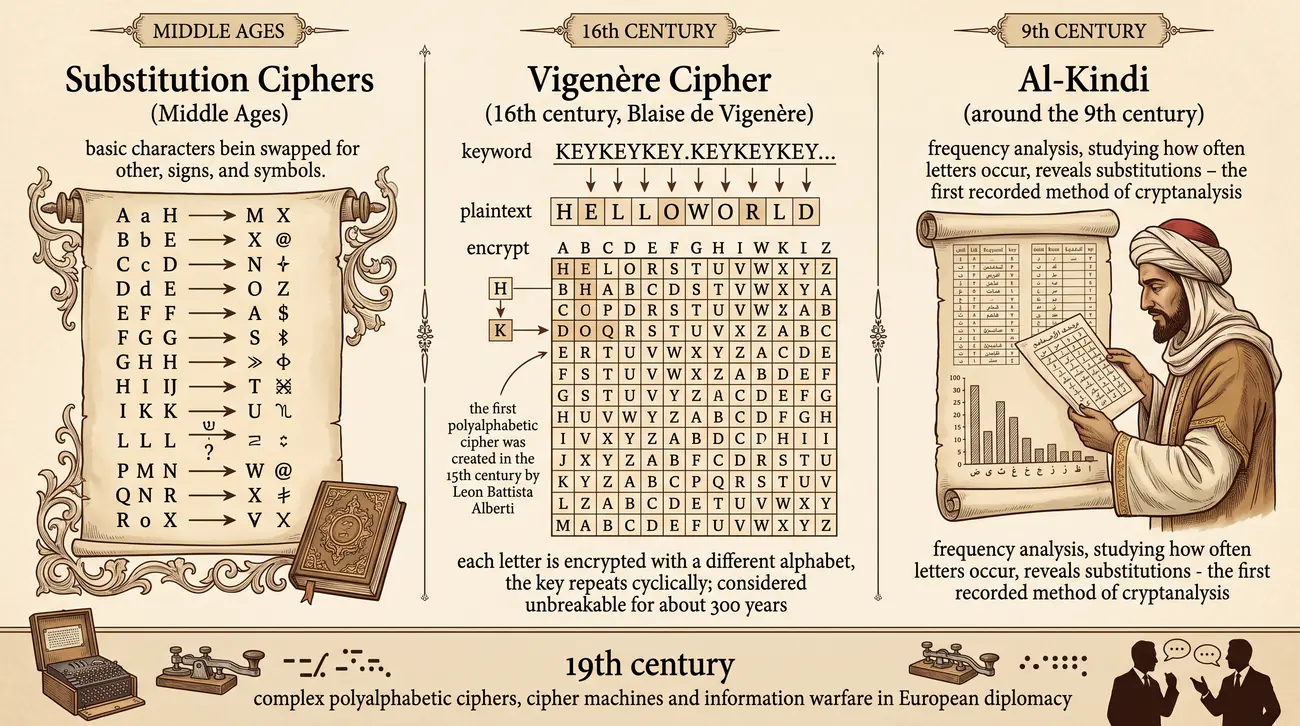
  • Szyfry podstawieniowe (substitution ciphers) w średniowieczu: stałe zamiany liter alfabetu na inne znaki lub symbole.
  • Szyfr Vigenère’a (Bellaso 1553, Vigenère 1586): jeden z najsłynniejszych szyfrów polialfabetycznych – klucz powtarzany cyklicznie, każda litera szyfrowana innym alfabetem. Szyfr z cyklicznie powtarzanym kluczem opublikował Giovanni Battista Bellaso w 1553 r.; nazwa szyfru pochodzi od Blaise'a de Vigenère’a, który w 1586 r. opisał wariant z kluczem autokey. Pierwszy szyfr polialfabetyczny opracował już w XV wieku Leon Battista Alberti. Przez ok. 300 lat uważany za nie do złamania.
  • Al-Kindi (około IX wieku): arabski uczony opisał analizę częstotliwości – badanie częstości występowania liter pozwala ustalić podstawienia. To pierwsza zapisana metoda kryptoanalizy.
  • XVIII i XIX wiek: szyfry wieloalfabetyczne (m.in. szyfr Playfaira, 1854) i maszyny szyfrujące; wojna informacyjna w dyplomacji europejskiej.
Szyfr Vigenère’a nie jest jednak bezpieczny. Najpierw metodą Kasiskiego (powtarzające się sekwencje) lub indeksem współzbieżności ustala się długość klucza, a następnie wykonuje analizę częstotliwości osobno w każdej z kolumn.
Szyfr Vigenèrea (ang. Vigenère Cipher): Szyfr Vigenèrea jest polialfabetycznym szyfrem podstawieniowym z cyklicznie powtarzanym kluczem opisanym w szesnastym wieku. On przez długi czas uchodził za niełamliwy aż do opracowania metod ustalania długości klucza. On jest łamany przez analizę częstotliwości prowadzoną oddzielnie dla każdej kolumny klucza.
Historia kryptologii – Od średniowiecza do XIX wieku Al-Kindi (IX w.) – Analiza częstościowa • Odkrycie nierównomiernego rozkładu liter • Przełamanie szyfrów monoalfabetycznych • Narodziny naukowej kryptoanalizy Częstość: E, T, A w tekście Alberti (1467) & Trithemius (1508) • Dysk szyfrowy Albertiego (2 tarcze) • Początek polialfabetyzmu • Tabula Recta Trithemiusa Zmienne podstawienie w trakcie szyfrowania Bellaso (1553) / Vigenère (1586) • Klucz powtarzany cyklicznie • Przez 300 lat uznawany za niezłomny • Tzw. "le chiffre indéchiffrable" Wygładza prosty histogram częstości Babbage (1854) & Kasiski (1863) • Złamanie szyfru Vigenère’a • Wyznaczanie długości klucza (odstępy) • Redukcja do k szyfrów Cezara Matematyczny triumf kryptoanalizy Rozwój technik: od intuicji do statystyki i analizy okresowości
Schemat slajdu 6 – Historia kryptologii – od średniowiecza do XIX wieku
7/55
Historia kryptologii – Enigma i II wojna światowa
Slajd przedstawia maszynę Enigma oraz polski i brytyjski wkład w jej złamanie podczas drugiej wojny światowej.

Złamanie Enigmy – polski i brytyjski wkład

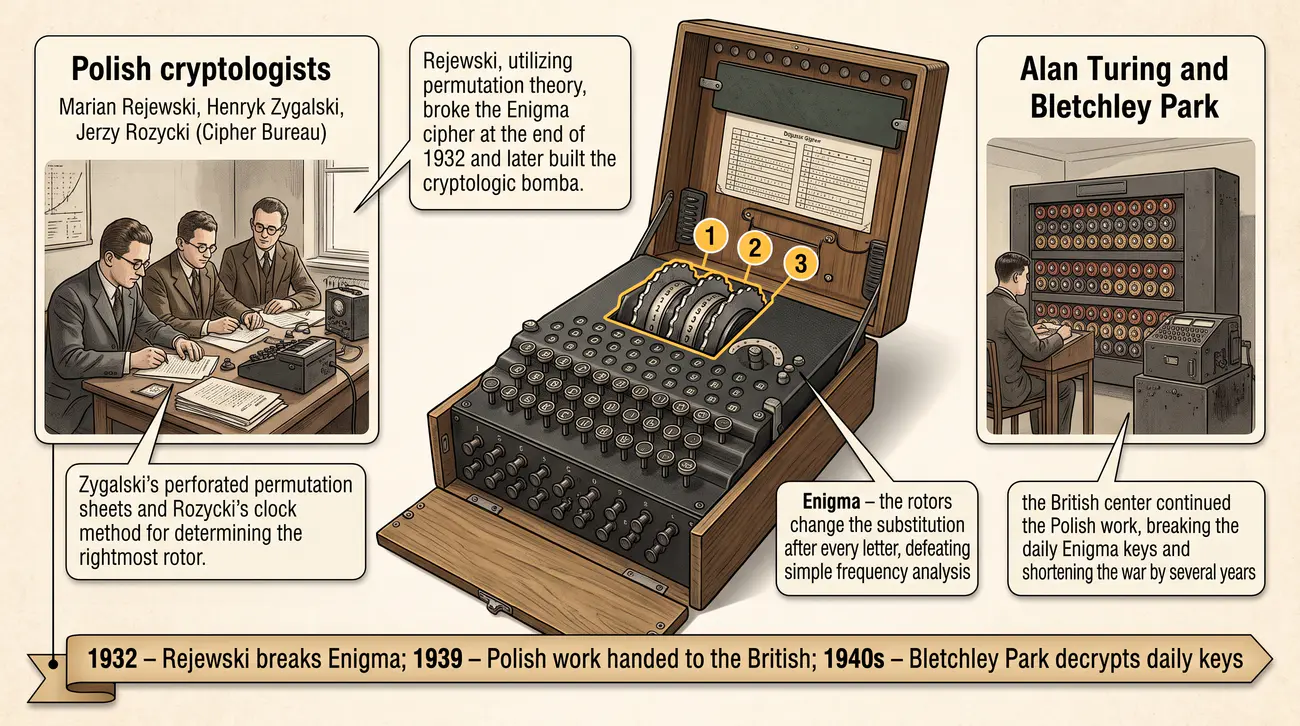
  • Maszyna Enigma – niemiecki szyfr wirnikowy używany przez wojsko i dyplomację. Rotory zmieniały podstawienie po każdej literze, co czyniło szyfr odpornym na prostą analizę częstotliwości.
  • Polscy kryptolodzy: Marian Rejewski, Henryk Zygalski, Jerzy Różycki (Biuro Szyfrów). Rejewski, wykorzystując matematykę (teorię permutacji), złamał szyfr Enigmy (koniec 1932 r.), a kilka lat później zbudował „bombę kryptologiczną”.
  • Permutacyjne arkusze Zygalskiego – metoda skracająca szukanie ustawień wirników; z kolei tzw. metoda zegara (określanie skrajnego prawego wirnika) była dziełem Jerzego Różyckiego.
  • Alan Turing i Bletchley Park: brytyjski ośrodek kontynuował polską pracę, łamiąc dzienne klucze Enigmy. Bomba kryptologiczna (ang. Bombe) została zaprojektowana przez A. Turinga i zbudowana przy współudziale W. Welchmana; skróciła wojnę o kilka lat.
Enigma (ang. Enigma Machine): Enigma była niemieckim wirnikowym szyfrem wojskowym zmieniającym podstawienie po każdej literze. Ona stała się odporna na prostą analizę częstotliwości dzięki rotacji wirników i tablicy połączeń. Ona została złamana dzięki pracom polskich matematyków oraz dalszym pracom brytyjskim w Bletchley Park.
Historia kryptologii – Enigma i II wojna światowa Architektura Enigmy • Klawiatura i lampki (26 liter) • Łącznica kablowa (Steckerbrett) • 3-4 wirniki obrotowe (Rotor) • Walec odwracający (Umkehrwalze) Przestrzeń kluczy dziennych: > 150 000 000 000 000 000 000 26³ × 10! ≈ 1,59 · 10²⁰ Słabość: litera nigdy nie szyfruje się sama w siebie! Złamanie szyfru (1932-1945) Biuro Szyfrów (1932): • Marian Rejewski • Jerzy Różycki & Henryk Zygalski Zastosowanie teorii permutacji Konstrukcja "bomy kryptologicznej" Bletchley Park (1939-1945): • Przekazanie wiedzy w Pyrach (VII 1939) • Alan Turing i brytyjska Bombe • Projekt Ultra i skrót wojny o 2-3 lata Triumf matematyki nad lingwistyką Fundamenty nowoczesnej kryptologii i początek epoki maszyn cyfrowych
Schemat slajdu 7 – Historia kryptologii – Enigma i II wojna światowa
8/55
Historia kryptologii – era cyfrowa
Slajd wyjaśnia narodziny współczesnej kryptografii ery cyfrowej od standardu DES po algorytmy RSA i Diffiego-Hellmana.

Powstanie współczesnej kryptografii

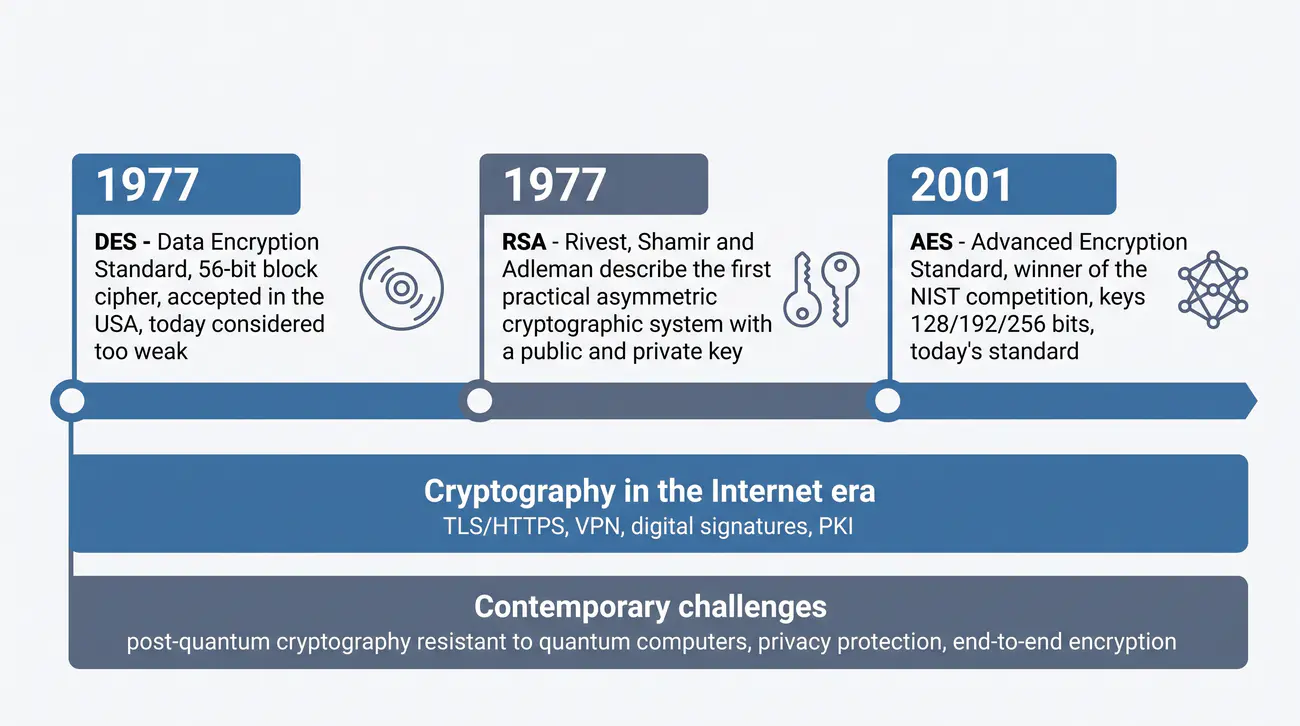
  • 1977 – DES (Data Encryption Standard): standardowy szyfr blokowy przyjęty w USA, 56-bitowy klucz. Dziś uznany za zbyt słaby.
  • 1976 – Diffie i Hellman opisali uzgadnianie klucza na kanale publicznym, co rozwiązało problem bezpiecznej dystrybucji kluczy.
  • 1977/1978 – RSA: Rivest, Shamir i Adleman opisali pierwszy praktyczny system kryptografii asymetrycznej (klucz publiczny i prywatny) – patent z 1977 r., publikacja w czasopiśmie Communications of the ACM w lutym 1978 r.
  • 2001 – AES (Advanced Encryption Standard): szyfr blokowy opracowany w konkursie NIST i opisany w standardzie FIPS 197; klucze 128/192/256 bitów. Wymaga zastosowania trybu pracy; najczęściej stosowany jest tryb uwierzytelniony AES-GCM.
  • Kryptografia w erze Internetu: TLS/HTTPS, VPN, podpisy cyfrowe, PKI.
  • 2024 – kryptografia post-kwantowa (PQC): NIST opublikował pierwsze standardy odporne na ataki z użyciem komputerów kwantowych: FIPS 203 (ML-KEM, mechanizm enkapsulacji klucza), FIPS 204 (ML-DSA, podpisy) i FIPS 205 (SLH-DSA, podpisy oparte na funkcjach skrótu). W 2025 r. wybrano dodatkowo HQC jako zapasowy algorytm wymiany klucza, a standard FN-DSA, oparty na algorytmie FALCON, został zatwierdzony jako projekt i jest w przygotowaniu (oczekiwana publikacja w 2026–2027 r.).
  • Współczesne wyzwania: migracja do PQC, ochrona prywatności, szyfrowanie end-to-end, kryptowaluty i infrastruktura klucza publicznego.
Standard DES (ang. Data Encryption Standard): Standard DES był amerykańskim blokowym standardem szyfrowania z krótkim kluczem przyjętym w latach siedemdziesiątych. On zapoczątkował erę cyfrową kryptografii lecz z czasem okazał się zbyt słaby obliczeniowo. On został uzupełniony przełomowymi pomysłami wymiany klucza oraz kryptografii asymetrycznej RSA.
Historia kryptologii – Era cyfrowa 1949 Shannon Teoria informacji • Matematyczny dowód tajności doskonałej (OTP) • Zasada Shannona: "Wróg zna system" • Dyfuzja i konfuzja 1976-77 Asymetria Klucz publiczny • Diffie-Hellman: wymiana kluczy • RSA (Rivest, Shamir, Adleman): faktoryzacja liczb • Podpis cyfrowy 1977-2001 DES/AES Szyfry blokowe • DES (1977): klucz 56-bitowy • 3DES (przejściowy) • AES (2001): Rijndael, 128/256b • Globalny standard Współczesność ECC & PQC • Krzywe eliptyczne (krótsze klucze) • TLS 1.3, SSH, VPN • Standardy PQC (ML-KEM, ML-DSA) • Odporność kwant. Od wojskowych sekretów do powszechnej infrastruktury zaufania cyfrowego
Schemat slajdu 8 – Historia kryptologii – era cyfrowa
9/55
Podstawowe pojęcia kryptograficzne
Slajd wprowadza podstawowe pojęcia kryptograficzne takie jak tekst jawny szyfrogram klucz i algorytm.

Tekst jawny, szyfrogram, klucz, algorytm

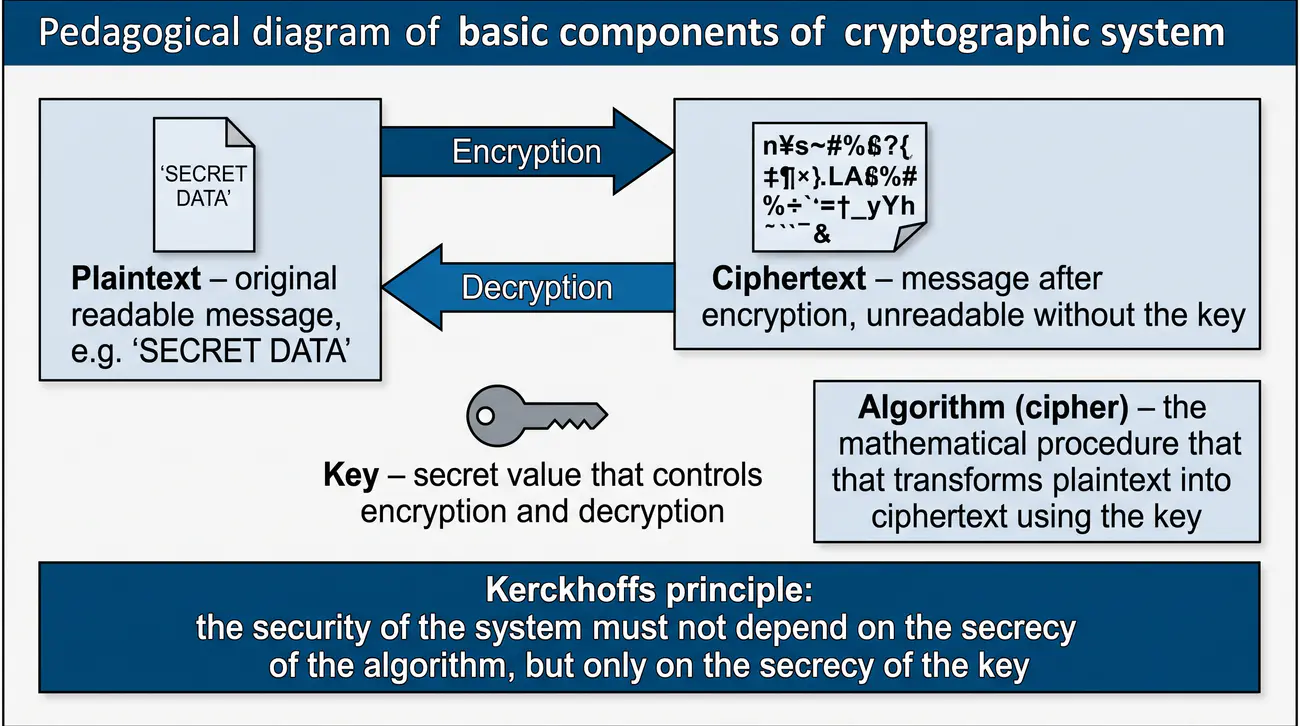
  • Tekst jawny (plaintext): oryginalna, czytelna wiadomość (np. „TAJNE DANE”).
  • Szyfrogram (ciphertext): wiadomość po szyfrowaniu – nieczytelna dla osób bez klucza.
  • Klucz (key): wartość sterująca szyfrowaniem. W szyfrach symetrycznych jest utajniany; w asymetrycznych występuje para: klucz publiczny i klucz prywatny.
  • Algorytm (algorithm): określona procedura matematyczna przekształcająca tekst jawny w szyfrogram przy użyciu klucza.
  • Szyfr (cipher): konkretna realizacja algorytmu wraz z ustalonymi parametrami i sposobem użycia klucza, np. AES-256-GCM.
Przykład do samodzielnego sprawdzenia (OpenSSL). Poniższe polecenia szyfrują plik algorytmem AES-256-CBC, wyprowadzając klucz z hasła metodą PBKDF2 z solą:
openssl enc -aes-256-cbc -pbkdf2 -iter 200000 -salt -in plik.txt -out plik.enc
openssl enc -d -aes-256-cbc -pbkdf2 -iter 200000 -in plik.enc -out plik2.txt
Zasada Kerckhoffsa: bezpieczeństwo systemu nie może zależeć od tajności algorytmu, lecz wyłącznie od tajności klucza. W powyższym przykładzie plik wynikowy zaczyna się nagłówkiem Salted__, a podanie błędnego hasła kończy się komunikatem bad decrypt.
Tekst jawny (ang. Plaintext): Tekst jawny jest oryginalną czytelną wiadomością przeznaczoną do ochrony przed osobami nieuprawnionymi. On jest przekształcany algorytmem sterowanym kluczem w nieczytelny szyfrogram. On powraca do formy czytelnej dopiero po poprawnym odszyfrowaniu przy użyciu właściwego klucza.
Podstawowe pojęcia kryptograficzne – Model szyfrowania Tekst jawny P (Plaintext) Szyfrowanie E_K(P) Klucz K Szyfrogram C (Ciphertext) Deszyfracja D_K(C) Klucz K C = E(K, P) oraz P = D(K, C) Warunek poprawności: D_K(E_K(P)) = P dla każdego tekstu jawnego P
Schemat slajdu 9 – Podstawowe pojęcia kryptograficzne
10/55
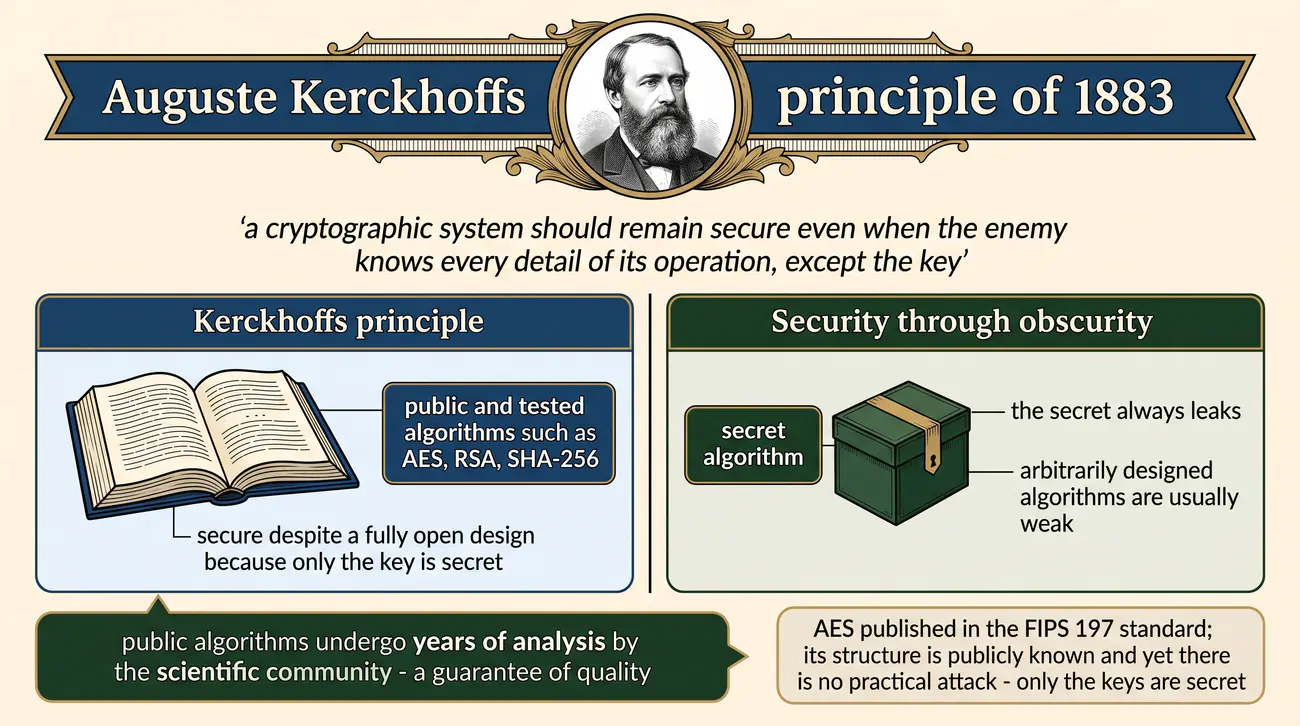
Zasada Kerckhoffsa
Slajd formułuje zasadę Kerckhoffsa wymagającą opierania bezpieczeństwa na tajności klucza a nie algorytmu.

Bezpieczeństwo oparte na tajności klucza

  • Współczesne znaczenie: wszystkie publiczne, sprawdzone algorytmy (AES, RSA, SHA-256) są bezpieczne mimo w pełni jawnej budowy.
  • Podejście przeciwne – security through obscurity: ukrywanie sposobu działania systemu (tajny algorytm). W praktyce zawodzi, bo sekret prędzej czy później wycieka, a arbitralnie projektowane algorytmy są zwykle słabe.
  • Algorytmy publiczne przechodzą przez wieloletnie analizy środowiska naukowego, co w znacznym stopniu ogranicza ryzyko ukrytych błędów; sama analiza nie stanowi jednak dowodu bezpieczeństwa.
Przykład: AES opublikowany w standardzie FIPS 197. Jego budowa jest powszechnie znana, a mimo to nie są znane praktyczne ataki – bezpieczeństwo zależy wyłącznie od tajności klucza, a nie od tajności algorytmu.
Zasada Kerckhoffsa (ang. Kerckhoffs Principle): Zasada Kerckhoffsa wymaga aby bezpieczeństwo systemu zależało wyłącznie od tajności klucza a nie od tajności algorytmu. Ona uzasadnia stosowanie jawnych i publicznie badanych algorytmów takich jak AES albo RSA. Ona odrzuca model bezpieczeństwa przez ukrycie jako kruchy i niesprawdzalny.
Zasada Kerckhoffsa – Jawność algorytmu a tajność klucza Security through obscurity Ukrywanie algorytmu (Błąd): • Tajny algorytm = pozorna ochrona • Wyciek kodu niszczy cały system • Brak publicznego audytu i testów • Niemożliwa szybka zmiana po wycieku Złamany algorytm = katastrofa wszystkich danych Zasada Kerckhoffsa (1883) Jawny algorytm, tajny klucz: • Algorytm może być publicznie znany • Bezpieczeństwo zależy wyłącznie od klucza • Tysiące ekspertów testuje odporność • Po kompromitacji: zmiana klucza Reguła Shannona (1949): "The enemy knows the system" Wszystkie nowoczesne standardy (AES, RSA, SHA-3) są w pełni jawne i audytowalne
Schemat slajdu 10 – Zasada Kerckhoffsa
11/55
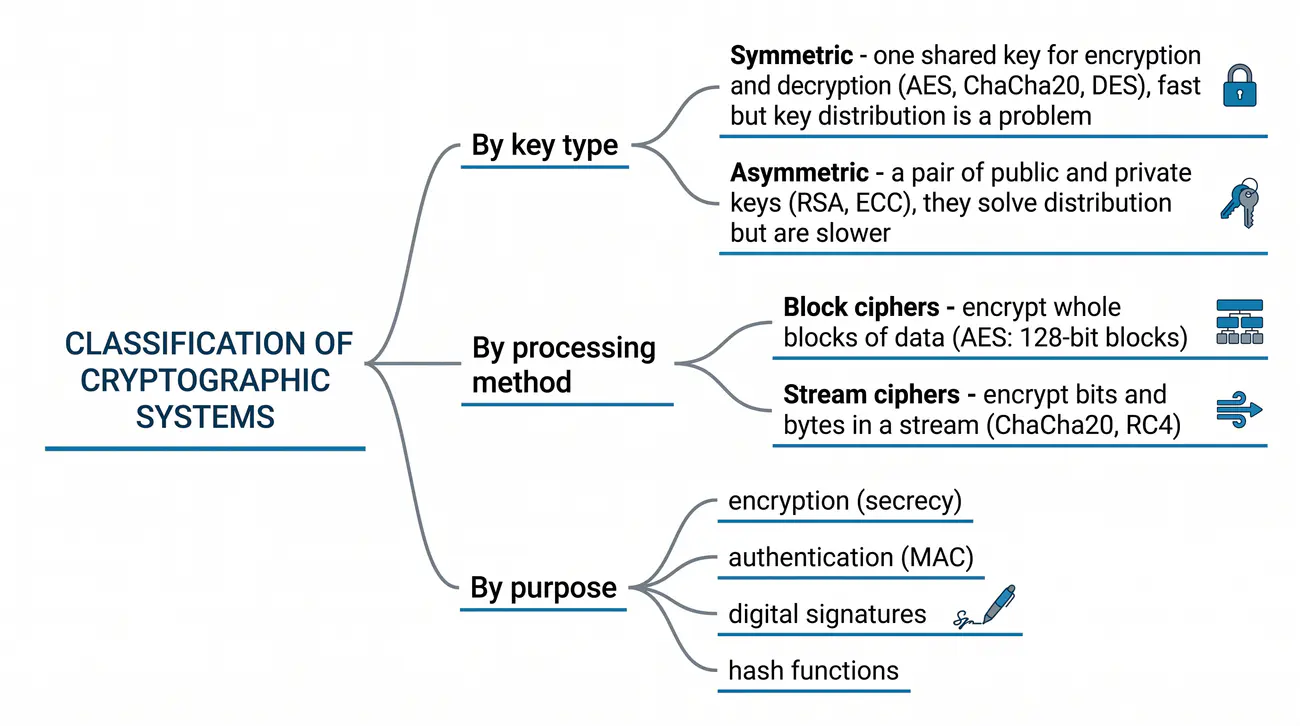
Klasyfikacja systemów kryptograficznych
Slajd przedstawia klasyfikację systemów kryptograficznych według rodzaju klucza i sposobu przetwarzania danych.

Podziały systemów kryptograficznych

Według rodzaju klucza:

  • Symetryczne – jeden wspólny klucz do szyfrowania i odszyfrowywania (AES, ChaCha20, DES). Szybkie, ale wymagają bezpiecznego przekazania klucza drugiej stronie (problem dystrybucji klucza).
  • Asymetryczne – para kluczy: publiczny (jawny) i prywatny (tajny) (RSA, ECC). Ułatwiają bezpieczną dystrybucję kluczy, ale są wolniejsze.

Według sposobu przetwarzania:

  • Blokowe – szyfrują bloki danych o ustalonej długości (AES: 128-bitowe bloki) w połączeniu z trybem pracy, np. GCM.
  • Strumieniowe – przetwarzają dane bajt po bajcie, jak strumień (ChaCha20; szyfr blokowy AES w trybie CTR działa jak generator strumienia klucza).

Według przeznaczenia: szyfrowanie (utajnienie), wykrywanie zmian (funkcje skrótu), uwierzytelnianie i integralność (MAC, podpisy cyfrowe), szyfrowanie z uwierzytelnieniem (AEAD).

RC4, klasyczny szyfr strumieniowy, został uznany za niebezpieczny i wycofany (RFC 7465, 2015). W OpenSSL 3.x RC4 nie jest dostępny w domyślnym zestawie algorytmów i wymaga włączenia dostawcy legacy, którego wiele dystrybucji już nie dostarcza. W OpenSSL 1.1.1 działa jeszcze bez tej czynności, ale z ostrzeżeniem o przestarzałym sposobie dystrybucji klucza. Nie wolno go stosować w nowych systemach.
Kryptografia symetryczna (ang. Symmetric Cryptography): Kryptografia symetryczna używa jednego wspólnego klucza do szyfrowania i odszyfrowywania danych. Ona jest szybka i wydajna lecz wymaga bezpiecznego przekazania klucza drugiej stronie. Ona kontrastuje z kryptografią asymetryczną która ułatwia dystrybucję kluczy parą kluczy publicznych i prywatnych.
Klasyfikacja systemów kryptograficznych Liczba kluczy Symetryczne (1 klucz): • Wspólny tajny klucz • Bardzo szybkie • Np. AES-GCM, ChaCha20 Asymetryczne (2 klucze): • Publiczny + prywatny • Wymiana kluczy i podpisy • Np. RSA, ECC, Ed25519 Przetwarzanie danych Blokowe: • Bloki stałej długości • Np. AES (128 bitów) • Tryby: CBC, GCM, CTR Strumieniowe: • Bit po bicie / bajt po bajcie • Generowanie ciągów klucza • Np. ChaCha20, OTP Typ operacji Podstawieniowe: • Zastępowanie znaków • S-boxy, konfuzja • Cezar, Vigenère, AES S-Box Przestawieniowe: • Zmiana kolejności znaków • P-boxy, dyfuzja • Skytale, permutacje Nowoczesne szyfry łączą substytucje i transpozycje w sieciach SPN (Substitution-Permutation)
Schemat slajdu 11 – Klasyfikacja systemów kryptograficznych
12/55
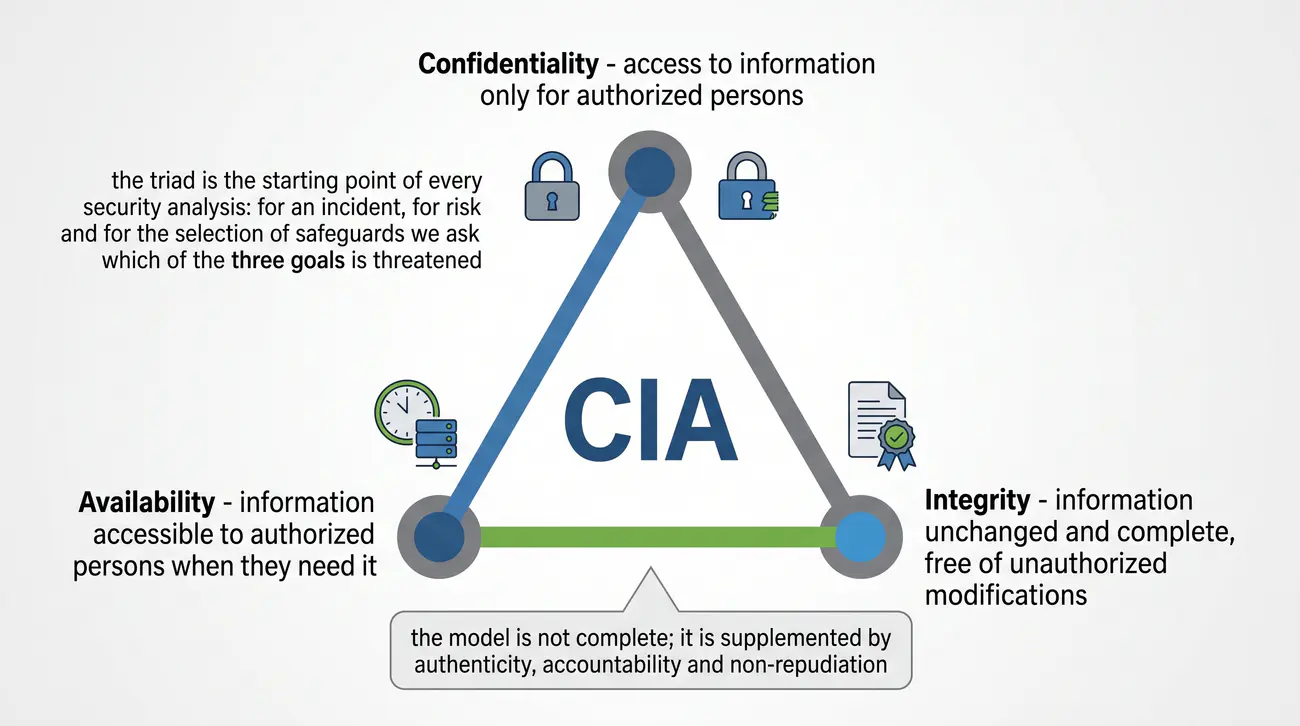
Podstawowe cele bezpieczeństwa informacji – model CIA
Slajd wyjaśnia model CIA jako trzy fundamentalne cele ochrony informacji poufność integralność i dostępność.

Triada CIA

  • Poufność (Confidentiality) – dostęp do informacji wyłącznie dla osób uprawnionych.
  • Integralność (Integrity) – informacja niezmieniona i kompletna, wolna od nieautoryzowanych modyfikacji.
  • Dostępność (Availability) – informacja dostępna dla uprawnionych, gdy jej potrzebują.

Triada jest punktem wyjścia każdej analizy bezpieczeństwa: przy ocenie incydentu, ryzyka i doboru zabezpieczeń zadajemy pytanie, który z trzech celów jest zagrożony.

Model nie jest kompletny; uzupełniają go autentyczność, rozliczalność i niezaprzeczalność (patrz slajd 16 – model AAA).
Model CIA (ang. CIA Triad): Model CIA opisuje trzy cele ochrony informacji czyli poufność integralność i dostępność. On stanowi fundament oceny każdego systemu teleinformatycznego pod kątem bezpieczeństwa. On wymaga równoczesnego zapewnienia tajności poprawności oraz osiągalności danych dla uprawnionych.
Model CIA – Triada bezpieczeństwa informacji Poufność Confidentiality Integralność Integrity Dostępność Availability Zasoby i Informacja Ochrona przed ujawnieniem Szyfrowanie, ACL, klasyfikacja danych Ochrona przed modyfikacją Hashe, podpisy, kody MAC, sumy Triada CIA stanowi kanoniczny punkt odniesienia dla każdej analizy ryzyka i normy ISO 27001
Schemat slajdu 12 – Podstawowe cele bezpieczeństwa informacji – model CIA
13/55
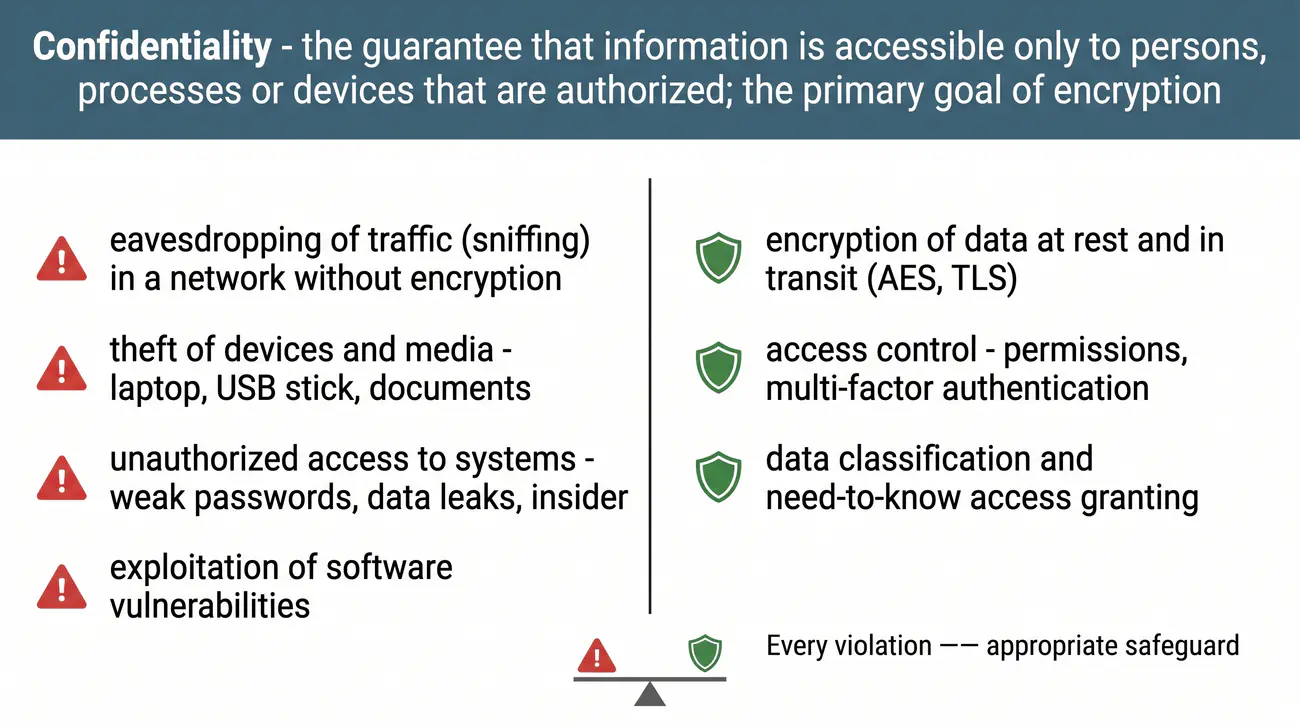
Poufność (Confidentiality)
Slajd definiuje poufność oraz omawia sposoby jej naruszania i metody ochrony.

Definicja, naruszenia i ochrona

Sposoby naruszenia poufności:

  • Podsłuch transmisji (sniffing) w sieci bez szyfrowania.
  • Kradzież urządzeń i nośników (laptop, pendrive, dokumenty).
  • Nieautoryzowany dostęp do systemów (słabe hasła, wyciek danych, insider).
  • Wykorzystanie podatności oprogramowania.

Metody ochrony:

  • Szyfrowanie danych w spoczynku i transmisji (AES, TLS).
  • Kontrola dostępu (uprawnienia, uwierzytelnianie wieloskładnikowe).
  • Klasyfikacja danych i nadawanie dostępu według potrzeby (need-to-know).
Poufność (ang. Confidentiality): Poufność gwarantuje że informacja jest dostępna wyłącznie dla podmiotów uprawnionych do jej poznania. Ona jest naruszana przez podsłuch kradzież nośników oraz nieautoryzowany dostęp do systemów. Ona jest chroniona przez szyfrowanie kontrolę dostępu oraz minimalizację udostępnianych danych.
Poufność (Confidentiality) – Ochrona danych przed ujawnieniem Naruszenia poufności Zagrożenia: • Podsłuch w sieci (sniffing) • Kradzież laptopa / dysku z danymi • Nieuprawniony dostęp pracowników • Wyciek danych (Data Breach) • Złośliwe oprogramowanie szpiegujące Skutki: kary RODO, utrata tajemnicy i reputacji Mechanizmy ochrony Środki techniczne i org.: • Szyfrowanie w spoczynku (LUKS/BitLocker) • Szyfrowanie w tranzycie (TLS 1.3, VPN) • Kontrola dostępu: RBAC, ABAC, MFA • Klasyfikacja informacji (poufne/jawne) • Maskowanie danych i DLP (Data Loss Prev.) Cel: dostęp wyłącznie dla uprawnionych podmiotów Poufność to ochrona informacji przed nieuprawnionym ujawnieniem
Schemat slajdu 13 – Poufność (Confidentiality)
14/55
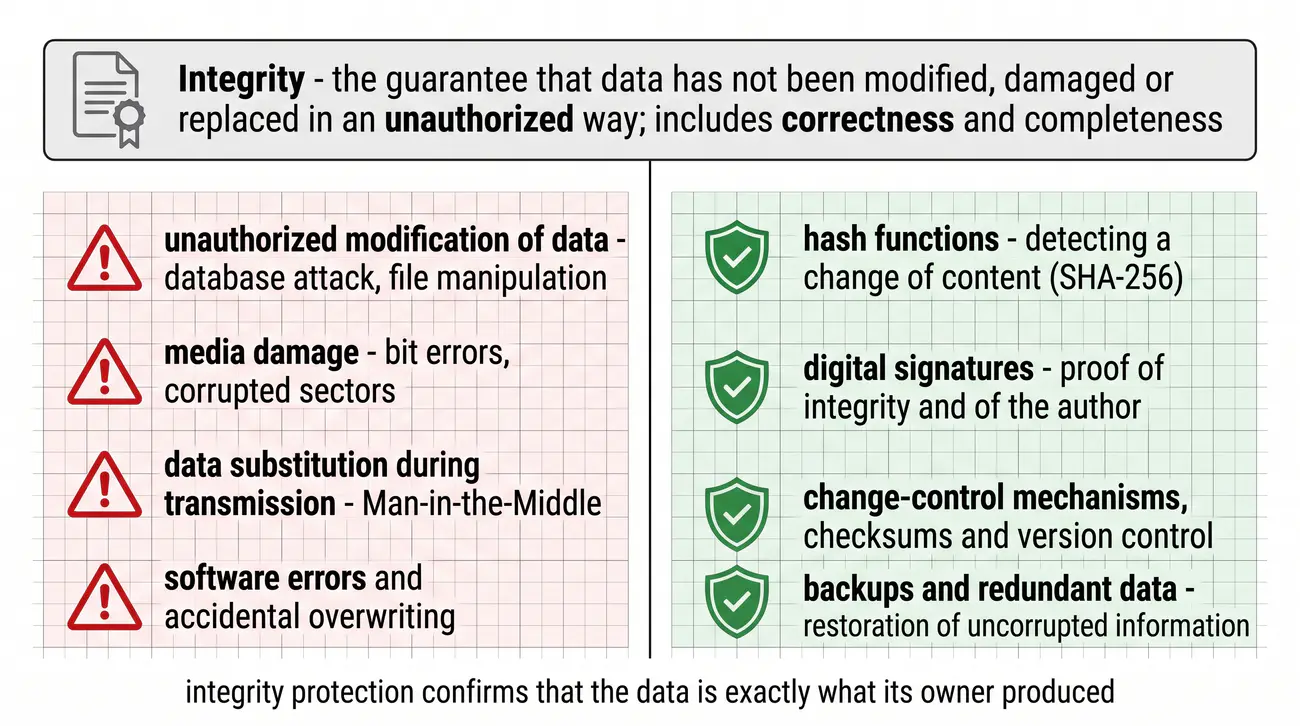
Integralność (Integrity)
Slajd definiuje integralność oraz omawia zagrożenia jej naruszenia i mechanizmy ochrony.

Definicja, naruszenia i ochrona

Naruszenia integralności:

  • Nieautoryzowana modyfikacja danych (atak na bazę danych, manipulacja plikiem).
  • Uszkodzenie nośnika (błędy bitów, uszkodzone sektory).
  • Podmiana danych w transmisji (Man-in-the-Middle).
  • Błędy oprogramowania i przypadkowe nadpisanie.

Metody ochrony:

  • Funkcje skrótu (hash) – wykrycie zmiany treści (SHA-256).
  • Podpisy cyfrowe – dowód integralności i autora.
  • Mechanizmy kontroli zmian, sumy kontrolne, kontrola wersji.
Integralność (ang. Integrity): Integralność gwarantuje że dane nie zostały zmienione uszkodzone ani zastąpione bez autoryzacji. Ona jest naruszana przez manipulacje w bazach podmianę plików oraz błędy nośników. Ona jest chroniona przez funkcje skrótu podpisy cyfrowe oraz mechanizmy kontroli wersji.
Integralność (Integrity) – Nienaruszalność i autentyczność danych Weryfikacja nienaruszalności za pomocą funkcji skrótu (SHA-256) Dane (M) SHA-256 Skrót H1 H1 == H2 ? Zgodność! Efekt lawinowy: zmiana 1 bitu w danych zmienia ok. 50% bitów w skrócie Zagrożenia integralności • Podmiana danych w locie (MITM) • Błędy transmisji i awarie nośników • Złośliwe wstrzykiwanie kodu (SQLi, XSS) Mechanizmy obrony • Funkcje skrótu (SHA-2, SHA-3) • Kody uwierzytelniające wiadomości (HMAC) • Podpisy cyfrowe (RSA-PSS, ECDSA) Integralność gwarantuje dokładność, kompletność i autentyczność informacji
Schemat slajdu 14 – Integralność (Integrity)
15/55
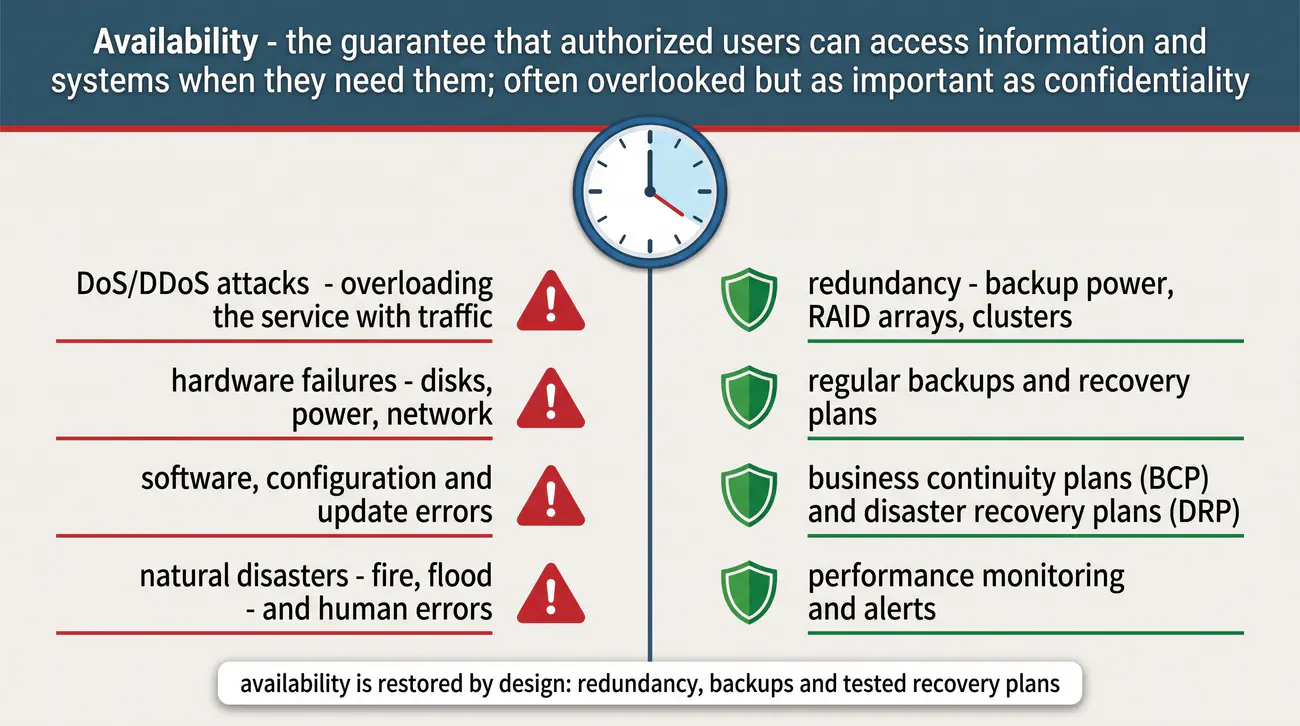
Dostępność (Availability)
Slajd definiuje dostępność oraz omawia zagrożenia dla ciągłości dostępu i sposoby jej zapewniania.

Definicja, zagrożenia i zapewnienie

Zagrożenia dla dostępności:

  • Ataki DoS/DDoS – przeciążenie usługi ruchem.
  • Awarie sprzętowe (dyski, zasilanie, sieć).
  • Błędy oprogramowania, konfiguracji, aktualizacji.
  • Katastrofy naturalne (pożar, powódź) i błędy ludzi.

Metody zapewnienia:

  • Redundancja (zapasowe zasilanie, macierze RAID, klastry).
  • Regularne kopie zapasowe i plany odzyskiwania.
  • Plany ciągłości działania (BCP) i odtwarzania po awarii (DRP).
  • Monitoring wydajności i alerty.
Dostępność (ang. Availability): Dostępność gwarantuje że uprawnieni użytkownicy uzyskują dostęp do informacji dokładnie wtedy gdy jej potrzebują. Ona jest zagrożona przez ataki odmowy usługi awarie sprzętu oraz błędy konfiguracji. Ona jest zapewniana przez redundancję kopie zapasowe oraz ochronę antyprzeciążeniową.
Dostępność (Availability) – Zapewnienie ciągłości działania 1. Redundancja sprzętu Odporność na awarie: • Macierze RAID (RAID 1/5/6) • Klastry wysokodostępne (HA) • Zasilanie awaryjne (UPS + agregat) • Redundantne łącza ISP • Brak pojedynczego punktu awarii (No SPOF) SLA 99.9% - 99.999% 2. Ochrona DoS/DDoS Odporność sieci: • Filtrowanie ruchu (WAF) • Centra czyszczące (Scrubbing) • Rozproszenie ruchu (CDN) • Ograniczanie zapytań (Rate-limit) • Ochrona przed atakiem Ransomware Mitygacja wolumetryczna 3. Kopie i plany DR Odzyskiwanie po awarii: • Zasada backupu 3-2-1 • Kopia offline (Air-Gap) • RPO (dopuszczalna utrata) • RTO (czas odtworzenia) • Plany ciągłości (BCP) i Disaster Recovery Testowane procedury DR Dostępność to gwarancja gotowości zasobów do użycia na żądanie uprawnionego podmiotu
Schemat slajdu 15 – Dostępność (Availability)
16/55
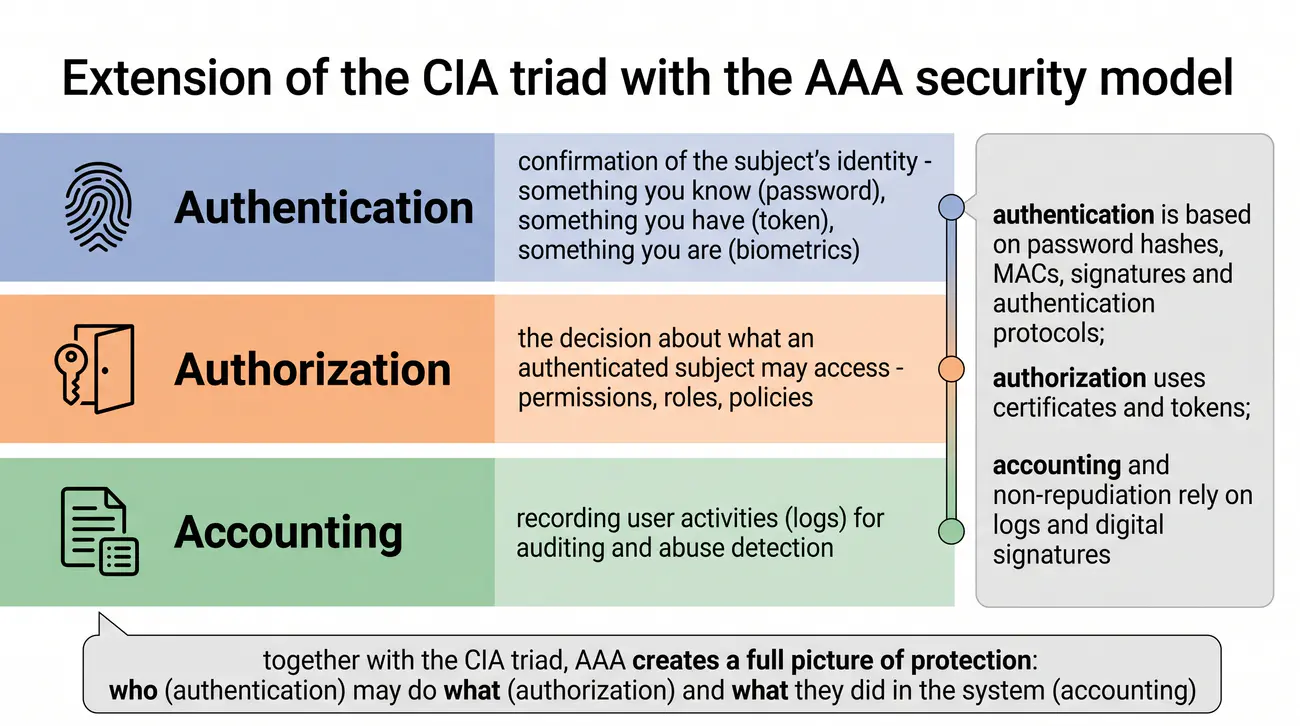
Rozszerzenie triady: AAA
Slajd rozszerza triadę CIA o model AAA obejmujący uwierzytelnianie autoryzację i rozliczalność.

Uwierzytelnianie, Autoryzacja, Rozliczalność

  • Authentication (uwierzytelnianie) – potwierdzenie tożsamości podmiotu (coś, co wiemy – hasło; coś, co mamy – token; coś, czym jesteśmy – biometria).
  • Authorization (autoryzacja) – decyzja o tym, do czego uwierzytelniony podmiot ma dostęp (uprawnienia, role, polityki).
  • Accounting (rozliczalność/księgowanie) – rejestrowanie działań użytkowników (logi) w celu audytu i wykrywania nadużyć.

Związek z kryptografią: uwierzytelnianie opiera się na kryptografii (skróty haseł, MAC, podpisy, protokoły uwierzytelniania); autoryzacja korzysta z certyfikatów i tokenów; rozliczalność i niezaprzeczalność (non-repudiation) opierają się na logach i podpisach cyfrowych.

Razem z triadą CIA model AAA tworzy spójny obraz ochrony: kto (uwierzytelnianie) ma dostęp do czego (autoryzacja) i co zrobił w systemie (rozliczalność).
Model AAA (ang. AAA Framework): Model AAA rozszerza triadę CIA o uwierzytelnianie autoryzację i rozliczalność działań. On potwierdza tożsamość podmiotu a następnie decyduje o przyznanych uprawnieniach dostępu. On zapewnia rozliczalność poprzez rejestrowanie zdarzeń w dziennikach i systemach monitorowania.
Rozszerzenie triady – Model AAA (Authentication, Authorization, Accounting) Authentication Uwierzytelnianie "Kim jesteś?" • Co wiesz: hasło, PIN • Co masz: token, SMS, klucz U2F • Kim jesteś: odcisk palca, twarz • Gdzie jesteś: lokalizacja, IP Wieloskładnikowe MFA Authorization Autoryzacja "Co możesz zrobić?" • Prawa dostępu (Read/Write) • Role (RBAC - Role-Based) • Atrybuty (ABAC) • Reguła najmniejszych praw Least Privilege Accounting Rozliczalność "Co zrobiłeś i kiedy?" • Dzienniki zdarzeń (logi) • Znaczniki czasu (NTP/TSA) • Niezaprzeczalność (podpis) • Centralizacja w SIEM Audytowalność logów Model AAA uzupełnia triadę CIA o mechanizmy tożsamości, uprawnień i odpowiedzialności
Schemat slajdu 16 – Rozszerzenie triady: AAA
17/55
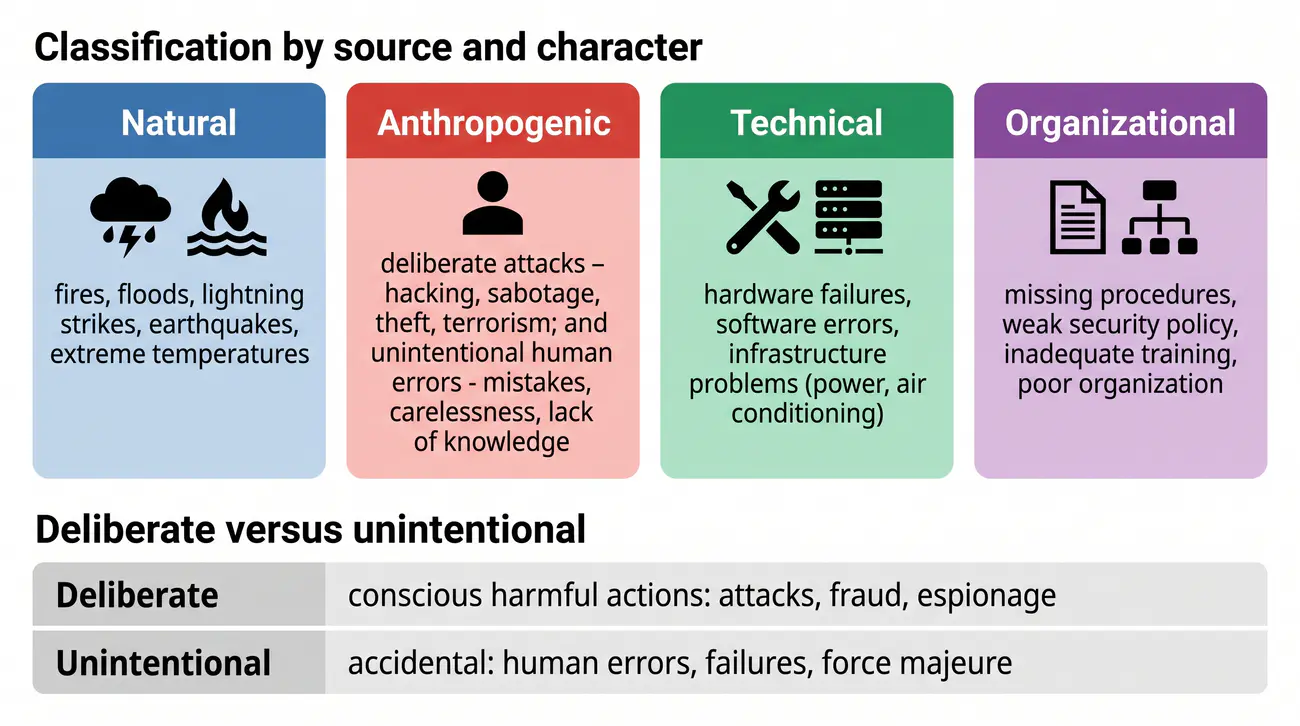
Rodzaje zagrożeń dla systemów teleinformatycznych
Slajd przedstawia ogólną klasyfikację zagrożeń naturalnych ludzkich i technicznych dla systemów teleinformatycznych.

Klasyfikacja zagrożeń

Zagrożenia dla systemów dzielimy według źródła i charakteru:

  • Naturalne – pożary, powodzie, wyładowania atmosferyczne, trzęsienia ziemi, ekstremalne temperatury.
  • Antropogeniczne – celowe ataki (hakowanie, sabotaż, kradzież, terroryzm) oraz niezamierzone błędy ludzi (pomyłki, nieuwaga, brak wiedzy).
  • Techniczne – awarie sprzętu, błędy oprogramowania, problemy infrastruktury (zasilanie, klimatyzacja).
  • Organizacyjne – braki procedur, słaba polityka bezpieczeństwa, nieodpowiednie szkolenia, zła organizacja.

Podział na celowe i niezamierzone:

  • Celowe – świadome działania szkodliwe (ataki, oszustwa, szpiegostwo).
  • Niezamierzone – przypadkowe (błędy ludzkie, awarie, siła wyższa).
Zagrożenie (ang. Threat): Zagrożenie jest potencjalną przyczyną zdarzenia które może naruszyć bezpieczeństwo systemu lub danych. Ono dzieli się na zagrożenia naturalne antropogeniczne oraz techniczne wynikające z awarii. Ono staje się ryzykiem dopiero w połączeniu z podatnością oraz możliwą szkodą dla organizacji.
Klasyfikacja zagrożeń dla systemów teleinformatycznych Zagrożenia celowe (intencjonalne) • Ataki hakerskie i malware • Kradzież tożsamości i szpiegostwo • Sabotaż pracowników (insider threat) Motyw: zysk, szantaż, zniszczenie Zagrożenia przypadkowe • Pomyłki ludzkie (błędna konfiguracja) • Przypadkowe skasowanie danych • Awarie sprzętu, sieci i oprogramowania Przyczyna: brak procedur, zmęczenie Zagrożenia wewnętrzne • Pracownicy, administratorzy, wykonawcy • Nadużycie nadmiarowych uprawnień • Trudniejsze do wykrycia przez zaufanie Zagrożenia zewnętrzne • Cyberprzestępcy, grupy APT • Skanowanie internetu, botnety • Zjawiska losowe: powódź, pożar, burza Skuteczny system bezpieczeństwa musi adresować wszystkie kategorie zagrożeń
Schemat slajdu 17 – Rodzaje zagrożeń dla systemów teleinformatycznych
18/55
Zagrożenia fizyczne
Slajd omawia zagrożenia fizyczne i infrastrukturalne takie jak pożar powódź awarie zasilania i kradzieże.

Ryzyka naturalne i infrastrukturalne

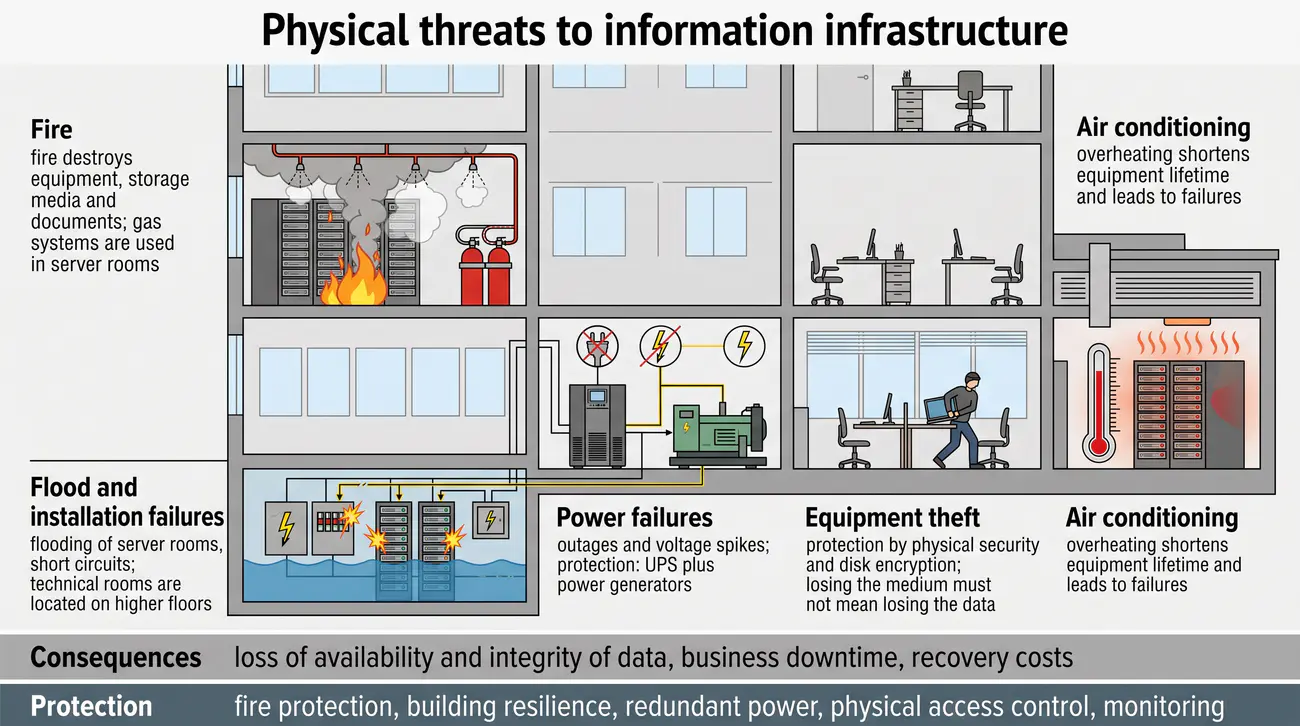
  • Pożar – niszczy sprzęt, nośniki i dokumenty; systemy gaśnicze (gazowe w serwerowniach).
  • Powódź i awarie instalacji – zalanie serwerowni, krótkie spięcia; lokalizacje pomieszczeń technicznych na wyższych kondygnacjach.
  • Awarie zasilania – przerwy i skoki napięcia; zabezpieczenie: UPS + agregaty prądotwórcze.
  • Kradzieże sprzętu – laptopy, dokumenty, nośniki; ochrona fizyczna i szyfrowanie dysków (utrata nośnika nie może oznaczać utraty danych).
  • Klimatyzacja – przegrzanie urządzeń skraca ich żywotność i prowadzi do awarii.

Skutki: utrata dostępności i integralności danych, przestoje biznesowe, koszty odtworzenia. Metody ochrony: zabezpieczenia przeciwpożarowe, podnoszenie odporności budynku, redundantne zasilanie, kontrola dostępu fizycznego, monitoring.

Zagrożenie fizyczne (ang. Physical Threat): Zagrożenie fizyczne dotyczy zniszczenia lub utraty sprzętu nośników i dokumentów w wyniku zdarzeń materialnych. Ono obejmuje pożar powódź awarie zasilania oraz kradzież urządzeń z pomieszczeń technicznych. Ono jest ograniczane przez lokalizację serwerowni systemy gaśnicze zasilanie awaryjne i kontrolę dostępu.
Zagrożenia fizyczne dla infrastruktury teleinformatycznej Czynniki środowiskowe Zagrożenia fizyczne: • Pożar w serwerowni i dym • Zalanie cieczą (rury, dach) • Zanik zasilania z sieci miejskiej • Przegrzanie (awaria chłodzenia) • Przepięcia atmosferyczne (burza) Obrona: gaszenie gazem, UPS, agregaty, klimatyzacja Dostęp i ochrona obiektu Ingerencja osób trzecich: • Kradzież dysków i serwerów • Fizyczny sabotaż przewodów • Podłączenie złośliwego nośnika • Wejście "na plecach" (tailgating) • Przeszukanie koszy (dumpster diving) Obrona: KD (karty, biometria), monitoring CCTV, szafy rack Brak zabezpieczeń fizycznych unieważnia wszelkie zabezpieczenia kryptograficzne
Schemat slajdu 18 – Zagrożenia fizyczne
19/55
Zagrożenia sprzętowe i techniczne
Slajd opisuje zagrożenia sprzętowe i techniczne wynikające z awarii elementów oraz błędów konfiguracji.

Awarie i błędy infrastruktury technicznej

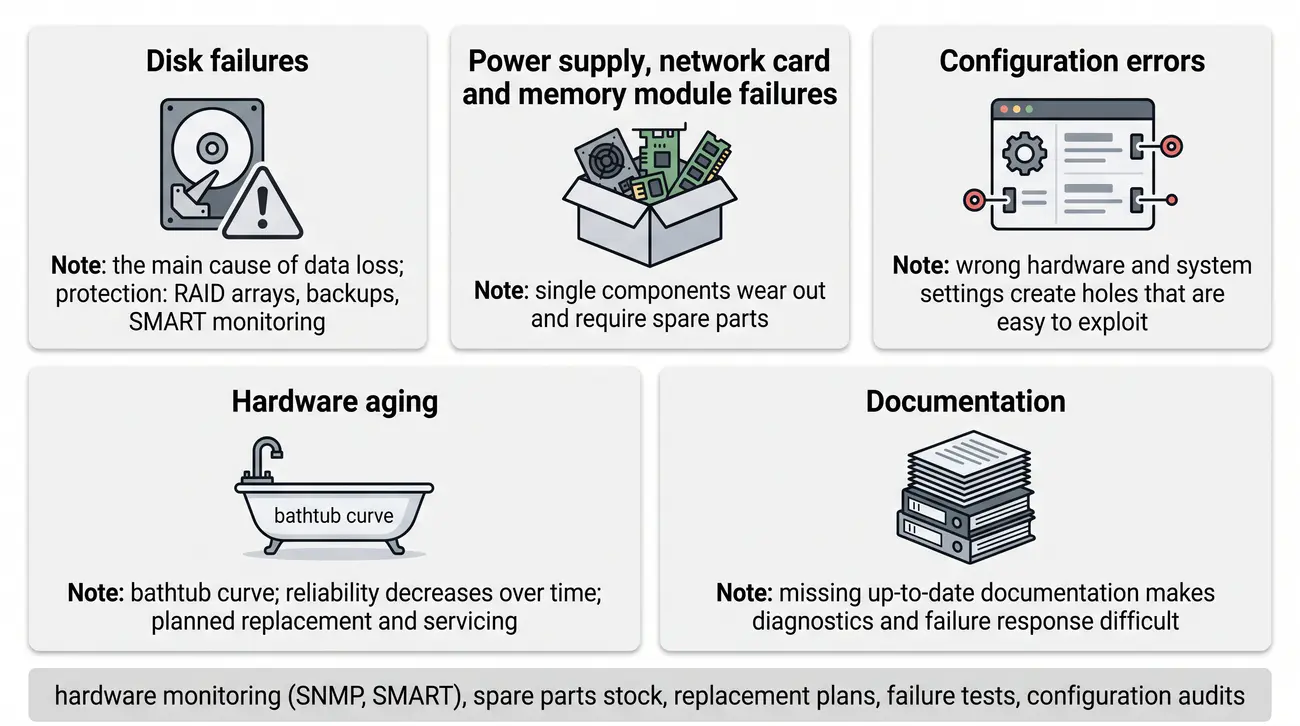
  • Awarie dysków – jedna z głównych przyczyn utraty danych; ochrona: macierze RAID, kopie zapasowe, monitoring SMART.
  • Awarie zasilaczy, kart sieciowych, modułów pamięci – pojedyncze elementy podlegają zużyciu i wymagają zapasów.
  • Błędy konfiguracji – złe ustawienia sprzętu i systemów (otwarte porty, słabe protokoły, błędne uprawnienia) tworzą luki łatwe do wykorzystania.
  • Starzenie się sprzętu – niezawodność maleje z czasem (tzw. krzywa kąpielowa, bathtub curve); planowe wymiany i serwis.
  • Dokumentacja – brak aktualnej dokumentacji utrudnia diagnostykę i reakcję na awarię.

Metody minimalizacji ryzyka: monitoring sprzętu (SNMP, SMART), zapasy części, plany wymiany, testy awaryjne, audyty konfiguracji.

Awaria sprzętu (ang. Hardware Failure): Awaria sprzętu jest utratą funkcjonalności elementu infrastruktury na skutek zużycia uszkodzenia albo błędnej konfiguracji. Ona najczęściej dotyczy dysków zasilaczy pamięci oraz urządzeń sieciowych krytycznych dla ciągłości. Ona jest ograniczana przez macierze dyskowe zapasy części monitoring stanu oraz poprawne ustawienia.
Zagrożenia sprzętowe i techniczne Nośniki pamięci HDD & SSD: • Błędne sektory HDD (bad sectors) • Zużycie komórek NAND (TBW) • Awarie kontrolera dysku • Monitorowanie SMART Mitygacja: RAID, kopie zapasowe 3-2-1 Pamięć RAM i CPU Błędy obliczeniowe: • Przekłamania bitów (Bit Flip) • Przegrzanie procesora • Ataki Rowhammer • Podatności Spectre / Meltdown Mitygacja: RAM ECC, mikrokody CPU Zasilanie i sprzęt sieci Infrastruktura węzła: • Awaria zasilacza serwera • Uszkodzenie portu switcha • Złamanie kabla światłowodu • Przeciążenie linii zasilania Mitygacja: redundantne zasilacze, LACP, multipath Niezawodność sprzętowa budowana jest poprzez dublowanie krytycznych modułów
Schemat slajdu 19 – Zagrożenia sprzętowe i techniczne
20/55
Zagrożenia programowe – błędy i luki
Slajd wyjaśnia zagrożenia programowe związane z błędami lukami podatnościami i atakami zero-day.

Bug, podatność, exploit, zero-day

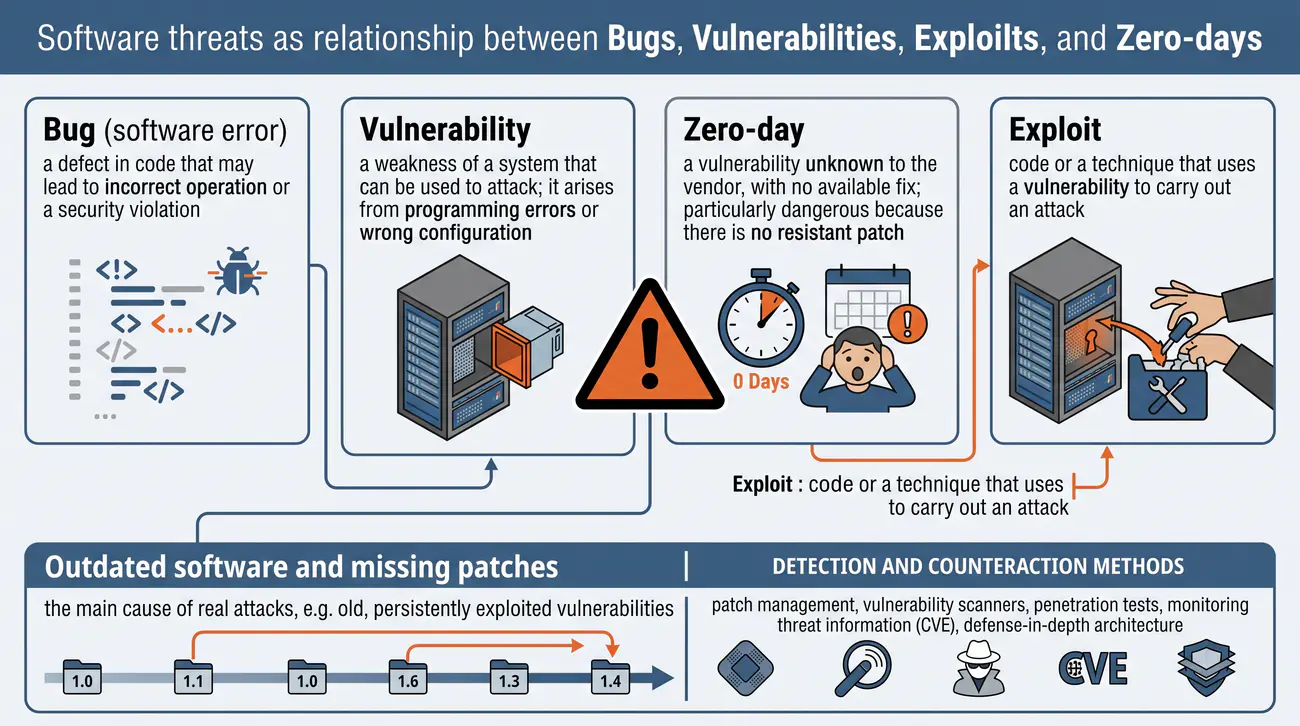
  • Bug (błąd oprogramowania) – defekt w kodzie, który może prowadzić do nieprawidłowego działania lub naruszenia bezpieczeństwa.
  • Podatność (vulnerability) – słabość systemu, którą można wykorzystać do ataku. Powstaje m.in. z błędów programistycznych lub błędnej konfiguracji.
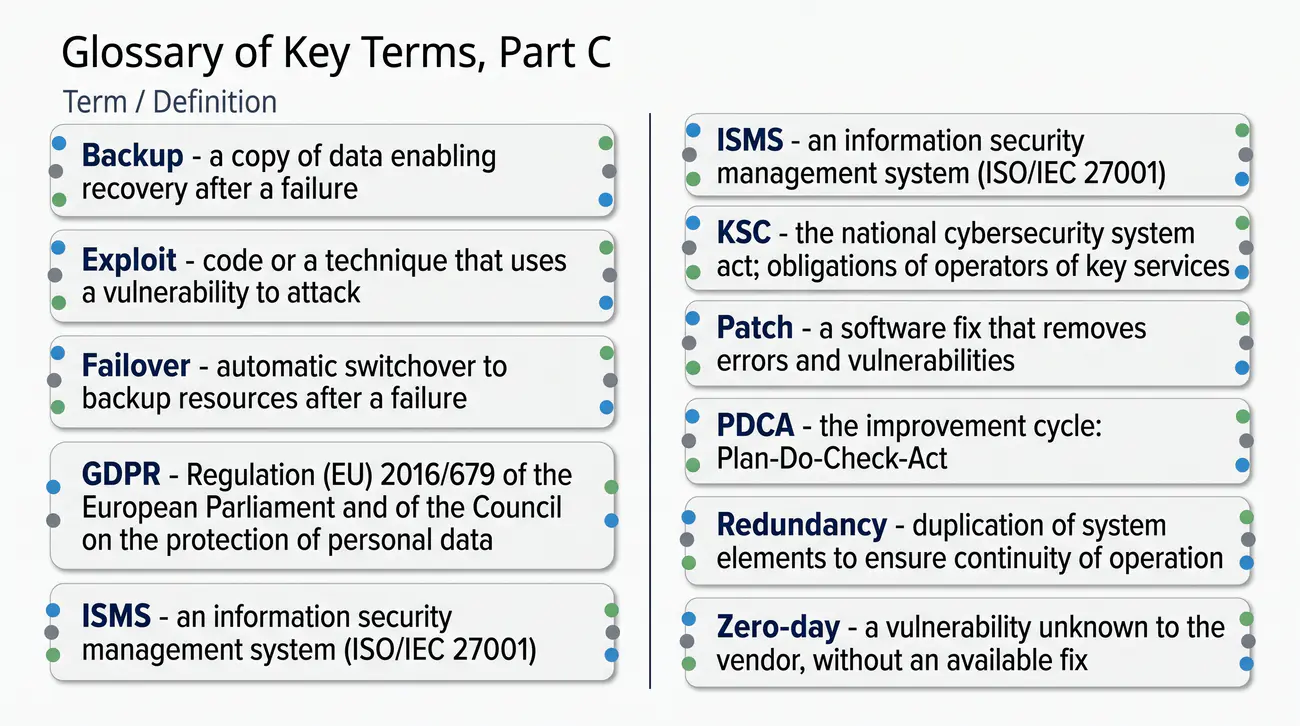
  • Zero-day – podatność nieznana producentowi, dla której nie ma jeszcze poprawki; szczególnie groźna, bo może zostać wykorzystana w dniu, w którym się ujawni.
  • Exploit – kod lub technika wykorzystująca podatność do przeprowadzenia ataku.
  • Nieaktualne oprogramowanie i brak poprawek – jedna z głównych przyczyn realnych ataków (np. stare, stale wykorzystywane luki).

Metody wykrywania i przeciwdziałania: zarządzanie poprawkami, skanery podatności, testy penetracyjne, monitorowanie informacji o zagrożeniach (CVE), architektura obrony w głąb.

Podatność (ang. Vulnerability): Podatność jest słabością systemu wynikającą z błędu programu albo niewłaściwej konfiguracji nadającą się do wykorzystania. Ona prowadzi do naruszenia gdy atakujący dysponuje gotowym sposobem jej wykorzystania zwanym exploitem. Ona jest najgroźniejsza jako luka zero-day nieznana producentowi i pozbawiona poprawki.
Zagrożenia programowe – Błędy, podatności i ataki Zero-Day 1. Błąd (Bug) Pomyłka w kodzie: • Przepełnienie bufora • Brak sanityzacji • Błąd logiki biznesowej Poziom programisty 2. Podatność Luka bezpieczeństwa: • Wpis do bazy CVE • Ocena w skali CVSS • Potencjalne naruszenie Rejestracja CVE 3. Exploit Kod wykonawczy: • Wykorzystanie luki • Wstrzyknięcie kodu • Przejęcie kontroli Broń napastnika 4. Wykorzystanie Przed wydaniem łaty: • Zero-day: 0 dni • Brak czasu na obronę • Najwyższe ryzyko Krytyczne zagrożenie Skuteczne zarządzanie podatnościami (Vulnerability Management) 1. Skanowanie podatności (Nessus/OpenVAS) → 2. Priorytetyzacja CVSS → 3. Instalacja poprawek (Patch Management) Zasada: im krótszy czas od publikacji CVE do wdrożenia łatki, tym mniejsze okno ekspozycji
Schemat slajdu 20 – Zagrożenia programowe – błędy i luki
21/55
Złośliwe oprogramowanie – wirusy i robaki
Slajd opisuje wirusy i robaki jako typy złośliwego oprogramowania oraz mechanizmy ich rozprzestrzeniania.

Wirusy, robaki i ich mechanizmy

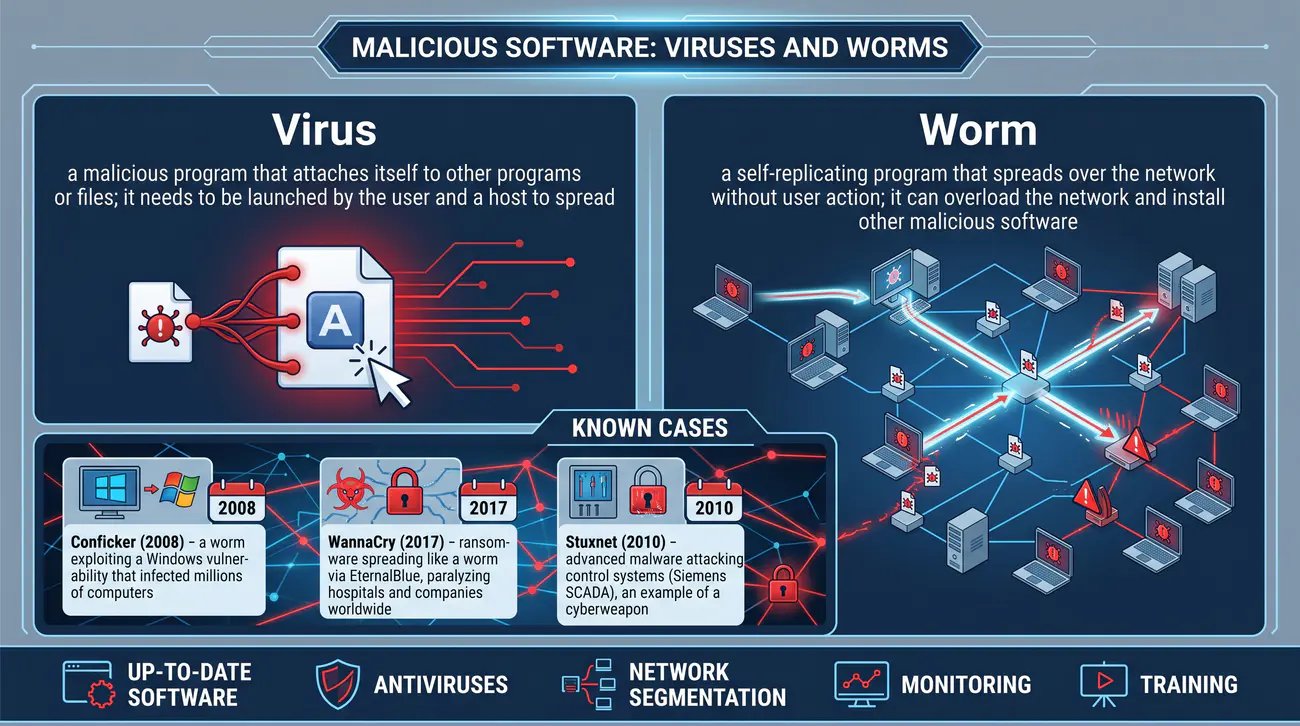
  • Wirus – złośliwy program dołączający się do innych programów lub plików; wymaga uruchomienia przez użytkownika i „żywiciela”, by się rozprzestrzeniać.
  • Robak (worm) – samoreplikujący się program rozprzestrzeniający się przez sieć bez udziału użytkownika; może przeciążyć sieć, instalować inne szkodliwe oprogramowanie.

Znane przypadki:

  • Conficker (2008) – robak wykorzystujący podatność Windows; zainfekował miliony komputerów.
  • WannaCry (2017) – ransomware rozprzestrzeniający się jak robak (EternalBlue); sparaliżował szpitale i firmy na świecie.
  • Stuxnet (2010) – zaawansowane złośliwe oprogramowanie atakujące przemysłowe systemy sterowania (Siemens SIMATIC S7 i SCADA), ukierunkowane na instalacje nuklearne w Iranie; przykład cyberbroni.

Metody ochrony: aktualne oprogramowanie, antywirusy, segmentacja sieci, monitoring, szkolenia.

Wirus komputerowy (ang. Computer Virus): Wirus komputerowy jest złośliwym programem dołączającym się do plików który wymaga uruchomienia przez użytkownika. On rozprzestrzenia się wraz z żywicielem i może uszkadzać dane albo otwierać drogę innym zagrożeniom. On różni się od robaka który replikuje się samodzielnie przez sieć bez udziału człowieka.
Złośliwe oprogramowanie – Wirusy a robaki sieciowe Wirus komputerowy Cechy charakterystyczne: • Wymaga nosiciela (pliku .exe, makra) • Do infekcji potrzebna akcja człowieka (kliknięcie, uruchomienie załącznika) • Modyfikuje pliki w systemie • Przenosi się na nośnikach i poczcie Zależny od użytkownika Infekuje pliki lokalne Robak sieciowy (Worm) Cechy charakterystyczne: • Samodzielny proces (brak nosiciela) • Samodzielnie replikuje się w sieci (bez udziału i wiedzy użytkownika!) • Skanuje otwarte porty i luki w usługach • Błyskawiczna propagacja (np. WannaCry) Samobieżny w sieci Wykorzystuje luki w protokołach (np. SMB) Ochrona: antywirus/EDR, segmentacja sieci VLAN oraz bieżące instalowanie poprawek
Schemat slajdu 21 – Złośliwe oprogramowanie – wirusy i robaki
22/55
Złośliwe oprogramowanie – trojany, spyware, ransomware
Slajd omawia trojany spyware i ransomware wraz z ukrytymi mechanizmami działania i metodami obrony.

Trojan, spyware, ransomware – mechanizmy i obrona

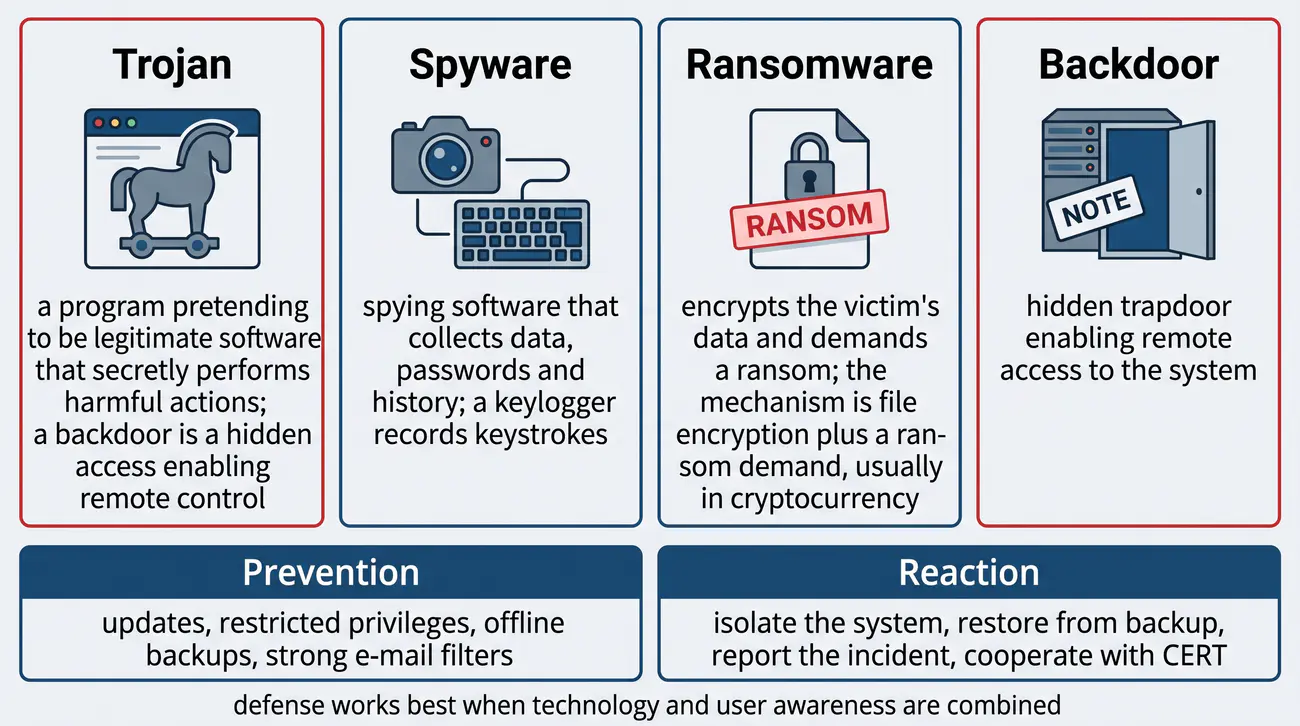
  • Trojan – program udający legalne oprogramowanie, w ukryciu wykonujący szkodliwe działania. Backdoor – ukryte tylne drzwi umożliwiające zdalny dostęp.
  • Spyware – oprogramowanie szpiegujące (zbiera dane, hasła, historię). Keylogger – zapisuje naciśnięcia klawiszy.
  • Ransomware – szyfruje dane ofiary i żąda okupu. Mechanizm: szyfrowanie plików + wyświetlenie żądania okupu (zwykle w kryptowalucie). Przykłady: WannaCry (2017), który zaszyfrował ponad 200 tys. komputerów w około 150 krajach, oraz LockBit.

Prewencja: aktualizacje, ograniczenie uprawnień, kopie zapasowe dostępne offline, ochrona poczty (filtry antyspamowe). Reakcja: izolacja systemu, przywrócenie z kopii, zgłoszenie incydentu, współpraca z CERT.

Oprogramowanie ransomware (ang. Ransomware): Oprogramowanie ransomware szyfruje dane ofiary a następnie żąda okupu za ich odblokowanie. Ono często trafia do systemu jako koń trojański podszywający się pod legalną aplikację. Ono jest zwalczane przez kopie offline aktualizacje filtrowanie poczty oraz szkolenie użytkowników.
Złośliwe oprogramowanie – Trojany, spyware i ransomware Koń trojański Kamuflaż: • Udaje legalny program (narzędzie, grę, fakturę) • Otwiera tylną furtkę (tzw. Backdoor / RAT) • Daje zdalny dostęp Ukryte przejęcie Spyware / Keylogger Szpiegowanie: • Rejestracja klawiszy (kradzież loginów i haseł) • Podgląd ekranu i kamery • Kradzież sesji przeglądarek • Cicha eksfiltracja danych Kradzież tożsamości Ransomware Wymuszenie okupu: • Szyfrowanie plików (silnym kluczem asymetrycznym) • Żądanie krypto-okupu • Podwójny szantaż (wyciek) • Blokada całych firm Kopia offline to ratunek Współczesny malware łączy techniki szyfrowania z kradzieżą danych i wymuszeniem
Schemat slajdu 22 – Złośliwe oprogramowanie – trojany, spyware, ransomware
23/55
Zagrożenia sieciowe – ataki pasywne
Slajd wyjaśnia istotę ataków pasywnych polegających na podsłuchu i analizie ruchu sieciowego.

Podsłuch i analiza ruchu

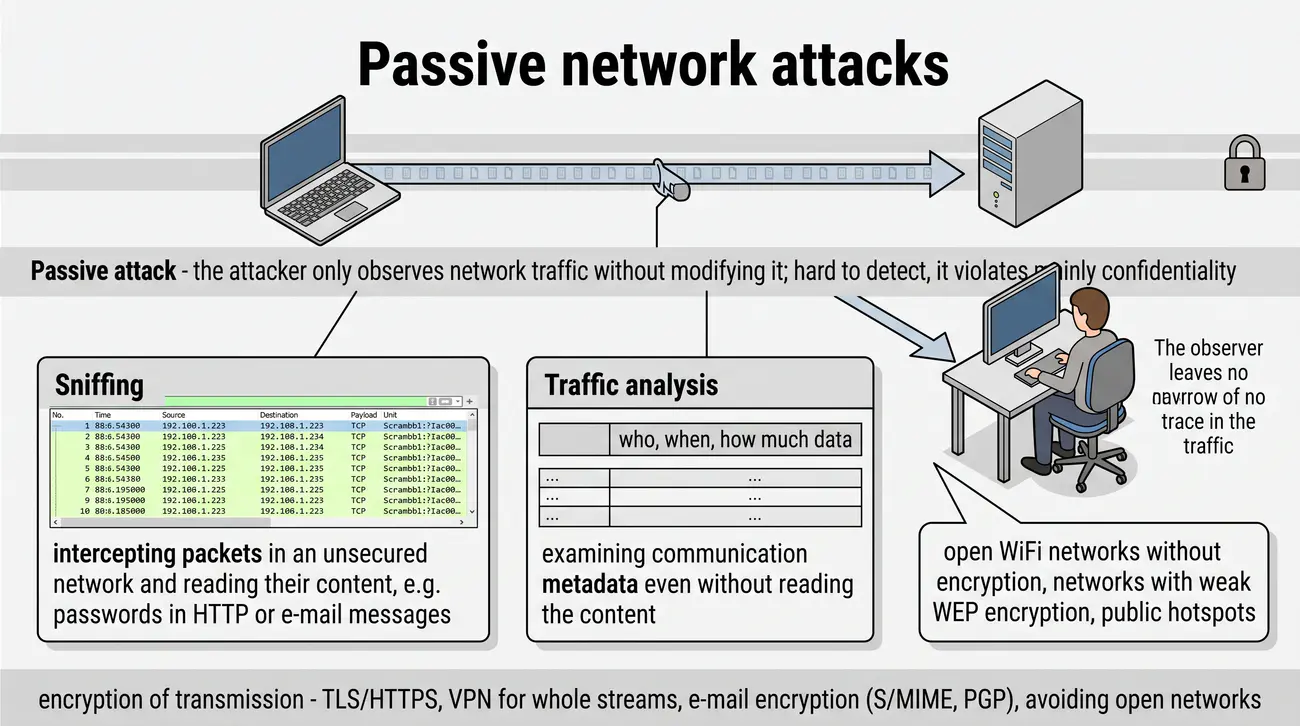
  • Sniffing (podsłuch) – przechwytywanie pakietów w niezabezpieczonej sieci (Wireshark, tcpdump) i odczyt treści, np. haseł w HTTP, wiadomości e-mail.
  • Analiza ruchu (traffic analysis) – badanie metadanych komunikacji (kto, kiedy, ile danych) nawet bez odczytu treści.
  • Szczególnie groźny w otwartych sieciach WiFi (bez szyfrowania), w sieciach z kruchym szyfrowaniem WEP oraz w publicznych hotspotach.

Ochrona: szyfrowanie transmisji – TLS/HTTPS (poufność ruchu aplikacji), VPN dla całych strumieni, szyfrowanie poczty (S/MIME, PGP), unikanie otwartych sieci.

Szyfrowanie chroni treść, ale nie wszystkie metadane. Adresy IP, numery portów, długość i czas przesyłania pakietów pozostają widoczne, dlatego analiza ruchu jest nadal możliwa.
Atak pasywny (ang. Passive Attack): Atak pasywny polega wyłącznie na obserwowaniu ruchu sieciowego bez jego modyfikowania. On narusza głównie poufność poprzez podsłuch pakietów oraz analizę metadanych komunikacji. On jest trudny do wykrycia dlatego obroną jest konsekwentne szyfrowanie transmisji i minimalizacja jawnych danych.
Zagrożenia sieciowe – Ataki pasywne (Podsłuch i analiza ruchu) Nadawca (Alice) Otwarty kanał sieciowy Odbiorca (Bob) Podsłuch (Eve) Sniffer / Wireshark Brak zmian w danych! Cechy ataku pasywnego: • Brak modyfikacji strumienia danych • Niewykrywalny dla stron komunikacji Główna linia obrony: • Silne szyfrowanie (TLS 1.3, IPsec) • Metadane: osobne środki ochrony
Schemat slajdu 23 – Zagrożenia sieciowe – ataki pasywne
24/55
Zagrożenia sieciowe – ataki aktywne
Slajd omawia ataki aktywne takie jak przechwytywanie komunikacji ataki odmowy usługi i wstrzykiwanie kodu.

MITM, DoS/DDoS, wstrzykiwanie kodu

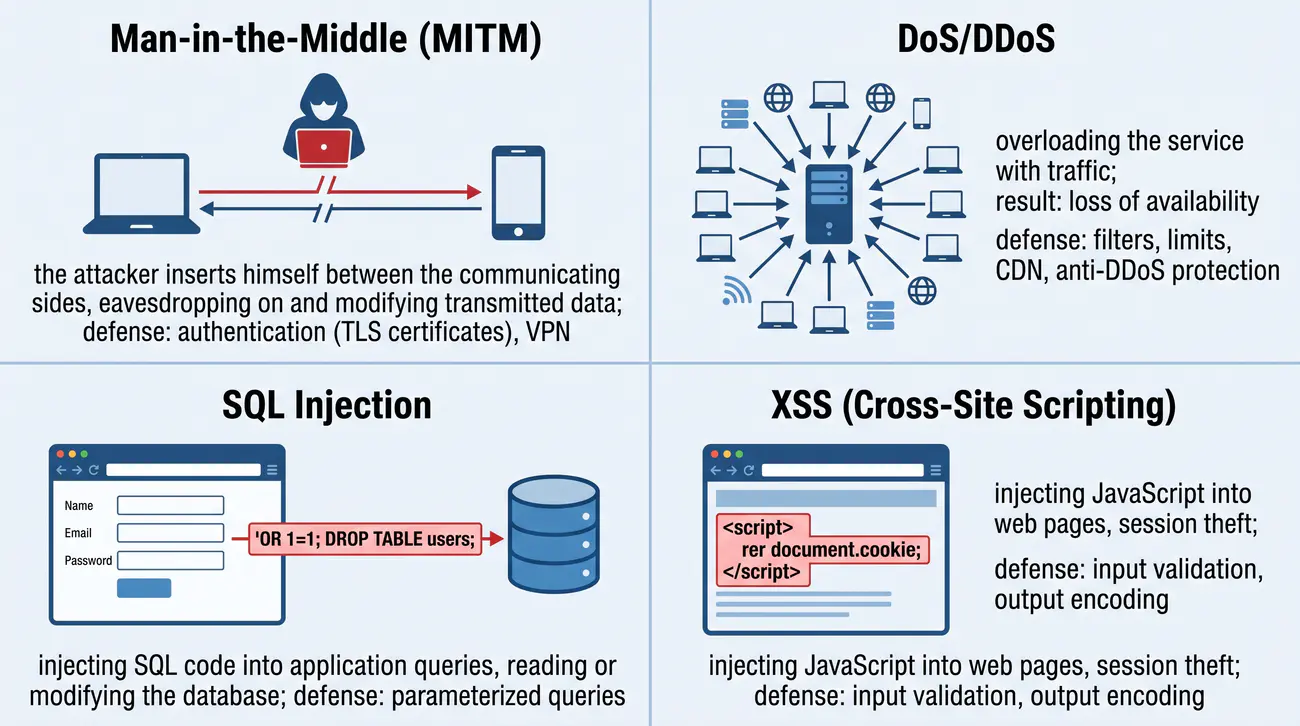
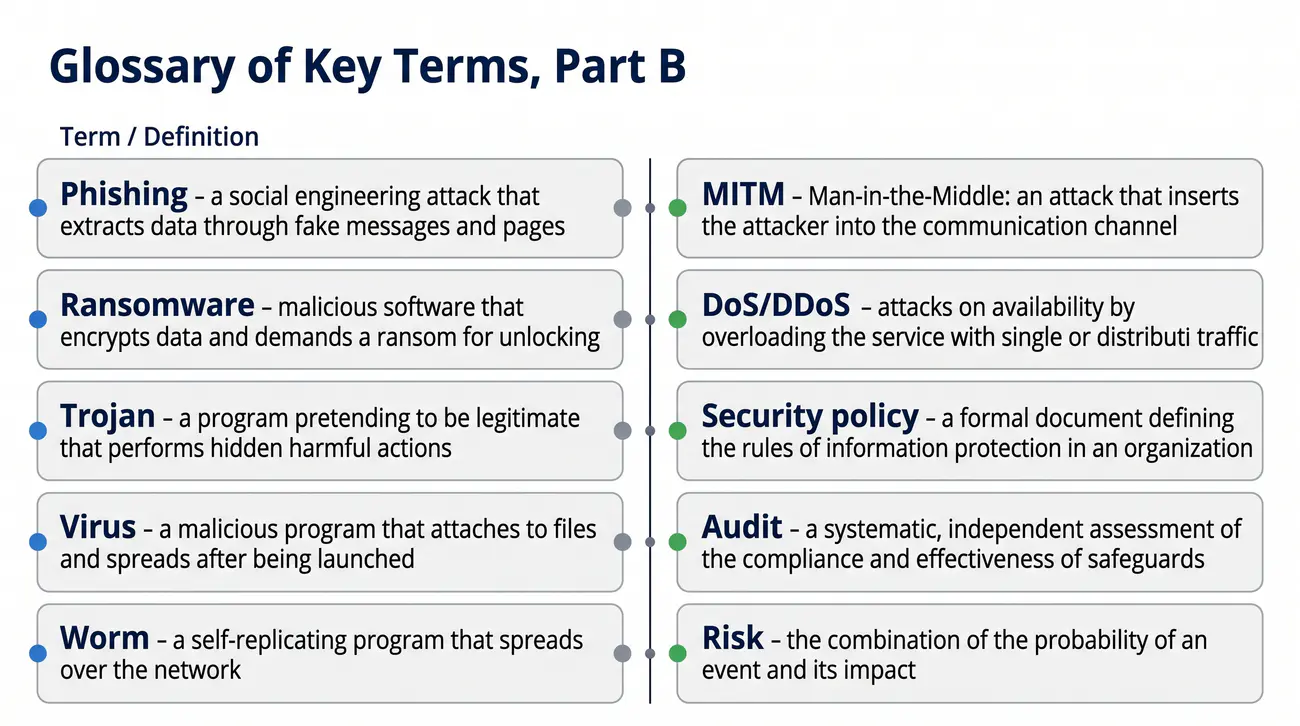
  • Man-in-the-Middle (MITM) – atakujący wstawia się między strony komunikacji, podsłuchuje i modyfikuje przesyłane dane. Obrona: uwierzytelnianie (certyfikaty TLS), VPN.
  • DoS / DDoS – przeciążenie usługi ruchem (distributed – z wielu źródeł), skutek: utrata dostępności. Obrona: filtry, limity, CDN, ochrona anty-DDoS.
  • SQL Injection – wstrzyknięcie kodu SQL do zapytań aplikacji (np. przez formularz), odczyt lub modyfikacja bazy danych. Obrona: parametryzacja zapytań.
  • XSS (Cross-Site Scripting) – wstrzyknięcie skryptu JavaScript do stron WWW, kradzież sesji. Obrona: walidacja wejścia, kodowanie wyjścia.
Atak aktywny (ang. Active Attack): Atak aktywny ingeruje w komunikację albo dostępność poprzez modyfikację ruchu lub przeciążenie usługi. On obejmuje przechwytywanie pośredniczące ataki odmowy usługi oraz wstrzykiwanie złośliwego kodu. On jest ograniczany przez uwierzytelnianie certyfikaty filtrowanie ruchu oraz poprawne kodowanie danych wejściowych.
Zagrożenia sieciowe – Ataki aktywne (MITM, DoS, wstrzykiwanie) Man-in-the-Middle Modyfikacja w locie: • Napastnik staje pomiędzy stronami • Przechwytuje i zmienia treść przesyłanych pakietów • Np. ARP / DNS spoofing Obrona: podpisy cyfrowe, certyfikaty i TLS Ataki DoS / DDoS Zalanie zasobów: • Wyczerpanie łącza lub procesora serwera • Zmasowany ruch z botnetu (miliony żądań) • SYN flood, HTTP flood Obrona: Cloudflare, CDN, centra scrubbingowe Wstrzykiwanie danych Fałszowanie tożsamości: • IP spoofing (fałszywy nadawca) • Session Hijacking (przejęcie) • SQL Injection (wstrzyknięcie) • Ataki powtórzeniowe (Replay) • Podmiana zapytań DNS Obrona: nonce, HMAC, walidacja wejścia Ataki aktywne naruszają integralność oraz dostępność systemów teleinformatycznych
Schemat slajdu 24 – Zagrożenia sieciowe – ataki aktywne
25/55
Ataki socjotechniczne
Slajd przedstawia ataki socjotechniczne wymierzone w człowieka na przykładzie phishingu i pretextingu.

Atak na człowieka, nie na system

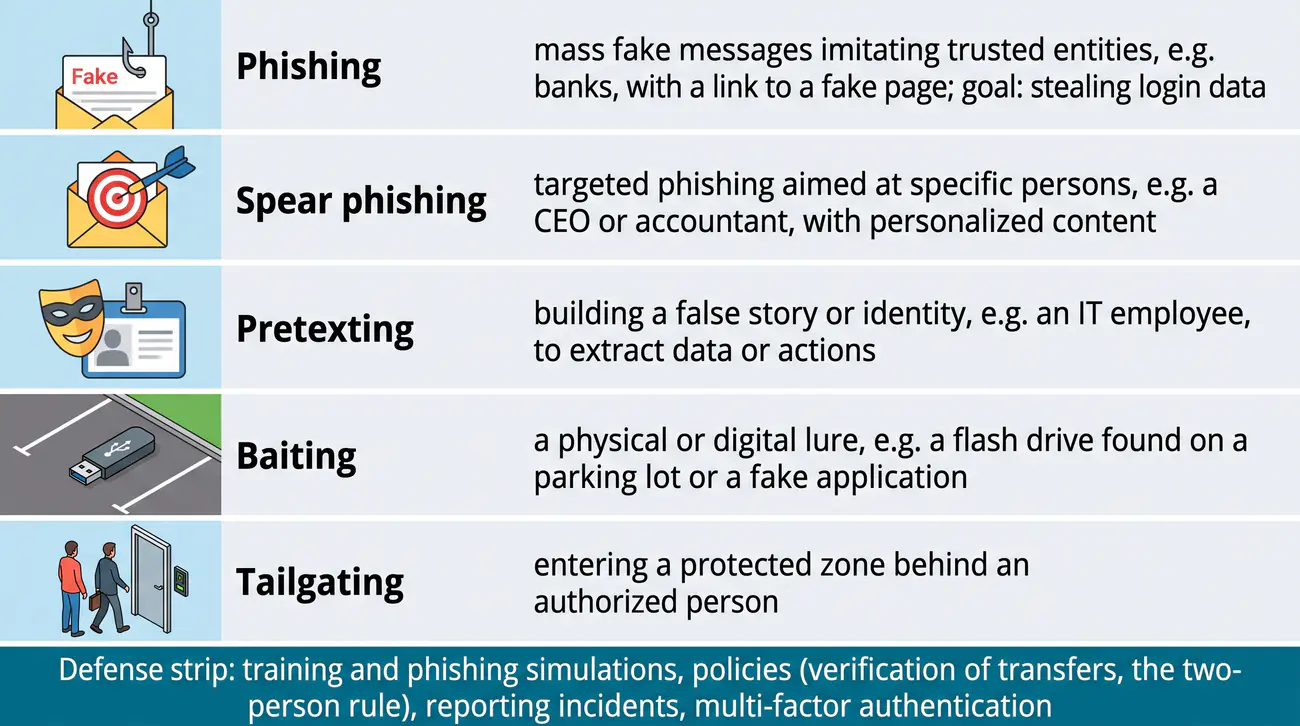
  • Phishing – masowe fałszywe wiadomości imitujące zaufane podmioty (banki, instytucje) z linkiem do fałszywej strony – cel: kradzież danych logowania.
  • Spear phishing – celowany phishing skierowany do konkretnych osób (prezes, księgowy) ze spersonalizowaną treścią.
  • Pretexting – budowanie fałszywej historii/osobowości (np. „pracownik IT”) w celu wyłudzenia danych lub działań.
  • Baiting – przynęta fizyczna lub cyfrowa (pendrive „znaleziony” na parkingu, fałszywa aplikacja).
  • Whaling – phishing wymierzony w kadrę kierowniczą, wykorzystujący znajomość wewnętrznych procedur firmy.
  • Vishing i smishing – te same scenariusze realizowane głosowo (vishing) lub przez SMS (smishing).
  • Tailgating – wejście za uprawnioną osobą do strefy chronionej.

Obrona: szkolenia i symulacje phishingowe, polityki (weryfikacja przelewów, zasada dwóch osób), zgłaszanie incydentów, uwierzytelnianie wieloskładnikowe.

Phishing (ang. Phishing): Phishing jest masowym oszustwem polegającym na podszywaniu się pod zaufany podmiot w celu wyłudzenia danych. On wykorzystuje fałszywe wiadomości i strony logowania łudząco podobne do prawdziwych serwisów. On jest zwalczany przez weryfikację nadawcy ostrożne otwieranie linków oraz uwierzytelnianie wieloskładnikowe.
Ataki socjotechniczne – Psychologia i podatność człowieka Człowiek – cel ataku "Hakowanie człowieka zamiast systemu" Phishing • E-maile masowe • Fałszywe faktury • Podszycie pod bank Spear Phishing: • Atak celowany • Spersonalizowany Vishing / Smishing • Fałszywy SMS (dopłata do paczki) • Telefon od rzekomego "konsultanta banku" • Nakaz instalacji "aplikacji ochrony" • Kradzież konta Pretexting / Baiting • Wymyślona historia (pretekst weryfikacji) • Podrzucony pendrive z napisem "Płace 2026" • Ciekawość ofiary • Natychmiastowa infekcja Dźwignie emocji • Strach i pośpiech ("Konto zablokowane!") • Autorytet ("Prezes") • Chciwość / okazja • Chęć pomocy Wyłączenie czujności Najlepsza obrona: ciągłe szkolenia Security Awareness i zasada ograniczonego zaufania
Schemat slajdu 25 – Ataki socjotechniczne
26/55
Inżynieria społeczna – studium przypadku
Slajd analizuje studium przypadku oszustwa pocztowego ukierunkowanego na wyłudzenie przelewu finansowego.

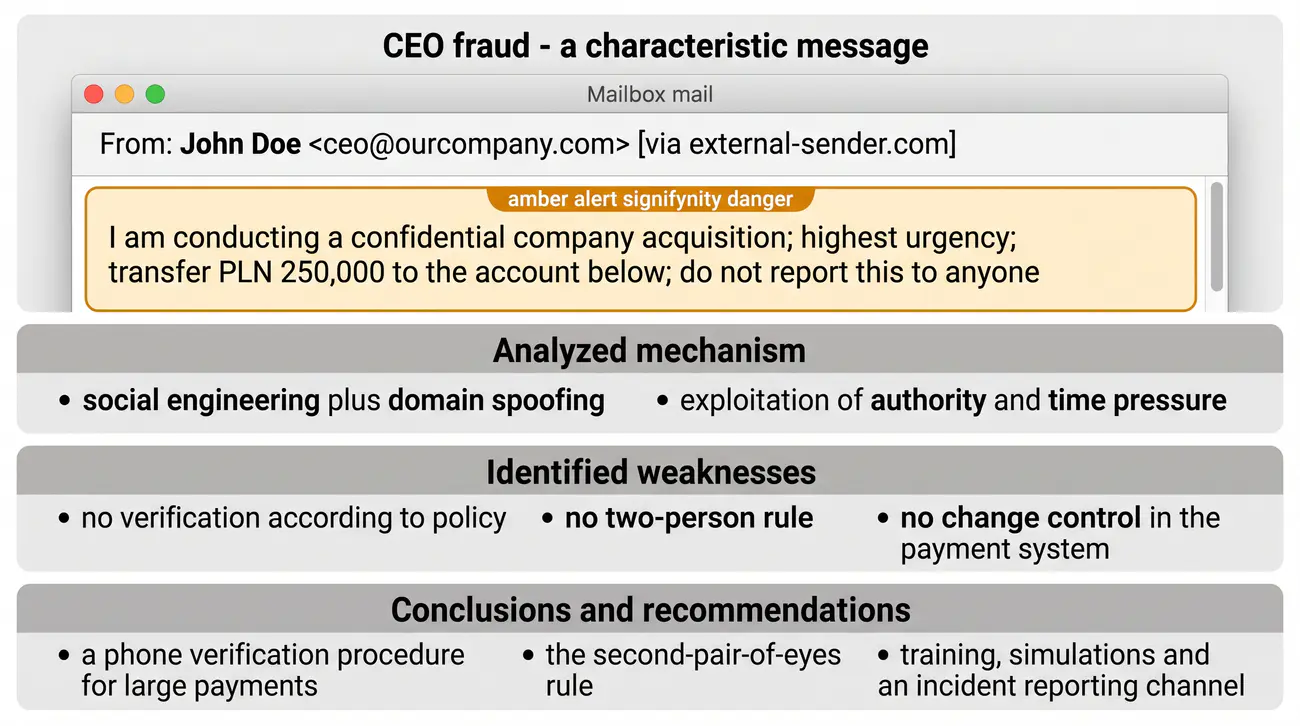
Analiza znanego wzorca oszustwa (CEO fraud / Business Email Compromise)

Scenariusz: oszust podszywa się pod prezesa firmy i wysyła do osoby z działu finansowego wiadomość e-mail w godzinach porannych: „Przeprowadzam poufne przejęcie firmy. Najwyższa pilność! Przeprowadź płatność 250 000 PLN na poniższe konto. Do wiadomości: NIKOMU NIE ZGŁASZAJ”.

Mechanizm analizowany:

  • Inżynieria społeczna + podszywanie się (spoofing domeny).
  • Wykorzystanie autorytetu i presji czasu.
  • Braki: brak weryfikacji wg polityki, brak zasady dwóch osób, brak kontroli zmian w systemie płatności.

Wnioski i rekomendacje: procedura weryfikacji dużych płatności (telefonicznie), zasada drugiej pary oczu, szkolenia, symulacje, kanał zgłaszania incydentów.

Oszustwo na prezesa (ang. Business Email Compromise): Oszustwo na prezesa jest scenariuszem podszycia się pod kadrę kierowniczą w celu wymuszenia pilnego przelewu. Ono wykorzystuje presję czasu poufność oraz autorytet przełożonego aby pominąć standardowe kontrole. Ono jest powstrzymywane przez procedurę podwójnej weryfikacji płatności oraz bezpośredni kontakt telefoniczny.
Inżynieria społeczna – Studium przypadku (CEO Fraud / BEC) 1. Rozpoznanie • Biały wywiad (OSINT) • LinkedIn / KRS • Ustalenie prezesa i głównego księgowego • Kalendarz delegacji 2. Sfałszowany e-mail • Podobna domena (typosquatting) • "Pilny, tajny przelew" • "Przejęcie spółki" • "Nie dzwoń, jestem na poufnej naradzie" 3. Presja i błąd • Presja czasu • Obawa przed karą • Pominięcie reguły podwójnej akceptacji • Wykonanie przelewu na zagraniczne konto 4. Strata środków • Pieniądze wyprane przez muły finansowe • Brak możliwości cofnięcia transakcji • Strata milionów zł Środki zaradcze i właściwe procedury obronne: 1. Weryfikacja dwukanałowa (Out-of-band): telefoniczne potwierdzenie dyspozycji ze znanego numeru 2. Zabezpieczenia techniczne poczty: wdrożenie SPF, DKIM i DMARC przeciwko podszywaniu się Procedura podwójnej autoryzacji chroni firmę niezależnie od kunsztu socjotechnicznego napastnika
Schemat slajdu 26 – Inżynieria społeczna – studium przypadku
27/55
Wartość informacji i dlaczego warto ją chronić
Slajd wyjaśnia wartość informacji jako aktywa organizacji oraz koszty wynikające z jej naruszenia.

Informacja jako aktyw organizacji

  • Informacja to aktyw – podobnie jak zasoby finansowe i ludzkie, wymaga ochrony wycenianej według jej wartości.
  • Klasy informacji: dane osobowe (RODO), dane finansowe (konta, płatności), dane techniczne (kod źródłowy, konfiguracje), tajemnice handlowe, dane medyczne.
  • Koszty naruszenia: koszty bezpośrednie (kary, odszkodowania), utrata zaufania klientów, spadek reputacji, utrata przewagi rynkowej, koszty reakcji i odtworzenia systemów.
  • Regulacje prawne: RODO (dane osobowe), ustawa o krajowym systemie cyberbezpieczeństwa (KSC, podmioty kluczowe i ważne), ustawa o ochronie danych osobowych.
Własna klasyfikacja informacji (np. jawna, wewnętrzna, poufna, tajna) nadaje poziom ochrony: im wyższa klasa, tym silniejsze zabezpieczenia kryptograficzne i organizacyjne. Jest to podział organizacyjny; ustawa z 5 sierpnia 1999 r. o ochronie informacji niejawnych posługuje się innym podziałem na informacje jawne i niejawne, w tym niejawność podstawową oraz wyższą (Dz.U. 1999 nr 100 poz. 1001 z późn. zm.).
Aktywo informacyjne (ang. Information Asset): Aktywo informacyjne jest daną lub zbiorem danych posiadającym wymierną wartość dla organizacji i wymagającym ochrony. Ono obejmuje dane osobowe finansowe techniczne oraz tajemnice handlowe kluczowe dla ciągłości działania. Ono w razie naruszenia generuje koszty bezpośrednie prawne i wizerunkowe trudne do odrobienia.
Wartość informacji i dlaczego warto ją chronić Kategorie aktywów Kluczowe dane w firmie: • Dane osobowe (RODO / GDPR) • Tajemnica przedsiębiorstwa i patenty • Know-how, projekty i kody źródłowe • Dane finansowe, transakcyjne i bilingi • Dane uwierzytelniające i certyfikaty Informacja to najcenniejszy zasób współczesnej organizacji Wymiary potencjalnych strat Konsekwencje incydentu: • Finansowe: kary RODO do 20 mln € / 4% • Operacyjne: przestój produkcji / usług • Prawne: pozwy cywilne poszkodowanych • Reputacyjne: utrata zaufania klientów • Spadek wyceny giełdowej spółki Koszt ochrony jest ułamkiem potencjalnych kosztów incydentu Inwestycja w bezpieczeństwo to ochrona ciągłości biznesowej i wartości firmy
Schemat slajdu 27 – Wartość informacji i dlaczego warto ją chronić
28/55
Wprowadzenie do zarządzania bezpieczeństwem informacji
Slajd wprowadza system zarządzania bezpieczeństwem informacji jako uporządkowany proces oparty na normach.

System Zarządzania Bezpieczeństwem Informacji (ISMS)

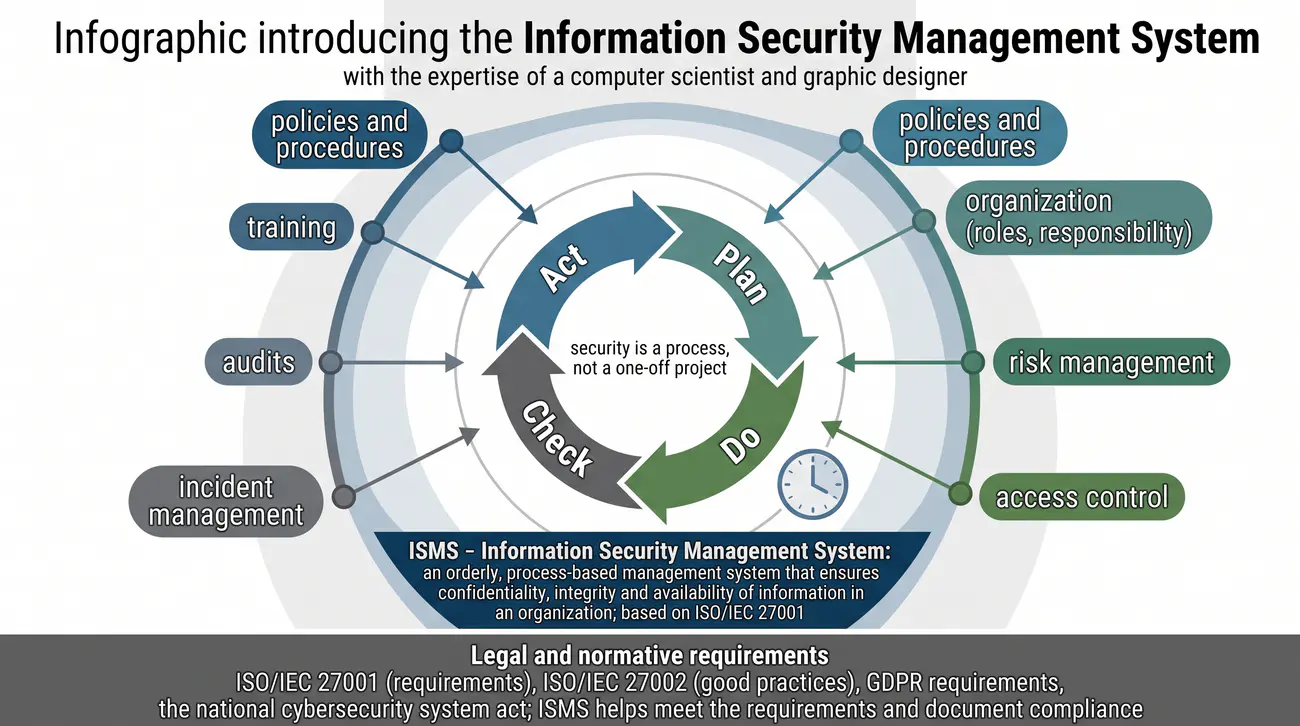
  • Procesowy charakter: cykl planowania, wdrożenia, kontroli i doskonalenia (PDCA); bezpieczeństwo to proces, nie jednorazowy projekt.
  • Elementy ISMS: polityki i procedury, organizacja (role, odpowiedzialność), zarządzanie ryzykiem, kontrola dostępu, zarządzanie incydentami, audyty, szkolenia.
  • Wymagania prawne i normatywne: ISO/IEC 27001:2022 (wymagania, certyfikowalne), ISO/IEC 27002:2022 (dobre praktyki, niecertyfikowalne), ISO/IEC 27005:2022 (zarządzanie ryzykiem), wymogi RODO i ustawy o KSC; ISMS pomaga spełnić wymogi i udokumentować zgodność.
System zarządzania bezpieczeństwem informacji (ang. Information Security Management System): System zarządzania bezpieczeństwem informacji jest uporządkowanym procesem zapewniającym poufność integralność i dostępność danych. On opiera się na normie ISO IEC 27001 oraz cyklu ciągłego doskonalenia planuj wykonaj sprawdź działaj. On łączy ludzi procedury i technologię w jeden spójny mechanizm zarządczy.
System Zarządzania Bezpieczeństwem Informacji (ISMS) – Cykl Deminga 1. PLAN (Zaplanuj) • Inwentaryzacja aktywów i procesów • Identyfikacja ryzyk i podatności • Ustalenie Polityki Bezpieczeństwa • Dobór środków kontroli (ISO 27001) 2. DO (Wdróż i wykonaj) • Wdrożenie zabezpieczeń technicznych • Wdrożenie procedur operacyjnych • Szkolenia personelu (Security Awareness) • Zarządzanie bieżącymi incydentami 3. CHECK (Sprawdź i monitoruj) • Audyty wewnętrzne i zewnętrzne • Monitoring logów (SIEM) i zdarzeń • Testy penetracyjne i skanowanie luk • Przeglądy zarządzania z zarządem 4. ACT (Działaj i ulepszaj) • Wdrażanie działań korygujących • Aktualizacja polityk i procedur • Eliminacja nowo wykrytych luk • Ciągłe doskonalenie (KAIZEN) Bezpieczeństwo informacji to proces ciągły, a nie jednorazowy projekt
Schemat slajdu 28 – Wprowadzenie do zarządzania bezpieczeństwem informacji
29/55
Polityka bezpieczeństwa – definicja i rola
Slajd definiuje politykę bezpieczeństwa informacji jako formalny dokument określający zasady i odpowiedzialności.

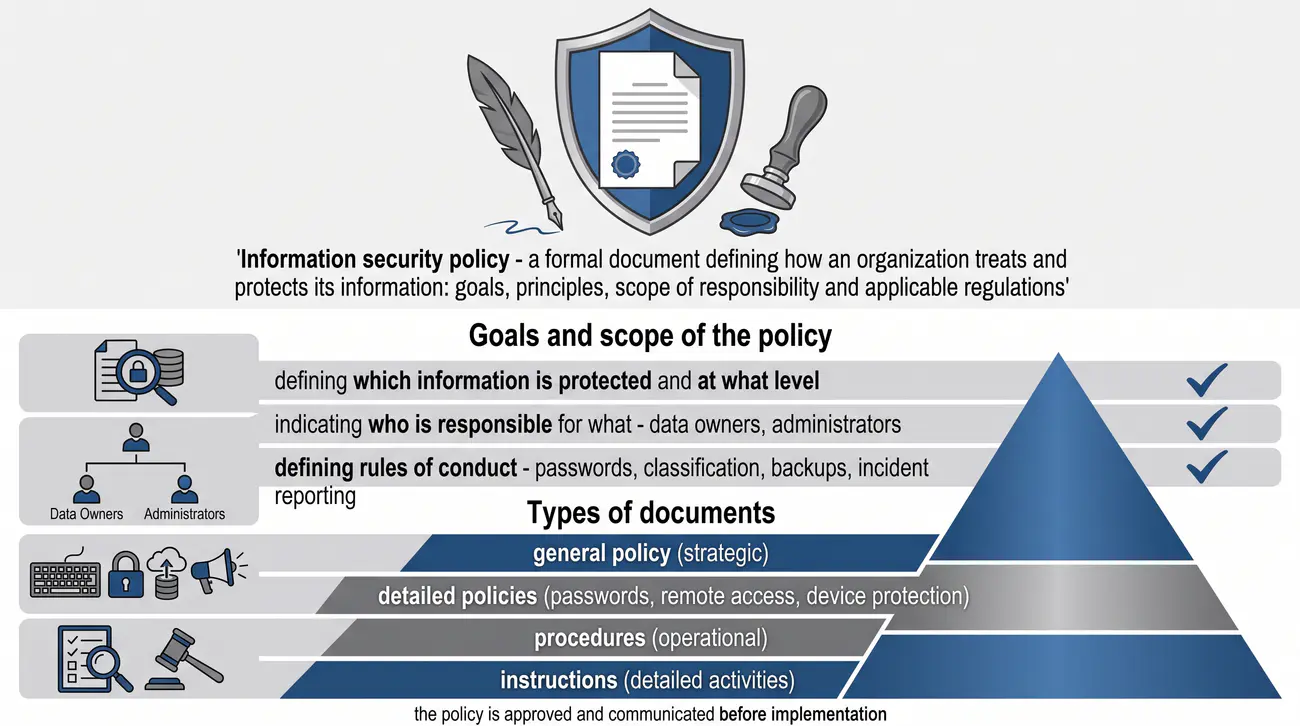
Czym jest polityka bezpieczeństwa informacji

Cele i zakres polityki:

  • Zdefiniowanie, które informacje są chronione i na jakim poziomie.
  • Wskazanie, kto odpowiada za co (właściciele danych, administratorzy).
  • Określenie zasad postępowania (hasła, klasyfikacja, kopie, zgłaszanie incydentów).
  • Stanowi podstawę do audytu i egzekwowania wymogów.

Rodzaje dokumentów: polityka ogólna (strategiczna), polityki szczegółowe (hasła, dostęp zdalny, ochrona urządzeń), procedury (operacyjne), instrukcje (szczegółowe czynności).

Polityka bezpieczeństwa informacji (ang. Information Security Policy): Polityka bezpieczeństwa informacji jest formalnym dokumentem określającym cele zasady i odpowiedzialności w ochronie danych. Ona wskazuje które informacje są chronione kto za co odpowiada oraz jakie regulacje obowiązują. Ona stanowi punkt odniesienia dla procedur instrukcji oraz decyzji auditowych.
Polityka bezpieczeństwa – Hierarchia dokumentacji Polityka Nadrzędne cele zarządu Standardy i Normy Standard haseł, szyfrowania, konfiguracji Procedury operacyjne Krok po kroku: tworzenie konta, reakcja na incydent Instrukcje robocze i formularze Konkretne formularze zgłoszeń, check-listy audytowe Od ogólnej strategii kierownictwa po szczegółowe instrukcje stanowiskowe
Schemat slajdu 29 – Polityka bezpieczeństwa – definicja i rola
30/55
Polityka bezpieczeństwa jako środek ochrony – zarys
Slajd ukazuje politykę bezpieczeństwa jako organizacyjny środek ochrony porządkujący postępowanie ludzi i systemów.

Dokumenty normatywne jako narzędzie organizacyjnej ochrony

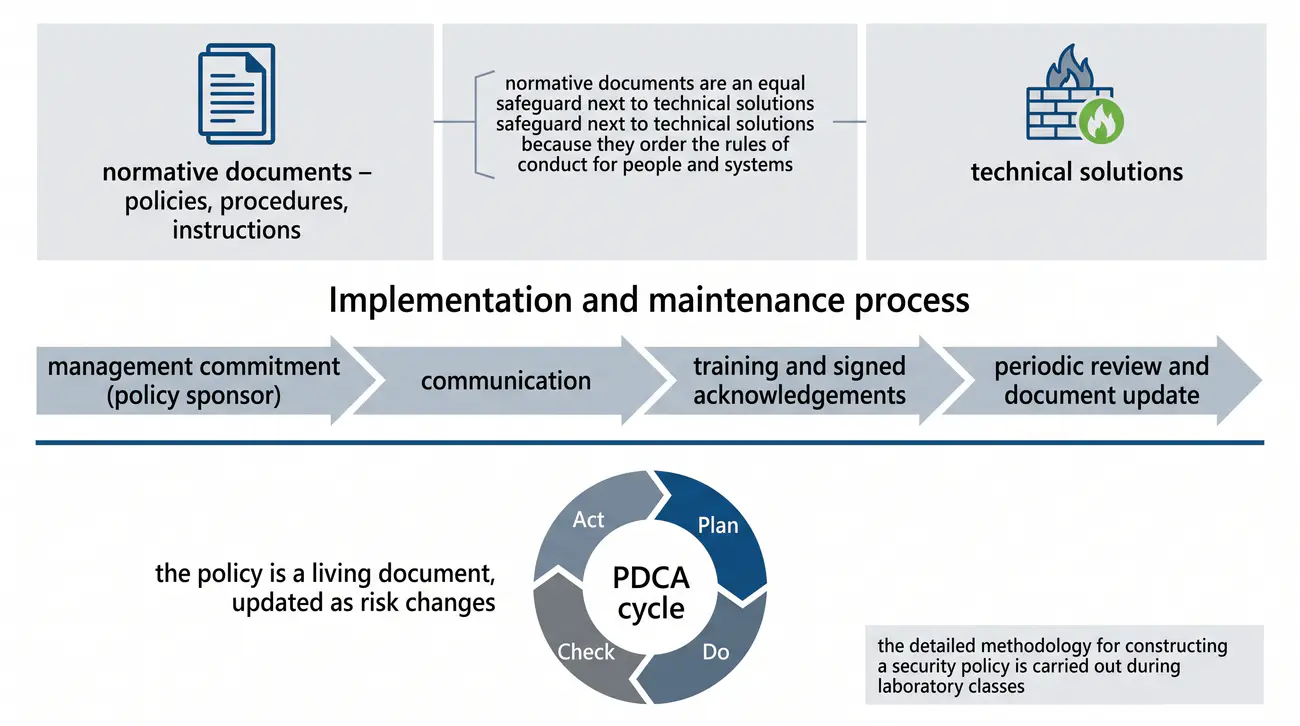
  • Dokumenty normatywne (polityki, procedury, instrukcje) są równorzędnym środkiem ochrony obok rozwiązań technicznych – porządkują zasady postępowania ludzi i systemów.
  • Proces wdrożenia i utrzymania: zaangażowanie kierownictwa (sponsor polityki), komunikacja, szkolenia i podpisy o zapoznaniu się, okresowy przegląd i aktualizacja dokumentów.
  • Cykl ciągłego doskonalenia (PDCA): planowanie → wdrożenie → kontrola zgodności → działania korygujące. Polityka jest dokumentem „żywym”, aktualizowanym wraz ze zmianą ryzyka.
Uwaga: szczegółowa metodyka konstruowania polityki bezpieczeństwa wykracza poza zakres tego opracowania. W tym miejscu przedstawiono jedynie jej rolę w systemie środków ochrony.
Dokument normatywny (ang. Normative Document): Dokument normatywny porządkuje zasady postępowania ludzi i systemów jako równorzędny środek ochrony obok techniki. On wymaga zaangażowania kierownictwa skutecznej komunikacji oraz szkoleń potwierdzonych zapoznaniem. On podlega okresowym przeglądom aby nadążać za zmianami technologii i przepisów.
Polityka bezpieczeństwa jako środek ochrony organizacyjnej Clean Desk & Clean Screen • Blokowanie stacji przy odejściu (Win+L) • Brak dokumentów z danymi na biurku • Niszczenie brudnopisów w niszczarce Ochrona przed wzrokiem osób postronnych Zarządzanie tożsamością • Zakaz zapisków na żółtych karteczkach • Menedżery haseł w organizacji • Obowiązkowe uwierzytelnianie 2FA Brak współdzielenia kont imiennych Kontrola nośników danych • Blokada portów USB dla prywatnych pendrive • Obowiązkowe szyfrowanie nośników służbowych • Bezpieczna utylizacja (demagnetyzacja) Zapobieganie wyciekom i infekcjom malware Bezpieczna praca zdalna • Wyłącznie służbowy szyfrowany sprzęt • Tunel VPN ze sprawdzaniem stanu stacji • Zakaz pracy na publicznym otwartym Wi-Fi Ochrona danych poza siedzibą firmy Polityka bezpieczeństwa jest skuteczna tylko wtedy, gdy staje się codzienną praktyką każdego pracownika
Schemat slajdu 30 – Polityka bezpieczeństwa jako środek ochrony – zarys
31/55
Zarządzanie ryzykiem – podstawy
Slajd wprowadza podstawy zarządzania ryzykiem definiując ryzyko oraz etapy jego analizy.

Definicja ryzyka i etapy analizy

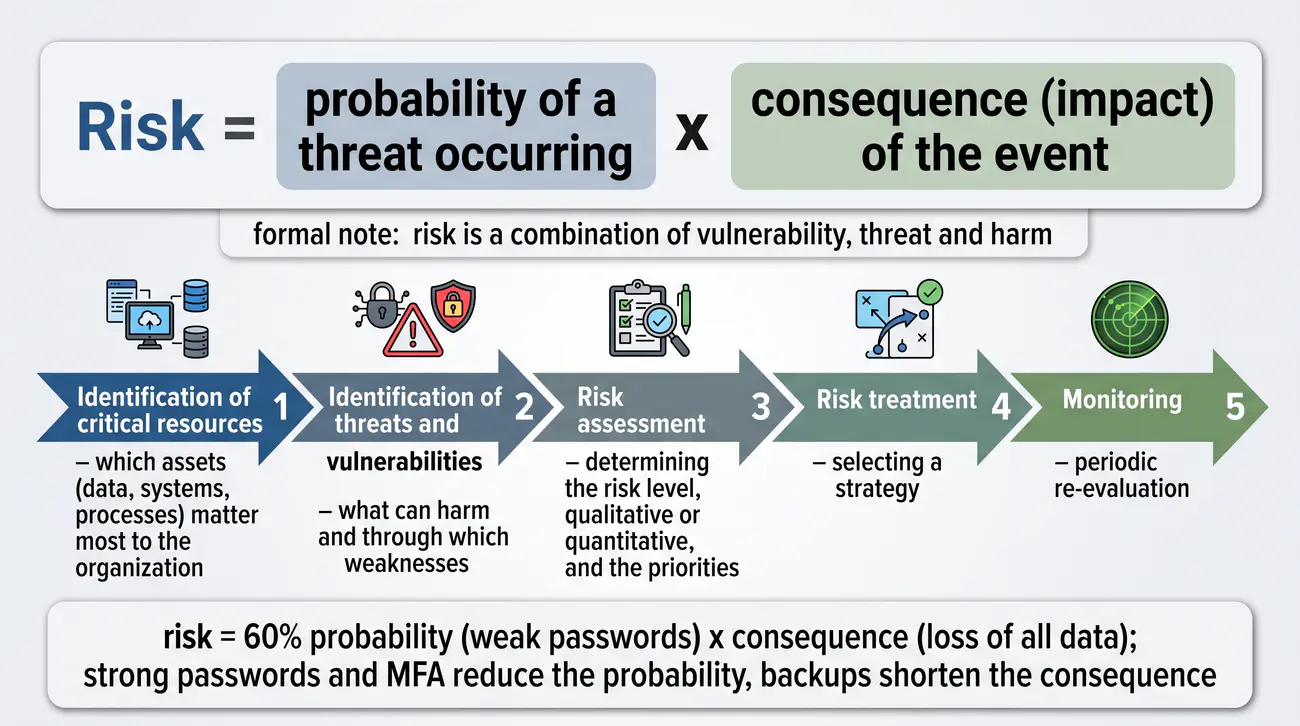
Etapy zarządzania ryzykiem:

  • Identyfikacja zasobów krytycznych – jakie aktywa (dane, systemy, procesy) są dla organizacji najważniejsze.
  • Identyfikacja zagrożeń i podatności – co może zaszkodzić i przez jakie słabości.
  • Ocena ryzyka – określenie poziomu ryzyka (jakościowo lub ilościowo) i priorytetów.
  • Postępowanie z ryzykiem – wybór strategii (patrz slajd 34).
  • Monitoring – cykliczna ponowna ocena.
Przykład: prawdopodobieństwo 60% (słabe hasła) i skutek duży („utrata wszystkich danych”) – w macierzy ryzyka ze slajdu 33 oznacza to prawdopodobieństwo 4 × skutek 4, czyli poziom wysoki. Zapobieganie: wymuszenie mocnych haseł i MFA zmniejsza prawdopodobieństwo, kopie zapasowe skracają skutek.
Ryzyko (ang. Risk): Ryzyko jest kombinacją prawdopodobieństwa zagrożenia podatności systemu oraz wielkości możliwej szkody. Ono jest szacowane jakościowo w kategoriach opisowych albo ilościowo w wartościach pieniężnych. Ono podlega cyklicznemu procesowi identyfikacji analizy postępowania i monitorowania.
Zarządzanie ryzykiem – Etapy identyfikacji i szacowania 1. Aktywa • Inwentaryzacja baz, serwerów, systemów, ludzi • Wycena wartości dla biznesu 2. Zagrożenia • Co może uderzyć? (malware, awaria) • Gdzie są słabości? (luki, brak haseł, brak backupu) 3. Ocena ryzyka • Prawdopodobieństwo (P) Jak często możliwe? • Skutek / Wpływ (S) Ile to będzie kosztować? 4. Reakcja • Dobór strategii: redukcja, unikanie, transfer, akceptacja • Wdrożenie środka zabezpieczającego Ryzyko = Prawdopodobieństwo (P) × Skutek (S) Ryzyko istnieje na styku zagrożenia i konkretnej podatności danego aktywa Cel: obniżenie ryzyka do poziomu akceptowalnego (ryzyko rezydualne)
Schemat slajdu 31 – Zarządzanie ryzykiem – podstawy
32/55
Metody analizy ryzyka – przegląd
Slajd porównuje jakościowe i ilościowe metody analizy ryzyka wraz z ich miernikami i zastosowaniami.

Analiza jakościowa i ilościowa

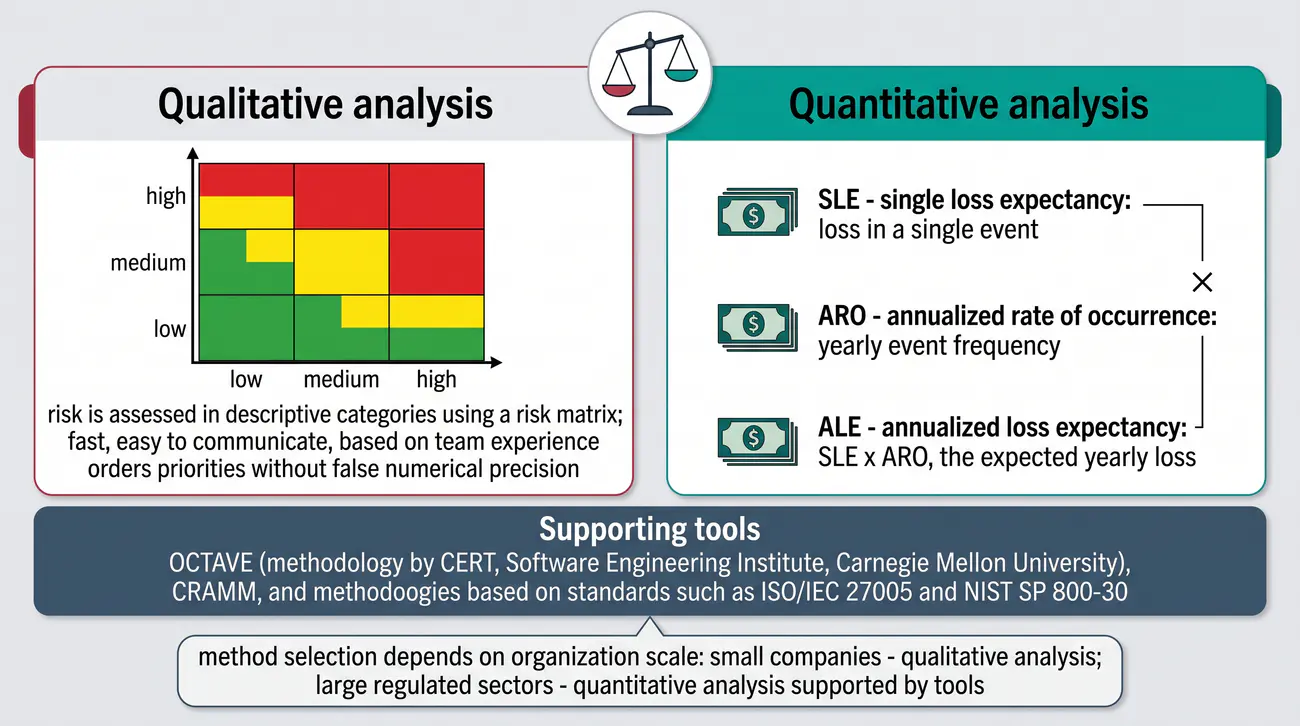
Analiza jakościowa: ocena ryzyka w kategoriach opisowych (niskie/średnie/wysokie) z użyciem macierzy ryzyka. Szybka, łatwa w komunikacji, oparta na doświadczeniu zespołu. Porządkuje priorytety bez fałszywej precyzji liczb.

Analiza ilościowa: wyrażanie ryzyka w wartościach pieniężnych:

  • SLE (Single Loss Expectancy) – strata przy pojedynczym zdarzeniu.
  • ARO (Annualized Rate of Occurrence) – roczna częstotliwość zdarzeń.
  • ALE (Annualized Loss Expectancy) = SLE × ARO – spodziewana roczna strata.

Narzędzia wspierające: OCTAVE i jej wersja samoocenna OCTAVE Allegro, opracowane w Instytucie Inżynierii Oprogramowania Carnegie Mellon University (SEI) – to metoda, nie raport; metodyka CRAMM, opracowana przez GTE; normy i wytyczne, np. ISO/IEC 27005:2022 oraz NIST SP 800-30 Guide for Conducting Risk Assessments.

Dobór metody zależy od skali organizacji: małe firmy – analiza jakościowa; duże, regulowane sektory – analiza ilościowa wsparta narzędziami.
Analiza ilościowa ryzyka (ang. Quantitative Risk Analysis): Analiza ilościowa ryzyka wyraża zagrożenia w liczbach pieniężnych ułatwiających decyzje inwestycyjne. Ona posługuje się miarami pojedynczej straty rocznej częstości oraz rocznej oczekiwanej straty. Ona kontrastuje z analizą jakościową która porządkuje priorytety w kategoriach niskie średnie i wysokie.
Metody analizy ryzyka – Podejście jakościowe i ilościowe Analiza jakościowa (Qualitative) Metoda opisowa i matrycowa: • Skale: Niskie, Średnie, Wysokie • Macierz ryzyka 3x3 lub 5x5 • Oparta na wiedzy ekspertów • Szybka i tania w realizacji • Idealna do ogólnej priorytetyzacji Zaleta: prostota i uniwersalność Wada: subiektywność ocen Analiza ilościowa (Quantitative) Wyliczenia finansowe: • AV = Wartość aktywa (Asset Value) • EF = Współczynnik ekspozycji (0-100%) • SLE = AV × EF (koszt incydentu) • ARO = Roczna częstość wystąpienia • ALE = SLE × ARO (roczna strata) Zaleta: twarde dane dla zarządu Wada: trudność estymacji ARO/EF W praktyce najczęściej stosuje się podejście hybrydowe: jakościowe z elementami ilościowymi
Schemat slajdu 32 – Metody analizy ryzyka – przegląd
33/55
Budowa macierzy ryzyka
Slajd wyjaśnia budowę macierzy ryzyka łączącej prawdopodobieństwo i skutek w celu klasyfikacji zagrożeń.

Klasyfikacja ryzyka: prawdopodobieństwo x skutek

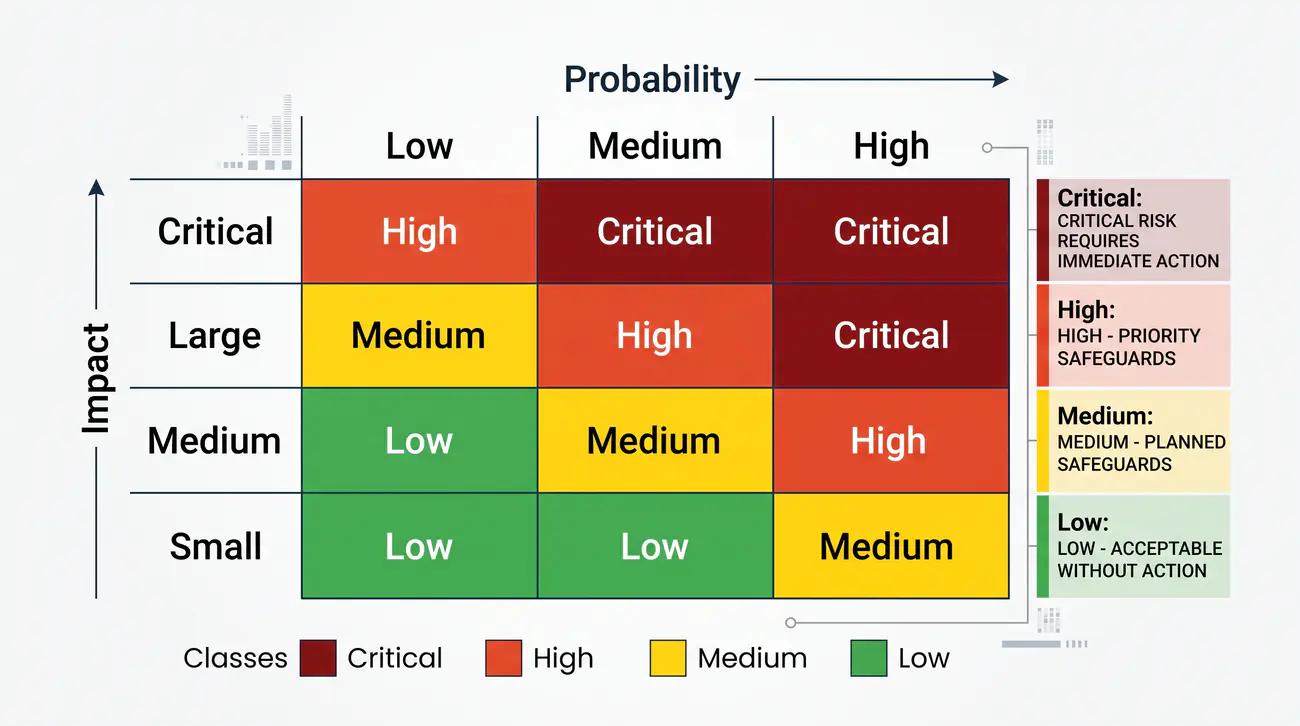
Macierz ryzyka to tabela, której kolumny to prawdopodobieństwo (oceniane w pięciu stopniach), a wiersze to skutek zdarzenia. Każdej ocenie przypisuje się liczbę od 1 do 5, a iloczyn tych liczb wyznacza klasę ryzyka: niskie (1–4), średnie (5–9), wysokie (10–16), krytyczne (17–25).

Skutek / prawdopodobieństwoRzadkie
(1)
Niskie
(2)
Średnie
(3)
Wysokie
(4)
Bardzo wysokie
(5)
Krytyczny (5)ŚrednieWysokieWysokieKrytyczneKrytyczne
Duży (4)NiskieŚrednieWysokieWysokieKrytyczne
Średni (3)NiskieŚrednieŚrednieWysokieWysokie
Mały (2)NiskieNiskieŚrednieŚrednieWysokie
Minimalny (1)NiskieNiskieNiskieNiskieŚrednie

Skale: prawdopodobieństwo – rzadkie, niskie, średnie, wysokie, bardzo wysokie; skutek – minimalny, mały, średni, duży, krytyczny. Skale należy dopasować do organizacji i spisać w przyjętej metodzie oceny ryzyka.

Interpretacja wyników: ryzyko krytyczne wymaga natychmiastowego działania; wysokie – priorytetowych zabezpieczeń; średnie – zabezpieczeń planowych; niskie – akceptowalne bez dodatkowych działań, po udokumentowaniu decyzji.

Macierz ryzyka (ang. Risk Matrix): Macierz ryzyka jest tabelą łączącą ocenę prawdopodobieństwa ze skalą skutku w celu wyznaczenia klasy ryzyka. Ona przypisuje każdej osi wartości liczbowe których iloczyn decyduje o poziomie niskim średnim wysokim albo krytycznym. Ona umożliwia prostą komunikację priorytetów oraz wybór adekwatnej strategii postępowania.
Budowa macierzy ryzyka – Prawdopodobieństwo a Skutek Prawdopodobieństwo Bardzo wysokie Wysokie Średnie Niskie Rzadkie Średnie Monitoruj Wysokie Plan naprawczy Wysokie Plan naprawczy Krytyczne Pilna reakcja! Krytyczne Pilna reakcja! Niskie Akceptowalne Średnie Monitoruj Wysokie Plan naprawczy Wysokie Plan naprawczy Krytyczne Pilna reakcja! Niskie Akceptowalne Średnie Monitoruj Średnie Monitoruj Wysokie Plan naprawczy Wysokie Plan naprawczy Niskie Akceptowalne Niskie Akceptowalne Średnie Monitoruj Średnie Monitoruj Wysokie Plan naprawczy Niskie Akceptacja Niskie Akceptacja Niskie Akceptacja Niskie Akceptacja Średnie Monitoruj Rzadkie (1) Niskie (2) Średnie (3) Wysokie (4) Bardzo wysokie Skutek / Wpływ na organizację Iloczyn skutek × prawdopodobieństwo: niskie 1–4, średnie 5–9, wysokie 10–16, krytyczne 17–25
Schemat slajdu 33 – Budowa macierzy ryzyka
34/55
Strategie postępowania z ryzykiem
Slajd przedstawia cztery strategie postępowania z ryzykiem od unikania po akceptację i transfer.

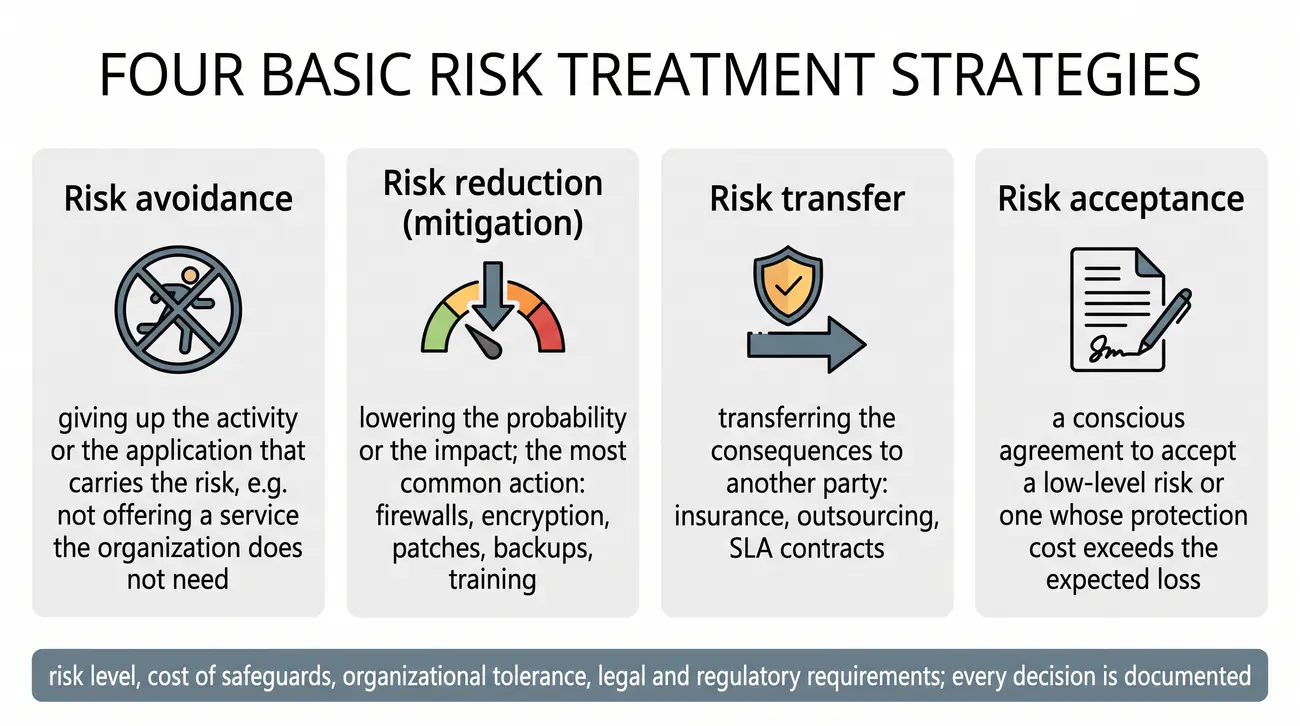
Cztery podstawowe strategie

  • Unikanie ryzyka – rezygnacja z działania lub zastosowania niosącego ryzyko (np. nieprowadzenie usługi zbędnej dla organizacji).
  • Redukcja ryzyka (mitigacja) – obniżenie prawdopodobieństwa lub skutku (działanie najczęstsze: firewalle, szyfrowanie, aktualizacje oprogramowania, kopie zapasowe, szkolenia).
  • Transfer ryzyka – przeniesienie skutków na inną stronę (ubezpieczenia, outsourcing, umowy SLA).
  • Akceptacja ryzyka – świadoma zgoda na ryzyko o niskim poziomie lub gdy koszt ochrony przewyższa spodziewaną stratę.
Kryteria wyboru: poziom ryzyka, koszt środków, tolerancja organizacji, wymogi prawne i regulacyjne; każdą decyzję dokumentujemy.
Mitigacja ryzyka (ang. Risk Mitigation): Mitigacja ryzyka polega na obniżeniu prawdopodobieństwa albo skutku zagrożenia poprzez dodatkowe zabezpieczenia. Ona jest najczęstszą strategią obok unikania transferu oraz świadomej akceptacji ryzyka. Ona obejmuje zapory szyfrowanie aktualizacje kopie zapasowe oraz szkolenia personelu.
Cztery strategie postępowania z ryzykiem 1. Redukcja (Mitigation) • Wdrożenie zabezpieczeń technicznych • Szyfrowanie, firewalle, MFA, backup • Szkolenia personelu, procedury Najczęstsza strategia w IT 2. Unikanie (Avoidance) • Rezygnacja z ryzykownego działania • Wyłączenie przestarzałej usługi (np. Telnet) • Rezygnacja z przechowywania nr kart Całkowite usunięcie wektora 3. Transfer (Transference) • Przeniesienie skutków finansowych • Ubezpieczenie od cyberzagrożeń (Cyber-insurance) • Outsourcing do wyspecjalizowanego data center Podział odpowiedzialności SLA 4. Akceptacja (Acceptance) • Świadoma decyzja zarządu • Gdy koszt zabezpieczeń > wartość straty • Ryzyko rezydualne po mitygacji Formalny rejestr ryzyk przyjętych Każde zidentyfikowane ryzyko musi mieć przypisaną jedną z 4 formalnych strategii
Schemat slajdu 34 – Strategie postępowania z ryzykiem
35/55
Plan postępowania z ryzykiem
Slajd opisuje budowę planu postępowania z ryzykiem wraz z rejestrem odpowiedzialnościami i monitorowaniem.

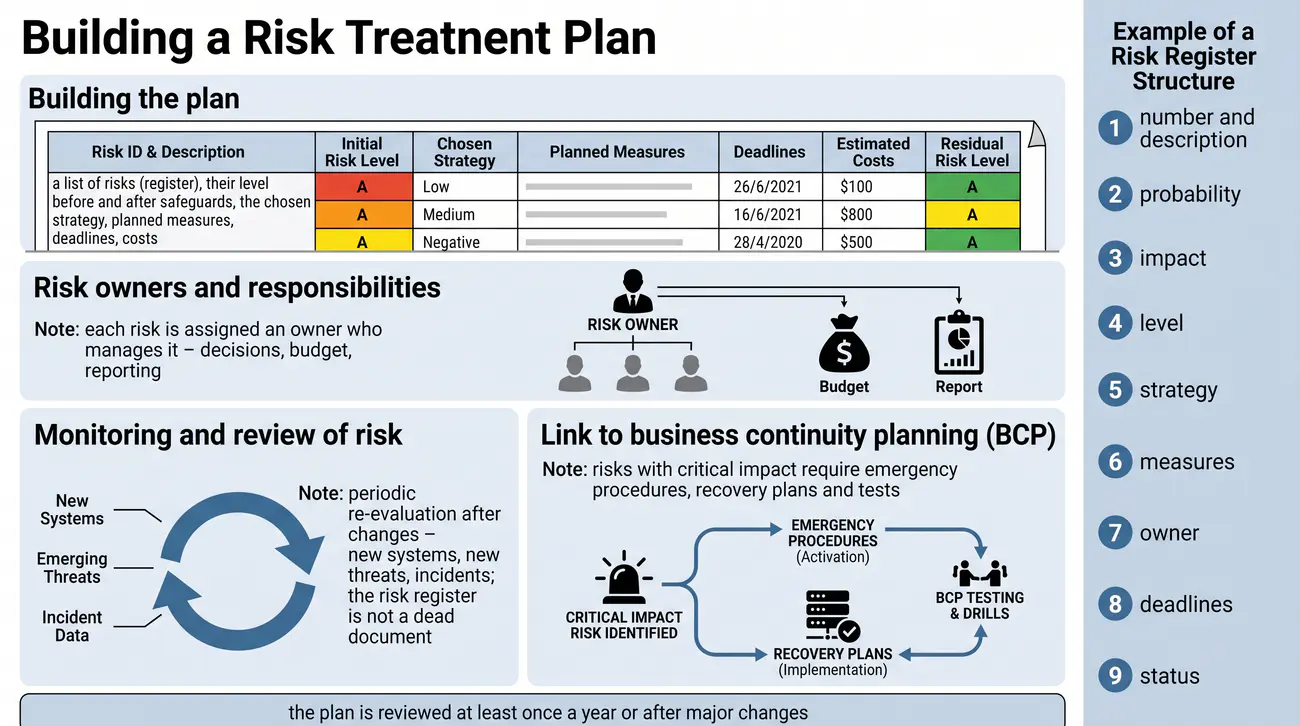
Budowa dokumentu planu i zarządzanie ryzykiem

  • Budowa planu: wykaz ryzyk (rejestr), ich poziom przed i po zabezpieczeniu, wybrana strategia, planowane środki, terminy, koszty.
  • Właściciele ryzyka i odpowiedzialności: każdemu ryzyku przypisuje się właściciela zarządzającego nim (decyzje, budżet, sprawozdawczość).
  • Monitorowanie i przegląd ryzyka: cykliczna ponowna ocena po zmianach (nowe systemy, nowe zagrożenia, incydenty) – rejestr ryzyka nie jest martwym dokumentem.
  • Powiązanie z planem ciągłości działania (BCP): ryzyka o krytycznym skutku wymagają procedur awaryjnych, planów odtwarzania i testów.
Struktura rejestru ryzyka: (1) numer i opis, (2) prawdopodobieństwo, (3) skutek, (4) poziom, (5) strategia, (6) środki, (7) właściciel, (8) terminy, (9) status.
Plan postępowania z ryzykiem (ang. Risk Treatment Plan): Plan postępowania z ryzykiem jest dokumentem przypisującym każdemu ryzyku strategię środki terminy koszty i właściciela. On precyzuje poziom ryzyka przed zabezpieczeniem oraz poziom docelowy po wdrożeniu kontroli. On podlega monitorowaniu i przeglądom aby reagować na nowe zagrożenia i zmiany w organizacji.
Plan postępowania z ryzykiem (Risk Treatment Plan) Struktura Planu Postępowania z Ryzykiem (Risk Treatment Plan) Ryzyko / Zagrożenie Strategia Środek kontroli Właściciel Termin Ransomware w stacjach Redukcja EDR + Kopia offline Admin IT Q2 2026 Wyciek haseł ze stacji Redukcja Wdrożenie kluczy U2F CISO Q1 2026 Pożar serwerowni Transfer Polisa ubezpieczeniowa Dyrektor Ciągły Zatrzymanie starej bazy Unikanie Migracja do chmury Kier. Dev Q3 2026 Właściciel ryzyka (Risk Owner) odpowiada osobiście za terminową realizację środka Plan postępowania z ryzykiem jest formalnym zobowiązaniem organizacji do wdrożenia ochrony
Schemat slajdu 35 – Plan postępowania z ryzykiem
36/55
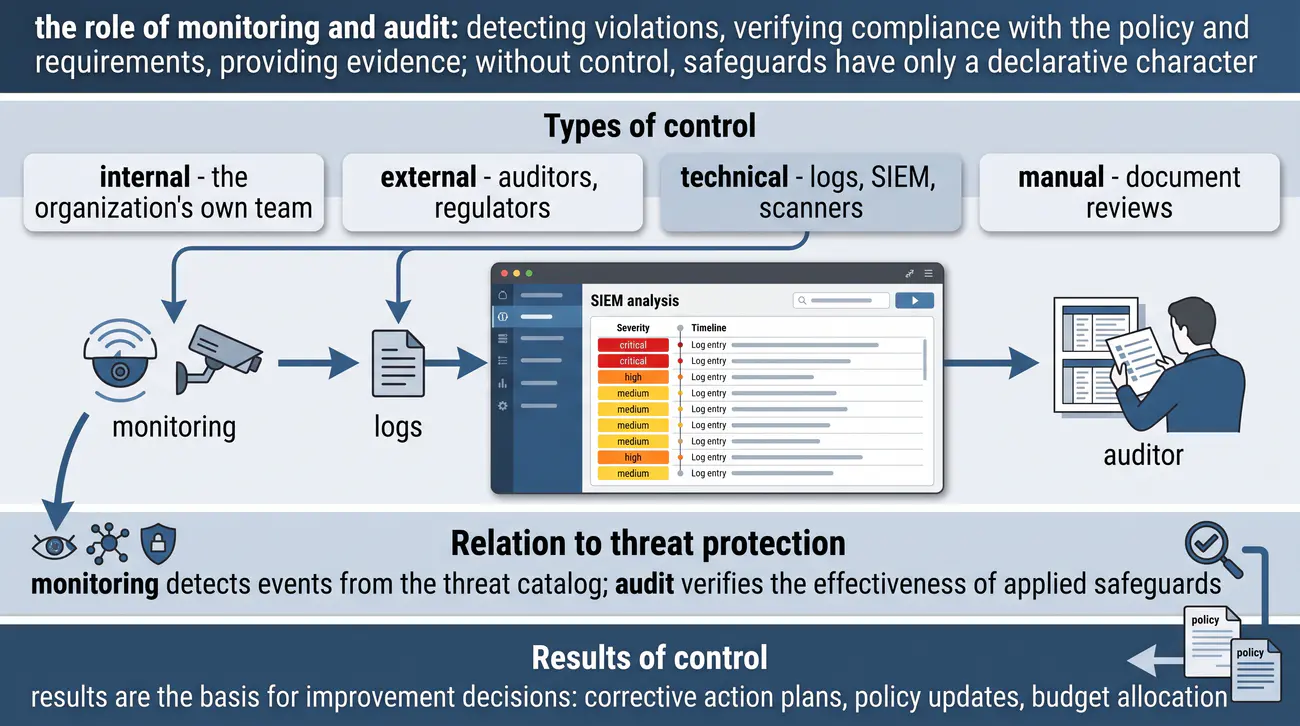
Monitoring i audyt jako środki ochrony – przegląd
Slajd przedstawia monitoring i audyt jako środki kontroli weryfikujące skuteczność systemu ochrony.

Kontrola jako element systemu ochrony

  • Rola monitoringu i audytu: wykrywanie naruszeń, weryfikacja zgodności z polityką i wymogami, dostarczanie dowodów; bez kontroli środki ochrony mają charakter deklaratywny.
  • Rodzaje kontroli: wewnętrzna (zespół organizacji), zewnętrzna (audytorzy, regulator), techniczna (logi, SIEM, skanery), manualna (przeglądy dokumentów).
  • Związek z metodami ochrony przed zagrożeniami: monitoring wykrywa zdarzenia z katalogu zagrożeń; audyt weryfikuje skuteczność zastosowanych środków.
  • Wyniki kontroli są podstawą decyzji o poprawie zabezpieczeń: plan działań korygujących (CAP), aktualizacja polityk, alokacja budżetu.
Audyt bezpieczeństwa (ang. Security Audit): Audyt bezpieczeństwa jest systematyczną kontrolą weryfikującą zgodność działań z polityką i wymogami norm. On wykrywa naruszenia dostarcza dowodów oraz ocenia skuteczność wdrożonych zabezpieczeń. On dzieli się na kontrole wewnętrzne zewnętrzne techniczne oraz przeglądy manualne wspierane logami.
Monitoring i audyt jako środki kontroli bezpieczeństwa Monitoring ciągły (SIEM / SOC) Czas rzeczywisty (24/7/365): • Zbieranie logów ze stacji i firewalli • Korelacja zdarzeń w systemie SIEM • Wykrywanie anomalii w ruchu • Natychmiastowe alerty o incydentach • Zespół Security Operations Center Bieżąca detekcja ataków Reakcja liczona w minutach Audyt okresowy (Formalna ocena) Cykliczna weryfikacja zgodności: • Weryfikacja spełnienia norm (ISO 27001) • Badanie zgodności z prawem (RODO) • Przegląd uprawnień użytkowników • Testy próbkowania i wywiady • Raport z lukami i plan naprawczy Formalna ocena stanu Podstawa certyfikacji organizacji Monitoring zapewnia operacyjną czujność, a audyt strategiczną weryfikację ładu bezpieczeństwa
Schemat slajdu 36 – Monitoring i audyt jako środki ochrony – przegląd
37/55
Testy penetracyjneTesty penetracyjne – pojęcie i rola
Slajd wyjaśnia pojęcie i rolę testów penetracyjnych jako kontrolowanych prób włamania poprzedzających atak.

Czym są testy penetracyjne

  • Rodzaje testów wg wiedzy o systemie: black-box (bez wiedzy), white-box (pełna wiedza – kody, struktura), grey-box (częściowa wiedza).
  • Etyczne aspekty: testy wymagają pisemnej zgody właściciela systemu, jasno określonego zakresu (systemy, adresy, czas) i zasad postępowania z danymi; działanie bez zgody jest przestępstwem.
  • Miejsce testów w systemie środków ochrony: uzupełnienie skanowania podatności i audytu; weryfikują rzeczywistą wykorzystywalność luk i odporność zabezpieczeń.
Test penetracyjny (ang. Penetration Test): Test penetracyjny jest autoryzowaną i kontrolowaną próbą włamania mającą wykryć podatności przed prawdziwym atakiem. On występuje w wariantach bez wiedzy z pełną wiedzą oraz z wiedzą częściową o badanym systemie. On wymaga pisemnej zgody zakresu zasad bezpieczeństwa oraz odpowiedzialnego raportowania wyników.
Testy penetracyjne – Metodologie Black Box, Grey Box i White Box Black Box (Czarna) Brak wiedzy wstępnej: • Symulacja ataku zewnętrznego hackera • Tylko adres URL / IP • Faza zwiadu (Recon) • Najbardziej realistyczny z punktu widzenia sieci Z perspektywy sieci Grey Box (Szara) Częściowa wiedza: • Konto zwykłego usera • Zarys architektury • Testy eskalacji uprawnień (pionowej i poziomej) • Najczęstszy model komercyjnych testów Najlepszy stosunek ROI White Box (Biała) Pełny wgląd w kod: • Dostęp do repozytorium • Schematy baz danych • Statyczna analiza kodu (SAST) i manual review • Najdokładniejsza analiza przed wdrożeniem Maksymalne pokrycie Testy penetracyjne pozwalają naprawić luki zanim zostaną wykorzystane przez przestępców
Schemat slajdu 37 – Testy penetracyjne – pojęcie i rola
38/55
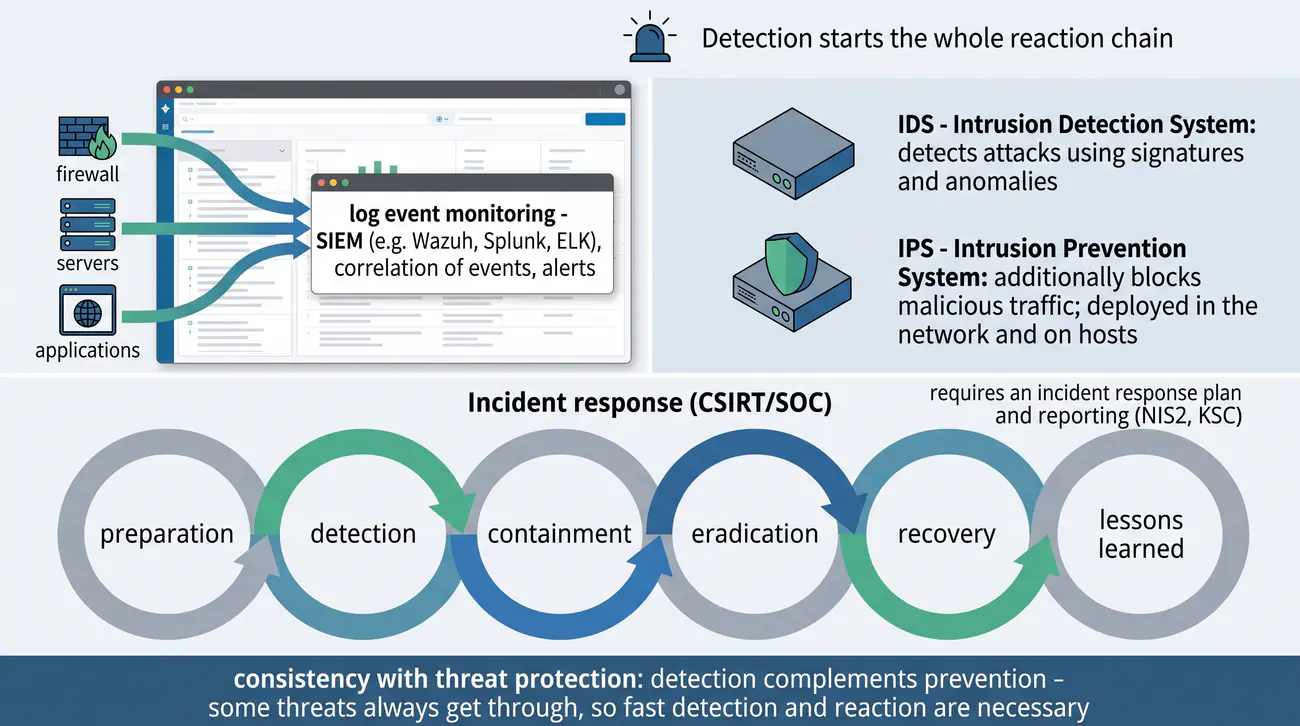
Mechanizmy wykrywania i reagowania – przegląd
Slajd omawia mechanizmy wykrywania incydentów i reagowania obejmujące logi systemy wykrywania i procedury.

Monitoring, IDS/IPS, reakcja na incydenty

  • Monitoring zdarzeń (logi, SIEM): zbieranie i analiza logów (firewalle, serwery, aplikacje), korelacja zdarzeń, alerty; SIEM (np. Wazuh, Splunk, ELK) centralizuje i automatyzuje analizę.
  • IDS/IPS: IDS (Intrusion Detection System) wykrywa ataki (sygnatury, anomalie); IPS dodatkowo blokuje ruch szkodliwy. Wdrażane w sieci i na hostach.
  • Reakcja na incydenty (CSIRT/SOC): procedura: przygotowanie → wykrycie → powstrzymanie → usunięcie → odzyskanie → wnioski (klasyczny cykl życia incydentu opisany w NIST SP 800-61 Rev. 2); wymaga planu reagowania i zgłaszania (NIS2, KSC). Od 2025 r. obowiązuje NIST SP 800-61 Rev. 3, który porządkuje reagowanie wokół funkcji Cybersecurity Framework 2.0 (Govern, Identify, Protect, Detect, Respond, Recover).
  • Spójność z metodami ochrony przed zagrożeniami: wykrywanie uzupełnia prewencję – część zagrożeń przedostaje się mimo stosowanych zabezpieczeń, dlatego konieczne jest szybkie wykrycie i reakcja.
System wykrywania włamań (ang. Intrusion Detection System): System wykrywania włamań monitoruje zdarzenia i ruch w celu rozpoznania oznak ataku na podstawie sygnatur albo anomalii. On współpracuje z centralną analizą logów oraz mechanizmami blokującymi szkodliwy ruch w czasie rzeczywistym. On wspiera szybką reakcję na incydenty poprzez alerty korelację oraz gotowe procedury postępowania.
Mechanizmy wykrywania i reagowania na incydenty (Incident Response) 1. Detekcja • Alerty IDS/IPS • Zgłoszenie SIEM • Wstępny triage • Potwierdzenie incydentu 2. Izolacja • Odcięcie hosta od sieci LAN • Blokada kont • Zabezpieczenie dowodów RAM 3. Eradykacja • Usunięcie złośliwego kodu oprogramowania • Załatanie luki • Reset haseł i certyfikatów 4. Odtworzenie • Restore z bazy czystego backupu • Wznowienie usług • Wzmożony monitoring 5. Wnioski • Lessons Learned • Raport post-mortem • Zgłoszenie CSIRT • Poprawa polityk i procedur Narzędzia detekcji: IDS (wykrywanie) vs IPS (aktywne blokowanie) Sygnatury znanych ataków + Analiza anomalii behawioralnych (AI / Machine Learning) Szybkość reakcji ogranicza promień rażenia (Blast Radius) każdego incydentu
Schemat slajdu 38 – Mechanizmy wykrywania i reagowania – przegląd
39/55
Normy i standardy bezpieczeństwa informacji
Slajd przedstawia najważniejsze normy i standardy bezpieczeństwa informacji z rodziny ISO IEC i pokrewnych ram.

Najważniejsze normy i ramy

  • ISO/IEC 27001:2022 (+ Amd 1:2024) – wymagania dla systemu zarządzania bezpieczeństwem informacji (ISMS); jedyna z rodziny 270xx norma certyfikowalna, iso.org/standard/82875.html.
  • ISO/IEC 27002:2022 – katalog środków ochrony (kontroli); wskazówki wdrożeniowe, bez możliwości certyfikacji, iso.org/standard/75652.html.
  • ISO/IEC 27005:2022 – wytyczne zarządzania ryzykiem informacji, oparte na procesie z ISO 31000, iso.org/standard/80585.html.
  • NIST Cybersecurity Framework (CSF 2.0, 2024) – amerykańskie ramy z sześcioma funkcjami: ład (Govern), identyfikacja, ochrona, wykrywanie, reagowanie, odzyskiwanie; nist.gov/cyberframework.
  • COBIT – ład (governance) IT, publikowane przez ISACA, łączy cele biznesowe z IT; ITIL – praktyki zarządzania usługami IT (incydenty, zmiany).
  • ISO/IEC 22301 – zarządzanie ciągłością działania; uzupełnia rodzinę norm o planowaniu utrzymania usług w czasie awarii.

Rola norm w organizacjach: wspólny język i wzorzec oceny, gotowe katalogi środków, wymóg przetargów i kontraktów, certyfikat budzi zaufanie klientów. Wymagania KSC i RODO odwołują się do tych samych praktyk, dlatego norma porządkuje dokumentację wymaganą przez prawo.

Norma ISO IEC 27001 (ang. ISO IEC 27001 Standard): Norma ISO IEC 27001 określa wymagania dla systemu zarządzania bezpieczeństwem informacji podlegającego certyfikacji. Ona jest uzupełniana katalogiem kontroli z normy ISO IEC 27002 oraz ramami zarządzania ryzykiem i ciągłością. Ona porządkuje obowiązki organizacji i ułatwia wykazanie zgodności przed audytorami i regulatorami.
Normy i standardy bezpieczeństwa – ISO 27001, NIST CSF i CIS ISO/IEC 27001 Globalny standard SZBI • Certyfikacja firm • Załącznik A (93 zabezpieczenia) • ISO 27002 (praktyka) • Ciągłe doskonalenie Zarządzanie SZBI NIST CSF 2.0 Ramy operacyjne 6 funkcji ramowych: • Govern (Ład) • Identify (Identyfikuj) • Protect (Chroń) • Detect (Wykrywaj) • Respond (Reaguj) • Recover (Odtwarzaj) Cykl odporności CIS Controls Praktyki techniczne • 18 priorytetowych zabezpieczeń • Grupy IG1, IG2, IG3 • Twarde reguły konfiguracji OS i sieci • Benchmarki CIS Hardening stacji PCI DSS & SOC2 Standardy branżowe • PCI DSS v4.0 (ochrona kart płatniczych – PCI DSS) • Szyfrowanie PAN • Raporty SOC 2 Type II (dostawcy chmury) • Zaufanie B2B Płatności i chmura Standardy i ramy formalne przekładają wymagania bezpieczeństwa na powtarzalne procedury inżynierskie
Schemat slajdu 39 – Normy i standardy bezpieczeństwa informacji
40/55
Wymagania prawne ochrony informacji
Slajd omawia wymagania prawne ochrony informacji wynikające z przepisów polskich i unijnych.

Przepisy polskie i unijne

  • RODO (rozporządzenie (UE) 2016/679, GDPR) – ochrona danych osobowych: legalność przetwarzania, minimalizacja danych, zgoda, obowiązki organizatora, w tym zabezpieczenia (art. 32), zgłoszenie naruszenia do organu nadzorczego w ciągu 72 godzin (art. 33) i poinformowanie osoby, której dane dotyczą (art. 34); kary do 20 mln EUR lub 4% rocznego obrotu.
  • Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) – nowelizacja z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252), wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Zastąpiła podział na operatorów usług kluczowych i dostawców usług cyfrowych podmiotami kluczowymi i ważnymi. Nakłada obowiązki wpisu do wykazu (dla większości podmiotów samorejestracja w terminie 7 maja – 3 października 2026 r.), wdrożenia systemu zarządzania bezpieczeństwem informacji, ciągłego zarządzania ryzykiem, zgłaszania incydentów i poddania się nadzorowi. Odpowiedzialność za wykonywanie obowiązków spoczywa na kierowniku podmiotu, czyli zwykle na zarządzie; pierwszy obowiązkowy audyt cyberbezpieczeństwa podmiotów kluczowych, które nie były uprawnionymi operatorami kluczowymi, przypada na 3 kwietnia 2028 r., a obowiązki ustawowe należy wdrożyć do 3 kwietnia 2027 r.
  • Ustawa o ochronie danych osobowych – ustawa krajowa uzupełniająca RODO; organem nadzorczym jest Prezes Urzędu Ochrony Danych Osobowych.
  • Odpowiedzialność karna za naruszenia (Kodeks karny, rozdział XXXIII „Przestępstwa przeciwko ochronie informacji”): art. 267 – bezprawne uzyskanie informacji, art. 268 – utrudnianie zapoznania się z informacją osobie uprawnionej, art. 268a – niszczenie, uszkadzanie, usuwanie, zmienianie lub utrudnianie dostępu do danych informatycznych, art. 269 – niszczenie, uszkadzanie, usuwanie lub zmienianie danych informatycznych o szczególnym znaczeniu, art. 269a – zakłócenie pracy systemu informatycznego, teleinformatycznego lub sieci teleinformatycznej, art. 269b – bezprawne wytwarzanie, pozyskiwanie, zbywanie lub udostępnianie narzędzi hakerskich. Obok odpowiedzialności karnej istnieje odpowiedzialność administracyjna i cywilna.
Kodeks karny chroni również informacje niejawne (art. 265) i informacje uzyskane w związku z funkcją służbową (art. 266). Uzupełniająco obowiązują przepisy o ochronie informacji niejawnych, ustawa o świadczeniu usług drogą elektroniczną oraz prawo telekomunikacyjne, precyzujące obowiązki operatorów.
RODO (ang. General Data Protection Regulation): RODO jest unijnym rozporządzeniem chroniącym dane osobowe poprzez zasady legalności minimalizacji oraz rozliczalności. Ono nakłada obowiązki zabezpieczeń zgłaszania naruszeń w krótkim terminie oraz informowania osób poszkodowanych. Ono przewiduje wysokie kary finansowe co wzmacnia rangę ochrony prywatności w organizacjach.
Wymagania prawne ochrony informacji w Polsce i Unii Europejskiej RODO / GDPR (Prywatność danych) • Ochrona danych osobowych obywateli UE • Zgłaszanie naruszeń do UODO w 72h • Kary finansowe do 20 mln € lub 4% obrotu Prywatność domyślna (Privacy by Design) Dyrektywa NIS 2 / Ustawa o KSC • Podmioty kluczowe i ważne (energia, telco, IT) • Odpowiedzialność osobista zarządów spółek • Zgłaszanie wczesnych ostrzeżeń w 24h Cyberodporność infrastruktury krytycznej Rozporządzenie DORA (Finanse) • Cyfrowa odporność operacyjna banków i fintech • Zarządzanie ryzykiem dostawców IT (ICT third-party) • Obowiązkowe zaawansowane testy TLPT Nadzór KNF i europejskich organów KRI & eIDAS (Polska i usługi zaufania) • KRI: rozporządzenie RM z 2024 r. • Kwalifikowane podpisy cyfrowe i pieczęcie • Rejestr usług zaufania (NCCert) Równoważność z podpisem własnoręcznym Prawo polskie i unijne nakłada ścisłe wymogi techniczne i wysokie sankcje za zaniedbania
Schemat slajdu 40 – Wymagania prawne ochrony informacji
41/55
Etyczne i społeczne aspekty kryptologii
Slajd ukazuje etyczne i społeczne aspekty kryptologii związane z podwójnym zastosowaniem szyfrowania.

Podwójne zastosowanie kryptografii

  • Dobre strony: ochrona prywatności, bezpieczna bankowość i zakupy, podpisy cyfrowe, bezpieczeństwo państwa.
  • Nadużycia i przestępczość: ransomware, kradzieże tożsamości, handel danymi, rynki w darknecie. Szyfrowanie samo w sobie nie jest metodą przestępczą – sieć Tor chroni anonimowość (także dziennikarzy i aktywistów), lecz jest też wykorzystywana przez przestępców.
  • Odpowiedzialność etyczna informatyka: projektuje systemy, które chronią użytkowników; etyczne testowanie nie szkodzi innym; zgłaszanie podatności (responsible disclosure); nie tworzy narzędzi do szkodzenia.
  • Prawa i wolności w kontekście szyfrowania: prawo do prywatności i ochrony danych (art. 17 MPPOiP, art. 8 EKPC, art. 7 Karty praw podstawowych UE) a potrzeby organów ścigania – spór o „backdoory”, czyli rozwiązania wymuszające osłabienie zabezpieczeń i pozwalające na dostęp do zaszyfrowanych treści.
  • Dylemat: prywatność kontra bezpieczeństwo publiczne – szyfrowanie end-to-end chroni obywateli, ale utrudnia dochodzenie sprawcze. W UE trwa spór o propozycje skanowania treści na urządzeniach końcowych (client-side scanning), które w praktyce osłabiałyby zabezpieczenia użytkownika, w tym osoby chronione prawnie (dziennikarze, działacze praw obywatelskich).
Podwójne zastosowanie (ang. Dual Use): Podwójne zastosowanie oznacza że ta sama kryptografia służy zarówno ochronie prywatności jak i działalności przestępczej. Ono przynosi korzyści bankowości podpisom cyfrowym i bezpieczeństwu państwa przy równoczesnym ryzyku nadużyć. Ono wymaga odpowiedzialnych regulacji które nie niszczą legalnej poufności ani bezpieczeństwa publicznego.
Etyczne i społeczne aspekty kryptologii – Technologia podwójnego zastosowania Prywatność i Prawa • Ochrona korespondencji obywateli • Wolność słowa i ochrona sygnalistów • Bezpieczny handel elektroniczny • Ochrona przed masową inwigilacją Poufność to prawo człowieka Bezpieczeństwo Państwa • Zwalczanie terroryzmu i przestępczości • Legalna kontrola operacyjna służb • Dylemat tzw. "tylnych furtek" (backdoors) • Ryzyko osłabienia szyfrowania dla wszystkich Ochrona ładu społecznego Matematyka nie ma intencji – krypto-luka dla służb staje się natychmiast bronią cyberprzestępców
Schemat slajdu 41 – Etyczne i społeczne aspekty kryptologii
42/55
Krytyczne myślenie w bezpieczeństwie
Slajd zachęca do krytycznego myślenia poprzez weryfikację informacji i racjonalną ocenę ryzyka bezpieczeństwa.

Weryfikacja informacji i racjonalna ocena ryzyka

  • Weryfikacja informacji o zagrożeniach: sprawdzaj źródła do informacji o atakach i wielkości szkód (raporty firm bezpieczeństwa, CERT, oficjalne komunikaty); nie powielaj dezinformacji.
  • Unikanie mitów i dezinformacji: popularne mity: „mam antywirus, więc jestem bezpieczny”, „silne hasło wystarczy”, „płacenie okupu ma sens”, „szyfrowanie daje 100% bezpieczeństwa na zawsze”. Każdy mit powoduje błędne decyzje.
  • Racjonalna ocena ryzyka: oddziel zagrożenia realne od medialnych; licz ryzyko (prawdopodobieństwo x skutek) zamiast oceniać je emocjonalnie.
  • Znaczenie świadomości bezpieczeństwa: ciągłe budowanie nawyków (aktualizacje, kopie, weryfikacja wiadomości) jest skuteczniejsze niż jednorazowe akcje.
Krytyczne myślenie (ang. Critical Thinking): Krytyczne myślenie w bezpieczeństwie polega na weryfikacji źródeł oraz racjonalnej ocenie rzeczywistego ryzyka. Ono odrzuca mity o cudownych zabezpieczeniach i uczy odróżniania faktów od dezinformacji. Ono wspiera trafne decyzje poprzez analizę dowodów kontekstu oraz kosztów i korzyści kontroli.
Krytyczne myślenie w bezpieczeństwie teleinformatycznym Zasada Zero Trust "Nigdy nie ufaj" • Zawsze weryfikuj • Brak zaufania do wnętrza sieci • Ciągła autoryzacja • Mikrosegmentacja Bezpieczny brzeg Weryfikacja założeń Pytaj o dowody • "Czy ten system jest naprawdę bezpieczny?" • Sprawdzaj logi • Testuj odtworzenie Fakty nie wiara Odporność socjotechniczna Stop pośpiechowi • Emocje = alarm (strach, okazja) • Potwierdzenie innym kanałem • Asertywność Chłodna analiza Proporcjonalność Adekwatność • Koszt ochrony < wartość straty • Ergonomia pracy (użyteczność IT) • Równowaga Zdrowy rozsądek Świadomość i nawyk kwestionowania pozoru bezpieczeństwa to fundament pracy inżyniera
Schemat slajdu 42 – Krytyczne myślenie w bezpieczeństwie
43/55
Zasady bezpieczeństwa informacji – podsumowanie
Slajd podsumowuje fundamentalne zasady projektowania ochrony takie jak minimalne uprawnienia i obrona w głąb.

Fundamentalne zasady projektowania ochrony

  • Najmniejsze uprawnienia (least privilege): użytkownik otrzymuje minimum uprawnień niezbędnych do pracy; ogranicza skutki kompromitacji konta.
  • Obrona w głąb (defense in depth): wiele niezależnych warstw ochrony (fizyczna, sieciowa, systemowa, aplikacyjna, proceduralna) – przełamanie jednej warstwy nie wystarcza.
  • Podział obowiązków (separation of duties): rozdzielenie newralgicznych zadań (np. zlecenie i zatwierdzenie płatności) między różne osoby – utrudnia nadużycia wewnętrzne.
  • Minimalizacja powierzchni ataku (attack surface reduction): zamykanie zbędnych usług i portów, usuwanie nieużywanego oprogramowania, minimalizacja funkcji systemów.
Obrona w głąb (ang. Defense in Depth): Obrona w głąb polega na stosowaniu wielu niezależnych warstw ochrony fizycznej sieciowej systemowej i proceduralnej. Ona sprawia że przełamanie jednej bariery nie prowadzi jeszcze do kompromitacji całości. Ona jest uzupełniana zasadą najmniejszych uprawnień ograniczającą skutki przejęcia pojedynczego konta.
Zasady projektowania bezpiecznych systemów – Kanon inżynierski Least Privilege (Najmniejsze uprawnienia) • Dostęp tylko do tego, co niezbędne do pracy • Brak praw administratora na co dzień • Izolacja kont serwisowych Ograniczenie skutków przejęcia konta Defense-in-Depth (Obrona w głąb) • Wielowarstwowe zabezpieczenia • Brzeg sieci → Host → Aplikacja → Dane • Przełamanie 1 warstwy nie daje sukcesu Brak pojedynczego punktu zaufania Default Deny (Domyślna odmowa) • Co nie jest jawnie dozwolone, jest zabronione • Firewalle: reguła końcowa DENY ALL • Whitelisting aplikacji zamiast czarnych list Blokada nieznanych zagrożeń KISS (Prostota architektury) • Złożoność to największy wróg ochrony • Im prostszy system, tym mniej luk • Łatwiejszy audyt, wdrożenie i utrzymanie Przejrzyste reguły i architektura Fundamenty projektowe obowiązujące we wszystkich współczesnych architekturach IT
Schemat slajdu 43 – Zasady bezpieczeństwa informacji – podsumowanie
44/55
Studium przypadku – naruszenie bezpieczeństwa
Slajd analizuje fikcyjne studium naruszenia bezpieczeństwa spowodowanego otwarciem złośliwego załącznika pocztowego.

Fikcyjny incydent: atak na firmę handlową

Przebieg: pracownik otworzył załącznik z fałszywej wiadomości „faktura”. Otworzył się ransomware, które zaszyfrowało udziały sieciowe i lokalne dyski. (1) brak kopii offline; (2) złe uprawnienia – jeden serwer współdzielony; (3) brak segmentacji – malware rozprzestrzenił się po sieci; (4) brak filtrów antyspamowych i szkoleń.

Ocena skutków wg modelu CIA:

  • Poufność – naruszona: część danych mogła wyciec (kontakty klientów, zamówienia).
  • Integralność – naruszona: pliki zaszyfrowane, możliwa modyfikacja dokumentów.
  • Dostępność – poważnie naruszona: systemy niedostępne przez 3 dni, przestoje zamówień.

Rekomendacje: kopie offline wg zasady 3-2-1 (3 kopie, 2 różne nośniki, 1 poza siedzibą), segmentacja, minimalne uprawnienia, szkolenia i symulacje phishingowe, plan reakcji na incydenty, regularne aktualizacje oprogramowania.

Studium przypadku (ang. Case Study): Studium przypadku jest blokiem dydaktycznym analizującym realistyczny scenariusz w celu wyciągnięcia wniosków praktycznych. On przedstawia przebieg fikcyjnego ataku ransomware wynikający z błędów kopii uprawnień i segmentacji. On uczy rozpoznawania przyczyn źródłowych oraz formułowania zaleceń zapobiegawczych na przyszłość.
Studium przypadku – Przebieg ataku i jego skutków 1. Wektor wejścia • E-mail phishing z załącznikiem .zip • Pracownik klika makro w pliku Infekcja stacji 2. Eskalacja • Pobranie mimikatz zrzut haseł z RAM • Ruch poprzeczny brak segmentacji! Przejęcie AD 3. Szyfrowanie • Szyfrowanie baz i dysków sieciowych • Skasowanie VSS (kopii w tle) Żądanie 2 mln zł 4. Skutki • Brak kopii offline brak odtworzenia • Odtwarzanie ręczne przestoje: 3 dni Bez odtworzenia Kluczowe lekcje z incydentu: 1. Brak kopii offline (Air-Gap) spowodował 3-dniowy przestój 2. Wdrożenie MFA i segmentacji VLAN zapobiegłoby rozprzestrzenieniu ataku na całą sieć
Schemat slajdu 44 – Studium przypadku – naruszenie bezpieczeństwa
45/55
Studium przypadku – audyt i polityka bezpieczeństwa
Slajd opisuje studium audytu i budowy polityki bezpieczeństwa jako odpowiedź na stwierdzone niezgodności.

Audyt krok po kroku i budowa polityki

Krok 1 – audyt: przegląd konfiguracji, kopii, uprawnień, dokumentów; wywiady z pracownikami; wyniki: niezgodności (brak polityki haseł, brak rejestru ryzyka, nieaktualne procedury, brak klasyfikacji danych).

Krok 2 – identyfikacja niezgodności: każde odstępstwo od wymogów (ISO 27001, RODO) zapisano w raporcie z poziomem ryzyka.

Krok 3 – budowa polityki bezpieczeństwa na podstawie wyników audytu:

  • zakres i cele (ochrona danych osobowych, ciągłość działania),
  • role i odpowiedzialności (właściciele danych, IOD – inspektor ochrony danych),
  • polityki szczegółowe: hasła, klasyfikacja informacji, kopie, zgłaszanie incydentów,
  • procedura przeglądu i aktualizacji.

Plan wdrożenia: akceptacja zarządu, szkolenia, komunikacja, okres przejściowy, kontrola zgodności.

Audyt bezpieczeństwa (ang. Security Audit): Studium audytu jest blokiem dydaktycznym pokazującym krok po kroku przegląd konfiguracji uprawnień i dokumentów. Ono identyfikuje niezgodności z normami oraz przepisami i zapisuje je w raporcie z rekomendacjami. Ono prowadzi do budowy polityki haseł rejestru ryzyka oraz klasyfikacji danych w organizacji.
Studium przypadku – Audyt infrastruktury i wdrożenie polityki SZBI Stan przed audytem (Luki) • Brak uwierzytelniania MFA (tylko hasła) • Płaska sieć bez podziału na strefy • Wspólne konta administratorów • Brak testów przywracania kopii • Brak formalnej polityki bezpieczeństwa Ryzyko krytyczne Podatność na każdy wektor ataku Stan po audycie (Wdrożenie) • Obligatoryjne logowanie MFA z kluczami • Segmentacja VLAN: serwery, biuro, goście • Konta imienne z zasadą Least Privilege • Kopia niezmienna (WORM) + testy DR • Wdrożenie SZBI zgodnego z ISO 27001 Odporność operacyjna Zgodność z NIS 2 i RODO Audyt identyfikuje luki, a polityka i środki techniczne budują trwałą odporność organizacji
Schemat slajdu 45 – Studium przypadku – audyt i polityka bezpieczeństwa
46/55
Warunki zapewnienia poufności i autentyczności informacji
Slajd określa warunki zapewnienia poufności integralności i autentyczności podczas bezpiecznej wymiany informacji.

Podstawy bezpiecznej wymiany informacji

  • Warunki konieczne poufności: szyfrowanie danych (w spoczynku i transmisji), kontrola dostępu (uprawnienia, uwierzytelnianie), brak niepotrzebnych kopii.
  • Integralność: funkcje skrótu (wykrycie modyfikacji), podpisy cyfrowe (wykrycie zmiany i potwierdzenie autora).
  • Autentyczność: identyfikacja nadawcy i potwierdzenie, że treść nie została zmieniona – realizowane przez podpis cyfrowy lub MAC.
  • Zaufanie jako fundament wymiany informacji: strony muszą mieć mechanizm potwierdzania tożsamości (certyfikaty, klucze zaufane) – stąd infrastruktura PKI omawiana w dalszych częściach materiału.
  • Kryptografia jako narzędzie realizacji: symetryczna (szybkie szyfrowanie), asymetryczna (klucze, podpisy), funkcje skrótu (integralność).
Powiązanie z dalszymi częściami materiału: sposoby zbudowania zaufania i mechanizmy opisane powyżej przedstawiają części 3, 4 i 5 (algorytmy, podpisy, PKI/TLS).
Autentyczność (ang. Authenticity): Autentyczność potwierdza tożsamość nadawcy oraz pochodzenie informacji wymienianej między stronami. Ona wymaga uwierzytelnienia stron integralności przekazu oraz ochrony kluczy i poświadczeń. Ona jest zapewniana przez podpisy cyfrowe certyfikaty oraz protokoły wzajemnego potwierdzania tożsamości.
Warunki zapewnienia poufności i autentyczności informacji 1. Szyfrowanie Poufność: • Szyfr symetryczny (AES) • Klucze sesyjne (ECDH) • Ukrycie treści przed osobami trzecimi + 2. Podpisy i Hashe Integralność: • Skrót SHA-256 / SHA-3 • Podpis asymetryczny • Kod HMAC wiadomości • Niezaprzeczalność (podpis) + 3. Certyfikaty i PKI Tożsamość: • Standard X.509 • Łańcuch zaufania CA • Weryfikacja serwera i klienta (mTLS) = Bezpieczny kanał wymiany informacji (TLS 1.3 / IPsec) Gwarantuje jednocześnie: Poufność + Integralność + Uwierzytelnienie stron Brak któregokolwiek elementu naraża komunikację na ataki podsłuchu lub podszycia
Schemat slajdu 46 – Warunki zapewnienia poufności i autentyczności informacji
47/55
Metody i środki ochrony przed zagrożeniami – przegląd
Slajd dokonuje przeglądu metod i środków ochrony dzieląc je na organizacyjne techniczne i fizyczne.

Klasyfikacja środków ochrony

  • Środki organizacyjne: polityki i procedury, szkolenia i podnoszenie świadomości, odpowiednie nadawanie uprawnień, kontrola dostępu logicznego.
  • Środki techniczne: szyfrowanie danych, firewalle, systemy IDS/IPS, oprogramowanie antywirusowe, aktualizacje (łaty bezpieczeństwa), kopie zapasowe, uwierzytelnianie wieloskładnikowe.
  • Środki prawne: regulacje (RODO, KSC), umowy o poufności (NDA), kary i odpowiedzialność, wymogi zgodności (compliance).
  • Środki fizyczne: kontrola dostępu do pomieszczeń, monitoring (CCTV), ochrona serwerowni, zabezpieczenia przeciwpożarowe i zasilania.
Zasada dopasowania środków do charakteru zagrożeń i wartości aktywów: nie ma uniwersalnego zabezpieczenia – dobór wynika z analizy ryzyka.
Środek ochrony (ang. Safeguard): Środek ochrony jest działaniem organizacyjnym technicznym albo fizycznym redukującym ryzyko naruszenia informacji. On obejmuje polityki szkolenia szyfrowanie zapory systemy wykrywania kopie zapasowe i kontrolę dostępu. On jest dobierany proporcjonalnie do wartości aktywów oraz poziomu zidentyfikowanych zagrożeń.
Metody i środki ochrony – Klasyfikacja organizacyjna, fizyczna i techniczna Organizacyjne Ład i procedury: • Polityki bezpieczeństwa • Procedury operacyjne • Szkolenia personelu • Umowy poufności (NDA) • Audyty wewnętrzne • Plany ciągłości (BCP) Czynnik ludzki i procesy Fizyczne Ochrona obiektowa: • Kontrola dostępu (KD) • Monitoring wizyjny CCTV • Szafy rack na klucz • Zasilanie UPS i agregaty • Gaszenie gazem (Inergen) • Klimatyzacja precyzyjna Infrastruktura i serwerownia Techniczne (Logiczne) IT i Kryptografia: • Szyfrowanie (dane/kanał) • Firewalle NGFW / WAF • Uwierzytelnianie MFA / PKI • Oprogramowanie EDR / AV • Segmentacja sieci (VLAN) • Kopie zapasowe 3-2-1 Technologia i automaty Prawdziwa ochrona wynika z synergii wszystkich trzech warstw (Defense-in-Depth)
Schemat slajdu 47 – Metody i środki ochrony przed zagrożeniami – przegląd
48/55
Podsumowanie części 1: najważniejsze zagadnienia
Slajd podsumowuje najważniejsze zagadnienia części pierwszej od pojęć po współczesne standardy kryptograficzne.

Co obejmuje ta część

  • Kluczowe pojęcia: kryptologia (kryptografia + kryptoanaliza), tekst jawny, szyfrogram, klucz, algorytm, szyfr, zasada Kerckhoffsa.
  • Kryptografia współczesna: AES (FIPS 197), RSA, ECC oraz standardy post-kwantowe NIST FIPS 203, 204 i 205; wycofywane algorytmy (np. RC4, wycofany dokumentem RFC 7465 z 2015 r.) nie mogą być stosowane.
  • Model CIA (poufność, integralność, dostępność) oraz rozszerzenie AAA (uwierzytelnianie, autoryzacja, rozliczalność).
  • Katalog zagrożeń: naturalne, antropogeniczne, techniczne, organizacyjne; fizyczne, sprzętowe, programowe, sieciowe (pasywne i aktywne), socjotechniczne.
  • Środki ochrony: organizacyjne (polityka, ryzyko, audyt, monitoring), techniczne (szyfrowanie, IDS, kopie), prawne i fizyczne.
  • Zarządzanie ryzykiem i audyt: macierz ryzyka 5×5 wraz ze skalami, iloczyny SLE/ARO/ALE, strategie (unikanie, redukcja, transfer, akceptacja), testy penetracyjne.
  • Aspekty prawne i etyczne: RODO, ustawa o KSC (po nowelizacji z 2026 r.), odpowiedzialność karna, dylemat prywatności kontra bezpieczeństwo.
Podsumowanie (ang. Summary): Podsumowanie jest blokiem przeglądowym zbierającym najważniejsze pojęcia wnioski i zależności z całej części materiału. Ono porządkuje wiedzę o modelach celach zagrożeniach oraz współczesnych standardach kryptograficznych. Ono ułatwia powtórkę i przygotowanie do dalszych części poświęconych szyfrom i protokołom.
Podsumowanie części 1 – Najważniejsze zagadnienia i filary ochrony 1. Fundamenty kryptologii • Podział: kryptografia + kryptoanaliza • Ewolucja: od Cezara i Enigmy do AES/RSA • Zasada Kerckhoffsa (jawny algorytm!) Podstawa nowoczesnej matematyki IT 2. Triada CIA & Model AAA • Poufność (C), Integralność (I), Dostępność (A) • Rozszerzenie: Uwierzytelnianie, Autoryzacja • Rozliczalność i niezaprzeczalność logów Kanon definiowania wymogów 3. Spektrum zagrożeń • Zagrożenia fizyczne, sprzętowe i programowe • Malware: wirusy, robaki, trojany, ransomware • Ataki sieciowe i inżynieria społeczna (phishing) Identyfikacja wektorów uderzenia 4. Zarządzanie ryzykiem i normy • Szacowanie ryzyka: prawdopodobieństwo × skutek • 4 strategie: redukcja, unikanie, transfer, akceptacja • SZBI (ISO 27001), RODO, NIS 2, DORA Systemowe ramy ładu organizacyjnego Część 1 stanowi teoretyczny i pojęciowy fundament dla całej serii o kryptologii
Schemat slajdu 48 – Podsumowanie części 1 – najważniejsze zagadnienia
49/55
Słownik pojęć – część A
Slajd porządkuje pierwszą część słownika kluczowych pojęć związanych z celami i modelami ochrony.

Najważniejsze pojęcia – wybór 1

Autentyczność
możliwość potwierdzenia tożsamości nadawcy oraz pochodzenia informacji.
Autoryzacja
nadanie i egzekwowanie uprawnień dostępu do zasobów.
Dostępność
cel ochrony: informacja dostępna dla uprawnionych w wymaganym czasie.
CIA
triada bezpieczeństwa: poufność, integralność, dostępność (Confidentiality, Integrity, Availability).
Poufność
ochrona informacji przed nieuprawnionym ujawnieniem.
Integralność
ochrona informacji przed nieautoryzowaną modyfikacją.
Kryptoanaliza
sztuka i nauka łamania szyfrów oraz analizy bezpieczeństwa systemów kryptograficznych.
Kryptografia
sztuka i nauka szyfrowania informacji.
Kryptologia
nauka o ochronie informacji za pomocą metod matematycznych i informatycznych; obejmuje kryptografię i kryptoanalizę.
Algorytm
procedura matematyczna opisująca przekształcenie danych przy użyciu klucza.
Szyfr (cipher)
konkretna realizacja algorytmu wraz z ustalonymi parametrami i sposobem użycia klucza, np. AES-256-GCM.
Słownik pojęć (ang. Glossary): Słownik pojęć jest blokiem przeglądowym definiującym zwięźle kluczowe terminy w celu utrwalenia wiedzy. On porządkuje pojęcia związane z celami ochrony oraz modelami bezpieczeństwa w przystępnej formie. On pełni rolę dydaktyczną jako szybka pomoc do powtórek i samodzielnej nauki.
Słownik pojęć – Część A (Podstawy kryptologii) Kryptologia / Kryptografia Kryptologia to nadrzędna nauka o utajnianiu. Kryptografia zajmuje się tworzeniem zabezpieczeń, a kryptoanaliza ich badaniem. Tekst jawny (P) / Szyfrogram (C) Tekst jawny: dane wejściowe czytelne. Szyfrogram: zaszyfrowana wiadomość, nieczytelna bez znajomości klucza. Klucz / Przestrzeń kluczy Klucz: tajny parametr algorytmu. Przestrzeń kluczy: zbiór wszystkich możliwych kluczy (np. 2^256 w AES-256). Zasada Kerckhoffsa Bezpieczeństwo systemu kryptograficznego musi zależeć wyłącznie od tajności klucza, a sam algorytm może być publicznie znany. Precyzja pojęciowa jest warunkiem poprawnej implementacji i konfiguracji systemów
Schemat slajdu 49 – Słownik pojęć – część A
50/55
Słownik pojęć – część B
Slajd porządkuje drugą część słownika pojęć dotyczących złośliwego oprogramowania i ataków sieciowych.

Najważniejsze pojęcia – wybór 2

Phishing
atak socjotechniczny polegający na wyłudzeniu danych przez fałszywe wiadomości i strony.
Ransomware
złośliwe oprogramowanie szyfrujące dane i żądające okupu za odblokowanie.
Trojan
program udający legalny, wykonujący ukryte działania szkodliwe.
Wirus
złośliwy program dołączający się do plików, rozprzestrzeniający się po uruchomieniu.
Robak (worm)
samoreplikujący się program rozprzestrzeniający się przez sieć.
MITM
Man-in-the-Middle – atak polegający na wstawieniu atakującego w kanał komunikacji.
DoS/DDoS
ataki na dostępność przez przeciążenie usługi pojedynczo lub rozproszonym ruchem.
Polityka bezpieczeństwa
formalny dokument określający zasady ochrony informacji w organizacji.
Audyt
systematyczna, niezależna ocena zgodności i skuteczności zabezpieczeń.
Ryzyko
kombinacja prawdopodobieństwa zdarzenia i jego skutku.
Słownik pojęć (ang. Glossary): Słownik pojęć jest blokiem przeglądowym systematyzującym terminy z obszaru zagrożeń programowych i sieciowych. On definiuje ataki i złośliwe oprogramowanie w sposób ułatwiający ich rozróżnianie i zapamiętanie. On wspiera naukę poprzez skondensowane hasła przydatne przed sprawdzianem i audytem wiedzy.
Słownik pojęć – Część B (Zagrożenia i incydenty) Podatność (Vulnerability) Wewnętrzna słabość oprogramowania, konfiguracji lub procedur, która może zostać wykorzystana do ataku (katalog CVE). Exploit / Zero-Day Exploit: program wykorzystujący lukę. Zero-Day: podatność wykorzystywana zanim producent wyda oficjalną poprawkę. Phishing / Socjotechnika Manipulacja psychologiczna mająca na celu nakłonienie człowieka do podania haseł, kliknięcia w link lub wykonania przelewu. Ransomware Złośliwe oprogramowanie blokujące dostęp do danych poprzez silne szyfrowanie i żądające okupu za klucz prywatny. Rozróżnienie podatności od zagrożenia to podstawa poprawnej analizy ryzyka
Schemat slajdu 50 – Słownik pojęć – część B
51/55
Pytania kontrolne – część 1
Slajd formułuje pytania kontrolne umożliwiające sprawdzenie zrozumienia kluczowych zagadnień części pierwszej.

Sprawdź swoje zrozumienie

  1. Wyjaśnij różnicę między kryptografią a kryptoanalizą oraz podaj przykład zastosowania każdej z nich.
  2. Sformułuj zasadę Kerckhoffsa i wyjaśnij, dlaczego „security through obscurity” jest podejściem niezalecanym.
  3. Podaj definicje trzech celów modelu CIA i po jednej metodzie ochrony każdego z nich.
  4. Wyjaśnij, dlaczego analiza częstotliwości jest skuteczna wobec szyfrów monoalfabetycznych, a wobec szyfru Vigenère’a wymaga wcześniejszego ustalenia długości klucza (metoda Kasiskiego, indeks współzbieżności) i rozdzielenia tekstu na kolumny.
  5. Na czym polega atak MITM i jak się przed nim bronić?
  6. Oblicz poziom ryzyka dla zdarzenia o prawdopodobieństwie „wysokie” (4) i skutku „duży” (4), korzystając z macierzy ryzyka ze slajdu 33, i uzasadnij wybór.
  7. Wymień cztery strategie postępowania z ryzykiem i uzasadnij wybór jednej z nich dla systemu płatności.
  8. Podaj po jednym wymaganiu wynikającym z RODO (np. art. 32 lub art. 33) i z ustawy o KSC (np. wpis do wykazu, zarządzanie ryzykiem, zgłaszanie incydentów) oraz opisz, jak wpływają one na obowiązki organizacji w zakresie bezpieczeństwa.
Kontrola własna: odpowiedzi można sprawdzić, odwołując się do odpowiednich slajdów. Pytania o strategię postępowania z ryzykiem i obowiązki prawne wymagają argumentacji, nie tylko hasła.
Pytanie kontrolne (ang. Review Question): Pytanie kontrolne jest blokiem przeglądowym służącym do samosprawdzenia zrozumienia kluczowych zagadnień materiału. Ono skłania do formułowania definicji porównań oraz argumentacji zamiast biernego odtwarzania treści. Ono pełni rolę dydaktyczną jako miernik gotowości do przejścia do kolejnych części kursu.
Pytania kontrolne – Weryfikacja wiedzy z Części 1 1 Zasada Kerckhoffsa Dlaczego ukrywanie algorytmu szyfrowania jest uważane w inżynierii bezpieczeństwa za kardynalny błąd? 2 Triada CIA Jakie mechanizmy techniczne odpowiadają za realizację kolejno: poufności, integralności i dostępności? 3 Wirus vs Robak Na czym polega fundamentalna różnica w mechanizmie propagacji wirusa komputerowego a robaka? 4 Strategie ryzyka Wymień 4 podstawowe strategie postępowania z ryzykiem i podaj praktyczny przykład dla każdej z nich. Sprawdź swoją wiedzę: formułuj odpowiedzi własnymi słowami w oparciu o poznane reguły
Schemat slajdu 51 – Pytania kontrolne – część 1
52/55
Słownik pojęć – część C
Slajd porządkuje trzecią część słownika pojęć dotyczących przepisów i kryptografii odpornej kwantowo.

Najważniejsze pojęcia – wybór 3

RODO
Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 o ochronie danych osobowych.
KSC
ustawa o krajowym systemie cyberbezpieczeństwa; po nowelizacji z 2026 r. określa obowiązki podmiotów kluczowych i ważnych (wdrożenie NIS2).
Kryptografia post-kwantowa (PQC)
dziedzina kryptografii odporna na przyszłe ataki z użyciem komputerów kwantowych; standardy NIST FIPS 203 (ML-KEM), 204 (ML-DSA) i 205 (SLH-DSA).
Backup
kopia zapasowa danych umożliwiająca odtworzenie po awarii.
Redundancja
zdublowanie elementów systemu dla zapewnienia ciągłości działania.
Failover
automatyczne przełączenie na zapasowe zasoby po awarii.
Zero-day
podatność nieznana producentowi, bez dostępnej poprawki.
Exploit
kod lub technika wykorzystująca podatność do ataku.
Patch
poprawka oprogramowania usuwająca błędy i podatności.
ISMS
system zarządzania bezpieczeństwem informacji (ISO/IEC 27001).
PDCA
cykl doskonalenia: Plan-Do-Check-Act.
Słownik pojęć (ang. Glossary): Słownik pojęć jest blokiem przeglądowym zbierającym terminy prawne i nowoczesne dotyczące odporności kwantowej. On wyjaśnia regulacje o ochronie danych i cyberbezpieczeństwie w kontekście realnych obowiązków organizacji. On pomaga powiązać język prawny z technicznymi środkami ochrony omawianymi wcześniej.
Słownik pojęć – Część C (Zarządzanie, prawo i architektura) SZBI / ISMS System Zarządzania Bezpieczeństwem Informacji: usystematyzowane podejście do zarządzania poufnością wg ISO 27001. Defense-in-Depth Obrona w głąb: wielowarstwowa strategia ochrony (fizyczna, sieciowa, hostowa, aplikacyjna i danych). Dyrektywa NIS 2 / KSC Europejskie i polskie prawo nakładające obowiązki cyberbezpieczeństwa na sektor kluczowy i ważny z sankcjami dla zarządów. Zasada Least Privilege Zasada najmniejszych uprawnień: użytkownik posiada tylko takie prawa, jakie są bezwzględnie konieczne do wykonania bieżących zadań. Zarządzanie bezpieczeństwem łączy wymagania prawne z technicznym rygorem inżynierskim
Schemat slajdu 52 – Słownik pojęć – część C
53/55
Dyskusja i najczęściej zadawane pytania
Slajd zbiera dyskusję i odpowiedzi na najczęściej zadawane pytania obalające mity o bezpieczeństwie.

FAQ – mity i prawda o bezpieczeństwie

Czy da się coś zaszyfrować „na zawsze”, bez możliwości złamania?
W teorii szyfr jednorazowy jest nie do złamania, ale wymaga idealnie losowego klucza o długości tekstu, przekazanego w sposób bezpieczny i użytego tylko raz. W praktyce bezpieczeństwo zależy od siły algorytmu, losowości kluczy i ich ochrony; postęp techniki (np. komputery kwantowe) skraca czas życia algorytmów.
Czy kryptografia sama w sobie wystarczy do bezpieczeństwa?
Nie. Kryptografia zamyka wycinek (poufność, integralność, uwierzytelnianie), ale nie zastąpi zabezpieczeń fizycznych, procesów, szkoleń i zarządzania ryzykiem. Bezpieczeństwo = ludzie + procesy + technologia.
Czy płacić okup w przypadku ransomware?
Organy ścigania i eksperci odradzają: płacenie nie gwarantuje odszyfrowania, finansuje przestępczość i czyni ofiarę celem ponownych ataków. Kluczowe są kopie zapasowe i plan odtwarzania.
Czy antywirus zapewnia pełne bezpieczeństwo?
To mit. Antywirus wykrywa znane zagrożenia; nie chroni przed socjotechniką, zero-day ani błędami konfiguracji. To jedna z wielu warstw obrony.

Wskazówki do samodzielnego zgłębiania: raporty CERT (np. CERT Polska), poradniki OWASP, kursy bezpieczeństwa, praktyka w laboratorium.

Dyskusja dydaktyczna (ang. Classroom Discussion): Dyskusja dydaktyczna jest blokiem przeglądowym zbierającym częste pytania i obalającym popularne mity o bezpieczeństwie. Ona zachęca do wymiany argumentów oraz krytycznej oceny obietnic idealnego szyfrowania. Ona rozwija umiejętność zadawania trafnych pytań i świadomego zarządzania oczekiwaniami wobec kryptografii.
Najczęściej zadawane pytania (FAQ) – Mity i fakty w cyberbezpieczeństwie Mit: "Mała firma nie jest celem" Fakt: Botnety skanują całą sieć. Ataki są masowe i zautomatyzowane. MŚP są łatwym celem i bramą do łańcucha. Mit: "Silne hasło wystarczy" Fakt: Nawet 20-znakowe hasło ulega kradzieży przez phishing lub spyware. Konieczne jest uwierzytelnianie 2FA. Mit: "Chmura gwarantuje 100% ochrony" Fakt: Model Shared Responsibility. Dostawca dba o infrastrukturę, ale za dane i konfigurację odpowiada klient. Mit: "Nietypowy port chroni usługę" Fakt: Skaner nmap wykryje usługę w kilka sekund po nagłówkach protokołu. Tylko silna kryptografia daje odporność. Rozwiewanie mitów pozwala inwestować zasoby w rzeczywiste, skuteczne mechanizmy ochrony
Schemat slajdu 53 – Dyskusja i najczęściej zadawane pytania
54/55
Zadanie domowe – część 1
Slajd określa zadanie domowe polegające na samodzielnej analizie ryzyka i identyfikacji zagrożeń sieci domowej.

Praca samodzielna

  1. Analiza ryzyka dla przykładowego zasobu IT – wykonaj analizę ryzyka dla wybranego serwisu organizacji (np. sklep online): zidentyfikuj 5 zagrożeń, 3 podatności, oceń ryzyko macierzą i zaproponuj strategie postępowania.
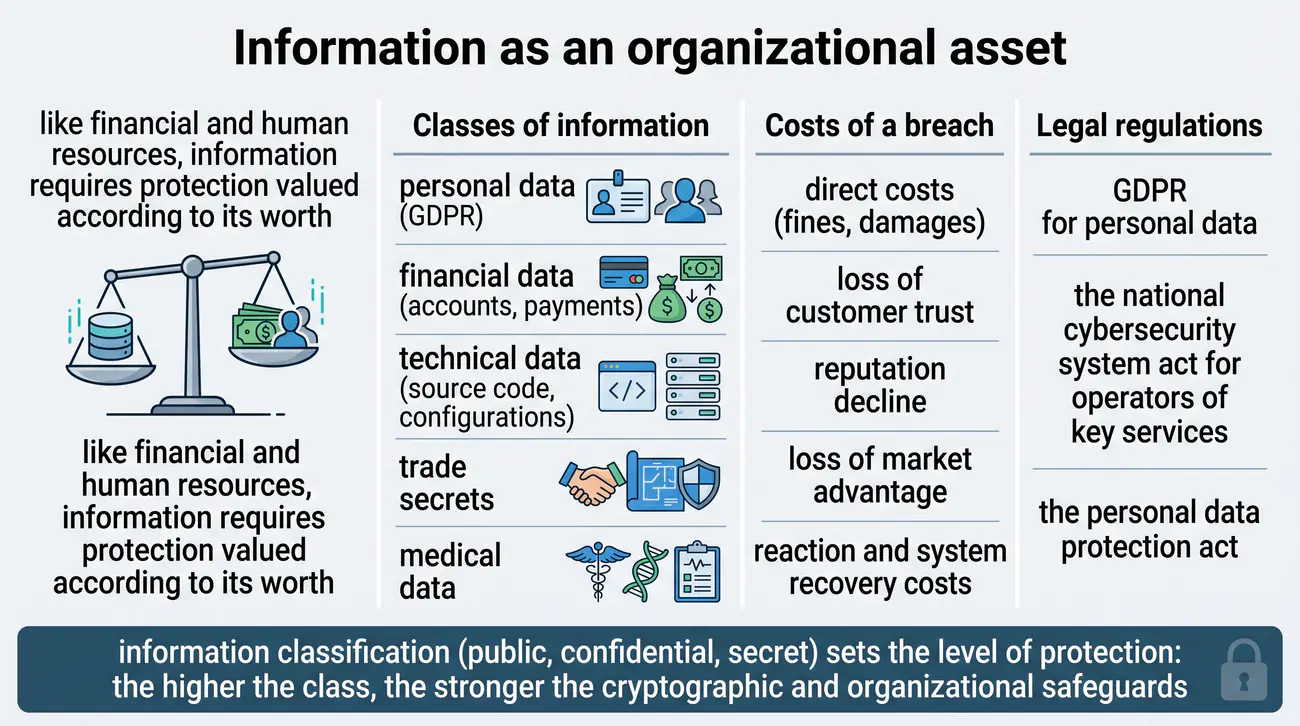
  2. Identyfikacja zagrożeń w domowej sieci – sporządź listę zagrożeń dla Twojej sieci domowej (router, urządzenia IoT, WiFi), oceń ryzyko i zaproponuj środki ochrony.
  3. Lektura uzupełniająca: K. Liderman, Analiza ryzyka i ochrona informacji w systemach komputerowych (PWN 2008); NIST Cybersecurity Framework 2.0; normy ISO/IEC 27001:2022, 27002:2022 i 27005:2022 – przegląd struktury i zakresu.
Zadania nie wymagają oprogramowania – wystarczająca jest dokumentacja w formie opisu tekstowego. Zalecane źródła do oceny ryzyka: ISO/IEC 27005:2022 oraz NIST SP 800-30.
Zadanie domowe (ang. Homework Assignment): Zadanie domowe jest blokiem przeglądowym wyznaczającym samodzielną pracę utrwalającą analizę ryzyka w praktyce. Ono wymaga identyfikacji zagrożeń podatności oraz oceny ryzyka z propozycją strategii dla realnego zasobu. Ono rozwija odpowiedzialność i umiejętność przenoszenia teorii na własną sieć i organizację.
Zadanie samodzielne – Praktyczna analiza ryzyka i plan ochrony Krok 1 Wybór aktywa: Np. baza danych klientów sklepu internetowego Definicja wartości Krok 2 Identyfikacja: Wskaż min. 3 zagrożenia i luki (phishing, SQLi) Katalog ryzyk Krok 3 Macierz 5x5: Przypisz oceny Prawdopodobieństw. i Skutku (1-5) Wyliczenie ryzyka Krok 4 Plan ochrony: Dobierz środki zaradcze (MFA, szyfrowanie, kopie) Plan mitygacji Wskazówka do wykonania zadania: Sporządź zwięzłą tabelę RTP ze wskazanym właścicielem ryzyka i terminem realizacji Samodzielna analiza pozwala utrwalić metodykę i przełożyć wiedzę teoretyczną na praktykę inżynierską
Schemat slajdu 54 – Zadanie domowe – część 1
55/55
Literatura i źródła – część 1
Slajd wskazuje literaturę i źródła do pogłębienia wiedzy z zakresu analizy ryzyka i ochrony informacji.

Materiały do lektury

  • K. Liderman, Analiza ryzyka i ochrona informacji w systemach komputerowych, Wydawnictwo Naukowe PWN, Warszawa 2008 (ISBN 978-83-01-15370-0); oraz Bezpieczeństwo informacyjne, PWN 2012, i Bezpieczeństwo informacyjne. Nowe wyzwania (wyd. 2), Helion 2017 (ISBN 978-83-01-20144-9).
  • W. Stallings, Cryptography and Network Security: Principles and Practice, 8. wyd., Pearson 2021 (ISBN 9780136707226) – rozdziały o modelach bezpieczeństwa, klasycznych szyfrach i kryptografii post-kwantowej.
  • N. Ferguson, B. Schneier, T. Kohno, Cryptography Engineering: Design Principles and Practical Applications, Wiley 2010 – praktyczne projektowanie systemów kryptograficznych.
  • Normy: ISO/IEC 27001:2022 (iso.org/standard/82875.html), ISO/IEC 27002:2022 (iso.org/standard/75652.html), ISO/IEC 27005:2022 (iso.org/standard/80585.html); zmiana ISO/IEC 27001:2022/Amd 1:2024 (iso.org/standard/88435.html).
  • NIST Cybersecurity Framework 2.0 – nist.gov/cyberframework; funkcje: Govern, Identify, Protect, Detect, Respond, Recover.
  • NIST SP 800-30 Guide for Conducting Risk Assessments (2012) – doi.org/10.6028/NIST.SP.800-30r1; NIST SP 800-57 Part 1 Rev. 5 – zarządzanie kluczami; NIST SP 800-61 Rev. 3 (2025) – csrc.nist.gov/pubs/sp/800/61/r3/final.
  • Kryptografia post-kwantowa: standardy FIPS 203, FIPS 204, FIPS 205 oraz nist.gov/pqc.
  • Raporty zagrożeń: CERT Polska, ENISA Threat Landscape 2026, raporty branżowe; OWASP Top 10 (aktualna edycja: 2025).
  • Przepisy: rozporządzenie (UE) 2016/679 (RODO) – EUR-Lex; ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa wraz z nowelizacją z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) – gov.pl/web/k/cyberbezpieczenstwo.
Literatura przedmiotu (ang. Reference List): Literatura przedmiotu jest blokiem przeglądowym wskazującym wiarygodne źródła do pogłębienia wiedzy z wykładu. Ona porządkuje pozycje książkowe i normatywne umożliwiające weryfikację tez oraz dalsze studia. Ona pełni rolę dydaktyczną ucząc korzystania ze sprawdzonych publikacji zamiast przypadkowych materiałów.
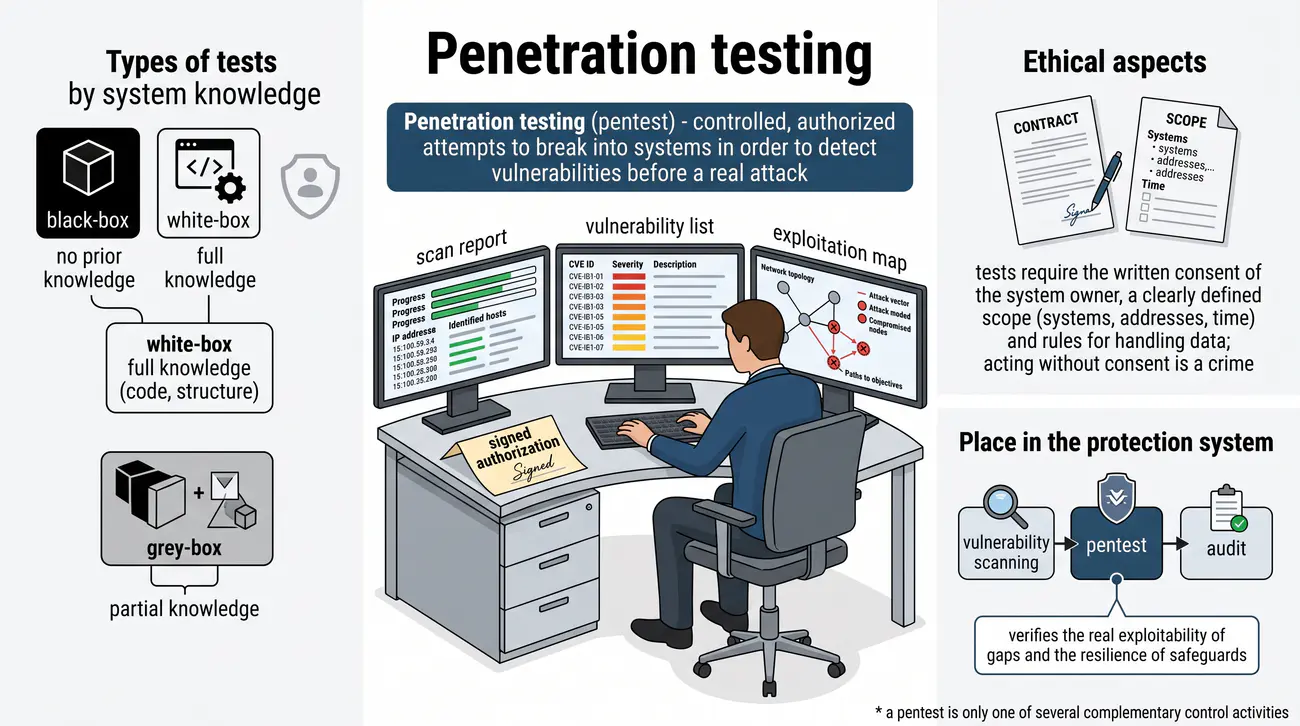
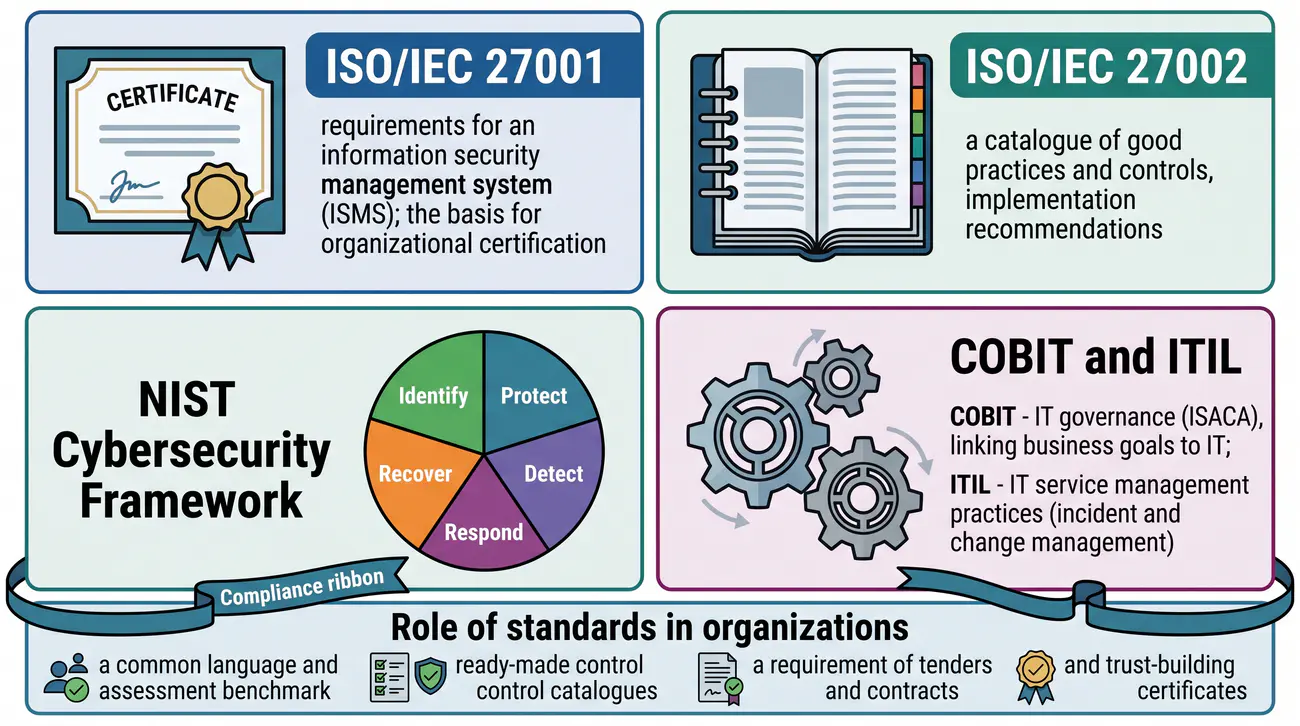
Literatura, normy i źródła wiedzy o cyberbezpieczeństwie Podręczniki Klasyka IT: • W. Stallings: Kryptografia i bezpieczeństwo • B. Schneier: Kryptografia dla praktyków • R. Anderson Teoria i kod Standardy Dokumenty normatywne: • ISO/IEC 27001:2022 i ISO/IEC 27002 • NIST CSF 2.0 • NIST SP 800-series • CIS Controls v8 Oficjalne normy Reagowanie Biuletyny i alerty: • CERT Polska (NASK) • CSIRT KNF (sektor bankowy) • ENISA (UE) • CISA (USA) Zespoły CSIRT Wiedza bieżąca Analizy i studia: • Zaufana Trzecia Strona • Niebezpiecznik.pl • Sekurak.pl • Krebs on Security Bieżący monitoring Dobre nawyki sprawdzania źródeł i lektury biuletynów pozwalają wyprzedzać nowe wektory ataków
Schemat slajdu 55 – Literatura i źródła – część 1