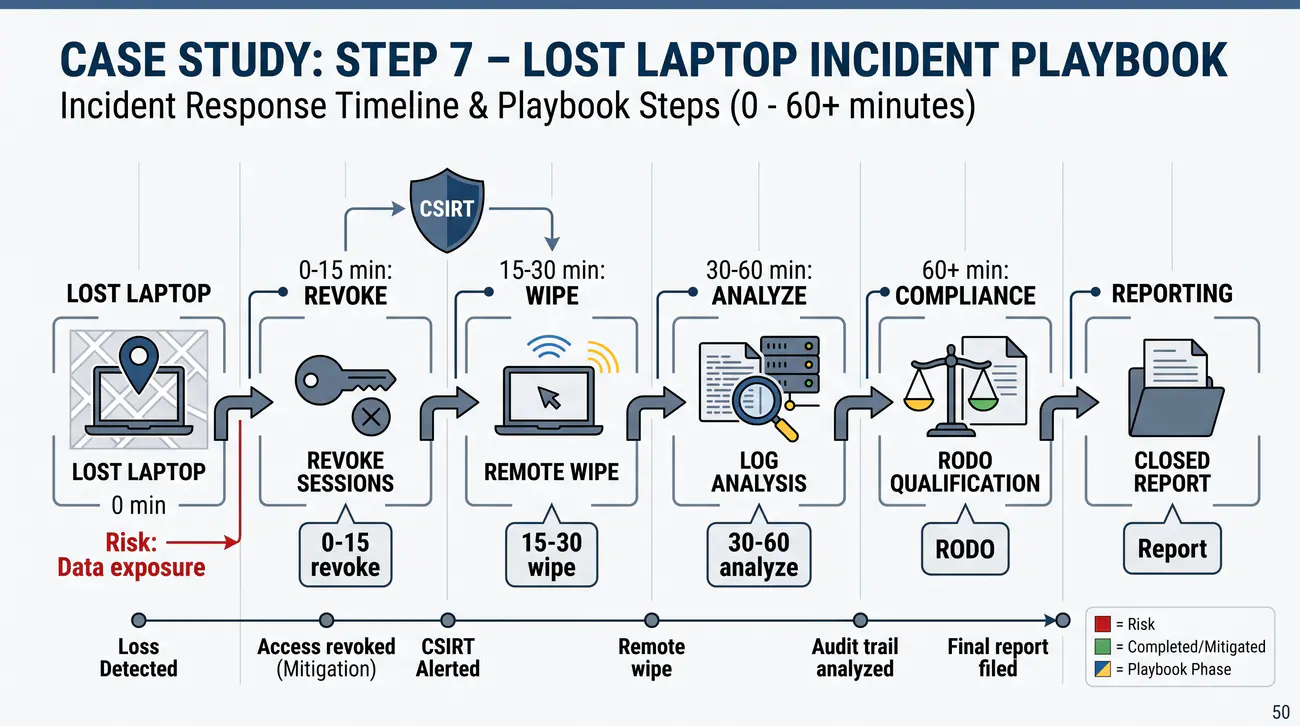
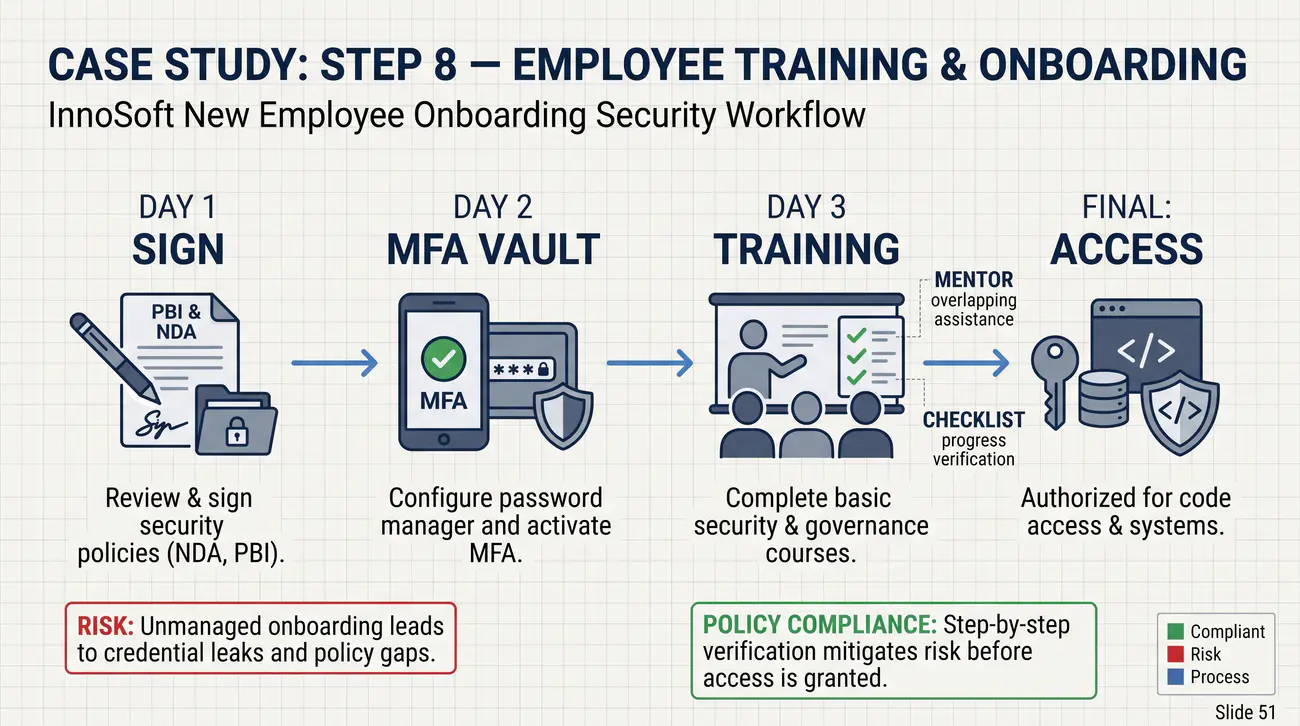
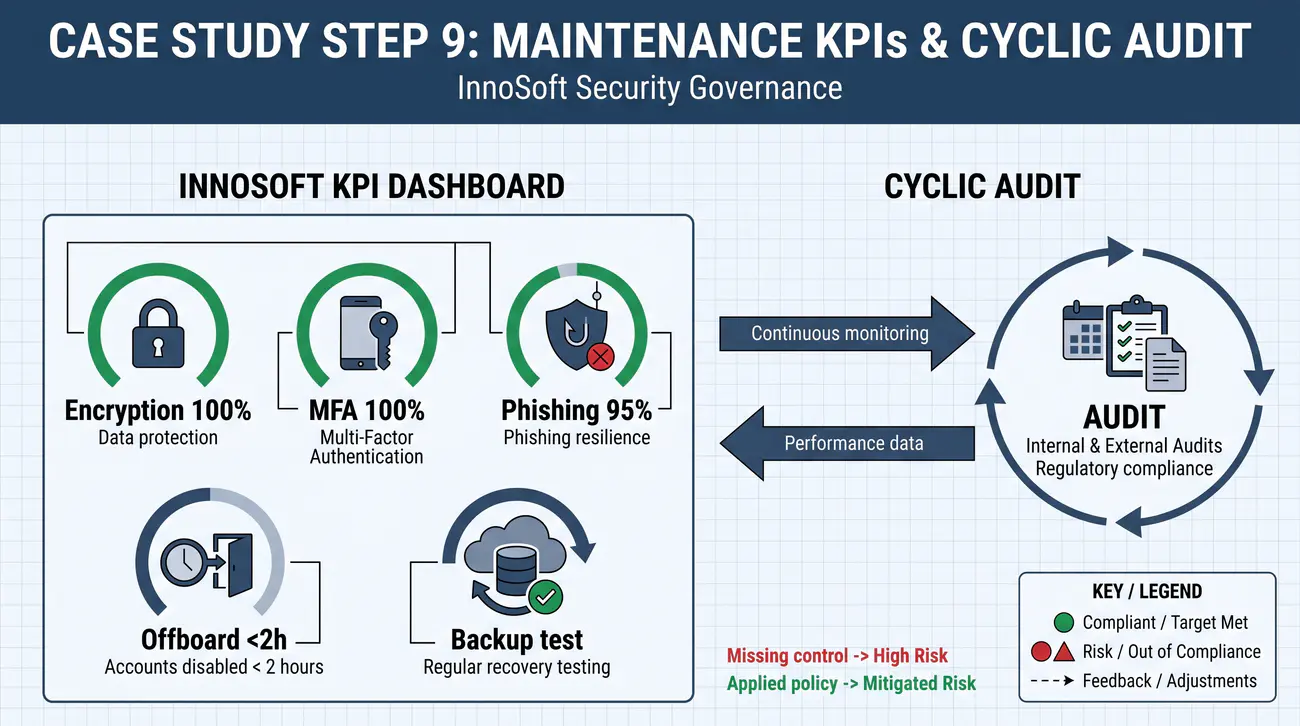
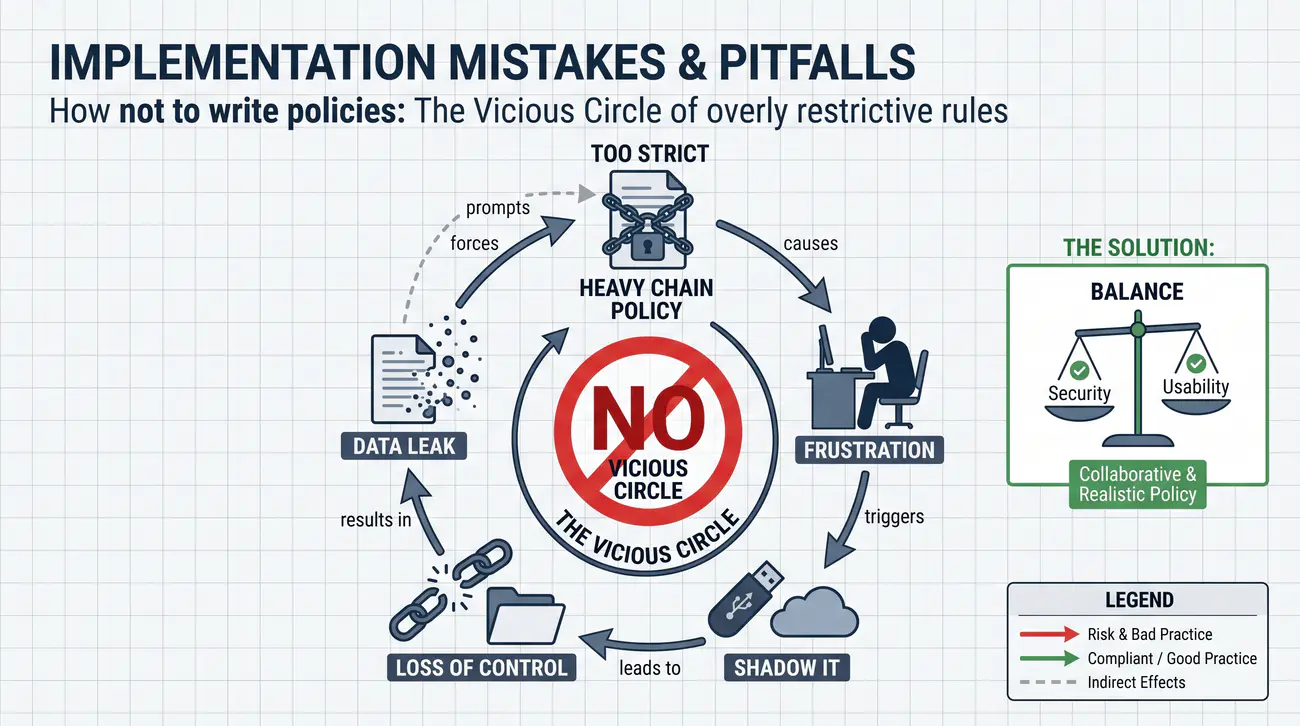
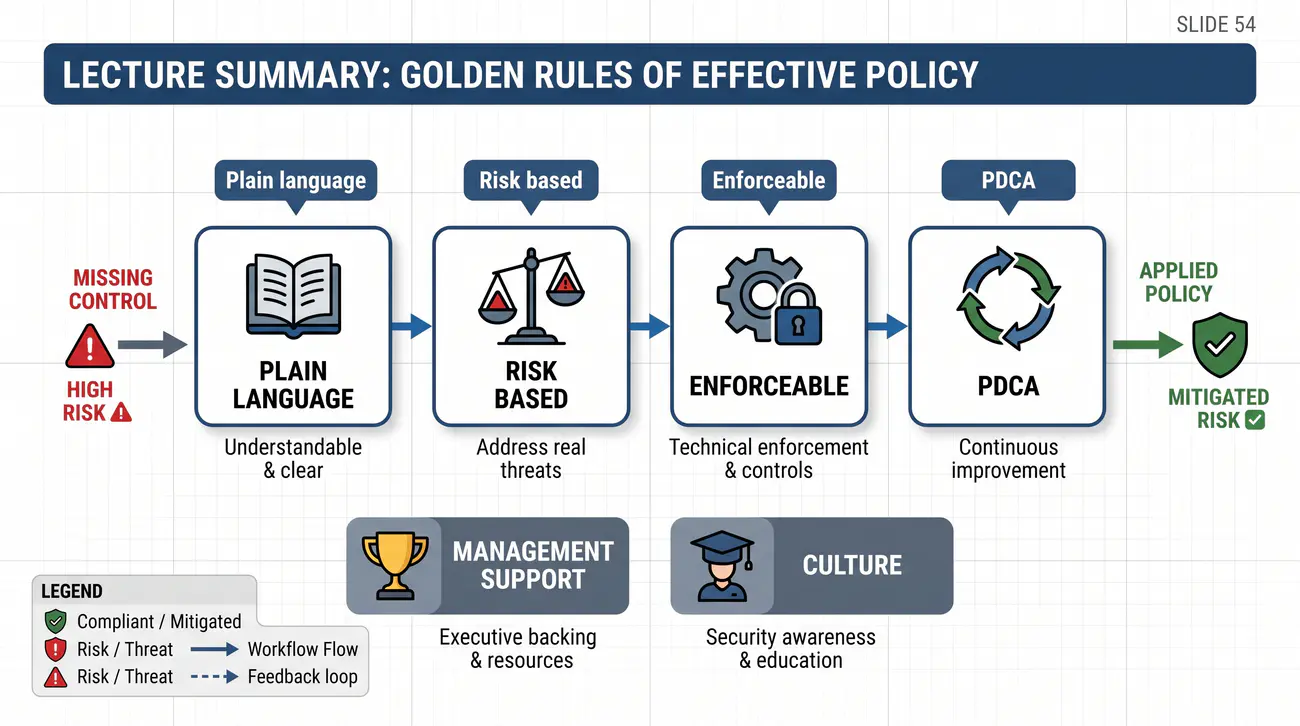
1/55
Polityka bezpieczeństwa informacji — Wprowadzenie do zagadnienia
Cel slajdu: Przedstawienie zakresu tematycznego wykładu, roli polityki bezpieczeństwa w strukturze organizacji oraz jej kluczowego znaczenia dla inżynierów informatyki.

Informacja jako zasób strategiczny organizacji i ramy jej ochrony

Witamy na wykładzie poświęconym projektowaniu i wdrażaniu polityk bezpieczeństwa informacji. Jako studenci informatyki doskonale znacie zagadnienia programowania, sieci komputerowych oraz baz danych. Bezpieczeństwo współczesnych systemów IT nie zależy jednak wyłącznie od poprawności kodu czy konfiguracji zapory sieciowej, lecz w równej mierze od reguł organizacyjnych, prawa i ludzkich zachowań.

W ramach niniejszego wykładu prześledzimy drogę od zrozumienia wartości informacji, przez analizę prawną i szacowanie ryzyka, aż po stworzenie operacyjnych procedur zabezpieczających firmę przed stratami finansowymi i prawnymi.

  • Dla kogo jest ten wykład: Studenci 5. semestru kierunku Informatyka rozpoczynający naukę zarządzania bezpieczeństwem.
  • Główny cel: Zrozumienie, czym jest polityka bezpieczeństwa informacji, jak powstaje i jak inżynier IT przekłada zasady formalne na konfigurację techniczną.
  • Formuła: Wykład łączy teorię norm międzynarodowych z praktycznym studium przypadku wdrożenia w małym przedsiębiorstwie technologicznym.
Pojęcie: Polityka bezpieczeństwa informacji (PBI): Zbiór spójnych, precyzyjnie określonych zasad, reguł i procedur ustanowionych przez kierownictwo organizacji, regulujących sposób zarządzania, ochrony i dystrybucji zasobów informacyjnych w celu minimalizacji ryzyka biznesowego.
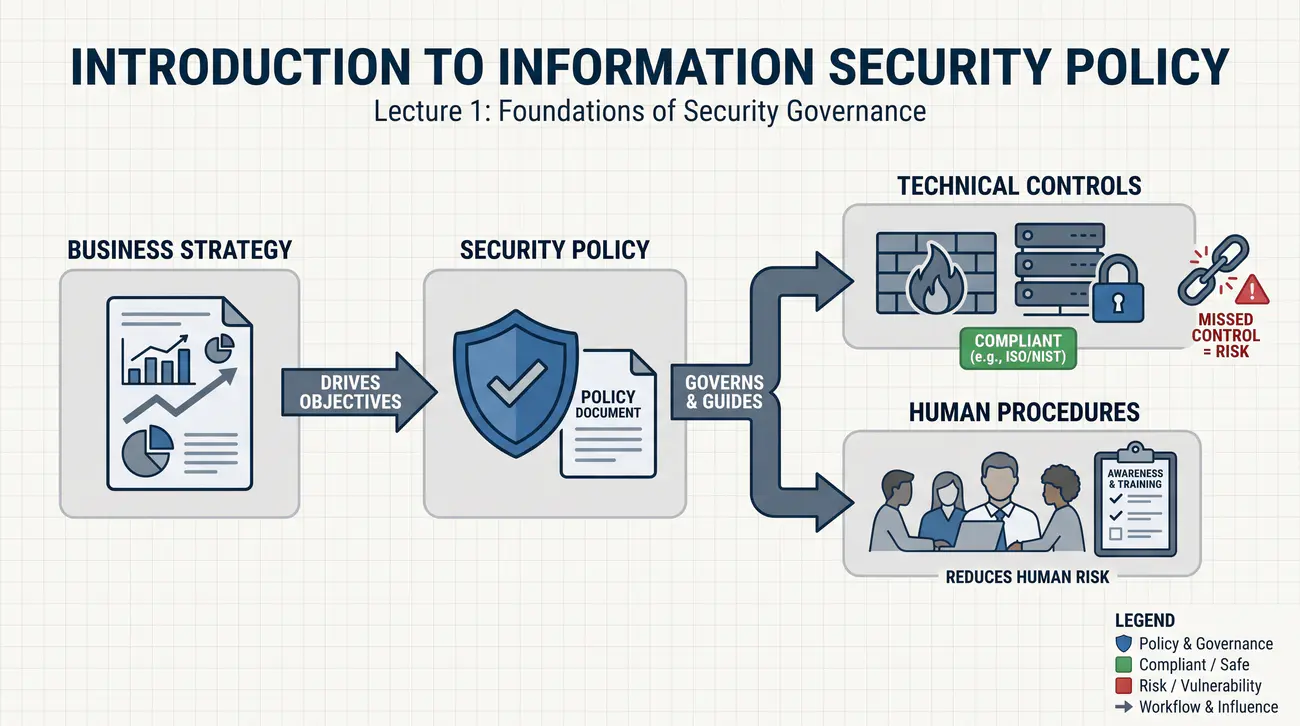
Polityka bezpieczeństwa informacji — Wprowadzenie do zagadnienia
2/55
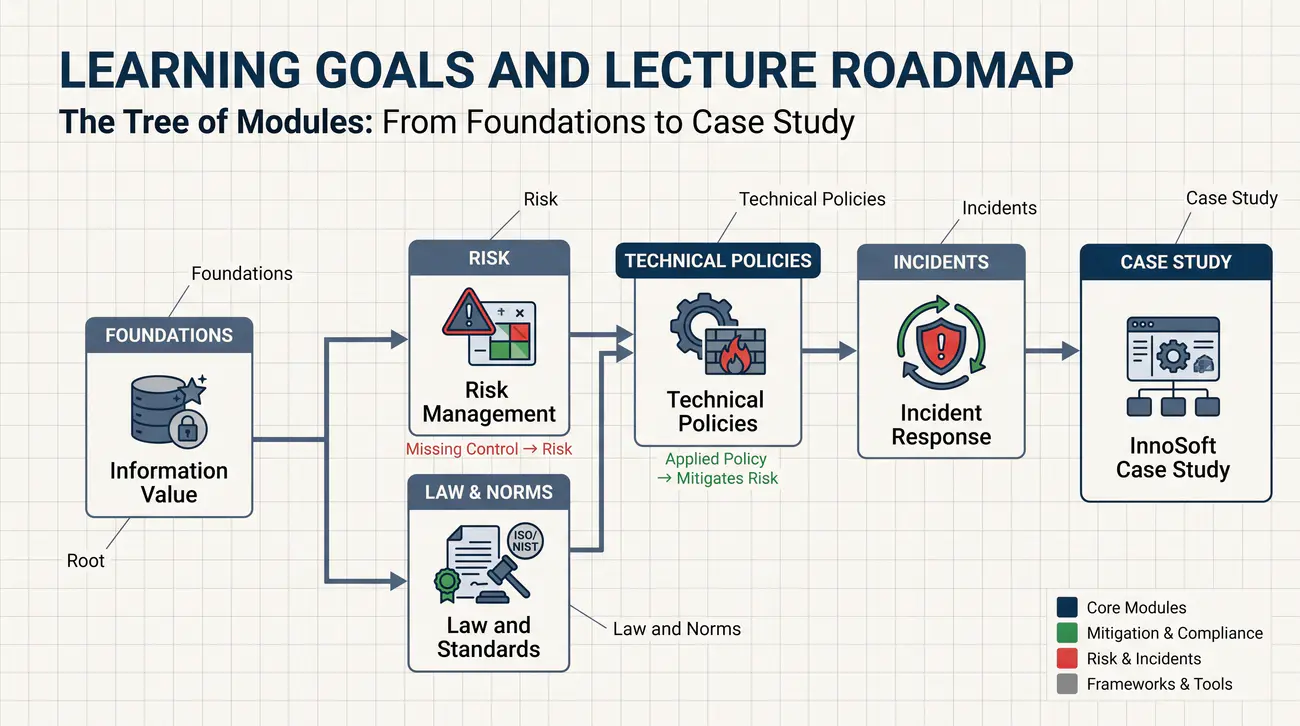
Cele kształcenia i mapa drogowa wykładu
Cel slajdu: Zapoznanie studentów z planem dydaktycznym wykładu oraz powiązaniem wiedzy teoretycznej z realnymi zadaniami inżyniera bezpieczeństwa.

Przegląd modułów tematycznych i oczekiwane kompetencje

Wykład został podzielony na logiczne moduły, które krok po kroku budują kompetencje niezbędne do samodzielnego projektowania reguł bezpieczeństwa w zespołach programistycznych i wdrożeniowych:

  1. Fundamenty i definicje: Wartość informacji, triada CIA, model Parkerian Hexad i rola procedur organizacyjnych.
  2. Ramy prawne i normy: RODO, dyrektywa NIS 2, Ustawa o KSC, Krajowe Ramy Interoperacyjności (KRI), rozporządzenie DORA oraz normy ISO/IEC 27001 i 27002.
  3. Hierarchia dokumentacji: Od nadrzędnej deklaracji zarządu, przez polityki dziedzinowe, po procedury operacyjne (SOP) i rejestry dowodowe.
  4. Zarządzanie ryzykiem: Inwentaryzacja aktywów, klasyfikacja danych, identyfikacja zagrożeń i macierz ryzyka.
  5. Polityki techniczne: Zarządzanie tożsamością (IAM), higiena haseł, kryptografia, Zero Trust, kopie zapasowe, ochrona stacji i DevSecOps.
  6. Incydenty i ciągłość działania: Plany reagowania na incydenty (IRP), zgłaszanie naruszeń, plany ciągłości działania (BCP), odtwarzanie po awarii (DRP) oraz wskaźniki RTO i RPO.
  7. Kompletne studium przypadku: Projekt polityki dla firmy programistycznej InnoSoft (scenariusze: Opis i Wykonanie).

Więcej o metodyce edukacji kadr technicznych publikuje biuletyn OUCH! wydawany przez CERT Polska.

Pojęcie: Świadomość bezpieczeństwa (Security Awareness): Stan wiedzy, zrozumienia i nawyków personelu organizacji dotyczący zagrożeń cyfrowych oraz procedur ochronnych, decydujący o odporności systemu na ataki socjotechniczne.
Cele kształcenia i mapa drogowa wykładu
3/55
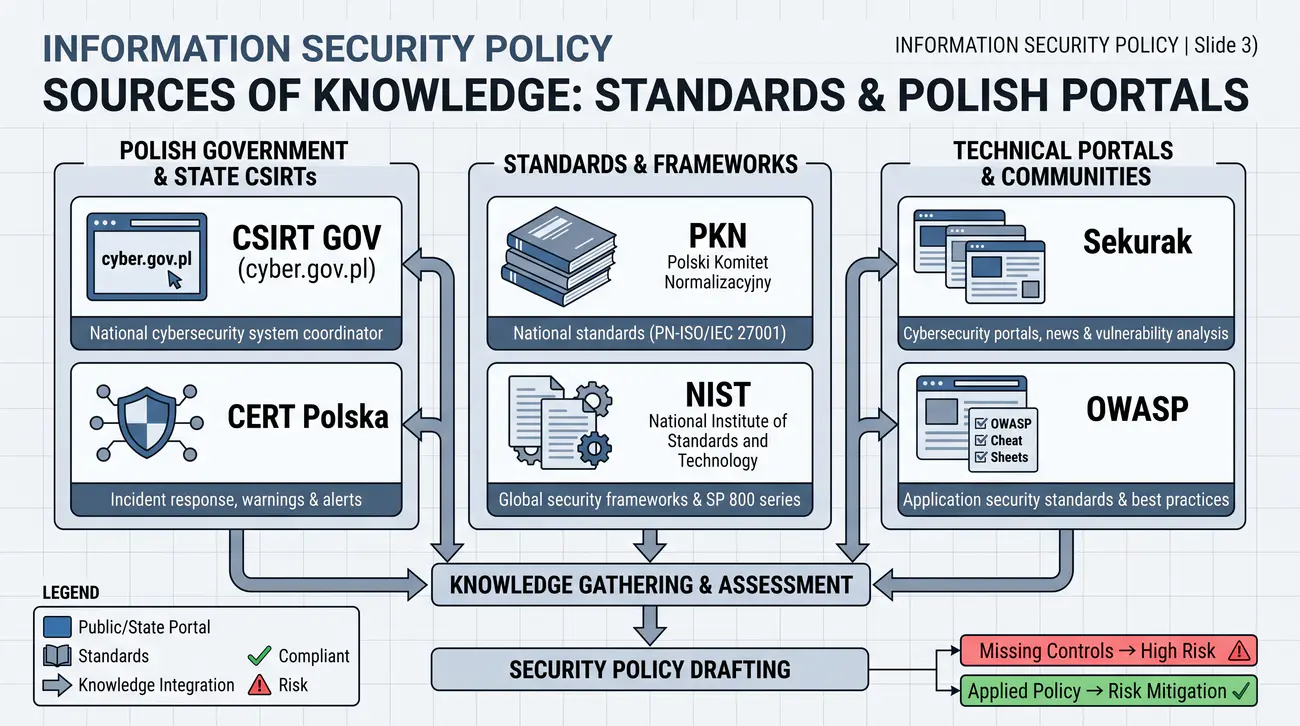
Źródła wiedzy, normy i polskie portale branżowe
Cel slajdu: Wskazanie wiarygodnych źródeł naukowych, normatywnych oraz polskich serwisów branżowych poświęconych bezpieczeństwu IT.

Gdzie szukać rzetelnych wytycznych i sprawdzonych wzorców

Podczas tworzenia polityk bezpieczeństwa inżynier IT nie może opierać się na intuicji ani przypadkowych źródłach internetowych. Konieczne jest korzystanie ze sprawdzonych standardów i autoryzowanych wytycznych krajowych oraz międzynarodowych:

Pojęcie: Standard bezpieczeństwa: Uznany, sformalizowany zbiór wymagań technicznych lub zarządczych, opracowany przez organizacje normalizacyjne (np. ISO, NIST, CIS), stanowiący obiektywny punkt odniesienia dla oceny stanu zabezpieczeń.
Źródła wiedzy, normy i polskie portale branżowe
4/55
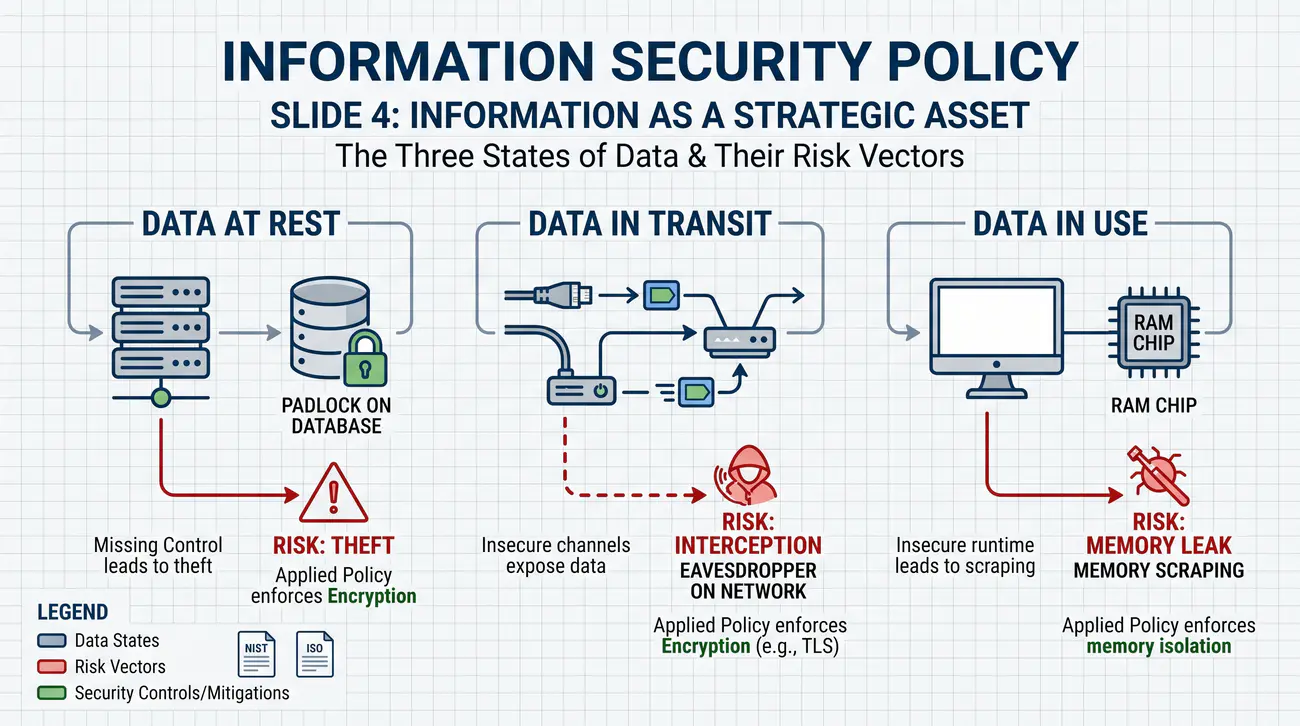
Informacja jako zasób strategiczny organizacji
Cel slajdu: Zdefiniowanie pojęcia informacji jako najcenniejszego aktywa współczesnego przedsiębiorstwa oraz wyjaśnienie potrzeby jej ochrony.

Materialna wartość danych i konsekwencje ich utraty

W ujęciu inżynierskim często skupiamy się na infrastrukturze: serwerach, przełącznikach sieciowych i pamięciach masowych. W ujęciu biznesowym sprzęt jest jednak jedynie wymiennym nośnikiem. Rzeczywistą wartością przedsiębiorstwa jest informacja.

Informacja występuje w trzech podstawowych stanach:

  • W spoczynku (Data at Rest): Dane składowane w bazach danych, plikach konfiguracyjnych, na dyskach i kopiach zapasowych.
  • W transmisji (Data in Transit): Dane przesyłane przez sieci lokalne, magistrale komunikacyjne i Internet.
  • W użyciu (Data in Use): Dane ładowane do pamięci operacyjnej RAM, przetwarzane przez procesor i wyświetlane na ekranach użytkowników.

Utrata kontroli nad informacją prowadzi do bezpośrednich strat finansowych, utraty przewagi rynkowej, odpowiedzialności cywilnej oraz kar nakładanych przez organy nadzorcze, o czym przypominają analizy CERT Polska.

Pojęcie: Aktywo informacyjne (Information Asset): Każdy zasób danych lub wiedzy posiadający wymierną wartość dla organizacji, którego zniszczenie, ujawnienie, modyfikacja lub niedostępność wywołuje negatywne skutki biznesowe lub prawne.
Informacja jako zasób strategiczny organizacji
5/55
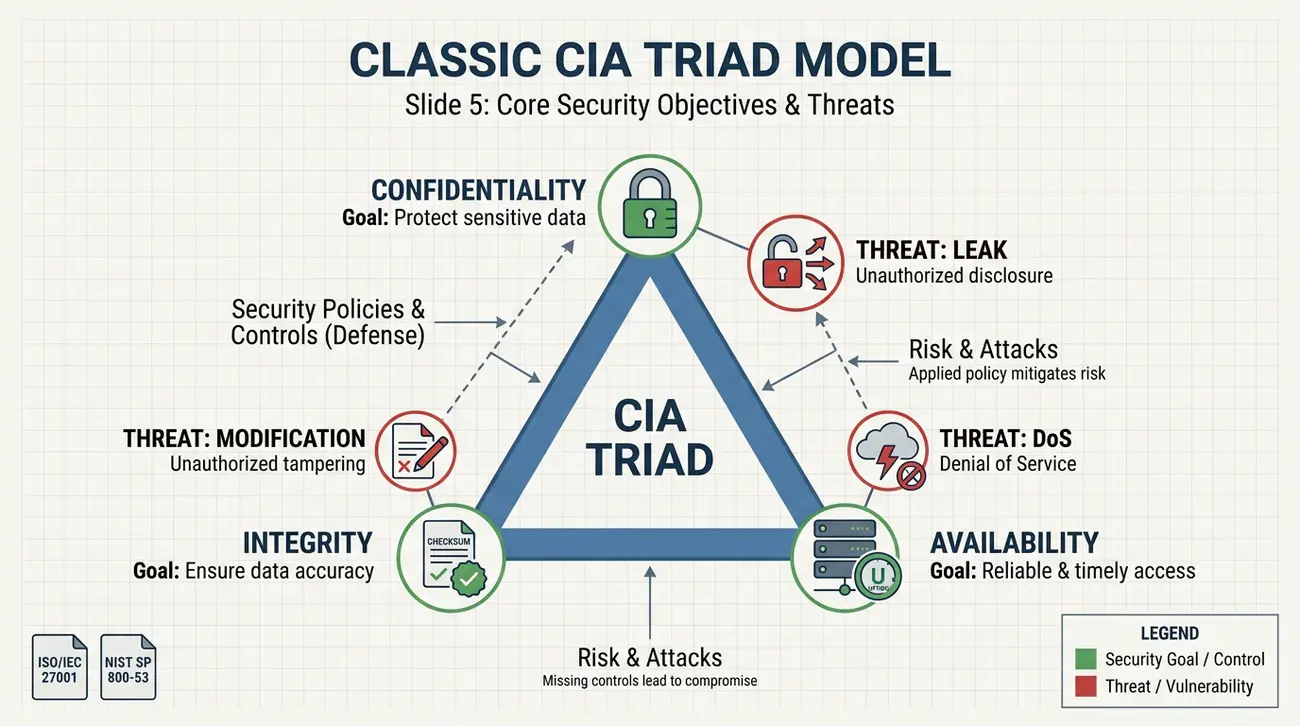
Klasyczna triada celów bezpieczeństwa: Model CIA
Cel slajdu: Przedstawienie kanonicznej triady CIA i zilustrowanie jej wymiarów konkretnymi przypadkami z praktyki informatycznej.

Poufność, integralność i dostępność jako filary ochrony

Tradycyjna teoria bezpieczeństwa informacji opiera się na triadzie CIA (Confidentiality, Integrity, Availability). Każda polityka bezpieczeństwa musi precyzyjnie definiować wymagania w tych trzech obszarach:

  • Poufność (Confidentiality): Zapewnienie, że informacja jest dostępna wyłącznie dla osób, procesów i systemów posiadających do tego formalne uprawnienie. Naruszeniem jest wyciek bazy danych lub podejrzenie ekranu.
  • Integralność (Integrity): Zapewnienie dokładności, kompletności i niezmienności informacji oraz metod jej przetwarzania. Naruszeniem jest nieautoryzowana zmiana salda konta bankowego lub wstrzyknięcie złośliwego kodu do biblioteki programistycznej.
  • Dostępność (Availability): Zapewnienie, że uprawnieni użytkownicy mają terminowy i niezakłócony dostęp do informacji i powiązanych zasobów wtedy, gdy jest to potrzebne. Naruszeniem jest atak Denial of Service (DoS) lub awaria macierzy dyskowej.

Więcej o praktycznym balansowaniu triady CIA opisuje zespół CERT Polska.

Pojęcie: Triada CIA: Fundamentalny model określający trzy kluczowe cele bezpieczeństwa systemów teleinformatycznych: poufność (ochrona przed ujawnieniem), integralność (ochrona przed modyfikacją) oraz dostępność (ochrona przed zablokowaniem dostępu).
Klasyczna triada celów bezpieczeństwa: Model CIA
6/55
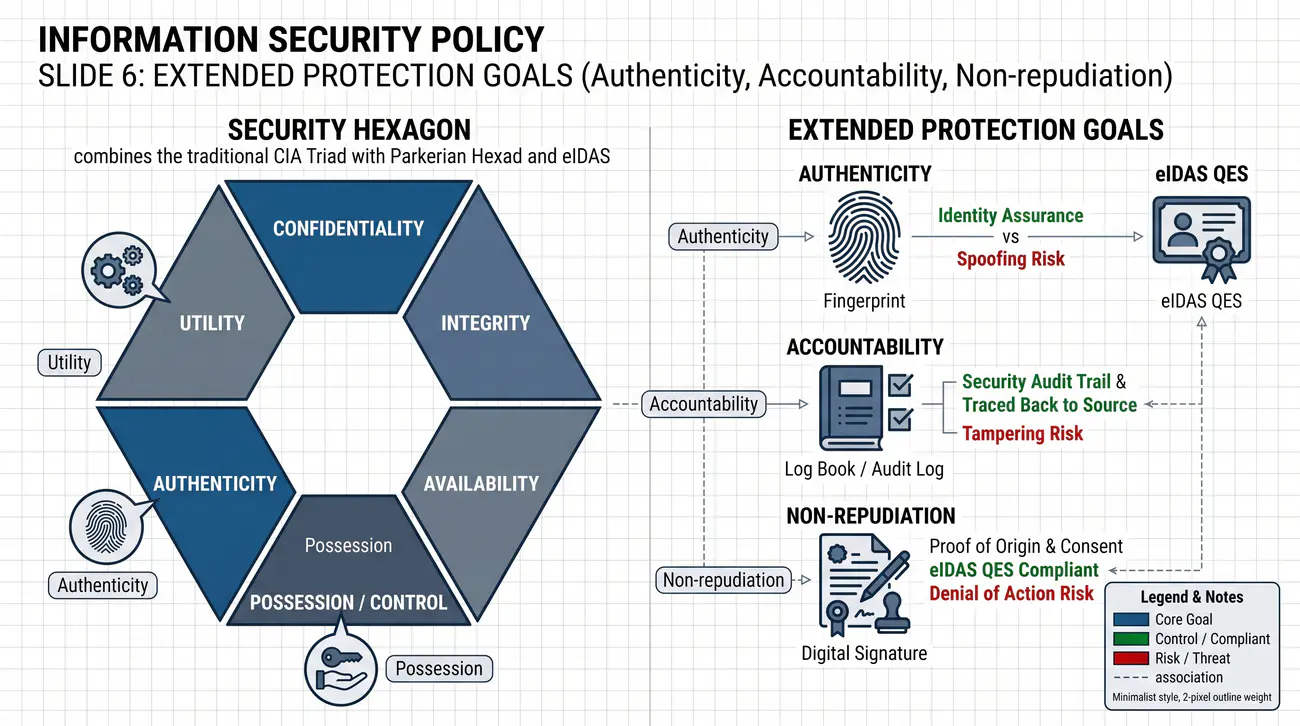
Rozszerzony model celów ochrony: Autentyczność, rozliczalność i niezaprzeczalność
Cel slajdu: Wyjaśnienie pojęć autentyczności, rozliczalności i niezaprzeczalności oraz ich znaczenia w audycie i kryptografii.

Wymiary bezpieczeństwa wykraczające poza model CIA

Współczesne systemy rozproszone wymagają uzupełnienia modelu CIA o dodatkowe atrybuty bezpieczeństwa, sformalizowane m.in. w modelu Parkerian Hexad oraz w normie ISO/IEC 27000:

  • Autentyczność (Authenticity): Pewność, że tożsamość podmiotu komunikującego się lub źródło pochodzenia danych są dokładnie takie, jak deklarowane (np. weryfikacja certyfikatu X.509 w TLS).
  • Rozliczalność (Accountability): Zdolność systemu do jednoznacznego przypisania każdego zarejestrowanego działania konkretnej osobie lub procesowi za pomocą unikalnego identyfikatora i niezmiennych dzienników zdarzeń (logów).
  • Niezaprzeczalność (Non-repudiation): Niemożność wyparcia się przez nadawcę wysłania wiadomości lub przez odbiorcę faktu jej odebrania, zazwyczaj osiągana za pomocą kryptograficznego podpisu elektronicznego.

Kwestie prawne podpisów i usług zaufania reguluje unijne rozporządzenie eIDAS, nadzorowane w Polsce przez Ministerstwo Cyfryzacji.

Pojęcie: Rozliczalność (Accountability): Właściwość systemu teleinformatycznego gwarantująca, że każde działanie użytkownika lub procesu może być jednoznacznie zidentyfikowane i przypisane do konkretnego podmiotu na podstawie wiarygodnych zapisów w rejestrach zdarzeń.
Rozszerzony model celów ochrony: Autentyczność, rozliczalność i niezaprzeczalność
7/55
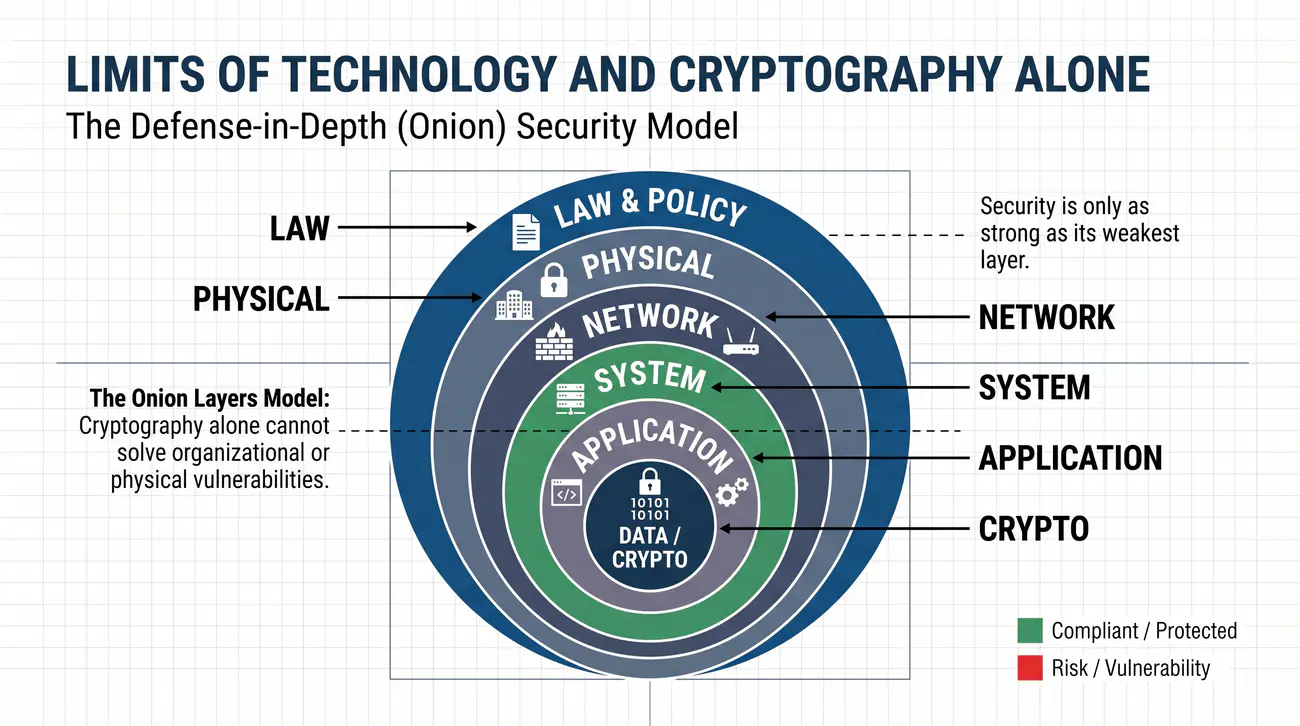
Ograniczenia samej technologii i kryptografii
Cel slajdu: Uświadomienie studentom, że technologia i szyfrowanie są jedynie narzędziami, a bezpieczeństwo zależy od całokształtu procesów i zachowań ludzkich.

Dlaczego algorytmy matematyczne zawodzą bez reguł organizacyjnych

Bruce Schneier sformułował słynną maksymę: „Jeżeli uważasz, że technologia rozwiąże twoje problemy z bezpieczeństwem, to nie rozumiesz problemów i nie rozumiesz technologii”. Dlaczego sama kryptografia nie wystarczy?

  • Czynnik ludzki: Nawet najsilniejszy szyfr AES-256 staje się bezużyteczny, gdy pracownik podyktuje klucz przez telefon osobie podszywającej się pod serwisanta (socjotechnika).
  • Błędy implementacji i konfiguracji: Domyślne hasła administratorskie, otwarte porty zarządzające czy brak aktualizacji niweczą siłę zabezpieczeń algorytmicznych.
  • Brak procedur rotacji i odbierania uprawnień: Zwolniony programista, którego konto w usłudze chmurowej nie zostało zablokowane natychmiast po rozwiązaniu umowy, stanowi bezpośrednie zagrożenie.
  • Zasada obrony w głąb (Defense in Depth): Bezpieczeństwo wymaga warstw: prawo i procedury organizacyjne, zabezpieczenia fizyczne, ochrona sieciowa, ochrona systemowa i kryptografia.

Analizy rzeczywistych ataków socjotechnicznych regularnie publikuje portal Niebezpiecznik.

Pojęcie: Obrona w głąb (Defense in Depth): Strategia projektowania bezpieczeństwa polegająca na zastosowaniu wielu niezależnych, nakładających się na siebie warstw zabezpieczeń technicznych, fizycznych i organizacyjnych, tak aby przełamanie jednej bariery nie otwierało dostępu do całego systemu.
Ograniczenia samej technologii i kryptografii
8/55
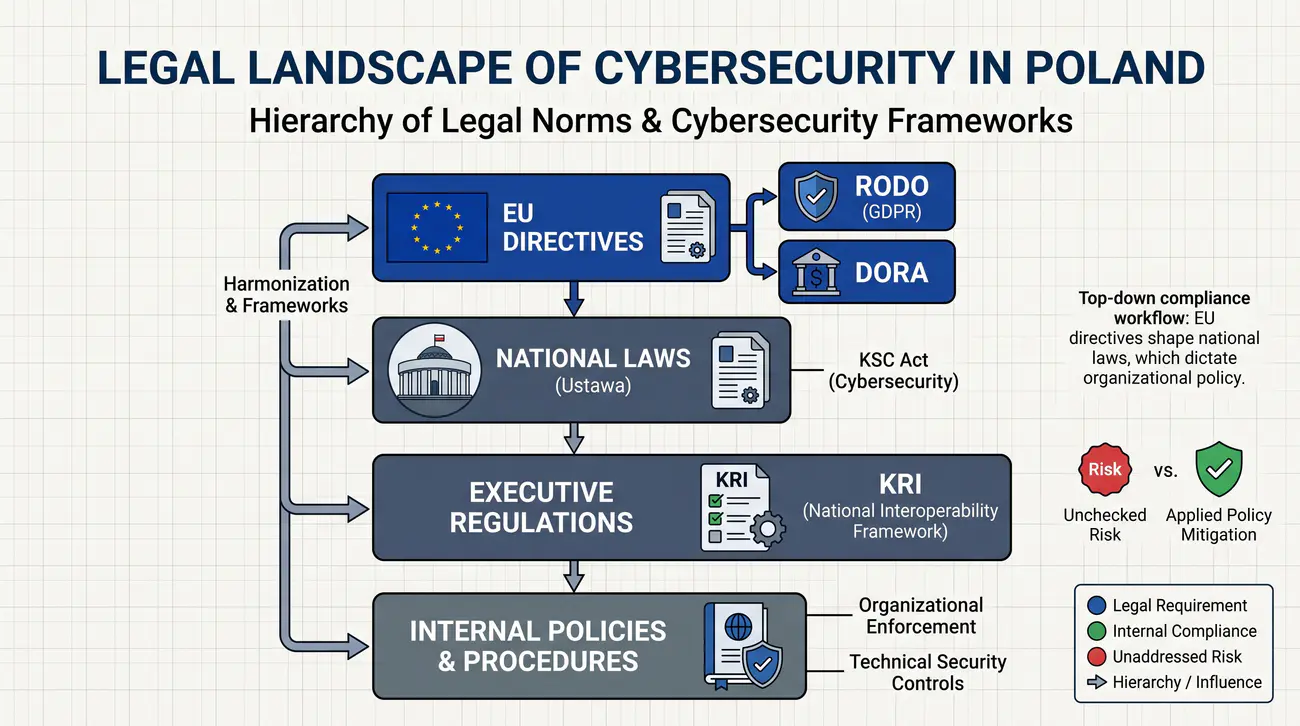
Krajobraz prawny cyberbezpieczeństwa w Polsce
Cel slajdu: Przedstawienie podstawowych aktów prawnych determinujących obowiązki organizacji w zakresie tworzenia i egzekwowania polityk bezpieczeństwa.

Otoczenie regulacyjne nakładające obowiązek posiadania polityki

Wdrażanie polityk bezpieczeństwa nie jest wyłącznie dobrą praktyką inżynierską, lecz w wielu przypadkach ścisłym obowiązkiem prawnym w polskim i europejskim porządku prawnym:

  • Ogólne rozporządzenie o ochronie danych (RODO / GDPR): Wymóg wdrożenia odpowiednich środków technicznych i organizacyjnych zapewniających bezpieczeństwo odpowiadające ryzyku oraz wdrożenia odpowiednich polityk ochrony danych (art. 24, 32).
  • Ustawa o Krajowym Systemie Cyberbezpieczeństwa (KSC): Wdrożenie przepisów europejskich nakładające obowiązki zarządzania ryzykiem i zgłaszania incydentów na operatorów usług kluczowych, dostawców usług cyfrowych oraz podmioty kluczowe i ważne.
  • Krajowe Ramy Interoperacyjności (KRI): Rozporządzenie Rady Ministrów nakładające na podmioty realizujące zadania publiczne prawny obowiązek wdrożenia Systemu Zarządzania Bezpieczeństwem Informacji (SZBI) opracowanego na podstawie normy PN-ISO/IEC 27001 oraz okresowych audytów.
  • Rozporządzenie DORA (UE 2022/2554): Regulacja operacyjnej odporności cyfrowej sektora finansowego oraz kluczowych zewnętrznych dostawców usług ICT.
  • Kodeks pracy (art. 100 § 2 pkt 4 oraz art. 22²): Obowiązek pracownika zachowania tajemnicy informacji pracodawcy oraz prawne wymogi formalnego uregulowania monitoringu poczty i urządzeń służbowych.
  • Ustawa o zwalczaniu nieuczciwej konkurencji (art. 11): Ochrona tajemnicy przedsiębiorstwa warunkowana podjęciem przez firmę niezbędnych działań w celu zachowania poufności (polityka bezpieczeństwa stanowi kluczowy dowód).
Pojęcie: Zgodność regulacyjna (Compliance): Stan pełnego podporządkowania procesów, dokumentacji i systemów informatycznych organizacji obowiązującym przepisom prawa powszechnego, regulacjom branżowym oraz normom technicznym.
Krajobraz prawny cyberbezpieczeństwa w Polsce
9/55
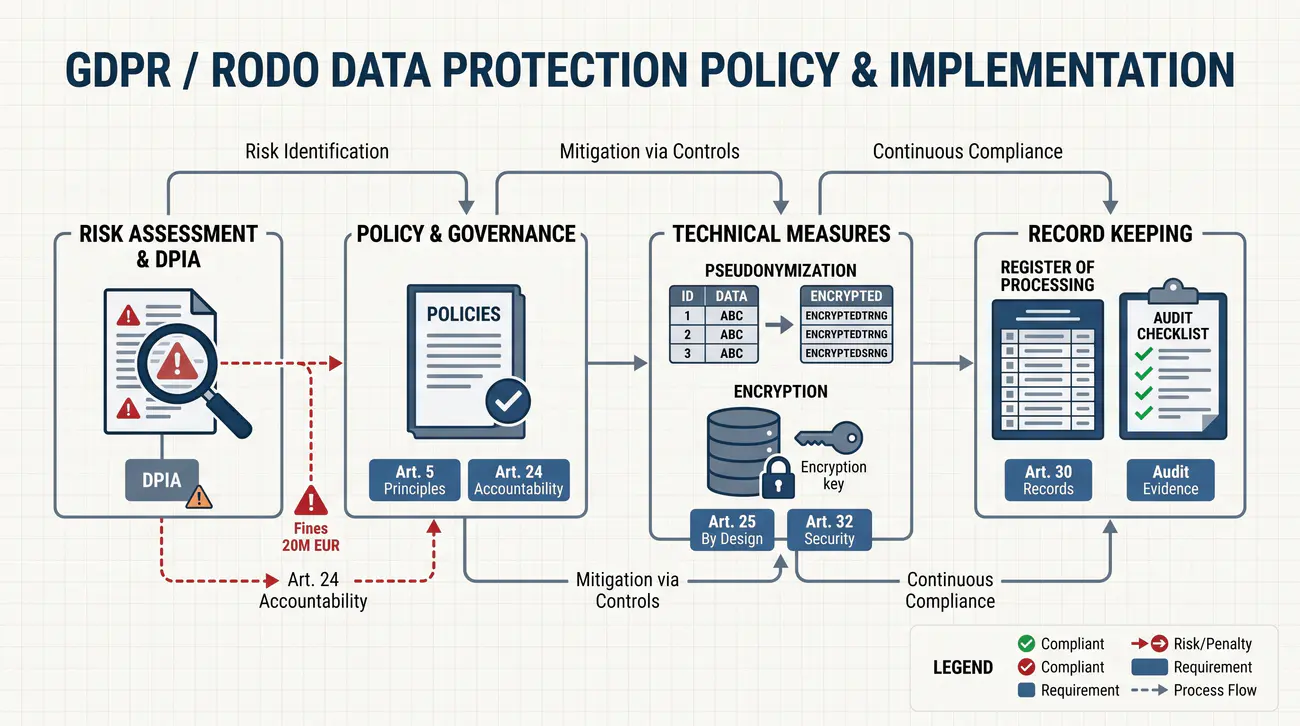
Wymagania RODO a polityka ochrony danych
Cel slajdu: Omówienie zasad przetwarzania danych, wymogów artykułów 5, 24, 25 i 32 RODO w kontekście inżynierskiego projektowania dokumentacji i zabezpieczeń.

Zasada rozliczalności, analiza ryzyka i podejście Privacy by Design

Rozporządzenie RODO zrezygnowało ze sztywnych wytycznych technicznych na rzecz podejścia opartego na analizie ryzyka (Risk-Based Approach). Kluczowe artykuły definiujące wymagania wobec polityki to:

  • Art. 5 (Zasady dotyczące przetwarzania): Rzetelność, celowość, minimalizacja danych, prawidłowość, ograniczenie przechowywania, integralność i poufność oraz nadrzędna zasada rozliczalności.
  • Art. 24 (Odpowiedzialność administratora): Prawny obowiązek wdrożenia odpowiednich środków technicznych i organizacyjnych, w tym odpowiednich polityk ochrony danych.
  • Art. 25 (Privacy by Design / Default): Uwzględnianie ochrony prywatności już w fazie projektowania architektury oprogramowania oraz domyślne stosowanie najbezpieczniejszych ustawień.
  • Art. 28 (Umowy powierzenia przetwarzania — DPA): Obowiązek formalnego uregulowania transferu danych do procesorów i dostawców chmurowych.
  • Art. 32 (Bezpieczeństwo przetwarzania): Nakaz stosowania pseudonimizacji, szyfrowania danych, zapewnienia ciągłości i odporności systemów oraz regularnego testowania ich skuteczności.
  • Art. 83 (Kary administracyjne): Sankcje finansowe sięgające do 20 milionów euro lub 4% całkowitego rocznego światowego obrotu przedsiębiorstwa.

Oficjalne poradniki i wytyczne analizy ryzyka publikuje Urząd Ochrony Danych Osobowych (UODO).

Pojęcie: Zasada rozliczalności (Accountability wg RODO): Prawny obowiązek administratora danych polegający nie tylko na przestrzeganiu przepisów o ochronie danych osobowych, ale również na posiadaniu dowodów (dokumentów, procedur, logów) wykazujących ich faktyczne stosowanie.
Wymagania RODO a polityka ochrony danych
10/55
Dyrektywa NIS 2 i znowelizowana Ustawa o KSC
Cel slajdu: Przedstawienie założeń dyrektywy NIS 2 oraz polskiej nowelizacji Ustawy o KSC z naciskiem na odpowiedzialność kadry zarządzającej i zgłaszanie incydentów.

Nowe obowiązki dla podmiotów kluczowych i ważnych

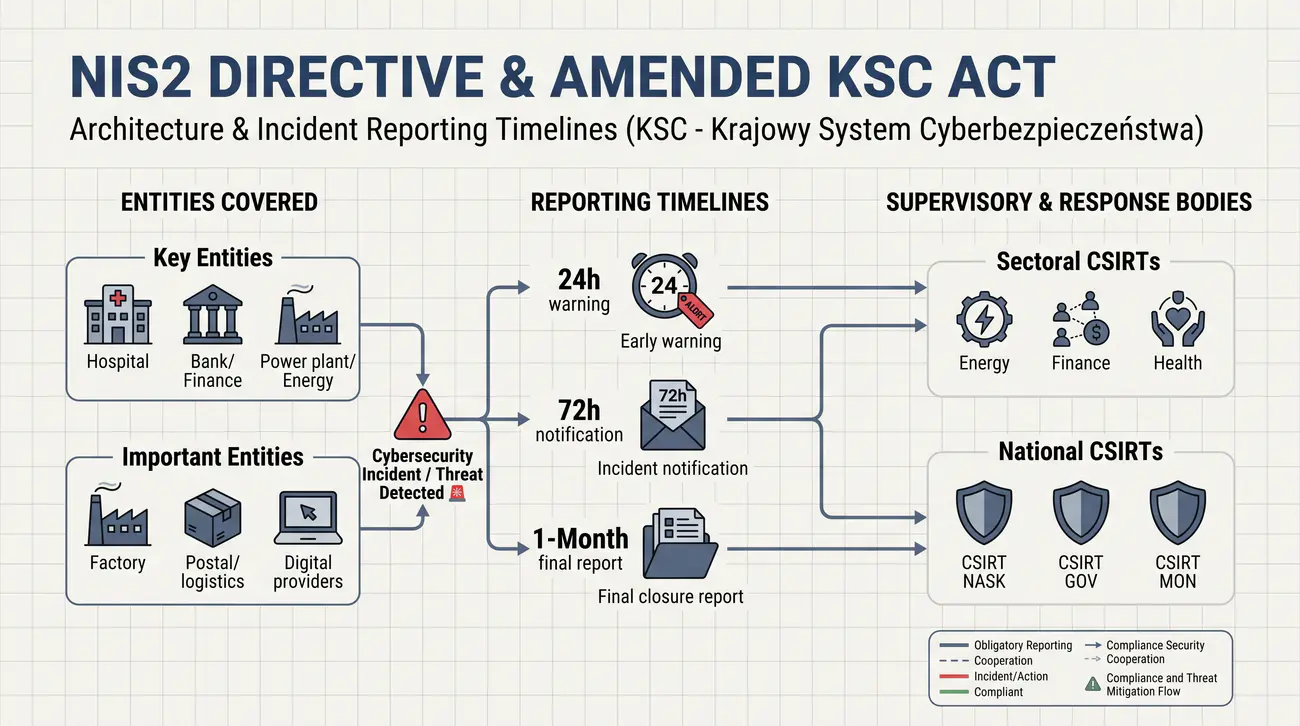
Dyrektywa NIS 2 (UE 2022/2555) oraz nowelizacja polskiej Ustawy o KSC wprowadzają rewolucyjne zmiany w zarządzaniu cyberbezpieczeństwem:

  • Podział na podmioty kluczowe i ważne: Rozszerzenie zakresu podmiotowego na kilkanaście sektorów gospodarki (energetyka, transport, bankowość, ochrona zdrowia, infrastruktura cyfrowa, dostawcy chmury i centrów danych, sektor ICT, produkcja, żywność).
  • Osobista odpowiedzialność zarządu: Członkowie organów zarządzających podlegają bezpośredniej odpowiedzialności za brak wdrożenia środków zarządzania ryzykiem, w tym karom finansowym nakładanym na osoby fizyczne.
  • Obowiązkowy katalog zabezpieczeń: Wymóg posiadania polityk analizy ryzyka, obsługi incydentów, planów ciągłości działania (BCP/DRP), cyberbezpieczeństwa łańcucha dostaw oraz silnego uwierzytelniania MFA.
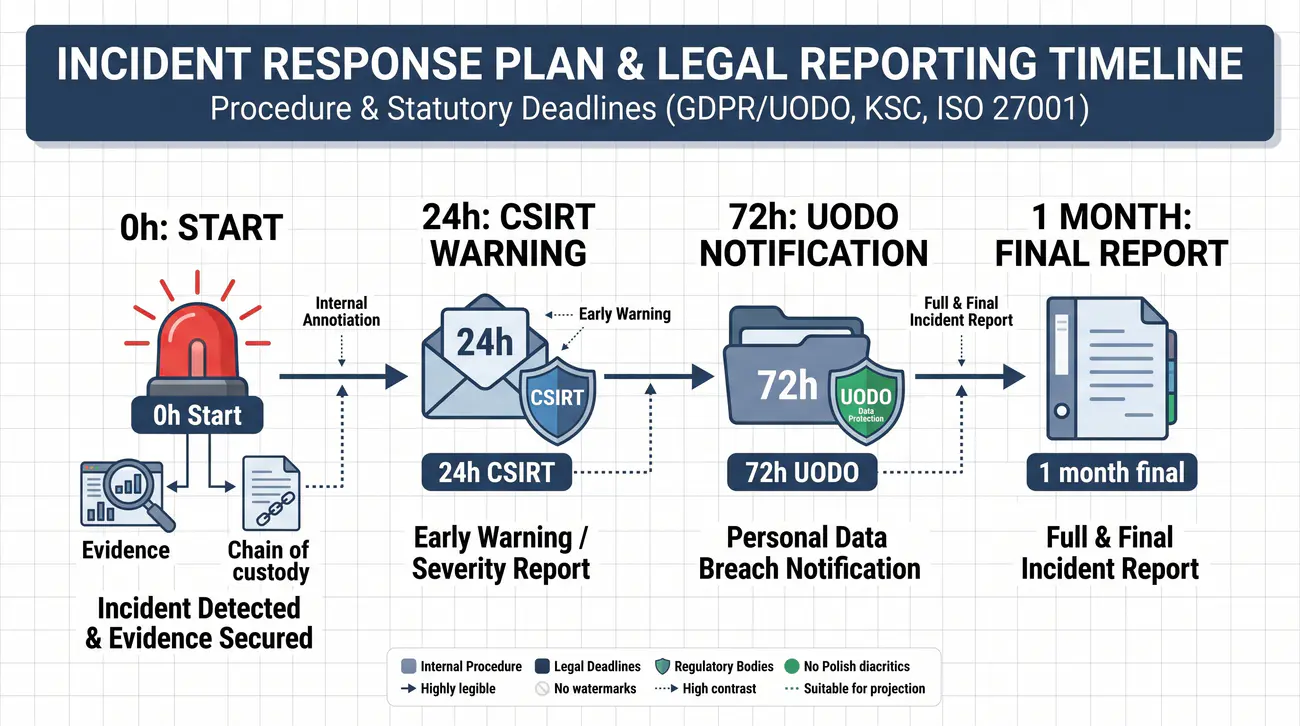
  • Trzystopniowy harmonogram zgłaszania poważnych incydentów:
    1. Wczesne ostrzeżenie: W ciągu 24 godzin od powzięcia wiedzy o incydencie do właściwego zespołu CSIRT poziomu krajowego.
    2. Zgłoszenie incydentu: W ciągu 72 godzin ze wstępną oceną skutków.
    3. Sprawozdanie końcowe: W ciągu 1 miesiąca od zakończenia obsługi incydentu.
  • CSIRT poziomu krajowego: CSIRT NASK (CERT Polska), CSIRT GOV (ABW) oraz CSIRT MON.

Bieżące komunikaty i interpretacje publikuje portal rządowy cyber.gov.pl.

Pojęcie: Podmioty kluczowe i ważne (KSC / NIS 2): Kategorie organizacji zdefiniowane w prawie unijnym i krajowym, realizujące zadania o istotnym znaczeniu społecznym lub gospodarczym, prawnie zobowiązane do wdrożenia sformalizowanego systemu zarządzania bezpieczeństwem i zgłaszania incydentów.
Dyrektywa NIS 2 i znowelizowana Ustawa o KSC
11/55
Rodzina norm ISO/IEC 27000: System SZBI
Cel slajdu: Wprowadzenie pojęcia Systemu Zarządzania Bezpieczeństwem Informacji (SZBI / ISMS) opartego na normach ISO.

Międzynarodowy wzorzec systemowego zarządzania bezpieczeństwem

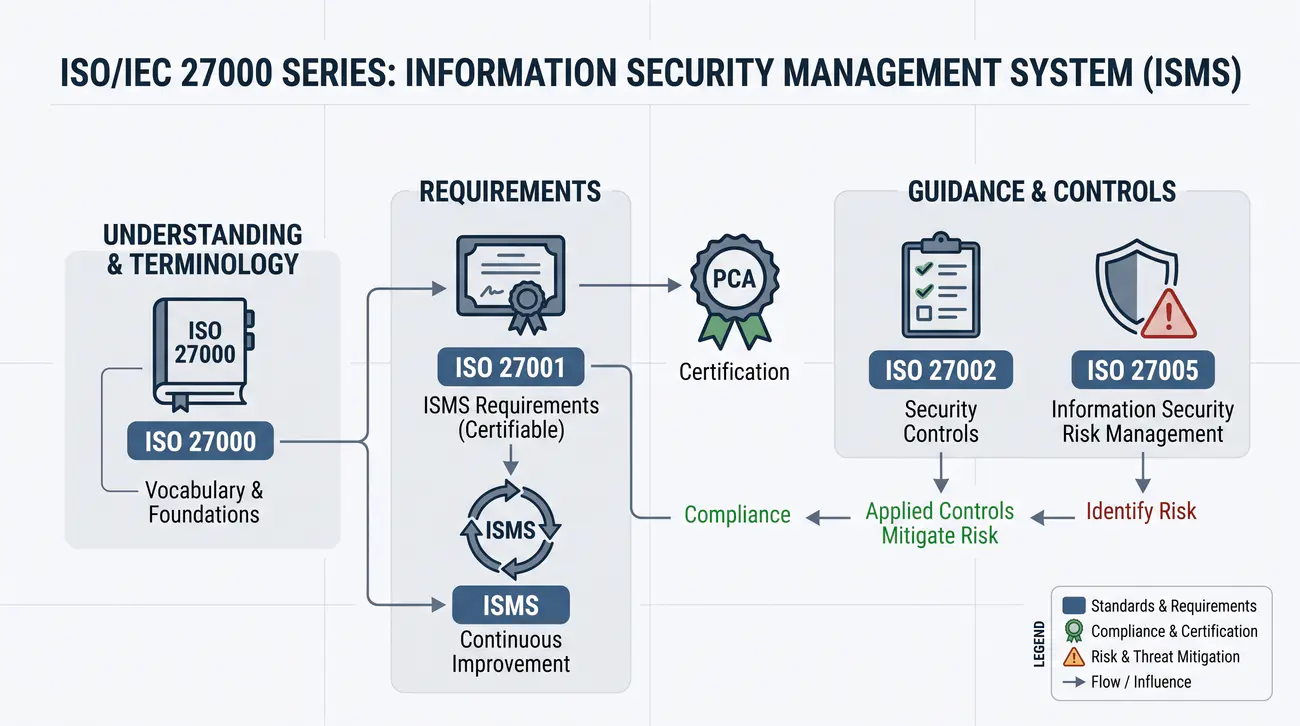
Międzynarodowa Organizacja Normalizacyjna (ISO) wraz z Międzynarodową Komisją Elektrotechniczną (IEC) opracowały rodzinę norm 27000, stanowiącą uniwersalny język cyberbezpieczeństwa:

  • ISO/IEC 27000: Słownik pojęć, definicji oraz ogólne wprowadzenie do systemów zarządzania.
  • ISO/IEC 27001: Norma wymaganiowa (jedyna podlegająca formalnej certyfikacji), określająca strukturę SZBI.
  • ISO/IEC 27002: Zbiór praktycznych wytycznych i dobrych praktyk wdrażania zabezpieczeń wymienionych w Załączniku A normy 27001.
  • ISO/IEC 27005: Wytyczne dotyczące zarządzania ryzykiem w bezpieczeństwie informacji.

Polskie wersje norm pod oznaczeniem PN-EN ISO/IEC udostępnia Polski Komitet Normalizacyjny (PKN).

Pojęcie: System Zarządzania Bezpieczeństwem Informacji (SZBI / ISMS): Systematyczne, procesowe podejście do zarządzania poufnymi i krytycznymi informacjami organizacji, obejmujące ludzi, procesy biznesowe i systemy IT poprzez ciągły proces szacowania i kontroli ryzyka.
Rodzina norm ISO/IEC 27000: System SZBI
12/55
Wymagania normy ISO/IEC 27001 oraz Załącznik A (wersja 2022)
Cel slajdu: Przedstawienie zaktualizowanej struktury normy ISO/IEC 27001:2022 i nowej taksonomii zabezpieczeń w ISO/IEC 27002:2022.

Klauzule zarządcze 4–10 oraz cztery kategorie zabezpieczeń

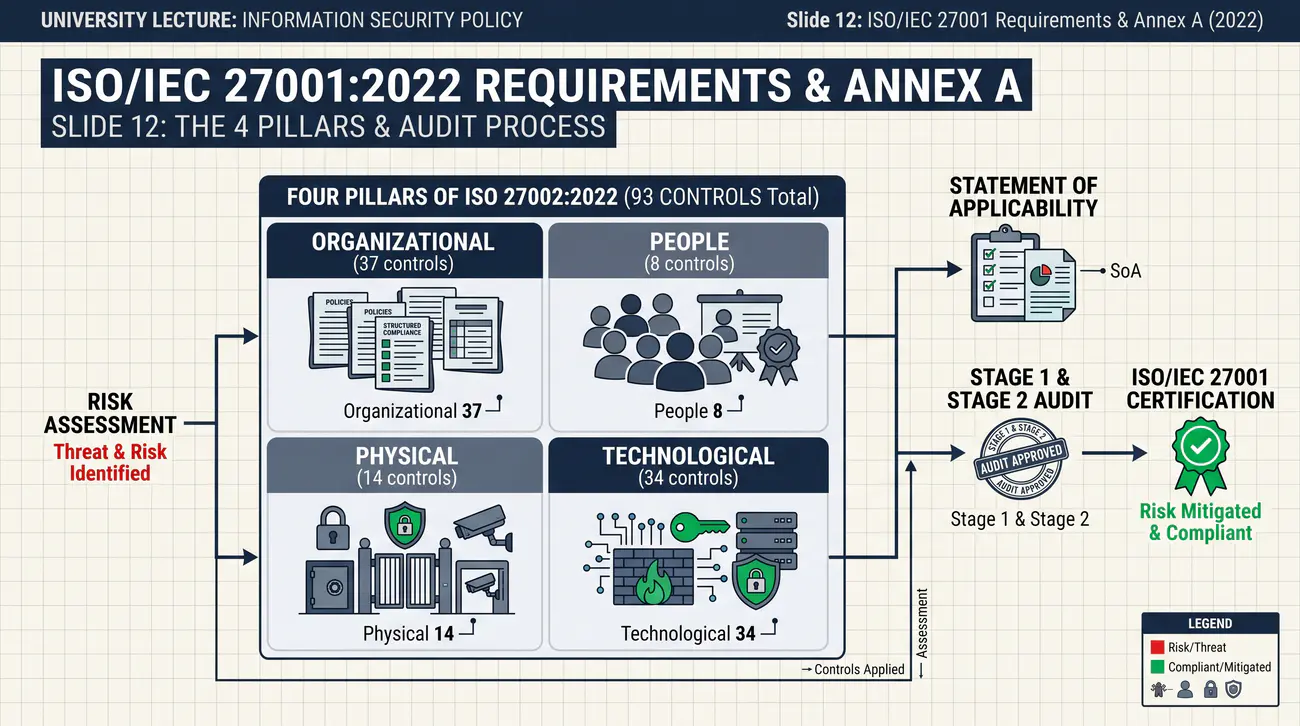
Najnowsza wersja normy z 2022 roku (w Polsce: PN-EN ISO/IEC 27001:2023-02) zoptymalizowała strukturę zabezpieczeń, redukując ich liczbę z dawnych 114 do 93 zabezpieczeń pogrupowanych w 4 przejrzyste domeny:

  • Zabezpieczenia organizacyjne (37): Polityki bezpieczeństwa, przypisanie ról, inwentaryzacja aktywów, relacje z dostawcami, obsługa incydentów, ochrona danych.
  • Zabezpieczenia osobowe (8): Weryfikacja pracowników przed zatrudnieniem, szkolenia ze świadomości, procedury rozwiązania stosunku pracy.
  • Zabezpieczenia fizyczne (14): Obwody bezpieczeństwa, kontrola dostępu do biur i serwerowni, ochrona przed zagrożeniami środowiskowymi, czyste biurko i czysty ekran.
  • Zabezpieczenia technologiczne (34): Uwierzytelnianie, kontrola dostępu (IAM), zarządzanie podatnościami, kryptografia, kopie zapasowe, segmentacja sieci, DevSecOps.

Wszystkie zabezpieczenia opisano za pomocą 5 atrybutów (typ kontroli, właściwości bezpieczeństwa, pojęcia cyberbezpieczeństwa, zdolności operacyjne, domeny bezpieczeństwa), co ułatwia automatyzację audytu. Oficjalne teksty publikuje Polski Komitet Normalizacyjny.

Pojęcie: Deklaracja Stosowania (Statement of Applicability - SoA): Kluczowy dokument wdrożeniowy normy ISO/IEC 27001 zawierający listę wszystkich zabezpieczeń z Załącznika A wraz z uzasadnieniem ich wdrożenia (na podstawie analizy ryzyka) lub formalnym uzasadnieniem ich wyłączenia.
Wymagania normy ISO/IEC 27001 oraz Załącznik A (wersja 2022)
13/55
Standardy NIST Cybersecurity Framework i CIS Controls
Cel slajdu: Prezentacja popularnych frameworków technicznych NIST CSF 2.0 oraz CIS Critical Security Controls.

Alternatywne i uzupełniające modele inżynierii bezpieczeństwa

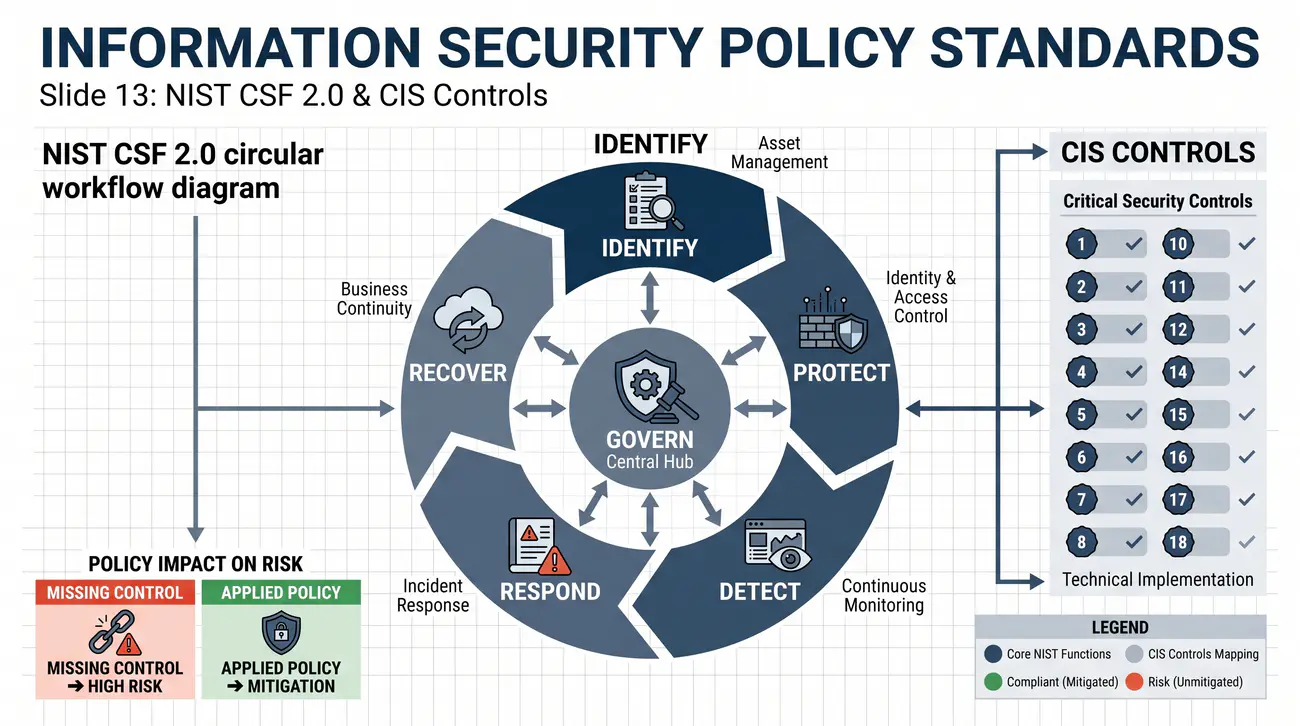
W inżynierii IT obok norm ISO szerokie zastosowanie znajdują frameworki techniczne pochodzące z USA, często prostsze w bezpośredniej implementacji przez administratorów:

  • NIST Cybersecurity Framework (CSF 2.0): Najnowsza wersja oparta na 6 podstawowych funkcjach cyklu bezpieczeństwa:
    • Govern (Nadzoruj): Ustalenie strategii, zarządzania ryzykiem i ról decyzyjnych w organizacji.
    • Identify (Identyfikuj): Rozpoznanie aktywów, dostawców, podatności i ekspozycji na ryzyko.
    • Protect (Chroń): Zabezpieczenia techniczne (IAM, szyfrowanie, ochrona danych, szkolenia).
    • Detect (Wykrywaj): Monitorowanie anomalii, analiza logów (SIEM/SOC, EDR).
    • Respond (Reaguj): Procedury powstrzymywania ataku, powiadamiania i mitygacji.
    • Recover (Odtwarzaj): Przywracanie działania usług po incydencie i komunikacja kryzysowa.
  • CIS Controls (wersja 8): Zestaw 18 priorytetowych zaleceń technicznych, podzielonych na Grupy Wdrożeniowe (IG1, IG2, IG3), idealny dla małych i średnich firm.

Oficjalną dokumentację udostępniają strony NIST CSRC oraz Center for Internet Security (CIS).

Pojęcie: Ramy cyberbezpieczeństwa (Cybersecurity Framework): Usystematyzowany zestaw zaleceń, wytycznych i dobrych praktyk umożliwiający organizacji spójne planowanie, wdrażanie, mierzenie i doskonalenie technicznych mechanizmów obronnych.
Standardy NIST Cybersecurity Framework i CIS Controls
14/55
Hierarchia dokumentów w systemie bezpieczeństwa
Cel slajdu: Przedstawienie logicznej struktury dokumentacji bezpieczeństwa i zapobieganie mieszaniu poziomów ogólności.

Piramida dokumentacji: od wizji strategicznej do instrukcji stanowiskowej

Częstym błędem początkujących inżynierów jest próba wpisania wszystkich szczegółów technicznych (np. wersji algorytmu czy długości hasła) do jednego, nadrzędnego dokumentu. Skutkuje to powstaniem dokumentu nieczytelnego, który dezaktualizuje się po każdej zmianie oprogramowania.

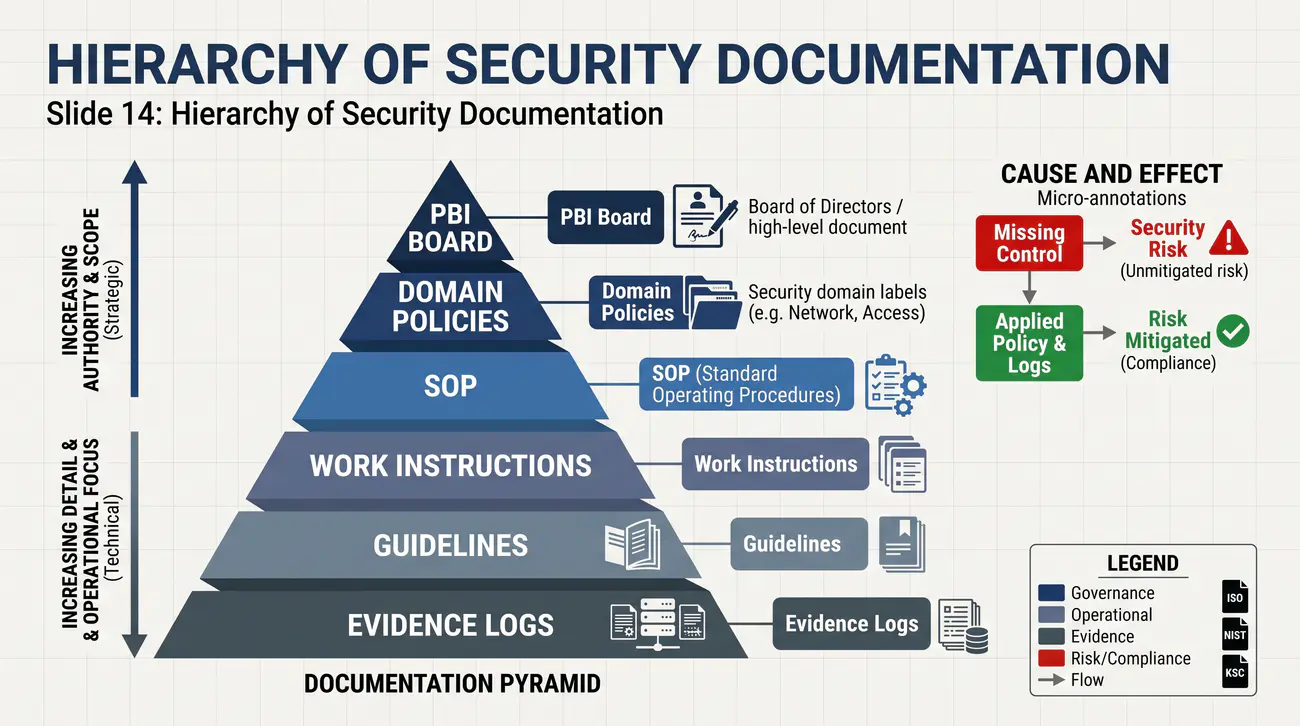
Prawidłowa architektura dokumentacji, zalecana przez normę PN-EN ISO/IEC 27001, opiera się na 4-poziomowej piramidzie:

  1. Poziom 1 — Nadrzędna Polityka Bezpieczeństwa (PBI): Krótki, strategiczny dokument określający „CO” organizacja chroni i „DLACZEGO”. Zatwierdzany bezpośrednio przez zarząd.
  2. Poziom 2 — Polityki dziedzinowe / tematyczne: Doprecyzowanie zasad dla konkretnych obszarów (hasła, dostęp zdalny, kopie, czyste biurko).
  3. Poziom 3 — Standardy i procedury operacyjne (SOP): Dokumenty inżynierskie opisujące „JAK” osiągnąć wymagania (krok po kroku).
  4. Poziom 4 — Instrukcje robocze i zapisy (dowody): Checklisty, formularze, logi, rejestry poświadczające realizację procedur.
Pojęcie: Piramida dokumentacji bezpieczeństwa: Zhierarchizowany układ dokumentów organizacji o rosnącym poziomie precyzji i częstotliwości aktualizacji: od stabilnej nadrzędnej polityki na szczycie po dynamiczne instrukcje i rejestry operacyjne u podstawy.
Hierarchia dokumentów w systemie bezpieczeństwa
15/55
Nadrzędna Polityka Bezpieczeństwa Informacji
Cel slajdu: Omówienie roli, budowy i niezbędnych elementów składowych naczelnego dokumentu bezpieczeństwa organizacji.

Deklaracja kierownictwa, cele nadrzędne i zakres obowiązywania

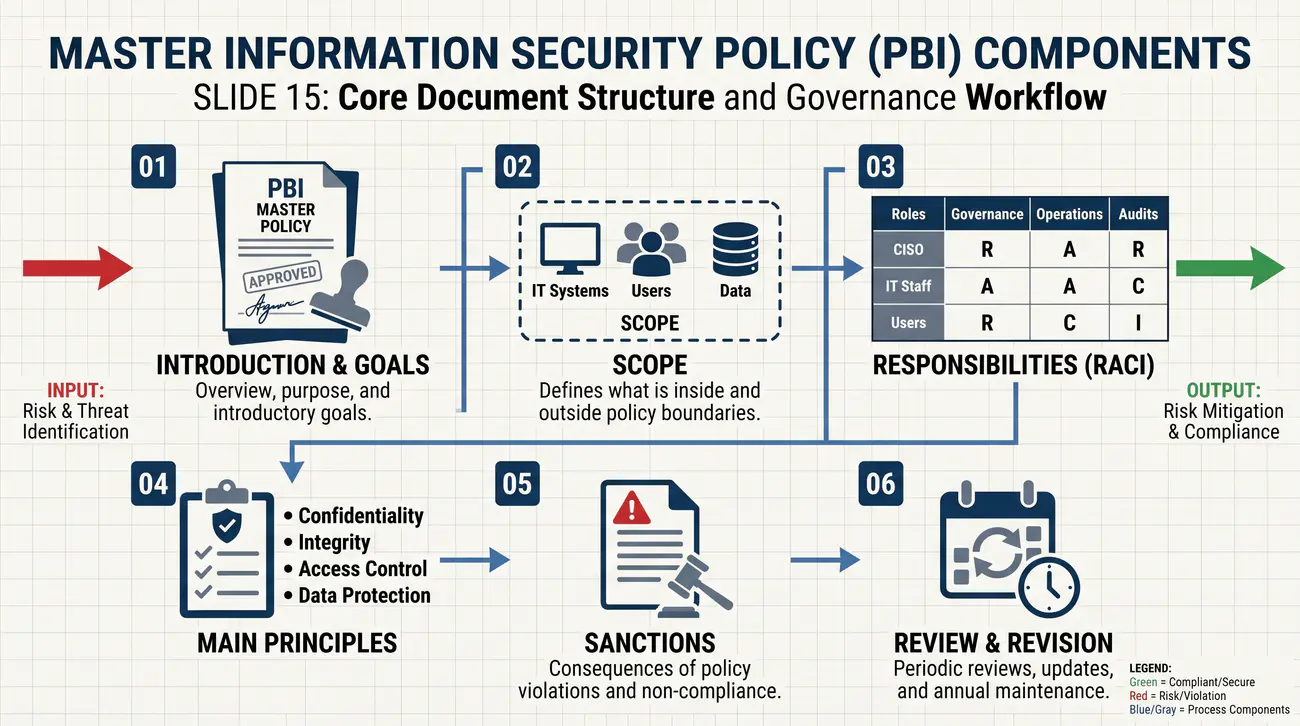
Nadrzędna Polityka Bezpieczeństwa Informacji (PBI) jest konstytucją bezpieczeństwa organizacji. Jej objętość zazwyczaj nie przekracza kilku stron, a jej siła wynika z bezpośredniego autorytetu zarządu:

  • Deklaracja intencji i zaangażowania: Jasne stwierdzenie najwyższego kierownictwa, że bezpieczeństwo informacji jest priorytetem biznesowym firmy.
  • Zakres podmiotowy i przedmiotowy (Scoping): Wskazanie, kogo dokument dotyczy (wszyscy pracownicy, kontrahenci B2B, stażyści) oraz jakich systemów i lokalizacji obejmuje.
  • Nadrzędne cele ochrony: Zgodność z prawem, ochrona zaufania klientów, zapewnienie ciągłości działania biznesu.
  • Podział kluczowych ról: Wskazanie osoby odpowiedzialnej za koordynację bezpieczeństwa (np. CISO, Pełnomocnik ds. Bezpieczeństwa, Inspektor Ochrony Danych).
  • Konsekwencje naruszeń: Klauzula dyscyplinarna przypominająca o odpowiedzialności służbowej i karnej za celowe łamanie reguł.

Wskazówki dla kadry zarządzającej publikuje portal cyber.gov.pl.

Pojęcie: Nadrzędna PBI (High-Level Security Policy): Autoryzowany przez najwyższe kierownictwo, nadrzędny dokument strategiczny definiujący fundamentalne zasady, cele oraz ramy organizacyjne ochrony aktywów informacyjnych w całej instytucji.
Nadrzędna Polityka Bezpieczeństwa Informacji
16/55
Polityki dziedzinowe i tematyczne
Cel slajdu: Przedstawienie katalogu polityk tematycznych i ich roli w uszczegóławianiu zasad nadrzędnych.

Regulacja kluczowych obszarów operacyjnych organizacji

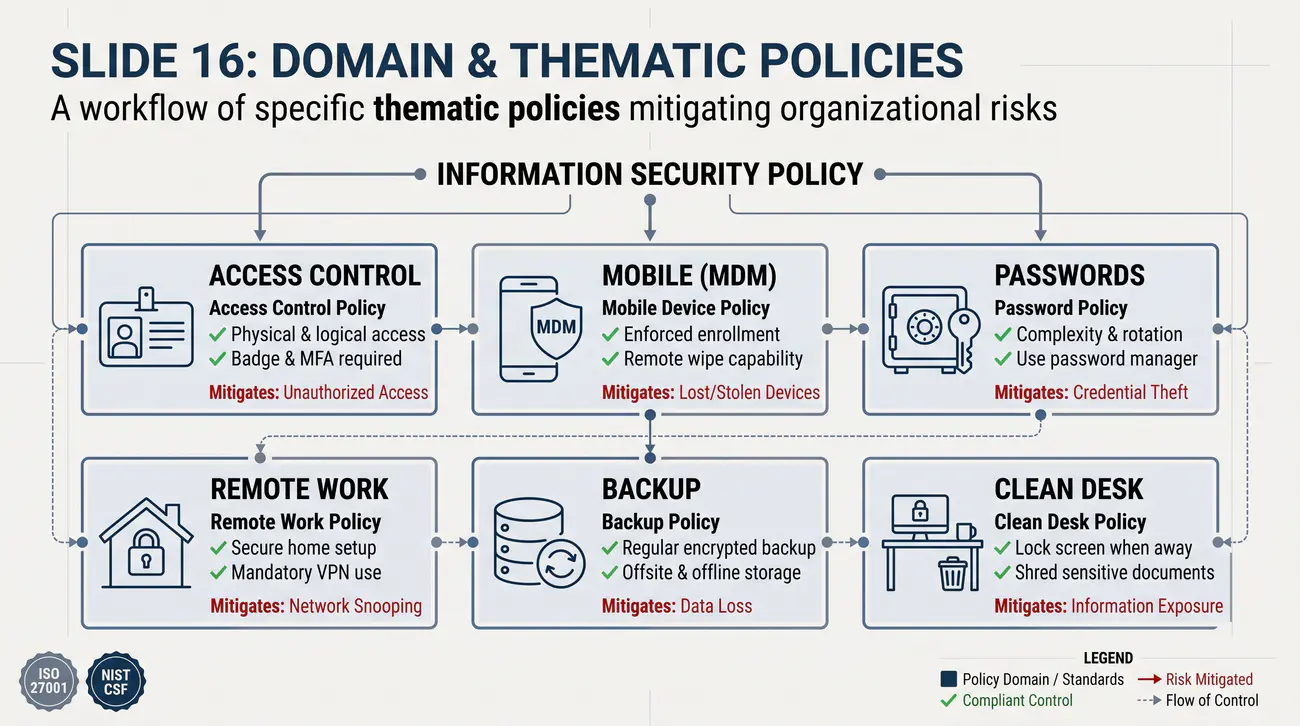
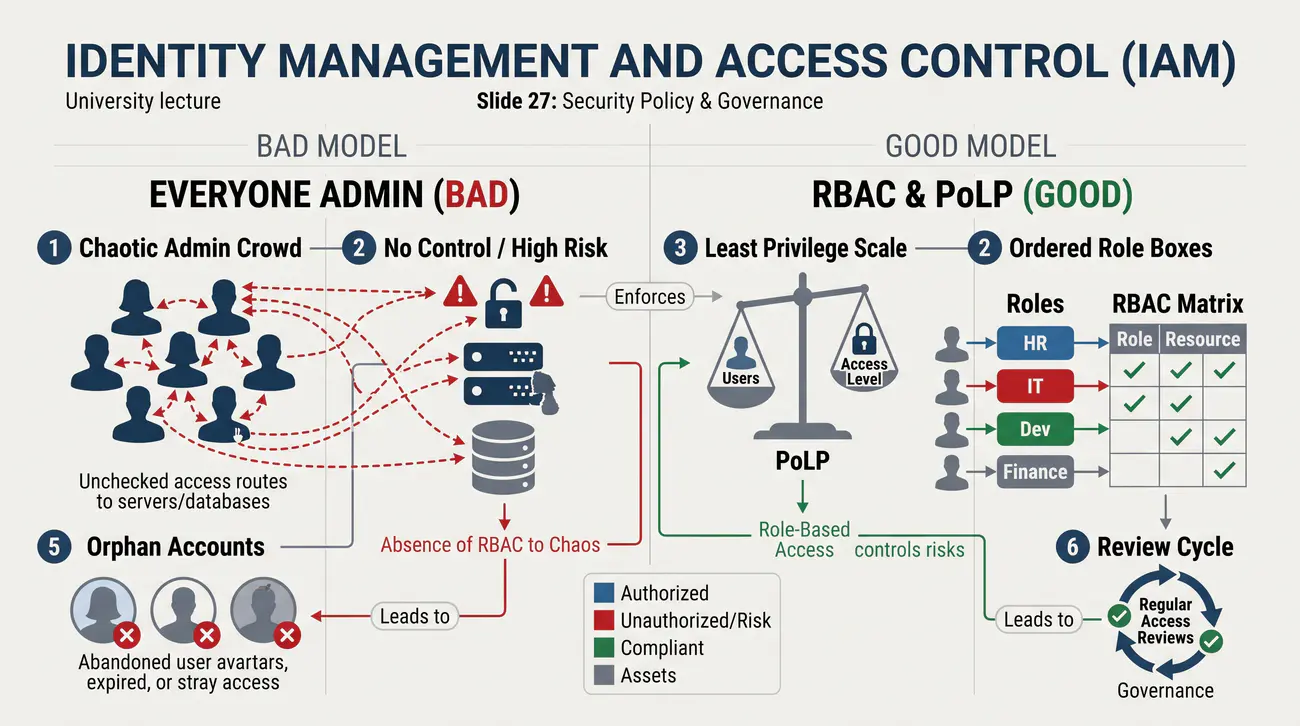
Polityki dziedzinowe (Topic-Specific Policies) są dokumentami średniego szczebla, które rozwijają zasady ogólne w konkretnych domenach inżynierskich i biurowych:

  • Polityka kontroli dostępu i tożsamości: Reguły tworzenia kont, autoryzacji i stosowania zasady minimalnych uprawnień (PoLP).
  • Polityka uwierzytelniania i haseł: Konstrukcja haseł, stosowanie menedżerów haseł i bezwzględny wymóg wieloskładnikowego uwierzytelniania (MFA).
  • Polityka dopuszczalnego użytkowania zasobów (AUP): Co wolno, a czego nie wolno robić na służbowym sprzęcie i w sieci firmowej.
  • Polityka pracy zdalnej i urządzeń mobilnych: Zasady korzystania z VPN, telepraca, szyfrowanie laptopów i polityka BYOD (Bring Your Own Device).
  • Polityka czystego biurka i czystego ekranu: Ochrona fizyczna dokumentów papierowych i stacji roboczych przed wzrokiem osób postronnych.
  • Polityka kopii zapasowych: Częstotliwość, retencja, izolacja i testowanie odzyskiwania danych.

Zbiór dobrych praktyk w obszarach dziedzinowych udostępnia CERT Polska.

Pojęcie: Polityka dziedzinowa (Topic-Specific Policy): Dokument wykonawczy drugiego poziomu piramidy dokumentacji, precyzujący zasady i wymagania bezpieczeństwa dla wybranego obszaru technologicznego lub procesu biznesowego.
Polityki dziedzinowe i tematyczne
17/55
Standardy techniczne i procedury operacyjne (SOP)
Cel slajdu: Wyjaśnienie różnicy między wymogiem formalnym a procedurą operacyjną krok po kroku.

Przełożenie zasad na powtarzalne algorytmy postępowania

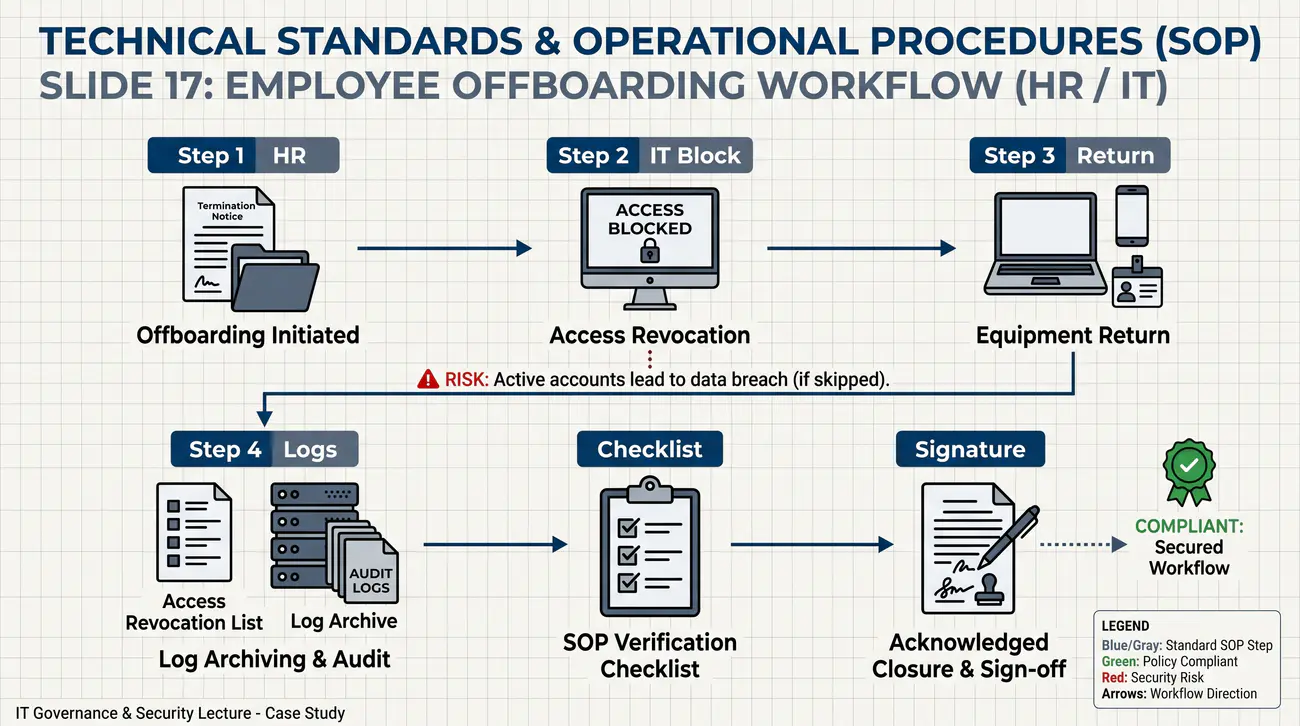
Podczas gdy polityka mówi: „Konta byłych pracowników muszą być blokowane niezwłocznie”, standardowa procedura operacyjna (Standard Operating Procedure — SOP) precyzyjnie definiuje algorytm techniczny:

  • Kto inicjuje działanie: Dział kadr wysyła zgłoszenie w systemie ticketowym o rozwiązaniu umowy na 24h przed odejściem pracownika.
  • Dokładne kroki techniczne:
    1. Zablokowanie konta w Active Directory / IdP (odwołanie tokenów OAuth i sesji).
    2. Wymuszenie wylogowania ze wszystkich aktywnych sesji Google Workspace / Office 365.
    3. Zablokowanie dostępu do VPN, Wi-Fi oraz repozytoriów kodu Git.
    4. Zabezpieczenie skrzynki pocztowej i przekierowanie do przełożonego.
    5. Zdalne zablokowanie i wyczyszczenie danych służbowych z urządzenia przez system MDM.
  • Zapis dowodowy: Podpisanie checklisty zdawczo-odbiorczej i zamknięcie zgłoszenia z dołączonym logiem audytowym.

Praktyczne wzorce procedur i analiz technicznych opisuje serwis Sekurak.

Pojęcie: Standardowa Procedura Operacyjna (SOP): Udokumentowany, zatwierdzony zestaw instrukcji opisujących krok po kroku powtarzalne czynności techniczne lub administracyjne niezbędne do wykonania określonego zadania zgodnie z polityką.
Standardy techniczne i procedury operacyjne (SOP)
18/55
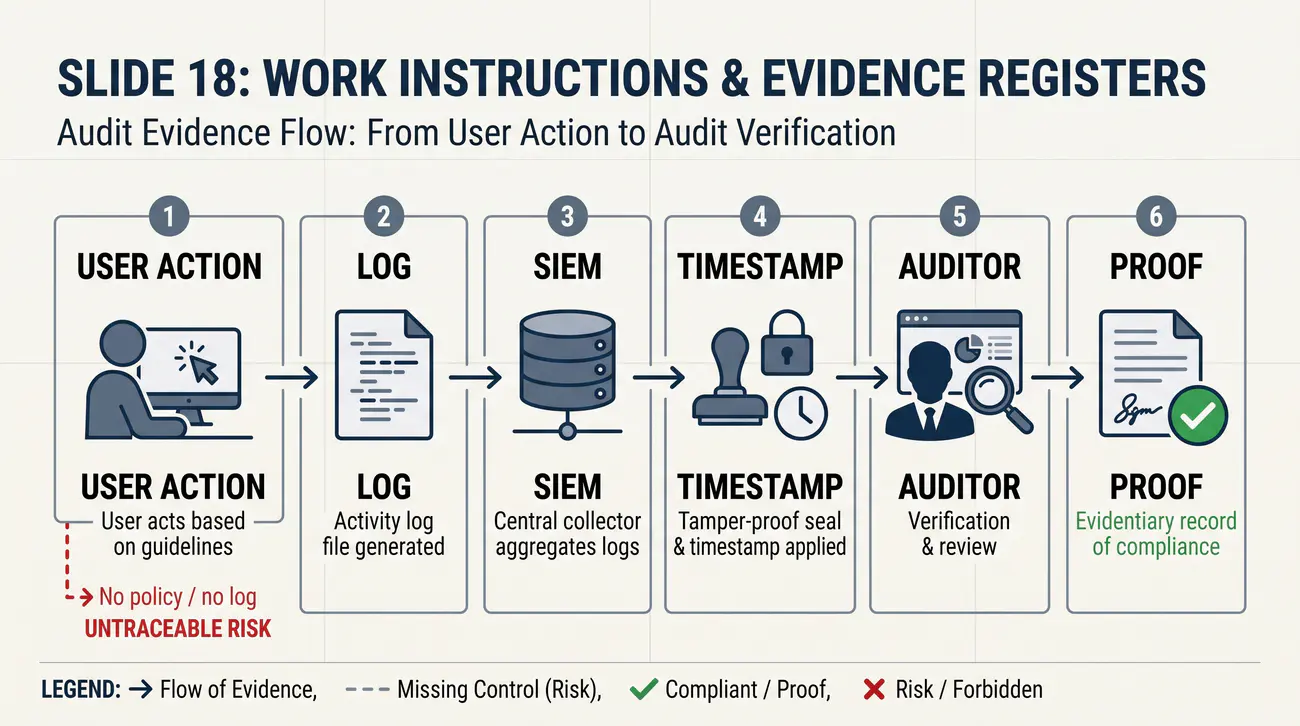
Instrukcje robocze, wytyczne oraz rejestry dowodowe
Cel slajdu: Przedstawienie roli zapisów, formularzy i logów systemowych jako dowodów skuteczności polityki w czasie audytu.

Baza operacyjna systemu i budowanie śladu audytowego

Najniższy poziom piramidy stanowią dokumenty robocze i zapisy, bez których żaden audyt zewnętrzny ani kontrola regulatora nie uzna systemu za działający:

  • Instrukcje robocze (Work Instructions): Praktyczne przewodniki wykonawcze, np. „Instrukcja instalacji agenta EDR na systemie Linux z dystrybucji Debian”.
  • Formularze i wnioski: Wniosek o nadanie uprawnień do bazy danych, protokół przekazania laptopa, oświadczenie o zapoznaniu się z PBI.
  • Rejestry i ewidencje: Rejestr aktywów, rejestr incydentów bezpieczeństwa, rejestr naruszeń ochrony danych osobowych, rejestr nośników wymiennych.
  • Logi audytowe (Audit Trails): Niezmienne dzienniki zdarzeń z serwerów, zapór ogniowych i systemów uwierzytelniania, zbierane w centralnym magazynie (SIEM/syslog).

Zalecenia dotyczące bezpiecznego logowania zdarzeń opisuje OWASP Logging Cheat Sheet.

Pojęcie: Ślad audytowy (Audit Trail): Chronologiczny, zabezpieczony przed modyfikacją zapis zdarzeń systemowych dostarczający obiektywnych dowodów na to, kto, kiedy i jakie operacje wykonywał w środowisku teleinformatycznym.
Instrukcje robocze, wytyczne oraz rejestry dowodowe
19/55
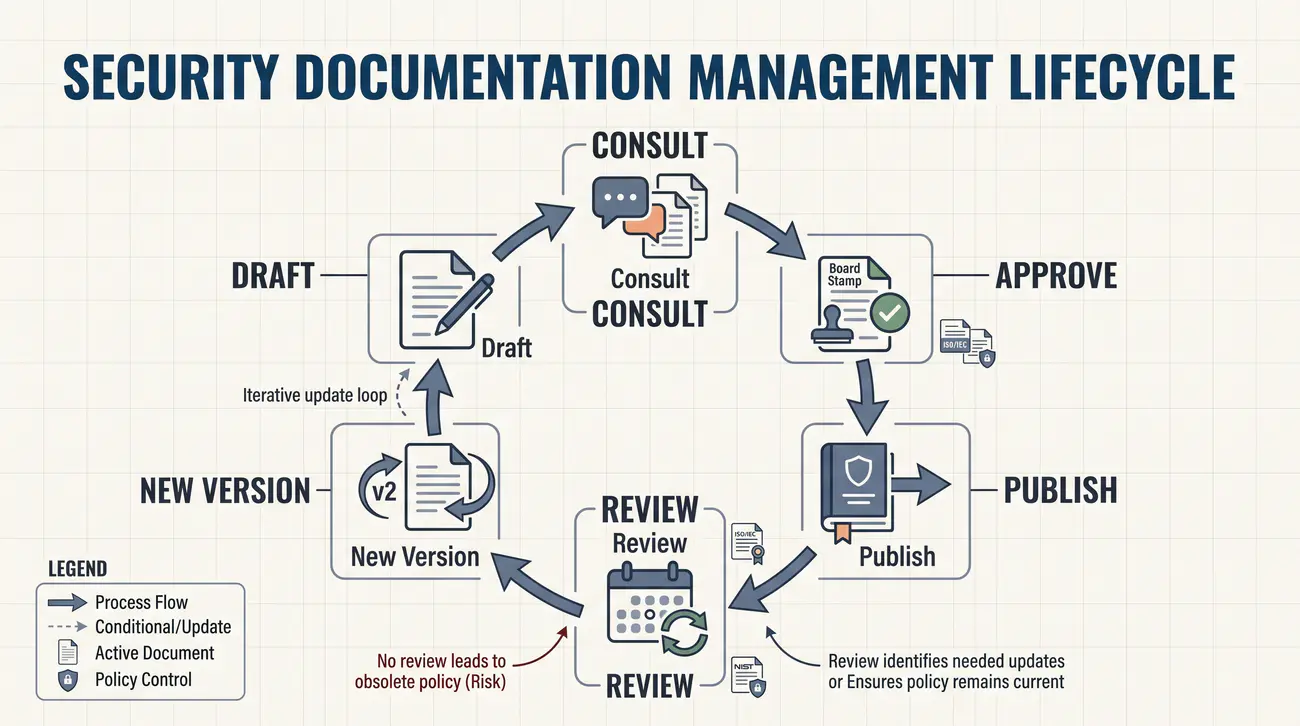
Cykl zarządzania dokumentacją bezpieczeństwa
Cel slajdu: Wyjaśnienie, jak powstaje, ewoluuje i jest utrzymywana dokumentacja bezpieczeństwa w zmiennym środowisku IT.

Od projektu do wycofania: wersjonowanie i nadzór

Polityka bezpieczeństwa nie jest dokumentem tworzonym jednorazowo. Wraz ze zmianą architektury systemów, zagrożeń i technologii dokumentacja musi podlegać ciągłemu cyklowi życia:

  • Faza 1: Identyfikacja potrzeby: Nowe zagrożenie, zmiana prawa (np. NIS 2, DORA) lub wdrożenie nowej chmury obliczeniowej.
  • Faza 2: Opracowanie projektu: Przygotowanie treści przez inżynierów bezpieczeństwa i administratorów systemów.
  • Faza 3: Konsultacje wewnętrzne: Weryfikacja wykonalności z programistami, kadrą zarządzającą i działem prawnym.
  • Faza 4: Formalne zatwierdzenie: Podpisanie dokumentu przez zarząd (wejście w życie).
  • Faza 5: Publikacja i szkolenia: Udostępnienie pracownikom w intranecie i przeprowadzenie szkoleń onboardingowych.
  • Faza 6: Okresowy przegląd: Obowiązkowa weryfikacja minimum raz w roku lub po każdym krytycznym incydencie.
  • Faza 7: Wycofanie i archiwizacja: Zastąpienie nową wersją z zachowaniem pełnej historii zmian.

Wymagania dotyczące nadzoru nad udokumentowanymi informacjami precyzuje norma PN-EN ISO/IEC 27001.

Pojęcie: Kontrola dokumentacji (Document Control): Sformalizowany proces zarządzania tworzeniem, recenzowaniem, zatwierdzaniem, dystrybucją, wersjonowaniem oraz wycofywaniem dokumentów w celu zagwarantowania, że w użyciu znajduje się wyłącznie aktualna wersja.
Cykl zarządzania dokumentacją bezpieczeństwa
20/55
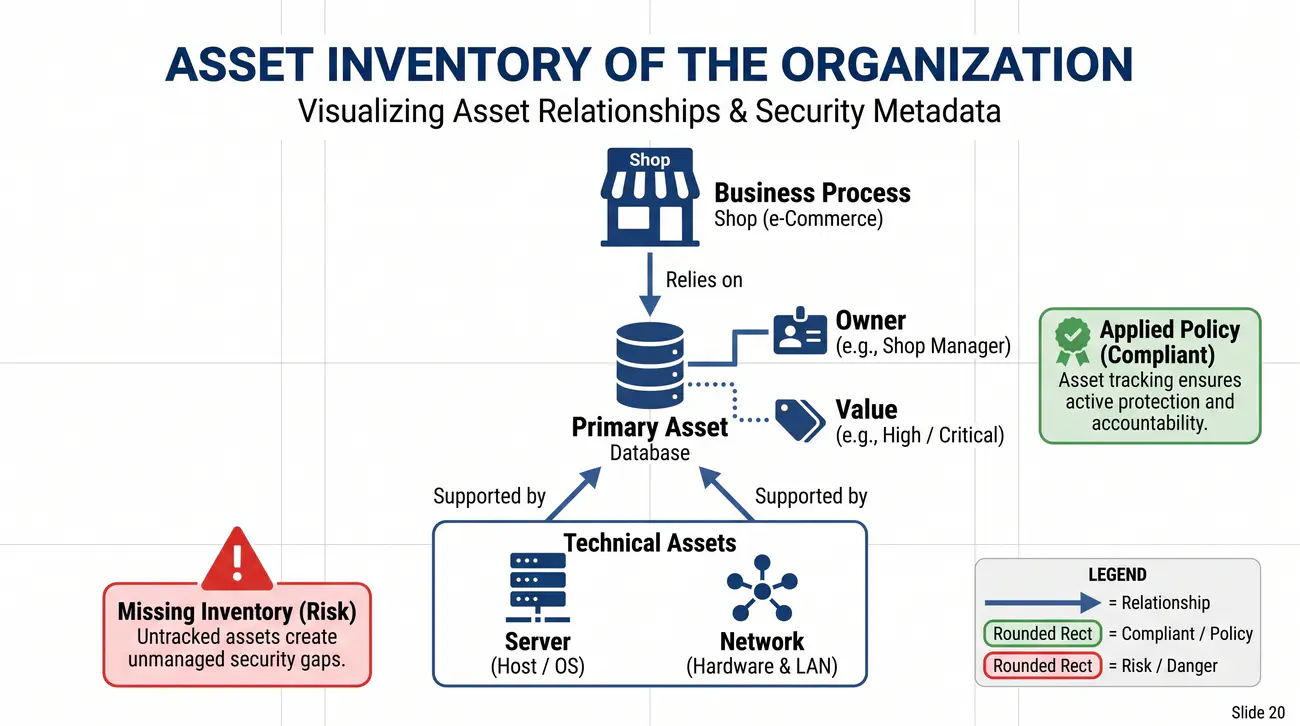
Inwentaryzacja aktywów organizacji
Cel slajdu: Przedstawienie metodyki tworzenia kompletnego rejestru aktywów informacyjnych i technicznych w firmie.

Nie można chronić tego, o czym się nie wie

Podstawową regułą cyberbezpieczeństwa jest świadomość własnych zasobów. Każde niezinwentaryzowane urządzenie w sieci (Shadow IT) staje się potencjalnym punktem wejścia dla intruza.

Norma ISO/IEC 27001 oraz ramy CIS Controls (Zabezpieczenia 1 i 2) wymagają systematycznego spisu aktywów:

  • Aktywa pierwotne (Primary Assets):
    • Informacje: Bazy klientów, kod źródłowy aplikacji, dokumentacja patentowa, dane uwierzytelniające, umowy handlowe.
    • Procesy biznesowe: Realizacja płatności online, wdrażanie aplikacji produkcyjnej, obsługa zgłoszeń serwisowych.
  • Aktywa wspierające (Supporting Assets):
    • Sprzęt (Hardware): Serwery, laptopy, urządzenia mobilne, przełączniki, macierze dyskowe.
    • Oprogramowanie (Software): Systemy operacyjne, bazy danych, kontenery Docker, biblioteki firm trzecich.
    • Infrastruktura sieciowa i chmurowa: VPC w AWS, domeny DNS, certyfikaty TLS.
    • Ludzie i lokalizacje: Pracownicy kluczowi, biura, serwerownie stacjonarne.
Pojęcie: Rejestr Aktywów (Asset Inventory): Udokumentowany, systematycznie aktualizowany wykaz wszystkich zasobów informacyjnych i teleinformatycznych organizacji wraz ze wskazaniem ich właścicieli biznesowych, lokalizacji i krytyczności.
Inwentaryzacja aktywów organizacji
21/55
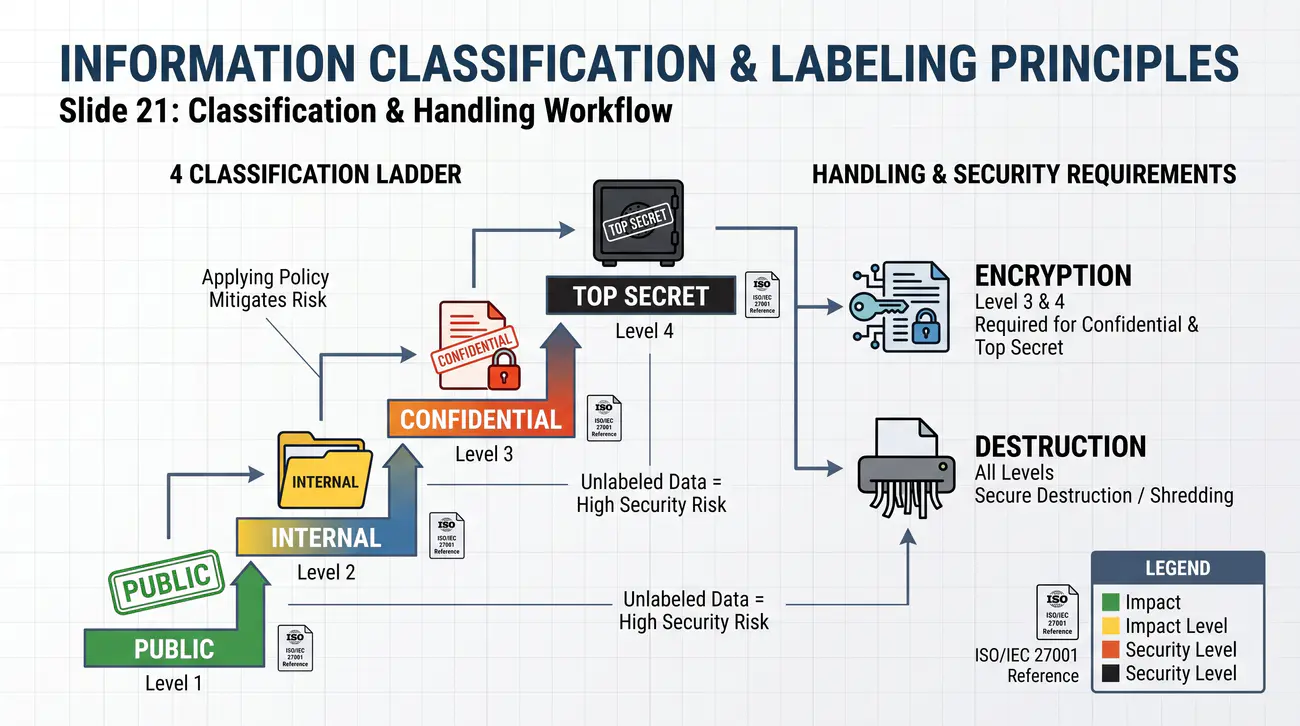
Zasady klasyfikacji i etykietowania informacji
Cel slajdu: Prezentacja uniwersalnego 4-stopniowego modelu klasyfikacji danych oraz zasad ich znakowania i przetwarzania.

Dopasowanie poziomu ochrony do wartości i wrażliwości danych

Traktowanie wszystkich informacji w organizacji z najwyższym rygorem jest ekonomicznie i operacyjnie niemożliwe. Klasyfikacja pozwala zoptymalizować koszty zabezpieczeń i skupić środki na danych najcenniejszych:

  • Poziom 1 — Informacja publiczna (Public): Dane przeznaczone do otwartej publikacji (cenniki, materiały marketingowe, oferty publiczne). Ujawnienie nie niesie szkody dla organizacji.
  • Poziom 2 — Informacja wewnętrzna (Internal): Standardowe dane firmowe (struktura organizacyjna, wewnętrzne procedury, komunikacja bieżąca). Dostępna dla pracowników, nieudostępniana na zewnątrz.
  • Poziom 3 — Informacja poufna (Confidential): Dane o wysokiej wrażliwości (dane osobowe podlegające RODO, dane finansowe, umowy z kontrahentami, prywatne repozytoria kodu). Wymaga szyfrowania i ścisłej kontroli uprawnień.
  • Poziom 4 — Informacja ściśle tajna (Restricted / Secret): Aktywa krytyczne dla bytu firmy (klucze prywatne głównego urzędu certyfikacji, dane dostępowe roota do środowisk produkcyjnych, tajemnice technologiczne). Dostęp ograniczony do wyznaczonych osób na zasadzie Need-to-Know.

Wytyczne dotyczące właściwego znakowania i ochrony danych udostępnia Urząd Ochrony Danych Osobowych.

Pojęcie: Klasyfikacja informacji (Data Classification): Kategoryzacja danych pod względem ich wrażliwości na naruszenie poufności, integralności lub dostępności, determinująca wymagane środki techniczne i organizacyjne w całym cyklu ich życia.
Zasady klasyfikacji i etykietowania informacji
22/55
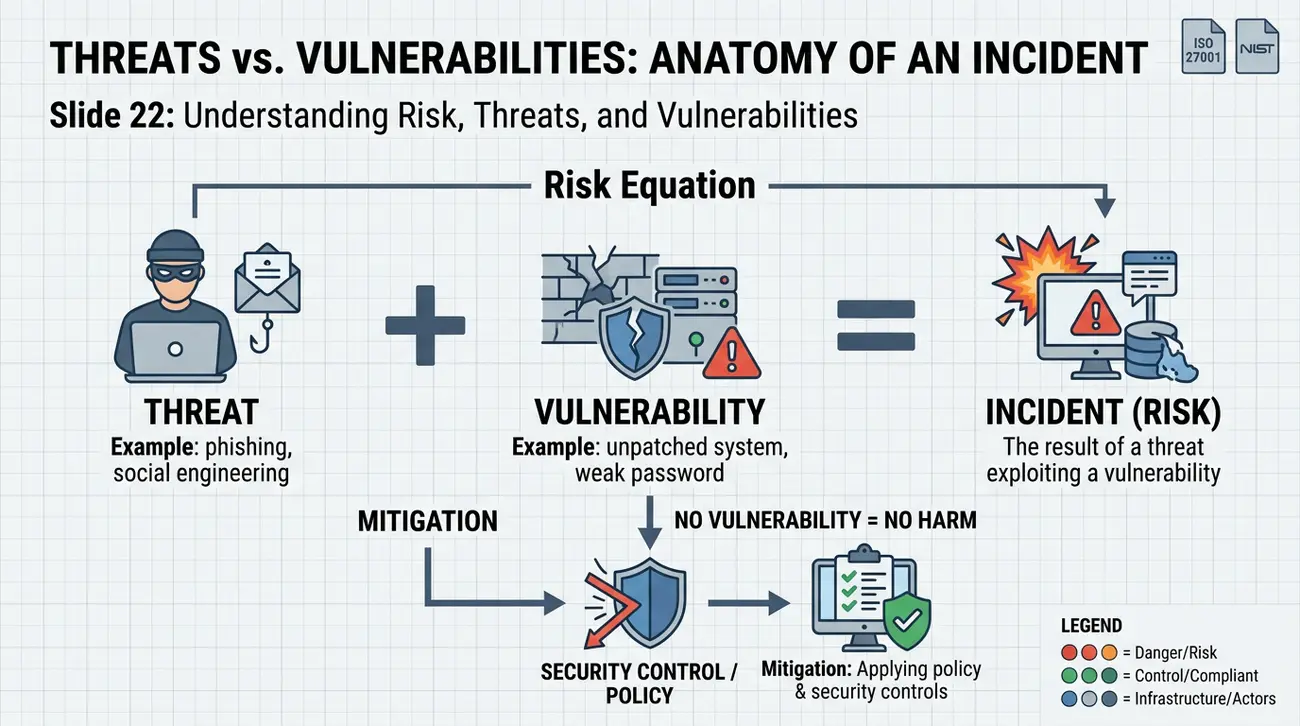
Zagrożenia a podatności: Anatomia incydentu
Cel slajdu: Ścisłe rozróżnienie pomiędzy zagrożeniem, podatnością i incydentem oraz wskazanie mechanizmu powstania naruszenia.

Precyzyjne rozróżnienie pojęć kluczowych w inżynierii bezpieczeństwa

W języku potocznym pojęcia „zagrożenie”, „podatność” i „atak” bywają mylone. W ujęciu inżynierskim zależność między nimi ma charakter przyczynowo-skutkowy:

  • Zagrożenie (Threat): Potencjalna przyczyna niepożądanego zdarzenia, która może wyrządzić szkodę systemowi lub organizacji. Może mieć charakter:
    • Umyślny (ludzki): Cyberprzestępca, nieuczciwy pracownik, szpiegostwo gospodarcze.
    • Przypadkowy (ludzki): Pomyłkowe usunięcie tabeli przez administratora, zgubienie nośnika.
    • Środowiskowy (naturalny): Pożar serwerowni, zalanie, awaria zasilania.
  • Podatność (Vulnerability): Słabość aktywa lub mechanizmu ochronnego, która może zostać wykorzystana przez zagrożenie. Przykłady: niezałatana luka w oprogramowaniu, brak szyfrowania dysku, zbyt proste hasło.
  • Incydent (Incident): Zdarzenie, w którym zagrożenie pomyślnie wykorzystało istniejącą podatność, prowadząc do naruszenia poufności, integralności lub dostępności informacji.

Globalny rejestr podatności technicznych prowadzi baza NIST National Vulnerability Database (NVD / CVE).

Pojęcie: Podatność (Vulnerability): Wada w projekcie, konfiguracji, kodzie oprogramowania lub procedurach organizacyjnych, która po uaktywnieniu przez zagrożenie umożliwia przełamanie zabezpieczeń systemu.
Zagrożenia a podatności: Anatomia incydentu
23/55
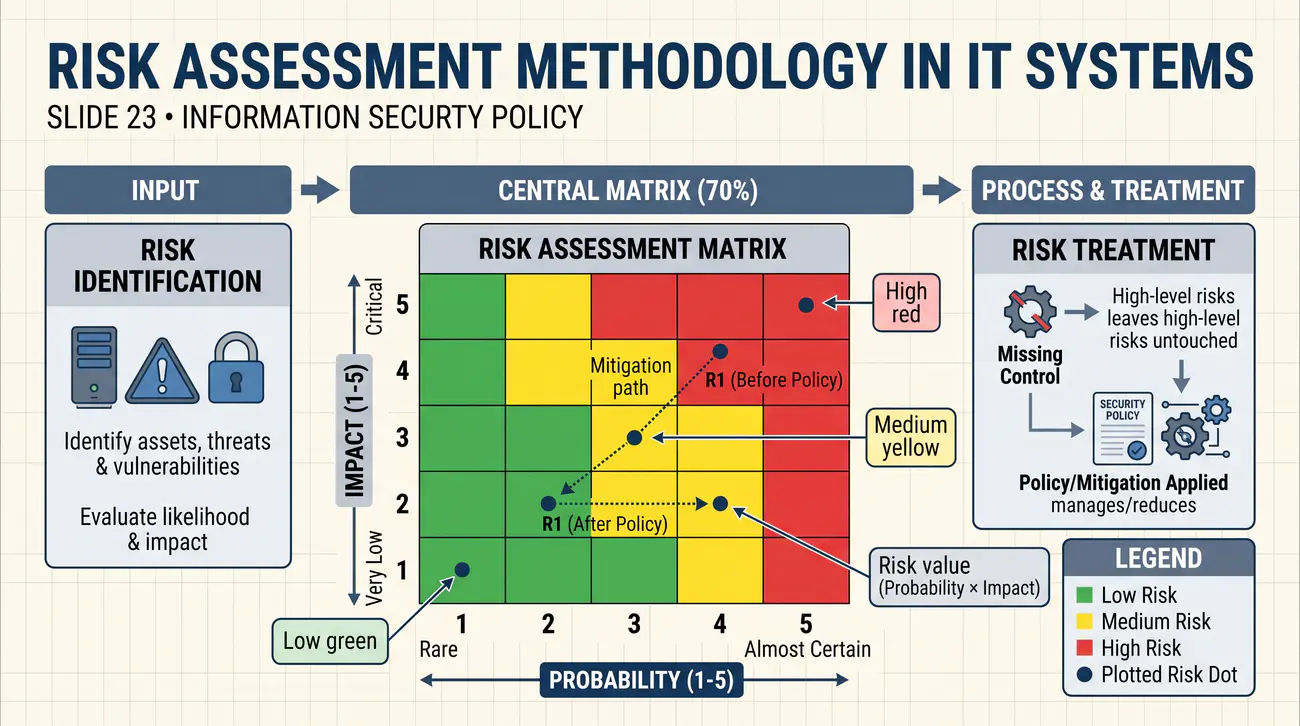
Metodyka szacowania ryzyka w systemach IT
Cel slajdu: Przedstawienie matematycznych i jakościowych podstaw procesu szacowania ryzyka wg norm ISO/IEC 27005 i NIST SP 800-30.

Prawdopodobieństwo, skutek i wycena ekspozycji

Zarządzanie bezpieczeństwem nie polega na eliminacji wszelkiego ryzyka (co jest niemożliwe), lecz na jego świadomej kontroli i optymalizacji. Podstawowa formuła ryzyka operacyjnego to:

Ryzyko (R) = Prawdopodobieństwo wystąpienia (P) × Dotkliwość skutków biznesowych (S)

  • Prawdopodobieństwo (Likelihood): Jak łatwo wykorzystać lukę, czy istnieją publiczne exploity, jaka jest motywacja atakujących i jak często zagrożenie się manifestuje.
  • Wpływ / Skutek (Impact): Wymiar strat finansowych, przestoju produkcyjnego, utraty klientów, kar administracyjnych (np. RODO do 20 mln EUR) oraz strat wizerunkowych.
  • Metodyka ilościowa (Quantitative): Wyliczanie rocznej oczekiwanej straty (ALE = SLE × ARO) w jednostkach pieniężnych (wymaga wiarygodnych danych statystycznych).
  • Metodyka jakościowa (Qualitative): Skale opisowe (np. Niskie, Średnie, Wysokie, Krytyczne), powszechnie stosowana w praktyce inżynierskiej.

Oficjalną metodykę analizy ryzyka opisuje norma NIST Special Publication 800-30 Rev. 1.

Pojęcie: Szacowanie ryzyka (Risk Assessment): Całościowy proces identyfikacji, analizy i oceny wielkości ryzyka w celu ustalenia, które zagrożenia wymagają wdrożenia dodatkowych zabezpieczeń.
Metodyka szacowania ryzyka w systemach IT
24/55
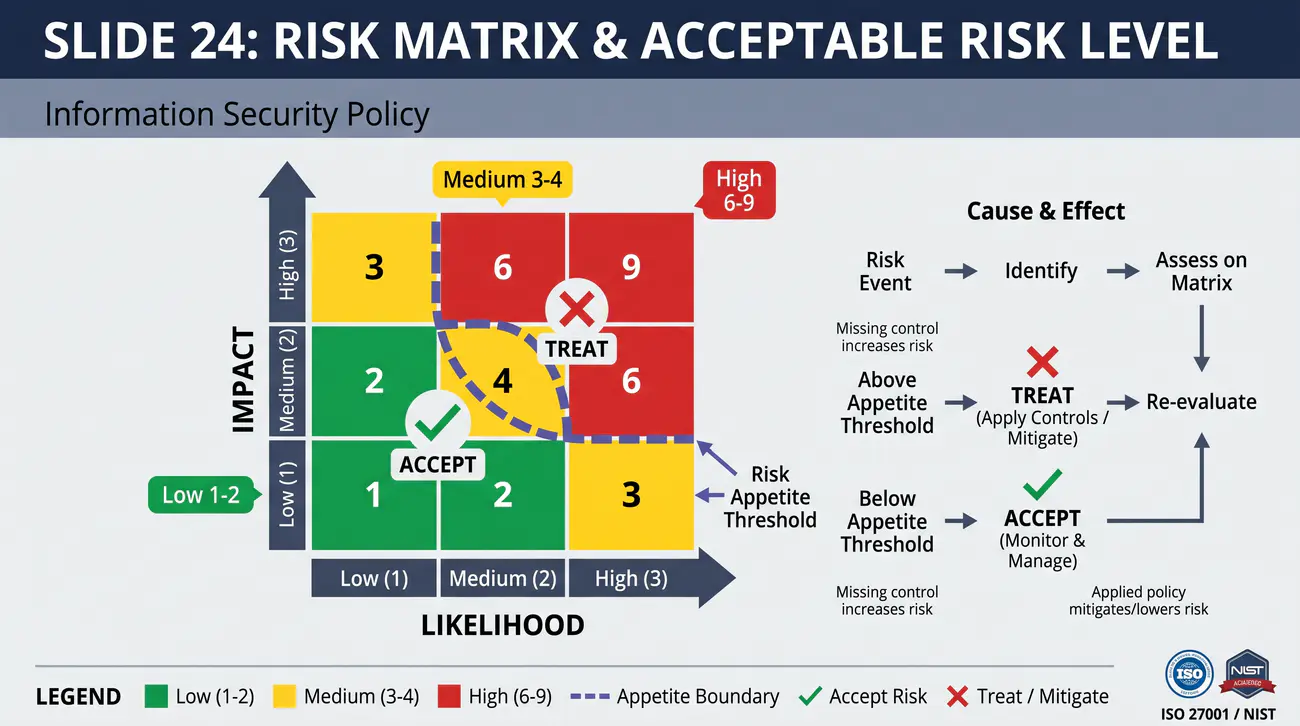
Macierz ryzyka i poziom ryzyka akceptowalnego
Cel slajdu: Wyjaśnienie konstrukcji macierzy ryzyka oraz zdefiniowanie progu akceptowalności strat przez kierownictwo.

Kwantyfikacja zagrożeń i wyznaczanie apetytu na ryzyko

Aby decyzje o zakupie i wdrożeniu zabezpieczeń były obiektywne, organizacja przyjmuje sformalizowaną macierz ryzyka (najczęściej w układzie 3×3 lub 5×5):

Prawdopodobieństwo / SkutekNiski wpływ (1)Średni wpływ (2)Wysoki wpływ (3)
Częste (3)Średnie (3)Wysokie (6)Krytyczne (9)
Umiarkowane (2)Niskie (2)Średnie (4)Wysokie (6)
Rzadkie (1)Niskie (1)Niskie (2)Średnie (3)
  • Apetyt na ryzyko (Risk Appetite): Poziom ryzyka, jaki zarząd jest gotów ponosić w działalności operacyjnej (zazwyczaj ryzyka Niskie i część Średnich).
  • Ryzyka niedopuszczalne: Pozycje z czerwonych pól macierzy (Wysokie i Krytyczne) bezwzględnie wymagają wdrożenia planu mitygacji.

Praktyczne przykłady macierzy ryzyka w ochronie danych przedstawia Urząd Ochrony Danych Osobowych.

Pojęcie: Apetyt na ryzyko (Risk Appetite): Ilość i rodzaj ryzyka, które organizacja formalnie uznaje za akceptowalne w toku realizacji swoich celów biznesowych i operacyjnych bez konieczności wdrażania kosztownych zabezpieczeń.
Macierz ryzyka i poziom ryzyka akceptowalnego
25/55
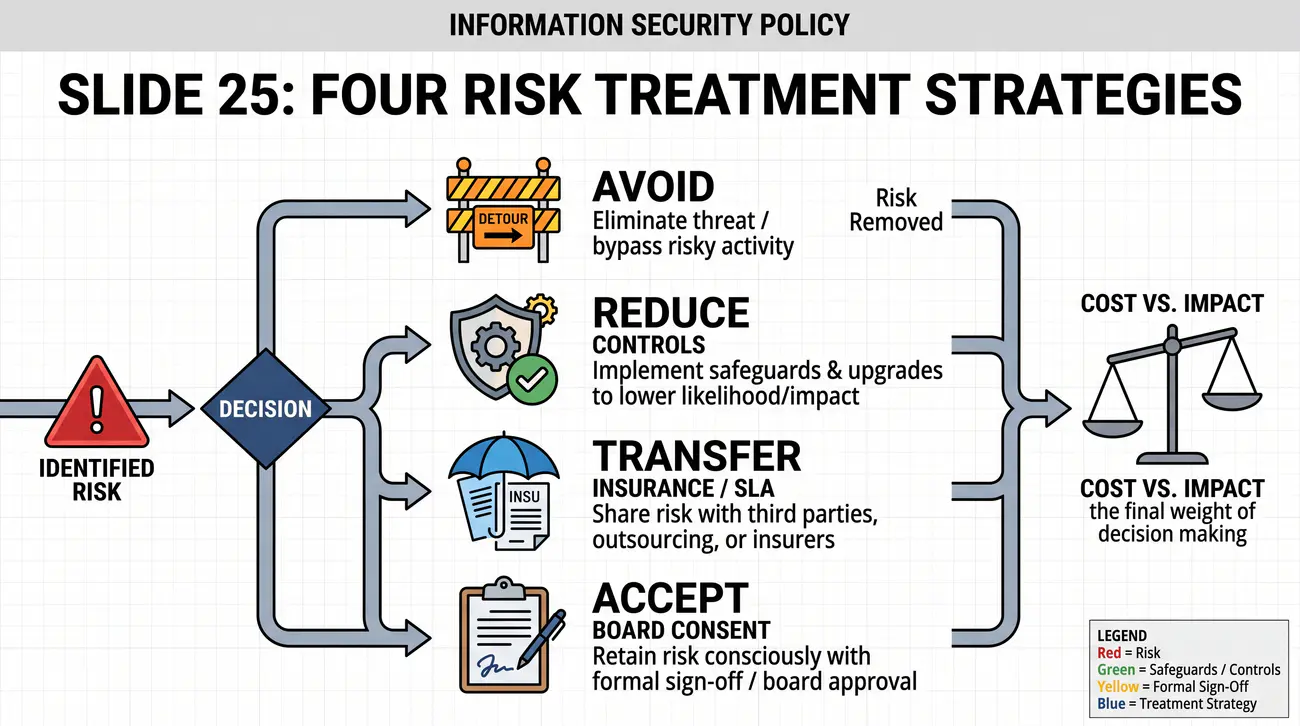
Cztery strategie postępowania z ryzykiem
Cel slajdu: Przedstawienie standardowych opcji decyzyjnych wobec zidentyfikowanego ryzyka przekraczającego próg akceptacji.

Mitygacja, unikanie, transfer i świadoma akceptacja

Gdy analiza wykaże, że ryzyko przekracza apetyt organizacji, inżynier bezpieczeństwa wraz z zarządem ma do dyspozycji cztery klasyczne strategie:

  • 1. Mitygacja / Redukcja (Risk Mitigation): Zastosowanie zabezpieczeń technicznych lub organizacyjnych w celu obniżenia prawdopodobieństwa lub skutku. Przykład: wdrożenie szyfrowania dysków laptopów redukuje skutek kradzieży.
  • 2. Unikanie (Risk Avoidance): Całkowita rezygnacja z niebezpiecznego działania lub technologii. Przykład: rezygnacja z przechowywania numerów kart płatniczych na własnych serwerach na rzecz zewnętrznego operatora płatności (Stripe/PayU).
  • 3. Transfer / Przeniesienie (Risk Transference): Przeniesienie części ciężaru finansowego na podmiot trzeci. Przykład: polisa ubezpieczeniowa cyber-risk lub outsourcing infrastruktury do dostawcy chmurowego z umową SLA.
  • 4. Akceptacja (Risk Acceptance): Świadoma, udokumentowana decyzja zarządu o pozostawieniu ryzyka bez dodatkowych działań (dotyczy ryzyk rezydualnych o niskim wpływie, gdzie koszt zabezpieczenia przewyższa wartość aktywa).

Więcej o doborze proporcjonalnych zabezpieczeń informuje zespół CERT Polska.

Pojęcie: Postępowanie z ryzykiem (Risk Treatment): Sformalizowany proces wyboru i wdrażania adekwatnych środków mających na celu modyfikację poziomu ryzyka zgodnie z przyjętą strategią organizacji.
Cztery strategie postępowania z ryzykiem
26/55
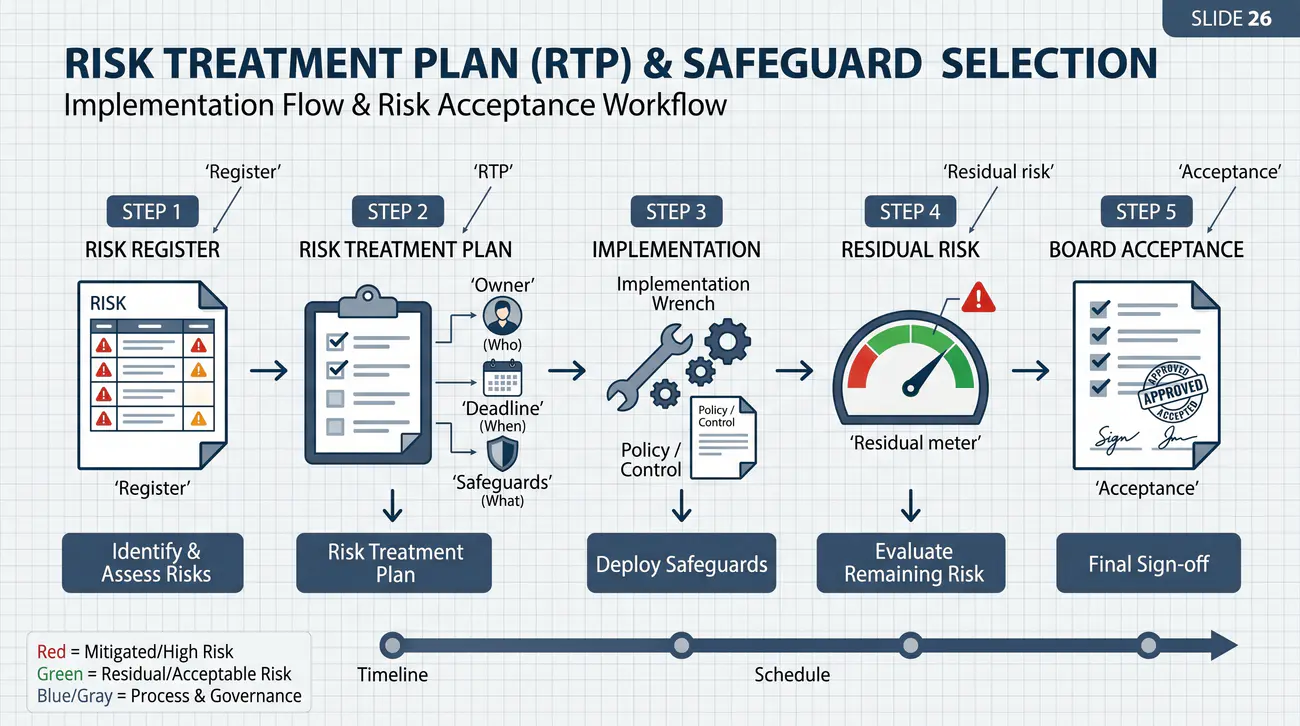
Plan Postępowania z Ryzykiem i dobór zabezpieczeń
Cel slajdu: Przedstawienie mechanizmu tworzenia Planu Postępowania z Ryzykiem (RTP) oraz doboru zabezpieczeń z katalogu ISO 27002.

Od analizy teoretycznej do Planu Postępowania z Ryzykiem (RTP)

Wynikiem analizy ryzyka nie może być wyłącznie raport odłożony do szuflady. Norma ISO/IEC 27001 wymaga utworzenia operacyjnego dokumentu: Planu Postępowania z Ryzykiem (Risk Treatment Plan — RTP):

  • Zawartość RTP: Każde zidentyfikowane ryzyko niedopuszczalne otrzymuje:
    • Przypisane zabezpieczenie (np. z normy ISO/IEC 27002 lub CIS Controls).
    • Imiennie wskazaną osobę odpowiedzialną za wdrożenie (np. Lider zespołu DevOps).
    • Budżet finansowy na zakup licencji bądź sprzętu.
    • Termin realizacji (np. do końca II kwartału).
  • Ryzyko rezydualne (Residual Risk): Poziom ryzyka, który pozostaje po wdrożeniu planowanych zabezpieczeń. Ryzyko to musi mieścić się w progu akceptacji i zostać formalnie zatwierdzone przez kierownictwo.
  • Aktualizacja Deklaracji Stosowania (SoA): Formalne powiązanie dobranych zabezpieczeń z wymogami normatywnymi.

Standardy zarządzania ryzykiem precyzuje norma PN-ISO/IEC 27005.

Pojęcie: Plan Postępowania z Ryzykiem (Risk Treatment Plan - RTP): Operacyjny dokument zarządczy określający konkretne działania, terminy, zasoby, odpowiedzialności oraz mechanizmy kontrolne wdrażane w celu obniżenia poziomu ryzyka do wartości akceptowalnej.
Plan Postępowania z Ryzykiem i dobór zabezpieczeń
27/55
Zarządzanie tożsamością i kontrola dostępu (IAM)
Cel slajdu: Wyjaśnienie fundamentów Identity and Access Management oraz reguł Least Privilege i Need-to-Know.

Kto, do czego i na jakich zasadach ma dostęp

Kontrola dostępu jest pierwszą linią obrony w systemach informatycznych. Polityka zarządzania tożsamością i uprawnieniami (IAM) musi bezwzględnie egzekwować dwie żelazne reguły inżynierskie:

  • Zasada najmniejszych uprawnień (Principle of Least Privilege — PoLP): Każdy użytkownik, rola i proces systemowy powinien posiadać wyłącznie takie uprawnienia, jakie są niezbędne do wykonywania powierzonych zadań, i ani jednego więcej. Programista nie potrzebuje uprawnień roota do produkcyjnej bazy danych.
  • Potrzeba wiedzy (Need-to-Know): Dostęp do danych jest przyznawany tylko wtedy, gdy pracownik faktycznie potrzebuje tych konkretnych informacji do realizacji bieżącego zadania.
  • Modele kontroli dostępu:
    • RBAC (Role-Based Access Control): Uprawnienia przypisane do ról (np. Administrator, Analityk, Tester).
    • ABAC (Attribute-Based Access Control): Dostęp warunkowany atrybutami kontekstowymi (np. stan urządzenia, sieć, geolokalizacja).
  • Cykliczne przeglądy uprawnień: Obowiązkowy audyt kont (minimum raz na kwartał) w celu eliminacji kumulacji uprawnień (Privilege Creep).

Praktyczne aspekty wdrażania modeli IAM omawia portal Sekurak.

Pojęcie: Zasada najmniejszych uprawnień (PoLP): Koncepcja bezpieczeństwa wymagająca, aby każdy podmiot w systemie (użytkownik, wątek, proces) dysponował wyłącznie minimalnym zbiorem przywilejów koniecznym do ukończenia autoryzowanego zadania.
Zarządzanie tożsamością i kontrola dostępu (IAM)
28/55
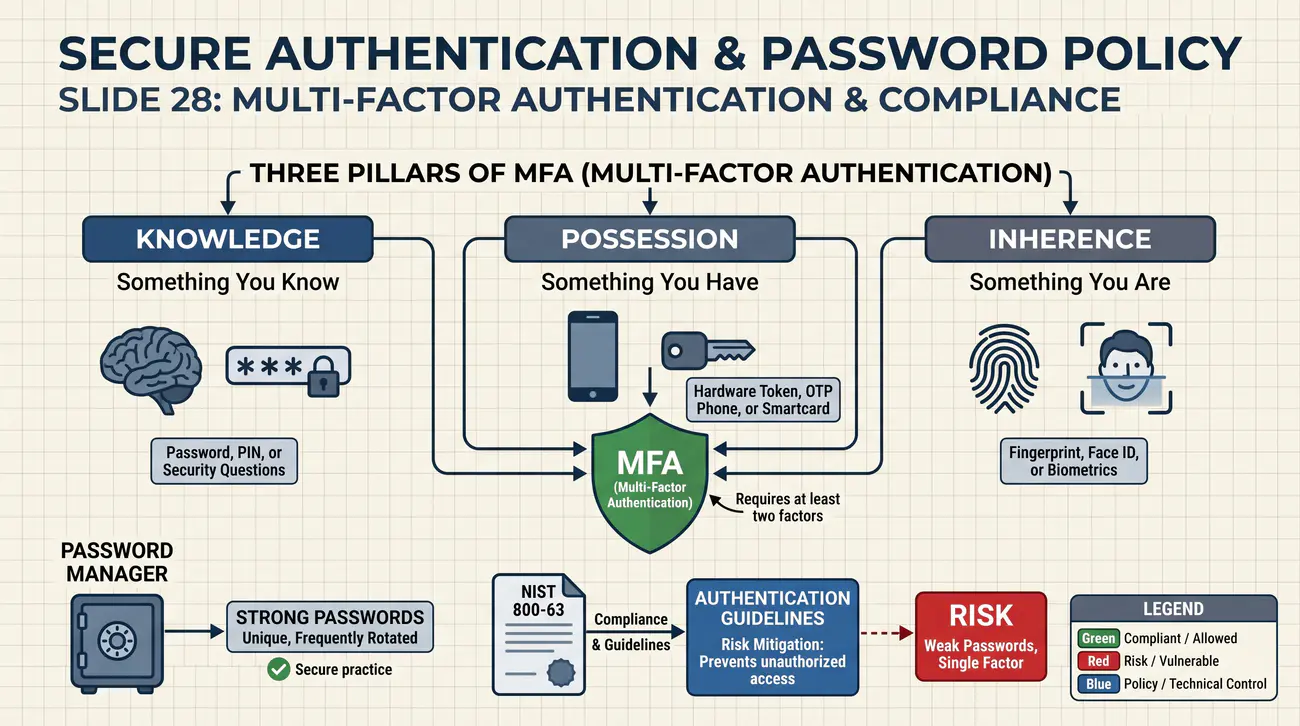
Zasady bezpiecznego uwierzytelniania i polityka haseł
Cel slajdu: Obalenie mitów o wymuszaniu comiesięcznej rotacji haseł i przedstawienie współczesnych standardów uwierzytelniania.

Nowoczesne wytyczne NIST SP 800-63B i upadek archaicznych reguł

Wielu inżynierów powiela przestarzałe reguły z lat 90. (wymóg cyfr, znaków specjalnych i zmiany hasła co 30 dni), co w praktyce prowadziło do haseł typu Wiosna2026!. Nowoczesny standard NIST SP 800-63B całkowicie zredefiniował te wytyczne:

  • Długość zamiast sztucznej złożoności: Długie hasło frazowe (passphrase, np. 4 losowe słowa: kon-drzewo-kawa-bateria) o długości min. 14–16 znaków jest potężniejsze kryptoanalitycznie niż krótki 8-znakowy zlepek z wykrzyknikiem.
  • Koniec z wymuszoną okresową rotacją: Nie zmuszaj użytkowników do comiesięcznej zmiany hasła, chyba że istnieje podejrzenie jego wycieku lub kompromitacji.
  • Weryfikacja ze słownikami wycieków: Blokowanie haseł powszechnie skompromitowanych (np. integracja z bazą Have I Been Pwned).
  • Bezwzględne uwierzytelnianie wieloskładnikowe (MFA): Hasło to za mało. Wymóg drugiego składnika (klucze sprzętowe FIDO2/WebAuthn, aplikacje TOTP). Unikanie słabego SMS-MFA z uwagi na ataki SIM-swapping.
  • Wdrożenie firmowych menedżerów haseł: Eliminacja ponownego używania tego samego hasła w wielu serwisach (Password Reuse).
Pojęcie: Uwierzytelnianie wieloskładnikowe (MFA): Mechanizm weryfikacji tożsamości wymagający przedstawienia co najmniej dwóch niezależnych dowodów z różnych kategorii: coś, co wiesz (hasło), coś, co masz (klucz FIDO, token), coś, czym jesteś (biometria).
Zasady bezpiecznego uwierzytelniania i polityka haseł
29/55
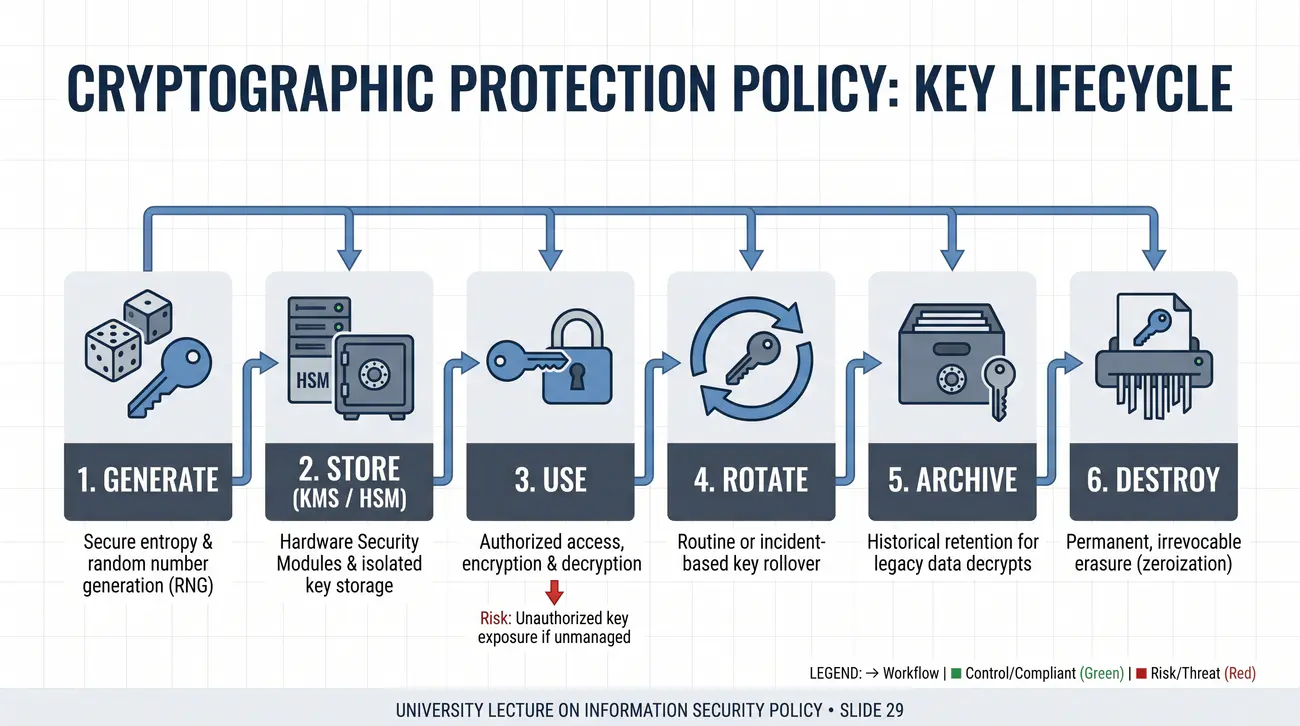
Polityka stosowania zabezpieczeń kryptograficznych
Cel slajdu: Zdefiniowanie zasad doboru algorytmów kryptograficznych oraz cyklu życia kluczy w organizacji.

Katalog dozwolonych algorytmów i zarządzanie kluczami

Polityka kryptograficzna zapobiega stosowaniu przestarzałych szyfrów oraz błędom inżynierskim polegającym na pisaniu własnych algorytmów („Don't roll your own crypto”):

  • Zatwierdzone szyfry symetryczne: Wyłącznie AES w trybach zapewniających uwierzytelnienie AEAD (AES-GCM, AES-CCM) z kluczem min. 128/256 bitów lub ChaCha20-Poly1305. Kategoryczny zakaz trybu ECB oraz podatnych implementacji CBC bez uwierzytelnienia.
  • Funkcje skrótu i bezpieczne haszowanie haseł: Zakaz MD5 i SHA-1. Stosowanie SHA-256/SHA-3 do sum kontrolnych oraz Argon2id / bcrypt do haseł (z solą i wysokim kosztem pamięciowym).
  • Kryptografia asymetryczna: RSA z kluczem min. 3072 bity lub krzywe eliptyczne (ECDSA na P-256, Ed25519). Przygotowanie na kryptografię postkwantową (PQC).
  • Cykl życia kluczy (Key Management): Generowanie kluczy za pomocą certyfikowanych generatorów CSPRNG, bezpieczne przechowywanie w modułach HSM lub chmurowych KMS (AWS KMS, Azure Key Vault), automatyczna rotacja i natychmiastowe unieważnianie.

Zalecenia dotyczące dozwolonych długości kluczy publikuje NIST SP 800-131A Rev. 2.

Pojęcie: Uwierzytelnione szyfrowanie (AEAD): Klasa schematów kryptograficznych (np. AES-GCM), które jednocześnie gwarantują poufność przesyłanych danych oraz ich nienaruszalność i autentyczność źródła bez potrzeby stosowania odrębnego kodu HMAC.
Polityka stosowania zabezpieczeń kryptograficznych
30/55
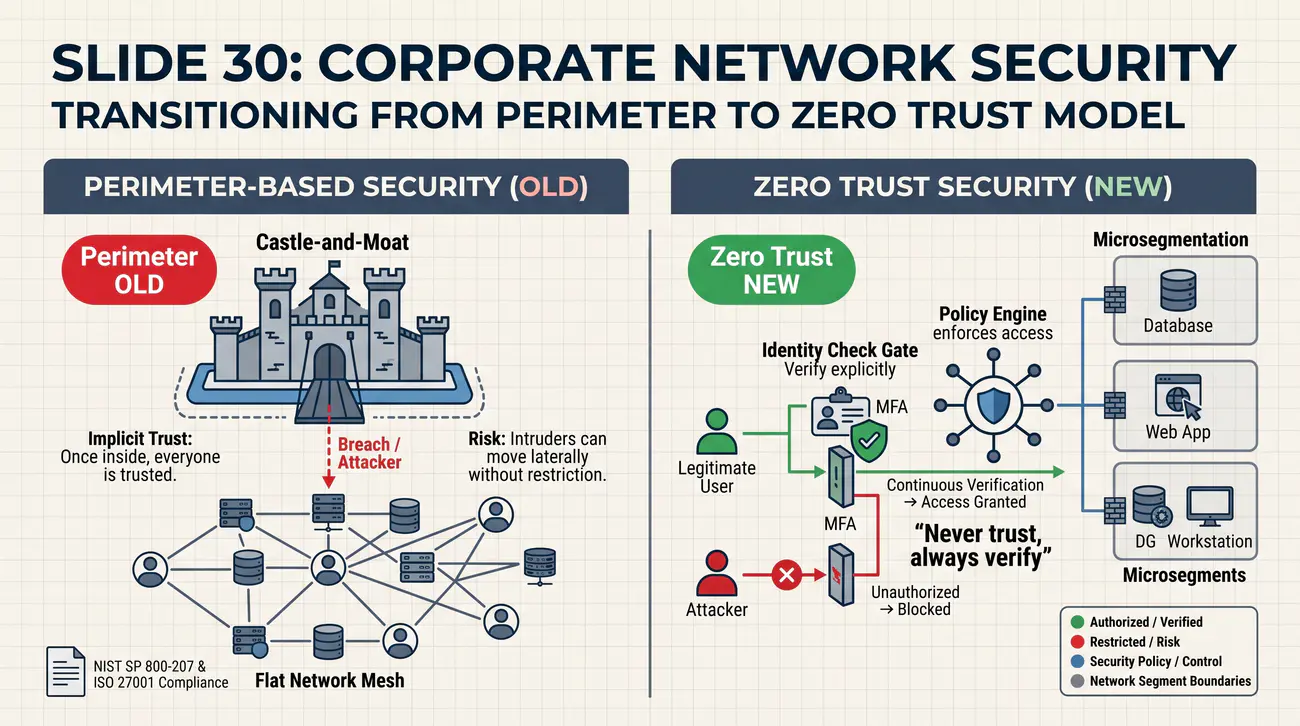
Bezpieczeństwo sieci korporacyjnej i model Zero Trust
Cel slajdu: Przedstawienie architektury sieciowej zgodnej z zasadą Zero Trust w opozycji do przestarzałego modelu zamku i fosy.

Segmentacja, zapory ogniowe i eliminacja domyślnego zaufania

Klasyczny model obwodu sieciowego („zamek i fosa”) zakładał, że wnętrze sieci firmowej jest z definicji bezpieczne, a zagrożenia znajdują się na zewnątrz. We współczesnym świecie pracy hybrydowej i chmury model ten jest martwy. Standardem staje się Zero Trust Architecture (ZTA):

  • Zasada fundamentalna: „Nigdy nie ufaj, zawsze weryfikuj” (Never trust, always verify). Każde żądanie dostępu jest uwierzytelniane i autoryzowane tak samo, niezależnie od tego, czy pochodzi z Internetu, czy zza biurka w siedzibie firmy.
  • Mikrosegmentacja sieci: Podział sieci na izolowane strefy VLAN/podsieci (np. strefa użytkowników, serwery produkcyjne, baza danych, urządzenia IoT). Komunikacja między strefami wyłącznie przez zapory NGFW z inspekcją ruchu.
  • Bezpieczny dostęp zdalny: Zastępowanie klasycznych, szerokich VPN-ów rozwiązaniami ZTNA (Zero Trust Network Access), które dają dostęp wyłącznie do jednej konkretnej aplikacji, a nie do całej podsieci.

Kanon architektury zerowego zaufania definiuje standard NIST Special Publication 800-207.

Pojęcie: Architektura zerowego zaufania (Zero Trust Architecture - ZTA): Model bezpieczeństwa IT wymagający ciągłego, ścisłego uwierzytelniania, autoryzacji i walidacji każdego użytkownika i urządzenia przed oraz w trakcie przyznawania dostępu do jakichkolwiek zasobów sieciowych.
Bezpieczeństwo sieci korporacyjnej i model Zero Trust
31/55
Ochrona stacji roboczych, telepraca i zasada czystego biurka
Cel slajdu: Przedstawienie polityki ochrony laptopów, urządzeń mobilnych oraz zasad czystego biurka i ekranu.

Zabezpieczenie punktów końcowych i środowiska pracy fizycznej

Stacja robocza pracownika jest najczęstszym punktem wejścia dla intruza (Initial Access). Polityka urządzeń końcowych musi regulować:

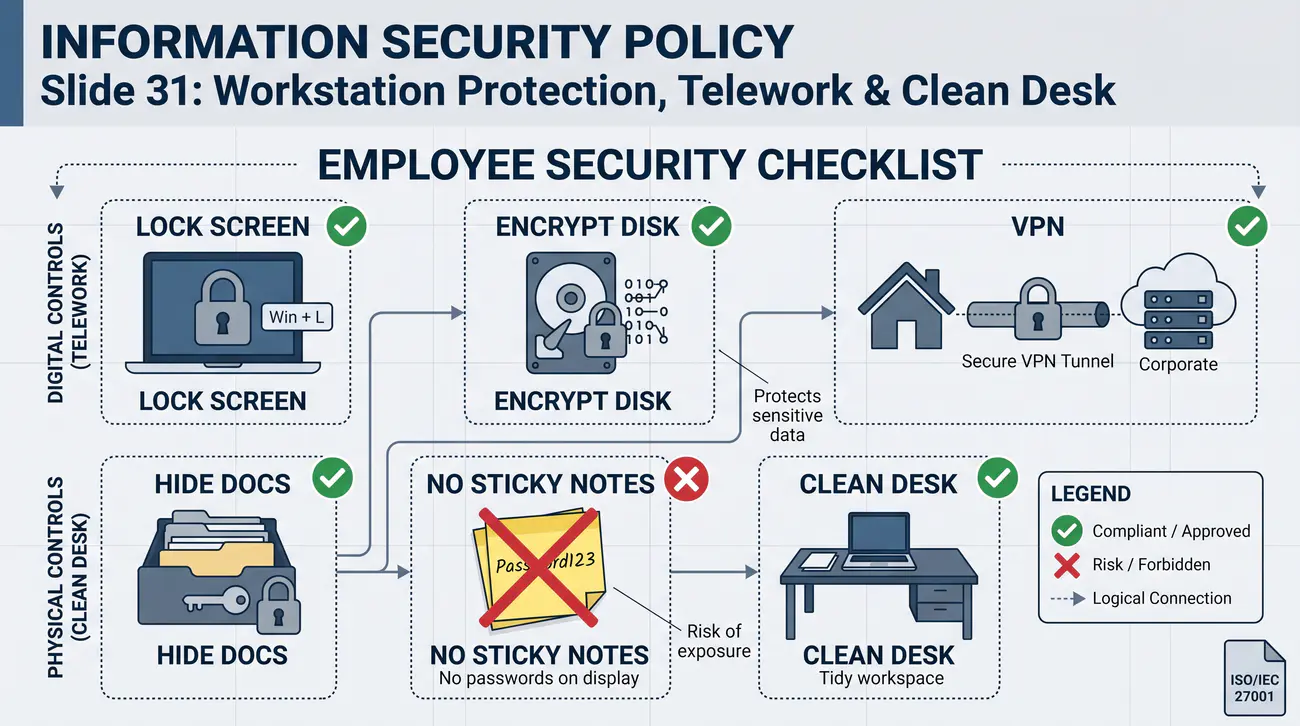
  • Pełne szyfrowanie dysków (FDE): Obowiązek szyfrowania całych wolumenów systemowych (BitLocker, FileVault, LUKS) na wszystkich laptopach. W razie utraty nośnika silne szyfrowanie chroni poufność, dzięki czemu ryzyko naruszenia praw lub wolności osób fizycznych jest znikome, co co do zasady zwalnia administratora z obowiązku zgłaszania naruszenia do Prezesa UODO (art. 33 ust. 1 RODO) i zawiadomienia osób (art. 34 ust. 3 lit. a RODO), przy wymaganym wpisie do wewnętrznego rejestru naruszeń.
  • Zarządzanie przez systemy MDM / EDR: Wymóg instalacji agentów ochrony punktów końcowych umożliwiających centralną konfigurację, wykrywanie anomalii i zdalną izolację stacji.
  • Polityka czystego biurka (Clean Desk Policy): Zakaz pozostawiania na biurku notatek z hasłami, dokumentów z danymi klientów i niezabezpieczonych nośników USB po odejściu ze stanowiska pracy.
  • Polityka czystego ekranu (Clean Screen Policy): Wymóg ręcznego blokowania stacji (skrót Win+L / Cmd+Ctrl+Q) przy każdym odejściu od biurka oraz automatyczna blokada po max 3–5 minutach bezczynności.
  • Praca zdalna w miejscach publicznych: Zakaz łączenia z otwartymi sieciami Wi-Fi bez VPN oraz stosowanie filtrów prywatyzujących na ekran w pociągach i kawiarniach.

Poradniki ochrony stacji roboczych publikuje biuletyn OUCH! CERT Polska.

Pojęcie: Polityka czystego biurka i ekranu (Clean Desk / Screen Policy): Reguła organizacyjna nakazująca pracownikom zabezpieczanie fizycznych dokumentów i blokowanie ekranów urządzeń komputerowych przed wglądem osób nieupoważnionych w trakcie i po zakończeniu pracy.
Ochrona stacji roboczych, telepraca i zasada czystego biurka
32/55
Zasady tworzenia, testowania i ochrony kopii zapasowych
Cel slajdu: Omówienie technicznych i organizacyjnych wymogów dla polityki backupu jako ostatniej deski ratunku po katastrofie.

Reguła 3-2-1, niezmienne kopie WORM i obrona przed ransomware

Posiadanie kopii zapasowej jest jedyną skuteczną gwarancją odzyskania danych po ataku ransomware lub fizycznej awarii serwerowni. Jednak posiadanie samego procesu tworzenia kopii nie oznacza posiadania możliwości odzyskania danych:

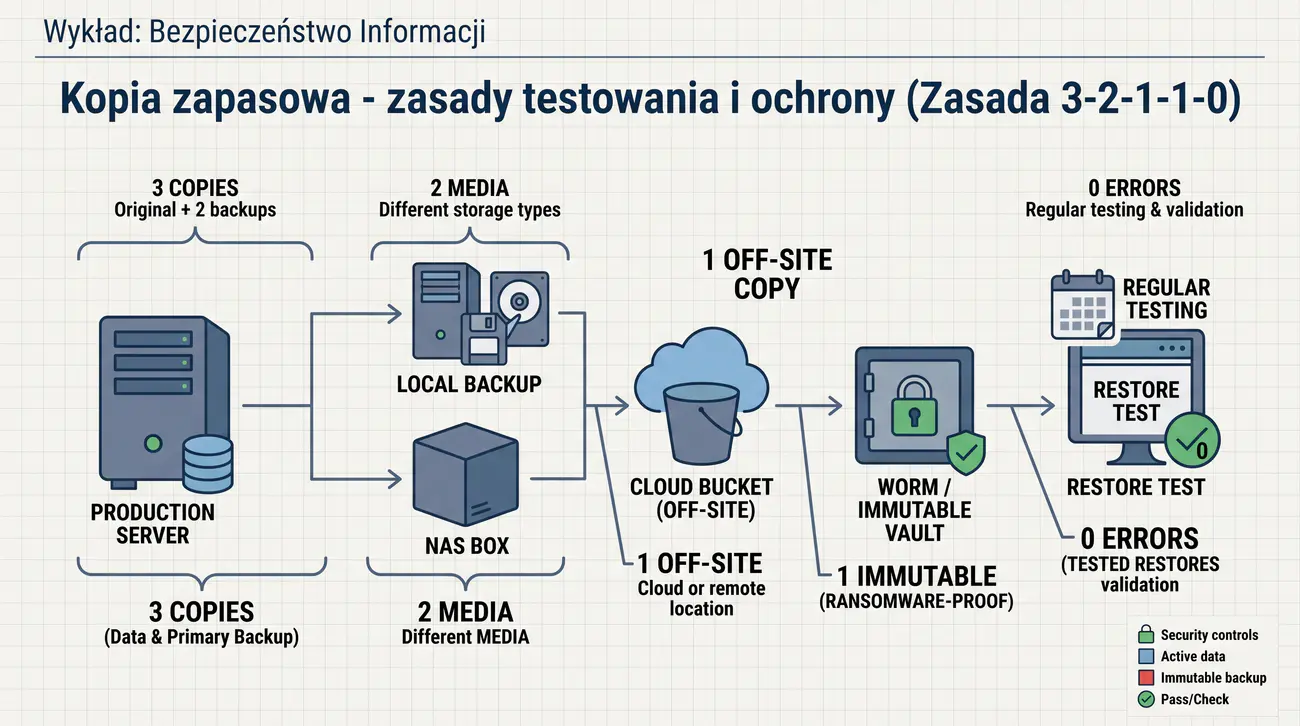
  • Złota reguła 3-2-1:
    • Posiadaj co najmniej 3 kopie ważnych danych (1 produkcyjna + 2 kopie zapasowe).
    • Przechowuj je na 2 różnych nośnikach (np. macierz dyskowa i niezależna chmura).
    • Trzymaj co najmniej 1 kopię poza siedzibą firmy (Off-site) lub w innej strefie dostępności chmury.
  • Rozszerzenie 3-2-1-1-0: Dołożenie 1 kopii odizolowanej logicznie (Air-gapped) lub niezmiennej (Immutable / WORM), której nie może skasować ani zaszyfrować nawet skompromitowane konto administratora, oraz 0 błędów w weryfikacji.
  • Obowiązkowe testy odtwarzania: Backup, którego nie przetestowano procedurą odtworzenia na czystym środowisku, formalnie nie istnieje. Polityka musi wymuszać testy minimum raz na kwartał.

Poradniki ochrony przed oprogramowaniem ransomware publikuje CERT Polska.

Pojęcie: Niezmienna kopia zapasowa (Immutable Backup): Kopia zapasowa zapisana w trybie WORM (Write Once, Read Many), która przez określony czas retencji nie może zostać zmodyfikowana, zaszyfrowana ani usunięta przez żadnego użytkownika, w tym administratora.
Zasady tworzenia, testowania i ochrony kopii zapasowych
33/55
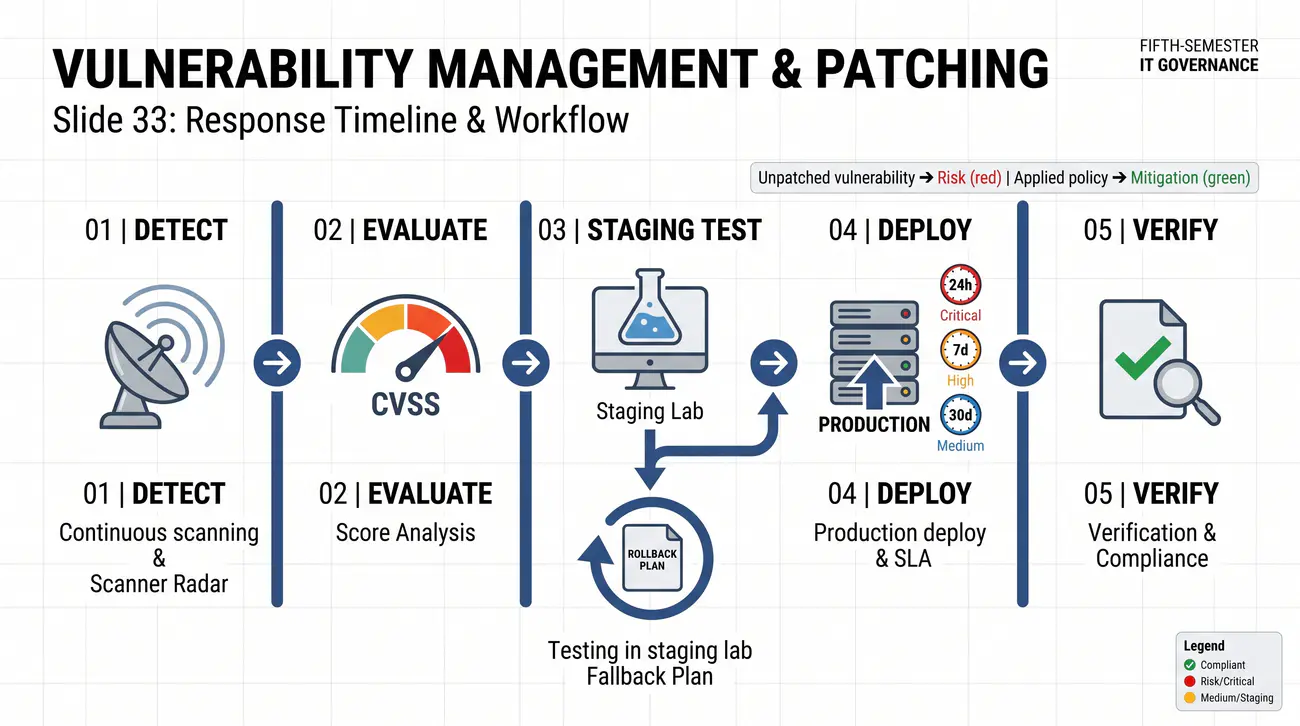
Zarządzanie podatnościami i wdrażanie poprawek
Cel slajdu: Przedstawienie procedury terminowego łatania podatności w systemach operacyjnych i aplikacjach.

Od skanowania infrastruktury do polityki Patch Management

Większość skutecznych cyberataków nie wykorzystuje nieznanych luk dnia zerowego (Zero-Day), lecz znane, publicznie opisane podatności (N-Day), na które łatki wydano miesiące wcześniej. Polityka aktualizacji (Patch Management) definiuje:

  • Systematyczne skanowanie podatności: Wykorzystanie automatycznych narzędzi do inwentaryzacji luk w kodzie, kontenerach i serwerach.
  • Klasyfikacja priorytetów wg bazy CVSS: Skala Common Vulnerability Scoring System (od 0.0 do 10.0) decyduje o czasie reakcji:
    • Podatności krytyczne (CVSS 9.0–10.0 z aktywnym exploitem): Wdrożenie poprawki w trybie awaryjnym w ciągu 24–48 godzin.
    • Podatności wysokie (CVSS 7.0–8.9): Wdrożenie w ciągu 7 dni.
    • Podatności średnie i niskie: Wdrożenie w standardowym oknie serwisowym (do 30 dni).
  • Środowisko testowe: Obowiązek weryfikacji aktualizacji na środowisku staging przed wdrożeniem produkcyjnym, aby uniknąć awarii biznesowej.

Bieżące ostrzeżenia o krytycznych lukach publikują NIST NVD oraz serwis Sekurak.

Pojęcie: Zarządzanie podatnościami (Vulnerability Management): Ciągły proces inżynierski obejmujący identyfikację, ocenę, priorytetyzację, usuwanie oraz raportowanie luk bezpieczeństwa w systemach i oprogramowaniu organizacji.
Zarządzanie podatnościami i wdrażanie poprawek
34/55
Bezpieczny cykl wytwarzania oprogramowania (Secure SDLC / DevSecOps)
Cel slajdu: Przedstawienie wymagań polityki bezpieczeństwa dedykowanych zespołom programistycznym IT.

Wstrzykiwanie bezpieczeństwa do procesu programistycznego

Dla studentów informatyki jako przyszłych programistów ten obszar jest kluczowy. Tradycyjne sprawdzanie bezpieczeństwa na sam koniec projektu przed premierą jest nieefektywne. Wdraża się koncepcję Shift-Left i metodykę DevSecOps:

  • Faza projektowania: Modelowanie zagrożeń (Threat Modeling, np. metodyka STRIDE), określenie wymagań bezpieczeństwa aplikacji.
  • Statyczna analiza kodu (SAST): Automatyczne skanowanie kodu źródłowego w pipeline CI/CD w poszukiwaniu typowych błędów (SQL Injection, XSS, hardkodowane klucze API).
  • Analiza komponentów open source (SCA): Skanowanie zależności (biblioteki npm, pip, Maven) pod kątem znanych podatności w łańcuchu dostaw.
  • Dynamiczna analiza aplikacji (DAST): Automatyczne testowanie działającej aplikacji webowej z zewnątrz.
  • Code Review i zasada czterech oczu: Żaden commit nie trafia na gałąź produkcyjną bez akceptacji co najmniej jednego innego programisty.

Standardy weryfikacji aplikacji określa standard OWASP Cheat Sheet Series.

Pojęcie: Bezpieczny cykl wytwarzania (Secure SDLC): Podejście inżynierskie integrujące testy i praktyki bezpieczeństwa na każdym etapie cyklu życia oprogramowania: od analizy wymagań, przez kodowanie i testy, aż po wdrożenie i utrzymanie.
Bezpieczny cykl wytwarzania oprogramowania (Secure SDLC / DevSecOps)
35/55
Bezpieczeństwo łańcucha dostaw i zarządzanie dostawcami
Cel slajdu: Wyjaśnienie zasad weryfikacji bezpieczeństwa kontrahentów, dostawców bibliotek i usług chmurowych.

Ocena ryzyka stron trzecich i zabezpieczenia umowne

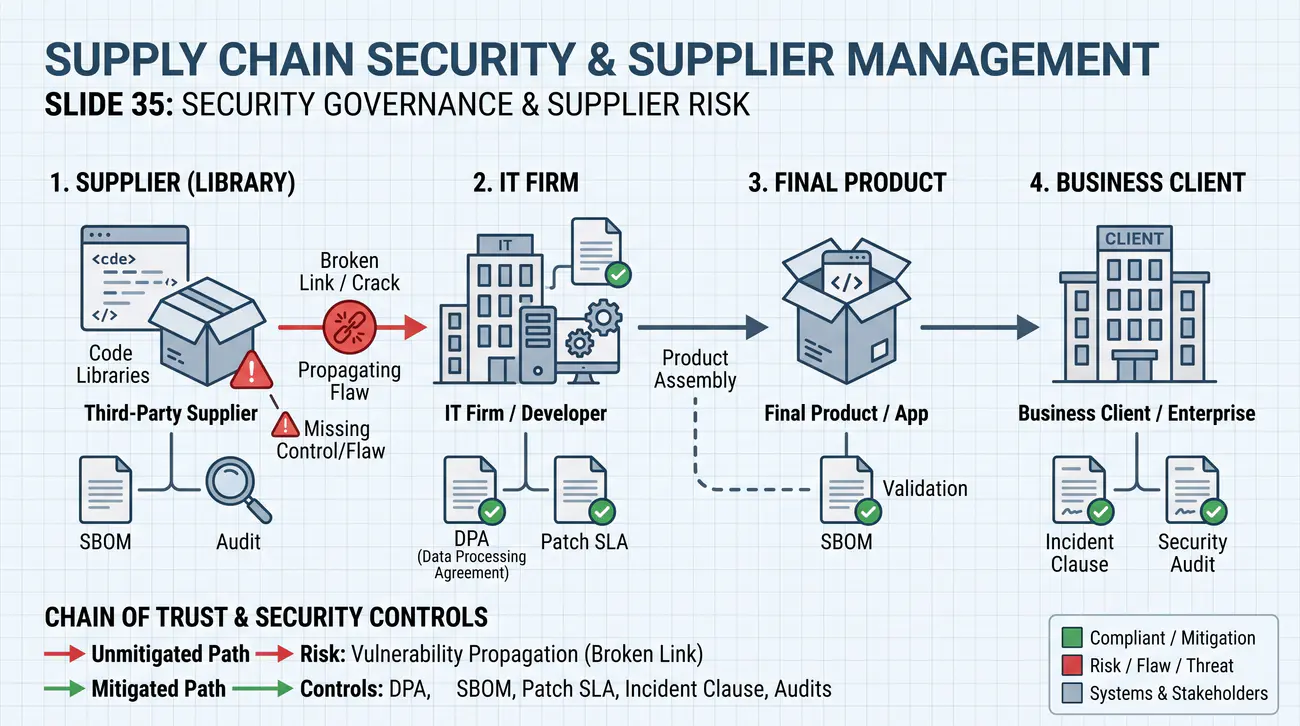
Współczesna firma informatyczna rzadko tworzy wszystko od zera. Korzysta z bibliotek open source, usług chmurowych (IaaS/PaaS/SaaS) oraz podwykonawców. Ataki na łańcuch dostaw (Supply Chain Attacks) są jednymi z najbardziej niszczycielskich:

  • Ocena dostawców (Third-Party Risk Assessment): Przed podpisaniem umowy dostawca chmury lub oprogramowania musi wykazać posiadanie certyfikatów (np. ISO/IEC 27001, SOC 2 Type II).
  • Umowy powierzenia przetwarzania (DPA): Obowiązkowe pod RODO (art. 28) uregulowanie odpowiedzialności za dane przekazywane procesorom zewnętrznym.
  • Klauzule bezpieczeństwa w umowach (NIS 2 / DORA): Prawo do przeprowadzenia audytu, gwarantowane parametry SLA, obowiązek niezwłocznego powiadomienia o incydencie u dostawcy (w ciągu max 24–48h).
  • Zarządzanie zależnościami w kodzie: Stosowanie prywatnych repozytoriów artefaktów (Nexus, Artifactory), sprawdzanie sum skrótów SHA i weryfikacja podpisów cyfrowych pakietów.

Przykłady realnych incydentów w łańcuchu dostaw analizuje portal Zaufana Trzecia Strona.

Pojęcie: Ryzyko łańcucha dostaw (Supply Chain Risk): Zagrożenie bezpieczeństwa wynikające z podatności, złośliwych modyfikacji lub incydentów występujących u zewnętrznych dostawców produktów, bibliotek oprogramowania lub usług cyfrowych.
Bezpieczeństwo łańcucha dostaw i zarządzanie dostawcami
36/55
Ochrona fizyczna i środowiskowa infrastruktury IT
Cel slajdu: Przedstawienie wymogów polityki w zakresie fizycznego zabezpieczenia sprzętu i mediów transmisyjnych.

Od zamków w drzwiach serwerowni po zasilanie awaryjne

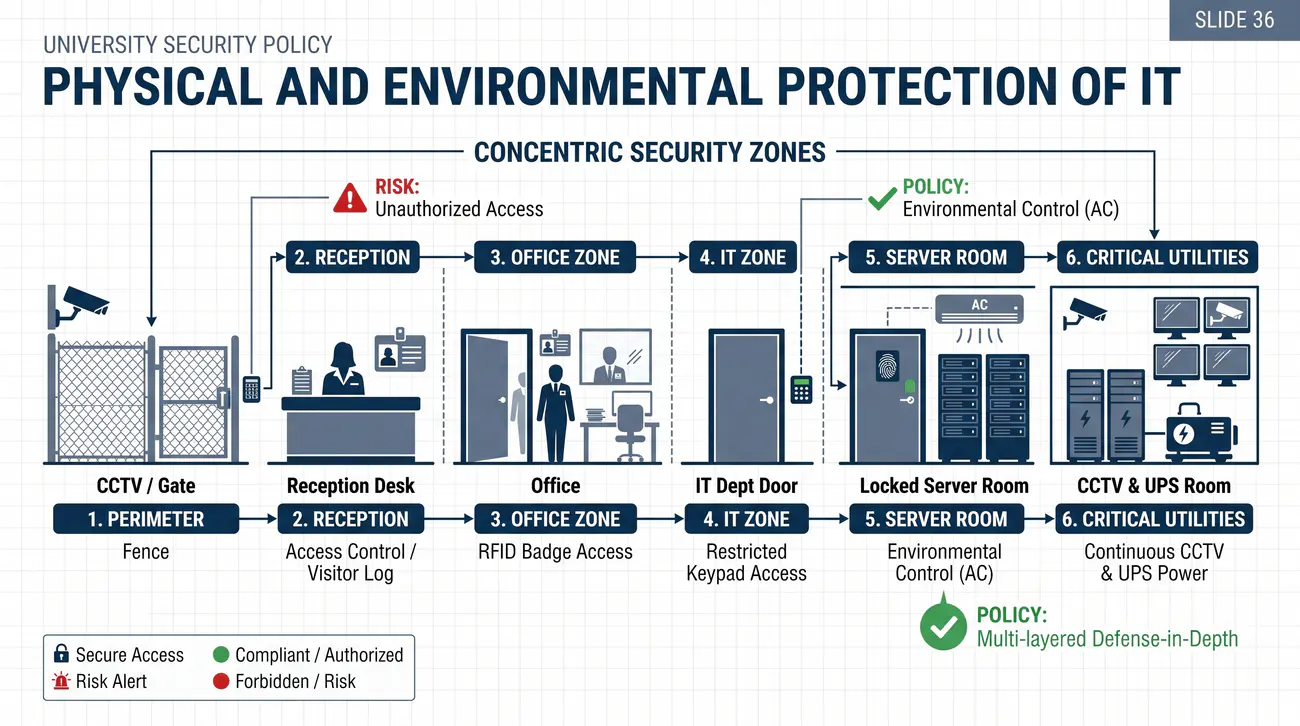
Najdoskonalsze szyfry i zapory ogniowe stają się bezużyteczne, jeśli intruz może wejść do serwerowni z pendrive'em i uruchomić maszynę z własnego systemu (Live USB). Polityka bezpieczeństwa fizycznego obejmuje:

  • Strefowa kontrola dostępu: Podział obiektu na strefy (biuro ogólne, strefa programistów, dedykowana serwerownia). Wstęp do serwerowni wyłącznie dla autoryzowanego personelu, rejestrowany kartami zbliżeniowymi i monitoringiem CCTV.
  • Zasada podwójnej autoryzacji: Wstęp osób trzecich (serwisanci, personel sprzątający) wyłącznie pod stałym nadzorem pracownika IT po wpisaniu do rejestru gości.
  • Zabezpieczenia środowiskowe:
    • Zasilanie gwarantowane: systemy UPS oraz agregaty prądotwórcze z automatycznym startem (SZR).
    • Klimatyzacja precyzyjna z kontrolą temperatury i wilgotności.
    • Systemy wczesnej detekcji dymu (VESDA) i gaszenia gazem obojętnym (bezpiecznym dla elektroniki i ludzi).

Standardy ochrony fizycznej obiektów krytycznych publikuje Rządowe Centrum Bezpieczeństwa (RCB).

Pojęcie: Strefy bezpieczeństwa fizycznego: Fizycznie wyodrębnione obszary budynku objęte rosnącym stopniem kontroli dostępu i barier ochronnych, uniemożliwiające osobom nieuprawnionym bezpośredni kontakt ze sprzętem i nośnikami danych.
Ochrona fizyczna i środowiskowa infrastruktury IT
37/55
Zarządzanie incydentami bezpieczeństwa informacji
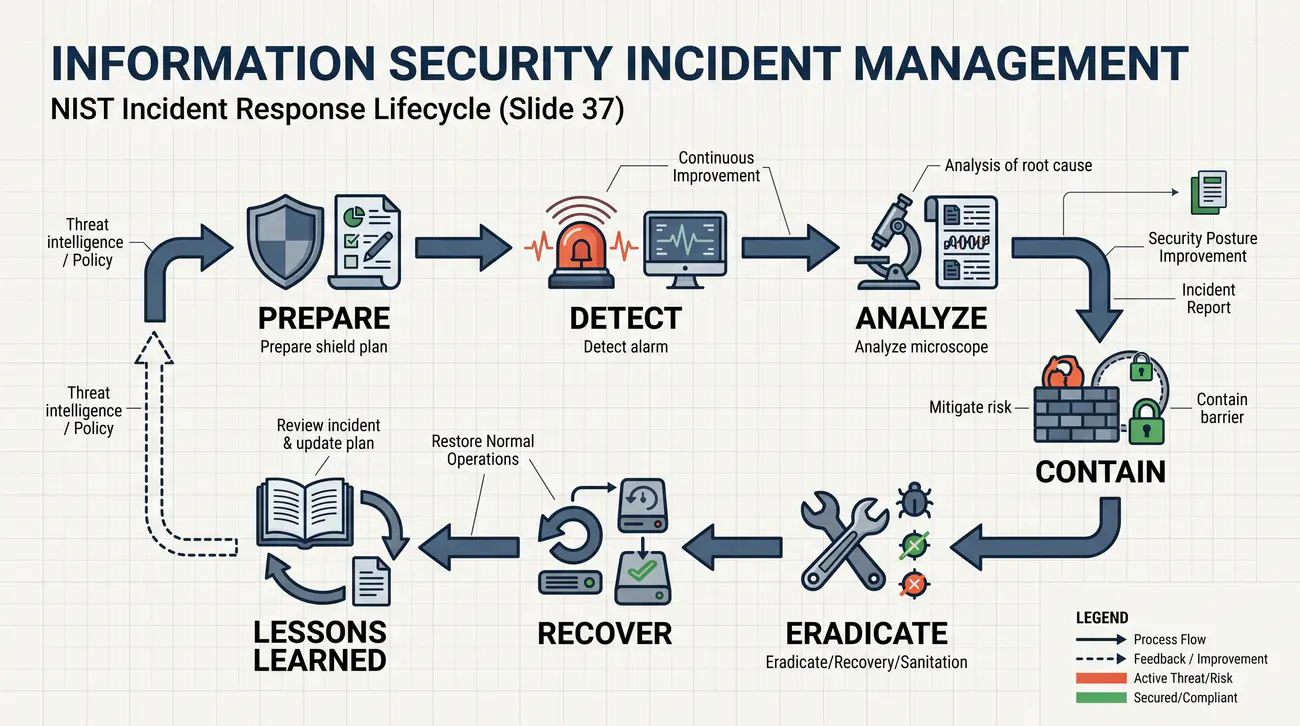
Cel slajdu: Przedstawienie standardowego cyklu życia incydentu wg metodyk NIST SP 800-61 i ISO/IEC 27035.

Różnica między zdarzeniem a incydentem oraz cykl reakcji

W logach systemowych każdej sekundy pojawiają się tysiące zdarzeń. Kluczową umiejętnością jest odsiewanie szumu i identyfikacja rzeczywistych incydentów:

  • Zdarzenie (Event): Każde obserwowalne zjawisko w systemie lub sieci (np. pomyślne logowanie, żądanie HTTP, podłączenie myszy).
  • Zdarzenie niepożądane: Nieudana próba logowania, ostrzeżenie o zapełnieniu dysku.
  • Incydent (Security Incident): Pojedyncze zdarzenie lub seria niepożądanych zdarzeń, które stwarzają znaczne prawdopodobieństwo zakłócenia operacji biznesowych lub naruszenia poufności, integralności bądź dostępności danych.
  • Fazy obsługi incydentu (wg NIST SP 800-61):
    1. Przygotowanie (Preparation): Narzędzia, procedury, szkolenia, powołanie zespołu reagowania.
    2. Wykrywanie i analiza (Detection & Analysis): Identyfikacja wektora ataku, ocena skali i kwalifikacja.
    3. Powstrzymanie, eliminacja i naprawa (Containment, Eradication & Recovery): Odcięcie zainfekowanych stacji od sieci, usunięcie kont intruza, przywrócenie systemów z czystych kopii.
    4. Działania poincydentowe (Post-Incident Activity): Analiza wniosków (Lessons Learned) i modyfikacja polityki.

Zalecenia inżynierskie określa poradnik NIST Special Publication 800-61 Rev. 2.

Pojęcie: Incydent bezpieczeństwa (Security Incident): Zidentyfikowane zdarzenie w systemie teleinformatycznym, sieci lub procesie, które narusza obowiązującą politykę bezpieczeństwa lub zagraża poufności, integralności bądź dostępności danych.
Zarządzanie incydentami bezpieczeństwa informacji
38/55
Plan Reagowania na Incydenty i ramy prawne raportowania
Cel slajdu: Omówienie procedury IRP oraz ustawowych terminów i ścieżek notyfikacji naruszeń w Polsce.

Kto, co i kiedy zgłasza: obowiązki wobec UODO i CSIRT

Gdy dochodzi do incydentu, nie ma czasu na improwizację. Organizacja musi posiadać spisany Plan Reagowania na Incydenty (Incident Response Plan — IRP):

  • Struktura IRP: Matryca eskalacji, lista kontaktów awaryjnych (24/7), gotowe szablony komunikatów dla klientów i mediów, przypisane role (kierownik incydentu, analityk techniczny, prawnik, rzecznik prasowy).
  • Obowiązek notyfikacji pod RODO (art. 33 i 34):
    • Zgłoszenie do Prezesa UODO w ciągu 72 godzin od stwierdzenia naruszenia, jeśli naruszenie może rodzić ryzyko naruszenia praw lub wolności osób fizycznych.
    • Obowiązek bezpośredniego powiadomienia osób, których dane wyciekły, w przypadku wystąpienia wysokiego ryzyka.
  • Obowiązek zgłoszenia pod Ustawą o KSC / NIS 2:
    • Wczesne ostrzeżenie do właściwego CSIRT poziomu krajowego (NASK, GOV, MON) w ciągu 24 godzin.
    • Pełne zgłoszenie incydentu w ciągu 72 godzin.
    • Raport końcowy w ciągu 1 miesiąca od zakończenia obsługi incydentu.

Zgłoszenia incydentów można dokonać przez oficjalne formularze zespołów CERT Polska / CSIRT NASK oraz CSIRT GOV.

Pojęcie: Plan Reagowania na Incydenty (IRP): Udokumentowany zestaw wytycznych operacyjnych precyzujący podział ról, procedury techniczne, kanały komunikacji oraz terminy raportowania incydentów organom zewnętrznym i poszkodowanym.
Plan Reagowania na Incydenty i ramy prawne raportowania
39/55
Zarządzanie ciągłością działania (BCM) i plany awaryjne
Cel slajdu: Przedstawienie zasad projektowania odporności organizacji na sytuacje kryzysowe wg normy ISO 22301.

Rozróżnienie planu biznesowego (BCP) od planu technicznego (DRP)

Bezpieczeństwo informacji to nie tylko obrona przed atakami sieciowymi, ale także gwarancja przetrwania firmy w obliczu pożaru, zalania, blackoutu lub nagłej niedostępności kluczowego personelu:

  • Zarządzanie Ciągłością Działania (Business Continuity Management — BCM): Całościowy proces zarządczy identyfikujący potencjalne zagrożenia i budujący zdolność organizacji do efektywnej reakcji.
  • Plan Ciągłości Działania (Business Continuity Plan — BCP): Dokument strategiczny opisujący, jak cała organizacja (ludzie, finanse, logistyka, komunikacja z rynkiem) będzie funkcjonować na poziomie minimalnym w trakcie i po wystąpieniu awarii.
  • Plan Odtwarzania Awaryjnego (Disaster Recovery Plan — DRP): Czysto techniczny dokument inżynierski opisujący procedury przywrócenia infrastruktury IT, serwerów, sieci i danych do stanu operacyjnego.
  • Analiza Wpływu na Biznes (BIA — Business Impact Analysis): Identyfikacja krytycznych procesów biznesowych i ocena strat finansowych w funkcji czasu przestoju.

Wytyczne dotyczące zarządzania kryzysowego i ciągłości publikuje Rządowe Centrum Bezpieczeństwa (RCB).

Pojęcie: BCP vs DRP: BCP (Business Continuity Plan) to całościowy plan przetrwania procesów biznesowych firmy w kryzysie, natomiast DRP (Disaster Recovery Plan) to techniczny podzbiór BCP skupiony wyłącznie na przywróceniu sprawności systemów IT i baz danych.
Zarządzanie ciągłością działania (BCM) i plany awaryjne
40/55
Parametry ciągłości działania: RTO oraz RPO
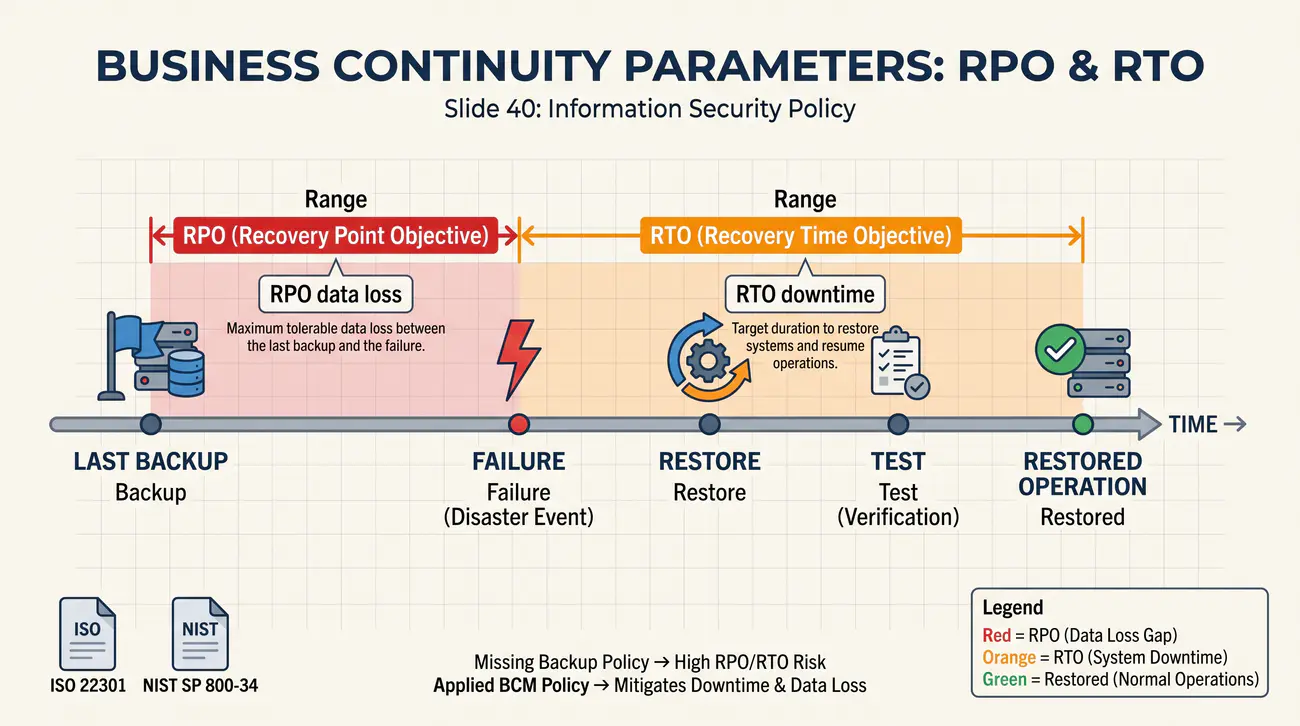
Cel slajdu: Wyjaśnienie matematycznych i biznesowych wskaźników RTO i RPO oraz ich wpływu na architekturę techniczną.

Mierniki dopuszczalnego przestoju i dopuszczalnej utraty danych

Podczas projektowania systemów kopii zapasowych i klastrów wysokiej dostępności (HA) inżynier IT musi poznać dwa kluczowe parametry narzucone przez wymagania biznesowe:

  • RTO (Recovery Time Objective — Maksymalny dopuszczalny czas przestoju): Ile czasu może upłynąć od momentu awarii do pełnego przywrócenia działania usługi.
    • RTO = 0: Praca w klastrze aktywny-aktywny w czasie rzeczywistym (wysoki koszt).
    • RTO = 4h: Czas na uruchomienie maszyn w chmurze z przygotowanych obrazów.
    • RTO = 24h: Odtwarzanie danych ze zdalnych archiwów lub wolnego łącza.
  • RPO (Recovery Point Objective — Maksymalna dopuszczalna utrata danych): Jaki jest maksymalny akceptowalny wiek danych, które mogą zostać bezpowrotnie utracone w wyniku awarii (mierzony wstecz od momentu katastrofy).
    • RPO = 0: Replikacja synchroniczna baz danych (brak utraty zatwierdzonych transakcji).
    • RPO = 1h: Replikacja asynchroniczna lub cogodzinne migawki (tracimy max 1h pracy).
    • RPO = 24h: Backup wykonywany raz na dobę w nocie (w razie awarii o 17:00 tracimy cały dzień danych).

Opracowania dotyczące odporności systemów IT publikuje zespół CERT Polska.

Pojęcie: RTO i RPO: Podstawowe metryki inżynierii niezawodności: RTO określa dopuszczalny czas trwania awarii do momentu wznowienia usługi, a RPO określa dopuszczalny interwał czasowy utraconych danych w wyniku katastrofy.
Parametry ciągłości działania: RTO oraz RPO
41/55
Czynnik ludzki i programy budowania świadomości
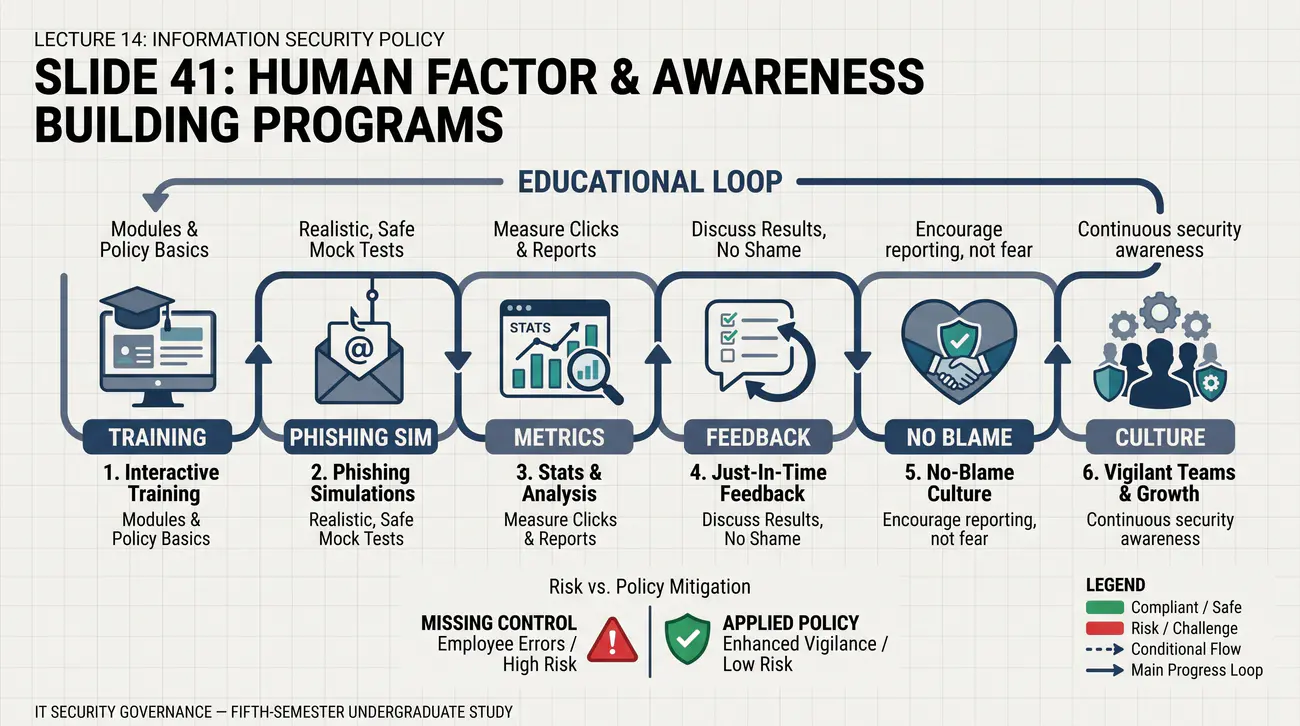
Cel slajdu: Przedstawienie metodyk edukacji personelu, testów socjotechnicznych i kultury zgłaszania incydentów.

Od procedur na papierze do nawyków pracowników (Security Awareness)

Człowiek może być najsłabszym ogniwem bezpieczeństwa, ale odpowiednio przeszkolony staje się najlepszym sensorem wykrywającym ataki (tzw. ludzki firewall):

  • Forma szkoleń: Zamiast nudnych, corocznych wykładów prawniczych — krótkie, interaktywne moduły micro-learningowe oparte na realnych przykładach z życia firmy.
  • Symulowane kampanie phishingowe: Kontrolowane wysyłanie spreparowanych wiadomości do pracowników w celu weryfikacji ich czujności. Pracownicy, którzy kliknęli w link, są natychmiast kierowani na krótkie szkolenie wyjaśniające wektory manipulacji.
  • Kultura bezpieczeństwa bez karania (Just Culture): Pracownik, który przypadkowo kliknął w złośliwy link lub podał hasło, nie może obawiać się kary dyscyplinarnej. Jeśli obawia się kary, zatai incydent, co umożliwi intruzowi wielotygodniową penetrację sieci. Szybkie zgłoszenie błędu musi być premiowane.
  • Testy socjotechniczne: Audyt podatności personelu na próby wyłudzenia informacji przez telefon (vishing) lub bezpośrednie wejście do biura za pracownikiem (tailgating).

Materiały edukacyjne dla pracowników udostępnia biuletyn OUCH! CERT Polska.

Pojęcie: Program podnoszenia świadomości (Security Awareness Program): Ciągły, zaplanowany proces edukacyjny mający na celu wykształcenie u pracowników nawyków bezpiecznego korzystania z technologii oraz umiejętności rozpoznawania i zgłaszania prób manipulacji.
Czynnik ludzki i programy budowania świadomości
42/55
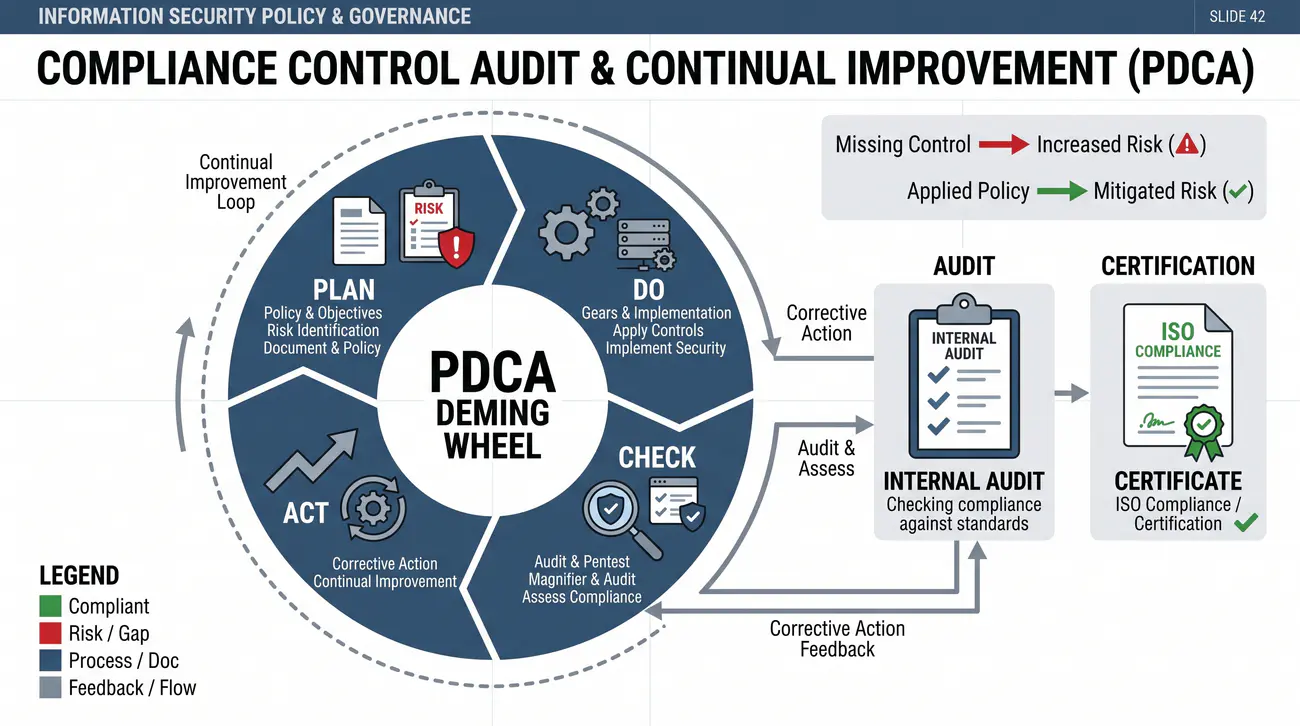
Kontrola zgodności, audyt i ciągłe doskonalenie (PDCA)
Cel slajdu: Przedstawienie roli audytów wewnętrznych, testów penetracyjnych oraz cyklu PDCA w utrzymaniu żywego systemu bezpieczeństwa.

Jak weryfikować skuteczność wdrożonych polityk w cyklu Deminga

Norma ISO/IEC 27001 bazuje na kanonicznym cyklu ciągłego doskonalenia Williama Edwardsa Deminga — PDCA (Plan-Do-Check-Act):

  • Plan (Zaplanuj): Ustanowienie polityk, celów, identyfikacja aktywów i ocena ryzyka operacyjnego.
  • Do (Wykonaj): Wdrożenie procedur, konfiguracja zabezpieczeń technicznych, szkolenia pracowników.
  • Check (Sprawdź):
    • Audyt wewnętrzny: Niezależna, obiektywna weryfikacja, czy procedury są faktycznie przestrzegane i czy istnieją dowody (logi, checklisty).
    • Testy penetracyjne (Pentesty): Praktyczna próba przełamania zabezpieczeń przez etycznych hakerów symulujących realny atak.
    • Przegląd zarządzania: Coroczne spotkanie zarządu oceniające skuteczność systemu i wskaźniki KPI.
  • Act (Działaj): Wdrożenie działań korygujących po audycie, usunięcie luk i aktualizacja dokumentacji.

Standardy audytu systemów zarządzania określa norma PN-EN ISO/IEC 27001.

Pojęcie: Cykl PDCA (Plan-Do-Check-Act): Czteroetapowa, powtarzalna metoda zarządzania jakością i bezpieczeństwem gwarantująca, że system ochrony nieustannie adaptuje się do zmieniającego się otoczenia biznesowego i nowych zagrożeń.
Kontrola zgodności, audyt i ciągłe doskonalenie (PDCA)
43/55
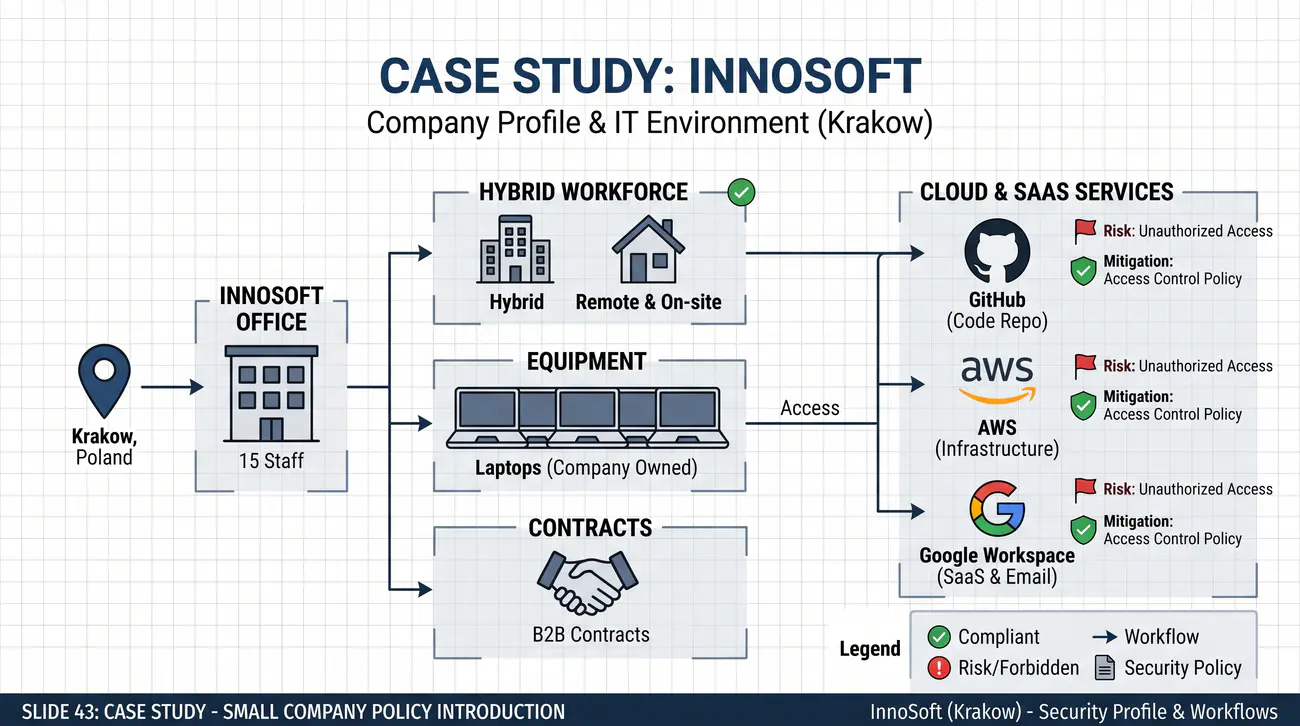
Studium przypadku: Opracowanie polityki dla małej firmy — Wprowadzenie
Cel slajdu: Wprowadzenie do studium przypadku wdrożenia polityki bezpieczeństwa w małym przedsiębiorstwie technologicznym.

Profil firmy modelowej InnoSoft Sp. z o.o. i uzasadnienie wdrożenia

Opis

Przedmiotem ćwiczenia jest polska firma programistyczna InnoSoft Sp. z o.o., zatrudniająca 15 osób (10 programistów, 2 testerów, 1 administrator infrastruktury, 1 księgowa/kadrowa oraz prezes zarządu). Firma tworzy dedykowane aplikacje webowe B2B dla sektora logistycznego i finansowego. Zespół pracuje w modelu hybrydowym: część osób w biurze w Krakowie, część zdalnie z terenu całej Polski. Infrastruktura firmy opiera się na usługach chmurowych (Google Workspace, GitHub, środowiska AWS). Dotychczas firma działała bez jakiejkolwiek sformalizowanej polityki bezpieczeństwa: hasła przesyłano na Slacku, laptopy nie były centralnie zarządzane, a prawa dostępu nadawano bez ograniczeń. Nowy klient korporacyjny (fintech podlegający regulacjom DORA) uzależnił podpisanie strategicznego kontraktu od przedstawienia udokumentowanej i realnie wdrożonej Polityki Bezpieczeństwa Informacji.
Wykonanie

Zadaniem studentów w ramach kolejnych kroków studium przypadku jest wcielenie się w rolę inżyniera ds. cyberbezpieczeństwa i zrealizowanie kompletnego procesu: od określenia granic systemu, przez inwentaryzację i analizę ryzyka, aż po stworzenie dokumentacji, wymuszenie techniczne oraz przygotowanie planu szkolenia i audytu dla firmy InnoSoft, w oparciu o wytyczne CERT Polska.

Pojęcie: Zakres stosowania polityki (Policy Scope): Dokładne, formalne wyznaczenie granic organizacyjnych, fizycznych i technologicznych, które podlegają regulacjom polityki bezpieczeństwa w danym wdrożeniu.
Studium przypadku: Opracowanie polityki dla małej firmy — Wprowadzenie
44/55
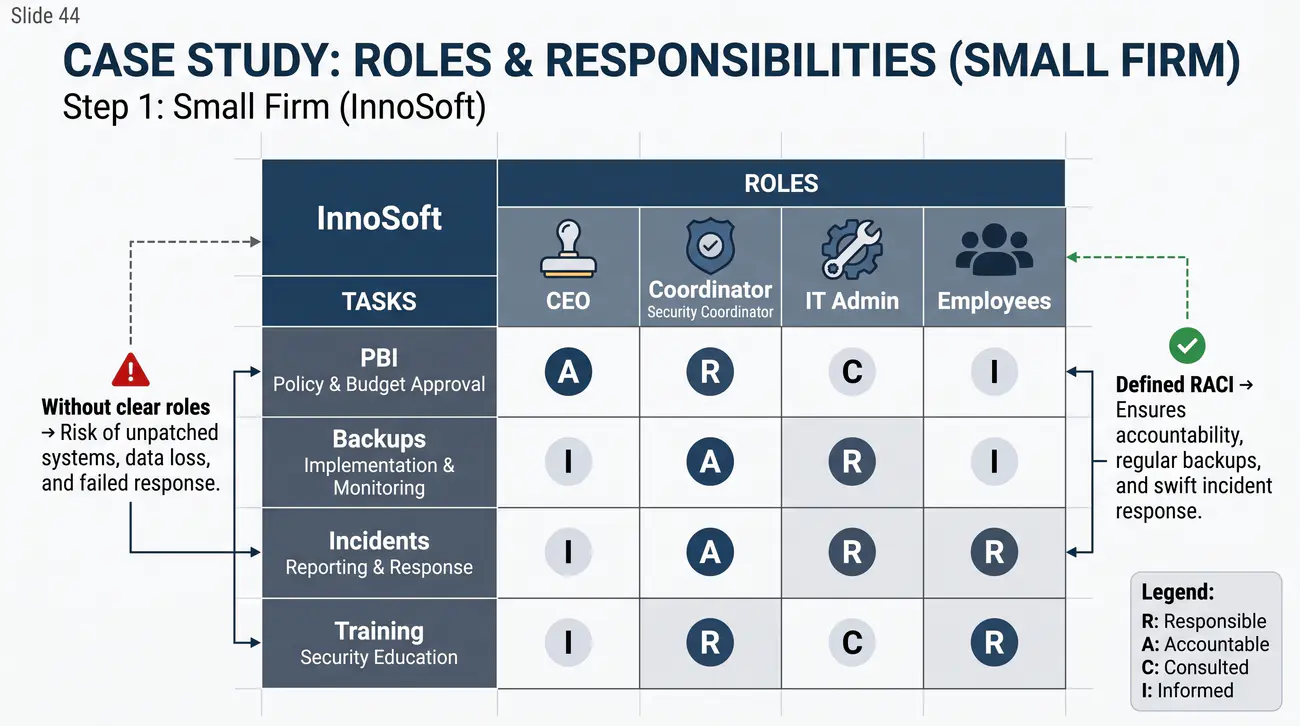
Studium przypadku: Krok 1 — Role i odpowiedzialności w małej firmie
Cel slajdu: Praktyczne zdefiniowanie struktury odpowiedzialności za bezpieczeństwo w małej firmie IT przy użyciu macierzy RACI.

Przydział ról w 15-osobowym zespole bez tworzenia zbędnych etatów

Opis

Małe przedsiębiorstwo nie ma budżetu na zatrudnienie dedykowanego CISO ani całego działu bezpieczeństwa (SOC). Jednocześnie brak precyzyjnie przypisanych odpowiedzialności prowadzi do sytuacji, w której „wszyscy są odpowiedzialni, czyli nikt nie odpowiada”. Gdy dochodzi do incydentu, administrator zrzuca winę na programistów, a zarząd twierdzi, że nie był informowany o ryzyku.

Wykonanie

Studenci opracowują macierz RACI (Responsible, Accountable, Consulted, Informed) dla InnoSoft, przypisując kluczowe role istniejącym pracownikom: 1) Zarząd (Prezes): rola Accountable — ostateczna odpowiedzialność prawna, zatwierdzanie polityk i budżetu; 2) Koordynator Bezpieczeństwa (rolę tę łączy Lead Developer): rola Responsible — nadzór nad procedurami, kontakt z UODO/CSIRT; 3) Administrator IT: rola Responsible technicznie — konfiguracja MDM, kopii zapasowych, firewalli i kont chmurowych; 4) Pracownicy: rola Responsible operacyjnie — stosowanie MFA, zgłaszanie incydentów. Zasady współpracy regulują zalecenia Ministerstwa Cyfryzacji.

Pojęcie: Macierz RACI: Model przypisywania ról w procesach organizacyjnych określający, kto wykonuje zadanie (Responsible), kto ponosi ostateczną odpowiedzialność (Accountable), z kim się konsultuje (Consulted) i kogo informuje o wyniku (Informed).
Studium przypadku: Krok 1 — Role i odpowiedzialności w małej firmie
45/55
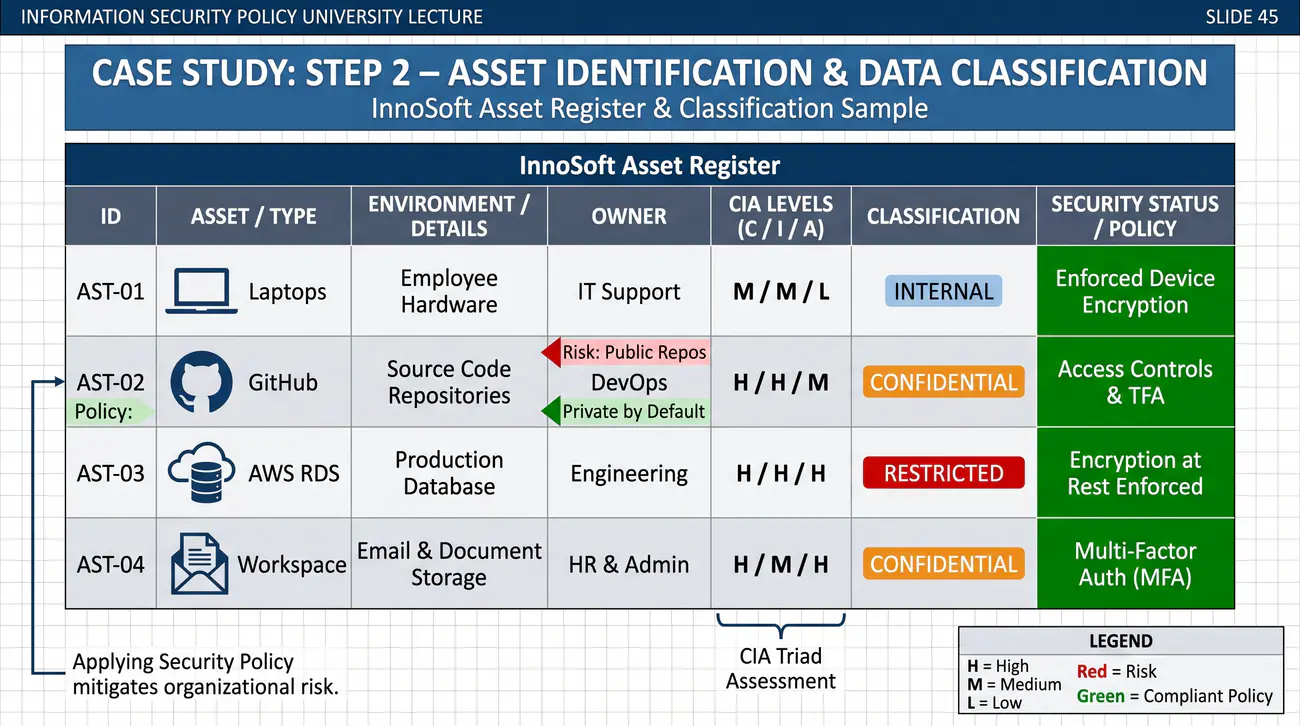
Studium przypadku: Krok 2 — Identyfikacja aktywów i klasyfikacja danych
Cel slajdu: Przeprowadzenie inwentaryzacji aktywów i sklasyfikowanie informacji w środowisku chmurowo-hybrydowym.

Sporządzenie rejestru zasobów rozproszonego software house'u

Opis

W InnoSoft aktywa są mocno rozproszone. Pracownicy korzystają z 15 laptopów (częściowo prywatnych, częściowo firmowych z systemami Windows, macOS i Ubuntu). Kod źródłowy klientów znajduje się w 40 prywatnych repozytoriach GitHub. Dane produkcyjne aplikacji klientów działają na instancjach EC2 i bazach RDS w chmurze AWS. Poczta, dysk współdzielony i komunikacja odbywają się w Google Workspace i Slack. Dane kadrowo-płacowe i umowy spółki przechowywane są w chmurowym programie księgowym. Brak spisu aktywów uniemożliwia ocenę, gdzie przetwarzane są dane poufne i jakie zabezpieczenia należy na nich wymusić.

Wykonanie

Studenci sporządzają Rejestr Aktywów Informatycznych w arkuszu kalkulacyjnym z podziałem na: ID aktywa, Nazwa, Typ (Dane / Oprogramowanie / Sprzęt / Usługa), Właściciel biznesowy, Lokalizacja, Wymagania CIA (w skali 1–3). Następnie studenci przypisują aktywa do 3 zdefiniowanych poziomów klasyfikacji InnoSoft: 1) Publiczne (strona www, blog), 2) Wewnętrzne (wewnętrzne wiki, dokumentacja procesów), 3) Poufne (kod źródłowy klientów, klucze API do AWS/GitHub, dane osobowe pracowników i klientów, hasła administracyjne), korzystając ze wskazówek Urzędu Ochrony Danych Osobowych.

Pojęcie: Właściciel aktywa (Asset Owner): Wyznaczona osoba w organizacji ponosząca odpowiedzialność biznesową za zapewnienie odpowiedniej klasyfikacji, poziomu ochrony oraz kontroli dostępu do danego zasobu informacyjnego.
Studium przypadku: Krok 2 — Identyfikacja aktywów i klasyfikacja danych
46/55
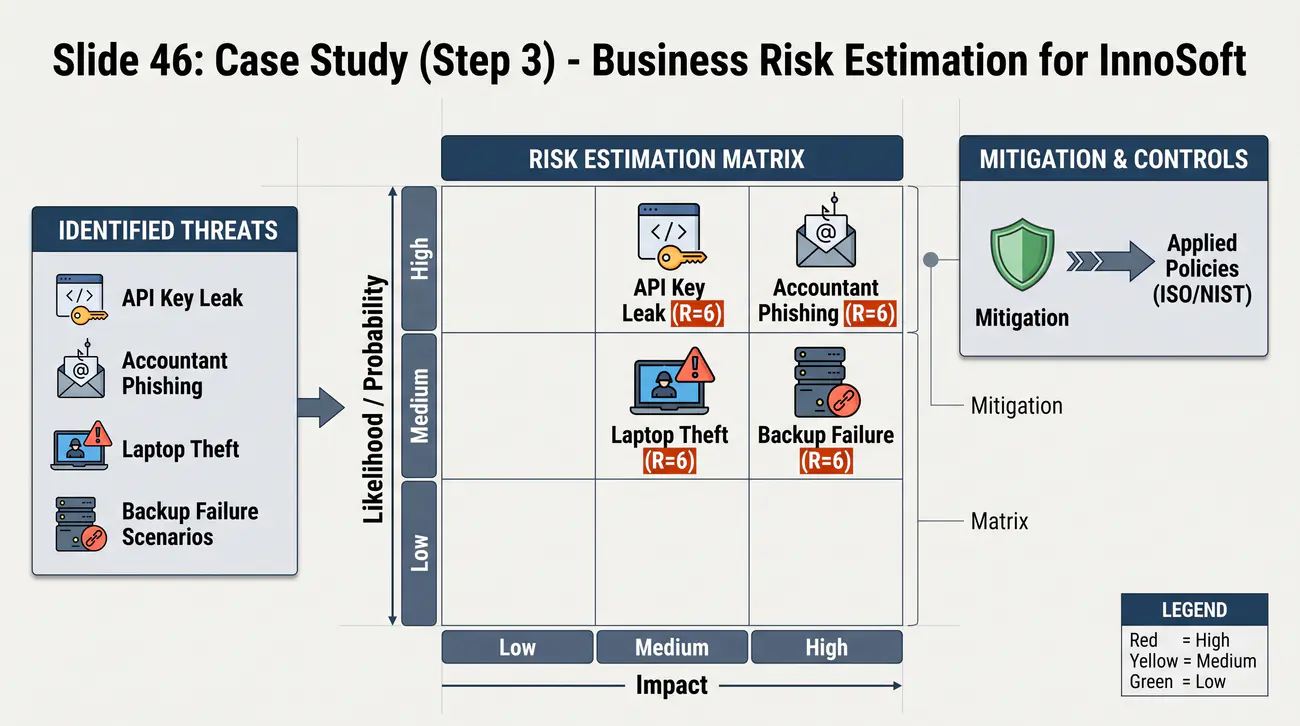
Studium przypadku: Krok 3 — Szacowanie ryzyka biznesowego dla InnoSoft
Cel slajdu: Praktyczne przeprowadzenie jakościowej analizy ryzyka dla kluczowych zagrożeń małej firmy programistycznej.

Identyfikacja realnych scenariuszy zagrożeń i wyliczenie macierzy

Opis

W toku wywiadów z pracownikami InnoSoft zidentyfikowano 4 kluczowe scenariusze zagrożeń o najwyższej krytyczności dla biznesu: 1) Kradzież lub zagubienie niezaszyfrowanego laptopa programisty w trakcie podróży pociągiem; 2) Przypadkowe wypchnięcie (git push) prywatnego klucza dostępowego AWS root/admin do publicznego repozytorium GitHub; 3) Atak phishingowy na księgową prowadzący do podmiany numeru konta w przelewie lub infekcji ransomware; 4) Brak możliwości odtworzenia bazy danych klienta z kopii zapasowej po awarii w AWS z powodu braku uprzednich testów odzyskiwania.

Wykonanie

Studenci oceniają prawdopodobieństwo (1–3) oraz skutek (1–3) dla każdego z 4 scenariuszy, nanoszą je na macierz ryzyka 3×3 i wyliczają poziom ryzyka (R = P × S). Następnie studenci formułują strategię postępowania (redukcja) dla ryzyk o wartości powyżej 3 (nieakceptowalnych) i dobierają środki zaradcze zgodnie z metodyką NIST SP 800-30 Rev. 1 (m.in. BitLocker/FileVault, skanowanie secret scanning, MFA i szkolenia, procedury cyklicznych testów backupu).

Pojęcie: Scenariusz zagrożenia (Threat Scenario): Opis prawdopodobnego ciągu zdarzeń, w którym określone źródło zagrożenia wykorzystuje konkretną podatność aktywa, prowadząc do określonych strat biznesowych.
Studium przypadku: Krok 3 — Szacowanie ryzyka biznesowego dla InnoSoft
47/55
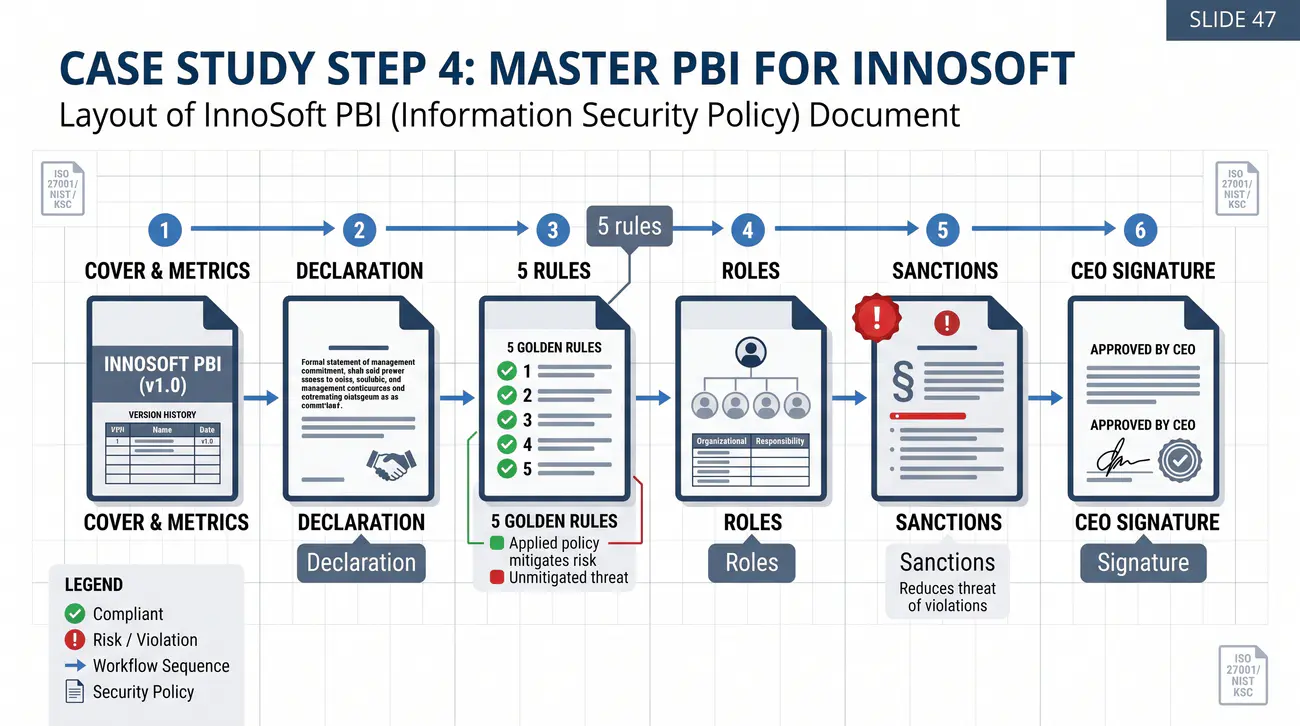
Studium przypadku: Krok 4 — Opracowanie nadrzędnej PBI dla InnoSoft
Cel slajdu: Sformułowanie tekstu nadrzędnej Polityki Bezpieczeństwa Informacji podpisanej przez Prezesa Zarządu.

Konstrukcja zwięzłego, 3-stronicowego dokumentu strategicznego

Opis

Zarząd InnoSoft kategorycznie odrzucił pomysł stworzenia 50-stronicowego podręcznika skopiowanego z Internetu, wskazując, że nikt w zespole go nie przeczyta. Dokument nadrzędny musi być zwięzły, jasny i zrozumiały dla każdego nowo zatrudnionego programisty, a jednocześnie spełniać rygory formalne wymagane przez audytora klienta korporacyjnego.

Wykonanie

Studenci redagują projekt 3-stronicowego dokumentu nadrzędnej PBI dla InnoSoft Sp. z o.o., zawierający: 1) Cel i deklarację Zarządu (ochrona danych klientów jako warunek zaufania biznesowego); 2) Zakres obowiązywania (wszyscy pracownicy i współpracownicy B2B); 3) Pięć Złotych Zasad InnoSoft (bezwzględne MFA, szyfrowanie dysków, zakaz przesyłania haseł tekstem jawnym, czyste biurko i blokowanie ekranu, natychmiastowe zgłaszanie incydentów); 4) Przypisanie odpowiedzialności; 5) Klauzulę wejścia w życie z podpisem Prezesa Zarządu. Konstrukcję opierają na wzorcach rządowego portalu cyber.gov.pl.

Pojęcie: Egzekucja polityki (Policy Enforcement): Formalne nadanie dokumentowi mocy prawnej wewnątrz organizacji przez organ zarządzający, wiążące pracowników pod rygorem odpowiedzialności służbowej i dyscyplinarnej.
Studium przypadku: Krok 4 — Opracowanie nadrzędnej PBI dla InnoSoft
48/55
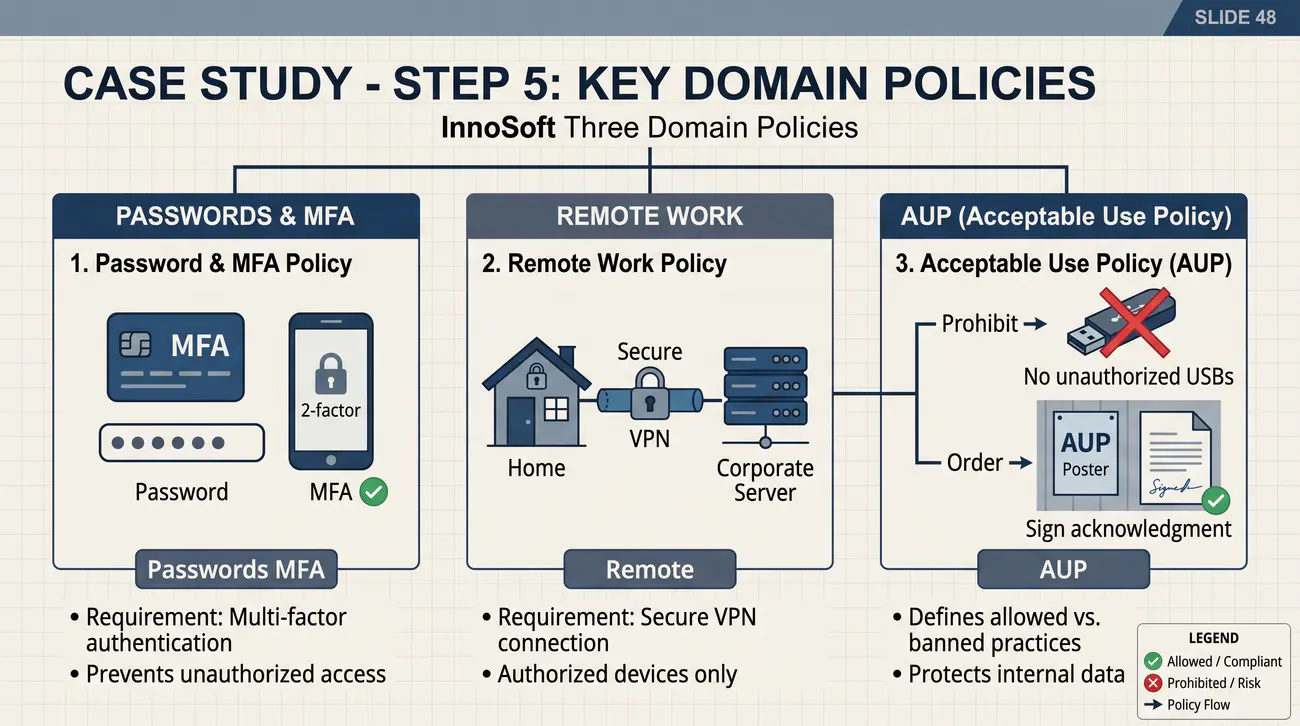
Studium przypadku: Krok 5 — Opracowanie kluczowych polityk dziedzinowych
Cel slajdu: Przygotowanie operacyjnych polityk tematycznych: haseł/MFA, pracy zdalnej oraz dopuszczalnego użytkowania.

Zestaw trzech syntetycznych regulacji operacyjnych

Opis

Po ustanowieniu reguł ogólnych zespół programistów potrzebuje precyzyjnych zasad dotyczących codziennej pracy. W firmie panuje dowolność: hasła do baz testowych są proste, praca odbywa się z otwartych kawiarni bez ochrony ekranu, a na sprzęcie służbowym instalowane są prywatne programy i gry z nieznanych źródeł.

Wykonanie

Studenci opracowują zestaw 3 syntetycznych polityk dziedzinowych (każda po 1–2 strony), opierając się na analizach serwisu Sekurak: 1) Polityka uwierzytelniania i haseł: minimalna długość hasła 14 znaków, zakaz ponownego używania, obowiązek korzystania z firmowego menedżera haseł, bezwzględne MFA na wszystkich kontach firmowych; 2) Polityka pracy zdalnej i urządzeń końcowych: obowiązek pełnego szyfrowania dysków BitLocker/FileVault, blokowanie ekranu po 3 minutach, zakaz łączenia z publicznym Wi-Fi bez firmowego VPN, zakaz wglądu osób trzecich; 3) Polityka dopuszczalnego użytkowania (AUP): zasady korzystania ze sprzętu, zakaz instalacji nieautoryzowanego oprogramowania, zakaz kopiowania kodu źródłowego na nośniki prywatne.

Pojęcie: Polityka dopuszczalnego użytkowania (AUP): Zbiór zasad definiujących dozwolone i zabronione sposoby wykorzystywania sprzętu komputerowego, sieci, poczty i usług chmurowych udostępnionych pracownikowi przez pracodawcę.
Studium przypadku: Krok 5 — Opracowanie kluczowych polityk dziedzinowych
49/55
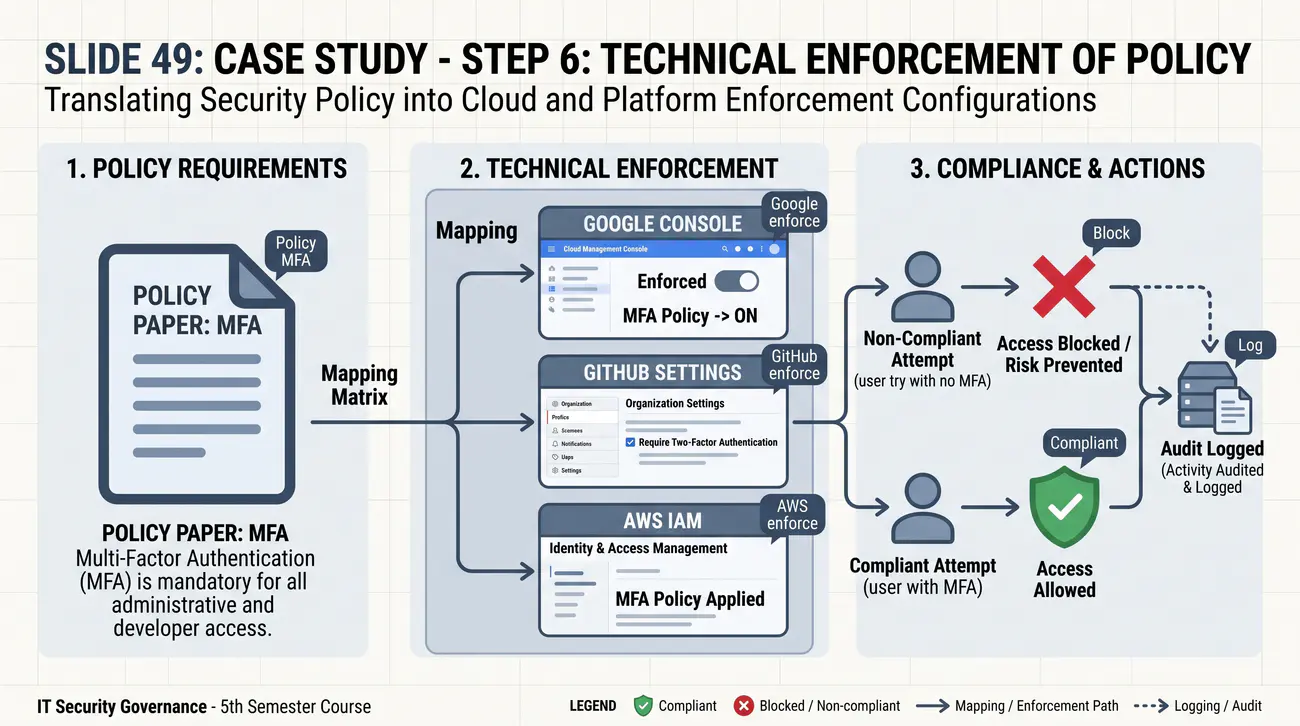
Studium przypadku: Krok 6 — Techniczna egzekucja zapisów polityki
Cel slajdu: Zaprojektowanie technicznych mechanizmów wymuszenia zasad polityki w narzędziach chmurowych i stacjach roboczych.

Przełożenie zapisów papierowych na konfigurację systemową

Opis

Najczęstszą przyczyną porażki polityk bezpieczeństwa jest pozostawienie ich w sferze deklaracji, licząc na dobrą wolę pracowników. Jeśli polityka wymaga włączenia MFA, ale system pozwala na logowanie samym hasłem, pracownicy z wygody nie włączą drugiego składnika. Zapisy polityki muszą zostać wymuszone technicznie (Technical Enforcement).

Wykonanie

Studenci tworzą macierz wdrożenia technicznego dla administratora InnoSoft w oparciu o zalecenia CIS Controls: 1) Google Workspace: włączenie wymuszenia 2-Step Verification (2SV) dla wszystkich użytkowników z blokadą logowania bez MFA; 2) GitHub Organization: włączenie opcji „Require two-factor authentication for everyone in the organization” oraz aktywacja Secret Scanning i Dependabot; 3) AWS IAM: wyłączenie kluczy dostępowych dla konta root, wymuszenie MFA i ograniczenie uprawnień przez IAM Identity Center (SSO); 4) Stacje robocze: wdrożenie narzędzia MDM (np. Microsoft Intune) wymuszającego szyfrowanie dysków i automatyczną blokadę ekranu.

Pojęcie: Egzekucja techniczna (Technical Enforcement): Konfiguracja parametrów systemów operacyjnych, zapór ogniowych i platform tożsamości w taki sposób, aby automatycznie uniemożliwiały zachowania niezgodne z polityką bezpieczeństwa.
Studium przypadku: Krok 6 — Techniczna egzekucja zapisów polityki
50/55
Studium przypadku: Krok 7 — Procedura reagowania na incydent zgubienia laptopa
Cel slajdu: Przygotowanie operacyjnej procedury reagowania na wypadek utraty urządzenia pracownika.

Opracowanie karty postępowania krok po kroku w kryzysie

Opis

W piątek o godzinie 21:00 programista InnoSoft zgłasza telefonicznie, że w taksówce w Warszawie został jego służbowy plecak z laptopem oraz telefonem służbowym. Na telefonie i laptopie były aktywne sesje do poczty firmowej, Slacka oraz konsoli AWS. Urządzenie zawierało lokalną kopię repozytorium kodu tworzonego dla klienta finansowego. Administrator i Koordynator Bezpieczeństwa muszą natychmiast podjąć skoordynowane działania, aby zapobiec kompromitacji infrastruktury i ocenić obowiązki prawne wobec UODO.
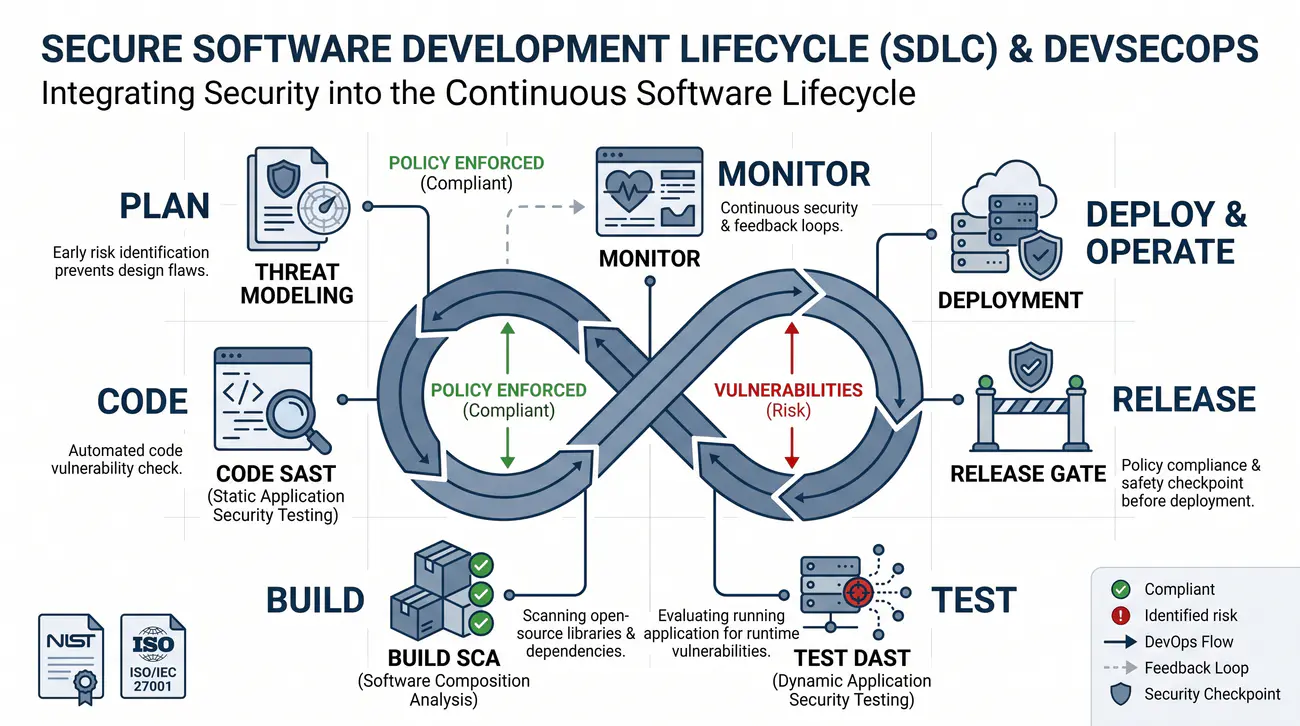
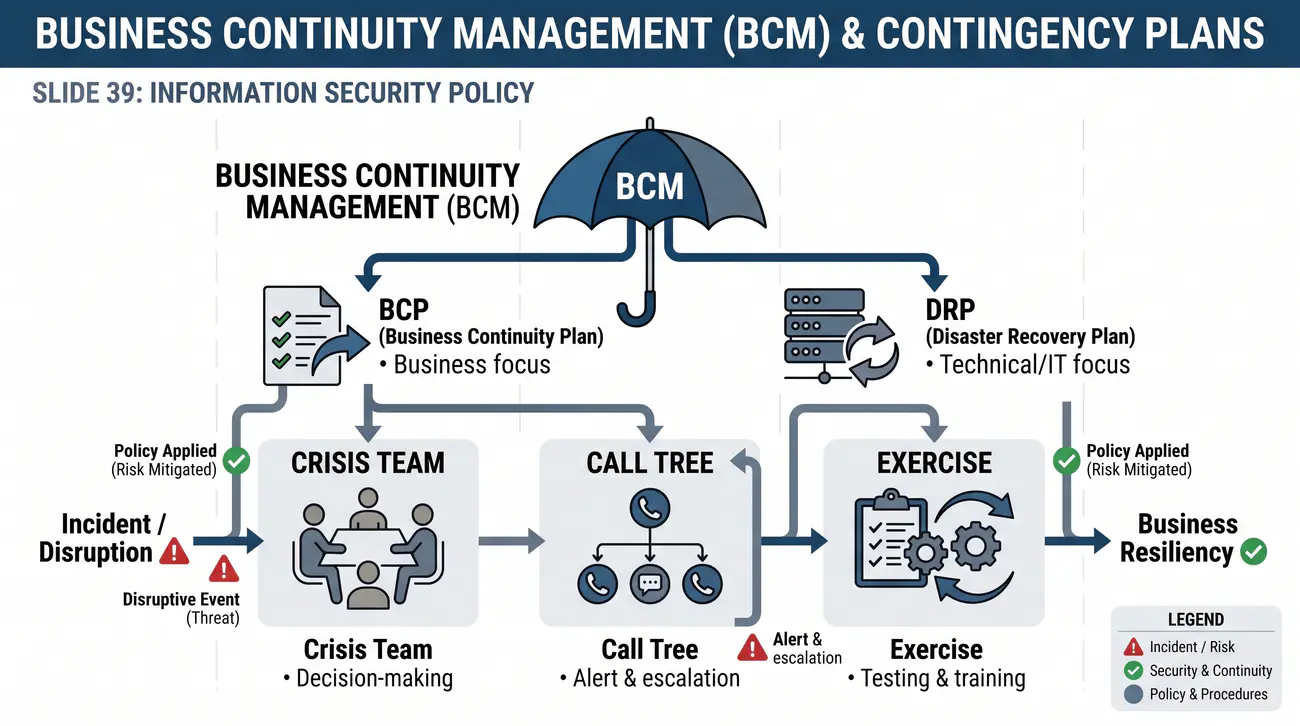
Wykonanie

Studenci opracowują 1-stronicowy Playbook incydentu: 1) Krok 0–15 min: Natychmiastowe unieważnienie wszystkich tokenów sesyjnych użytkownika w Google Workspace, GitHub i AWS przez administratora; wymuszenie zmiany haseł; 2) Krok 15–30 min: Wysłanie komendy zdalnego wyczyszczenia (Remote Wipe) z konsoli MDM; 3) Krok 30–60 min: Weryfikacja w logach MDM stanu szyfrowania BitLocker przed utratą sprzętu oraz sprawdzenie logów uwierzytelniania; 4) Ocena prawna: Sporządzenie protokołu kwalifikacji incydentu pod kątem art. 33 RODO (potwierdzone pełne szyfrowanie dysku FDE pozwala uznać brak wysokiego ryzyka naruszenia praw osób i odstąpić od notyfikacji do Prezesa UODO, przy obowiązkowym wpisie w wewnętrznym rejestrze naruszeń). Procedurę zgłoszeniową weryfikują z formularzem CERT Polska.

Pojęcie: Karta postępowania incydentowego (Incident Playbook): Zwięzła, schematyczna procedura operacyjna określająca kolejność natychmiastowych działań technicznych, prawnych i komunikacyjnych dla konkretnego typu incydentu bezpieczeństwa.
Studium przypadku: Krok 7 — Procedura reagowania na incydent zgubienia laptopa
51/55
Studium przypadku: Krok 8 — Szkolenie pracowników i onboarding
Cel slajdu: Zaprojektowanie programu komunikacji, warsztatu wdrożeniowego oraz procedury onboardingu.

Wdrożenie nowej kultury i przezwyciężenie oporu zespołu

Opis

Po opublikowaniu polityk i wdrożeniu ograniczeń technicznych programiści InnoSoft zaczynają wyrażać niezadowolenie. Twierdzą, że menedżer haseł i ciągłe monity MFA spowalniają ich pracę, a zakaz instalowania dowolnych bibliotek ogranicza ich swobodę twórczą. Istnieje realne ryzyko, że zespół zacznie obchodzić zabezpieczenia (Shadow IT), np. przesyłając kod na prywatne konta. Bez akceptacji i zrozumienia przez pracowników polityka stanie się martwa.

Wykonanie

Studenci przygotowują plan wdrożenia „ludzkiego”, oparty na wskazówkach biuletynu OUCH! CERT Polska: 1) Warsztat wdrożeniowy (45 minut): prezentacja „Dlaczego to robimy i jak chronimy zaufanie klientów”, praktyczny pokaz obsługi menedżera haseł i kluczy FIDO2; 2) Jednostronicowa ściągawka (Cheat Sheet): „Bezpieczny Developer InnoSoft — 5 zasad codziennej higieny”; 3) Procedura Onboardingu: pakiet startowy dla każdego nowego pracownika, obowiązkowe szkolenie w pierwszym tygodniu oraz podpisanie oświadczenia o zapoznaniu się z PBI przed przyznaniem uprawnień do repozytoriów.

Pojęcie: Onboarding w bezpieczeństwie: Proces wdrażania nowego pracownika w reguły, polityki, narzędzia ochronne i kulturę bezpieczeństwa organizacji przed udzieleniem mu dostępu do wrażliwych zasobów informacyjnych.
Studium przypadku: Krok 8 — Szkolenie pracowników i onboarding
52/55
Studium przypadku: Krok 9 — Utrzymanie, mierniki (KPI) i cykliczny audyt
Cel slajdu: Zdefiniowanie metryk efektywności bezpieczeństwa oraz harmonogramu przeglądów zarządczych.

Zapewnienie ciągłego życia i doskonalenia polityki w InnoSoft

Opis

Wdrożenie polityki zakończyło się sukcesem, a audytor klienta korporacyjnego zaakceptował dokumentację i zabezpieczenia, co pozwoliło na podpisanie kontraktu. Jednak po 6 miesiącach firma zatrudnia 5 nowych pracowników, zmienia dostawcę hostingu i wprowadza nowe narzędzia sztucznej inteligencji. Polityka pozostawiona bez nadzoru szybko straci aktualność, a w systemach powstaną nowe luki.

Wykonanie

Studenci definiują 4 proste, mierzalne wskaźniki efektywności (KPI) dla InnoSoft: 1) Odsetek stacji roboczych ze sprawnym szyfrowaniem dysków (cel: 100%, raportowany co miesiąc z MDM); 2) Odsetek kont z aktywnym MFA (cel: 100%); 3) Średni czas usunięcia kont po odejściu pracownika (cel: poniżej 2 godzin); 4) Wynik kwartalnej symulacji phishingu (cel: poniżej 5% kliknięć). Studenci ustalają harmonogram corocznego przeglądu PBI przez Zarząd (każdego roku w listopadzie) oraz po każdym poważnym incydencie, zgodnie z zaleceniami CERT Polska.

Pojęcie: Wskaźniki efektywności bezpieczeństwa (Security KPIs): Kwantyfikowalne miary służące do obiektywnej oceny skuteczności, adekwatności i stopnia wdrożenia zabezpieczeń oraz polityk bezpieczeństwa w czasie.
Studium przypadku: Krok 9 — Utrzymanie, mierniki (KPI) i cykliczny audyt
53/55
Błędy wdrożeniowe i pułapki: Jak nie pisać polityk
Cel slajdu: Przedstawienie typowych patologii i błędów popełnianych przez organizacje przy tworzeniu dokumentacji bezpieczeństwa.

Praktyczne anty-wzorce w projektowaniu bezpieczeństwa organizacji

Doświadczenie audytorskie wskazuje na powtarzające się błędy, które zamieniają system bezpieczeństwa w fikcję:

  • „Polityka na półkę” (Shelfware): Generowanie setek stron dokumentacji wyłącznie po to, by pokazać je audytorowi lub zdobyć certyfikat, podczas gdy pracownicy nie mają pojęcia o jej istnieniu.
  • Bezmyślne kopiowanie wzorców (Copy-Paste): Pobranie darmowego szablonu z Internetu przeznaczonego dla wielkiej korporacji bankowej i wdrożenie go w 10-osobowym software house'ie (paraliż procesów biznesowych).
  • Zbyt restrykcyjne reguły bez egzekucji technicznej: Nakaz zmiany hasła co 14 dni i zakaz korzystania z zewnętrznych narzędzi bez dostarczenia alternatywy, co natychmiast rodzi zjawisko Shadow IT (pracownicy przesyłają pliki przez prywatne dyski chmurowe).
  • Brak zaangażowania kierownictwa: Zarząd, który uważa, że „polityka dotyczy zwykłych pracowników, ale nie prezesa”, natychmiast niszczy kulturę bezpieczeństwa w całej firmie.

Analizy błędów wdrożeniowych i incydentów publikuje portal Niebezpiecznik.

Pojęcie: Zjawisko Shadow IT (Niekontrolowane IT): Używanie przez pracowników sprzętu, oprogramowania lub usług chmurowych bez wiedzy, zgody i kontroli działu IT oraz z pominięciem obowiązujących polityk bezpieczeństwa.
Błędy wdrożeniowe i pułapki: Jak nie pisać polityk
54/55
Podsumowanie wykładu: Złote zasady skutecznej polityki
Cel slajdu: Synteza kluczowych wniosków wykładu i utrwalenie fundamentalnych zasad tworzenia polityk bezpieczeństwa.

Cztery filary dojrzałego systemu ochrony informacji

Kończąc rozważania nad polityką bezpieczeństwa, podsumujmy cztery filary, o których musi pamiętać każdy inżynier informatyki projektujący systemy:

  1. Prostota i komunikatywność: Najlepsza polityka to polityka zwięzła, napisana prostym językiem zrozumiałym dla każdego pracownika. Złożoność jest największym wrogiem bezpieczeństwa.
  2. Podejście oparte na ryzyku: Zabezpieczenia muszą chronić to, co najcenniejsze, a koszt wdrożenia środka ochronnego nie może przewyższać wartości chronionego aktywa i potencjalnych strat.
  3. Jedność prawa, procedur i technologii: Zapis formalny bez automatycznego wymuszenia w systemie jest tylko życzeniem. Prawdziwe bezpieczeństwo to połączenie procedury z konfiguracją.
  4. Ciągły proces, a nie jednorazowy projekt: Bezpieczeństwo nie jest stanem, który można osiągnąć i odhaczyć. Wymaga ciągłego monitorowania, audytu i adaptacji do nowych zagrożeń.

O dojrzałości bezpieczeństwa i dobrych praktykach przeczytasz na portalu CERT Polska.

Pojęcie: Dojrzałość bezpieczeństwa (Security Maturity): Stopień zaawansowania, powtarzalności, optymalizacji i świadomości procesów zarządzania cyberbezpieczeństwem w organizacji, mierzony w standardowych modelach dojrzałości.
Podsumowanie wykładu: Złote zasady skutecznej polityki
55/55
Pytania kontrolne, wykaz norm i bibliografia
Cel slajdu: Weryfikacja opanowania materiału przez studentów oraz zestawienie literatury przedmiotu i norm technicznych.

Sprawdzenie wiedzy, źródła wiedzy i dalsza ścieżka kształcenia

Pytania kontrolne do samodzielnej weryfikacji wiedzy:

  1. Dlaczego w nowoczesnej polityce haseł wg standardu NIST SP 800-63B odchodzi się od wymuszania okresowej rotacji haseł?
  2. Czym różni się nadrzędna Polityka Bezpieczeństwa Informacji od Standardowej Procedury Operacyjnej (SOP)?
  3. W jakich sytuacjach utrata lub kradzież laptopa pracownika nie stanowi naruszenia ochrony danych osobowych podlegającego zgłoszeniu do Prezesa UODO?
  4. Jakie są różnice w celach biznesowych pomiędzy parametrem RTO a parametrem RPO?
  5. W jaki sposób zasada najmniejszych uprawnień (PoLP) ogranicza skutki ataku socjotechnicznego?

Bibliografia i zalecane normy odniesienia:

  • PN-EN ISO/IEC 27001:2023-02 — Technika informatyczna. Bezpieczeństwo informacji. Wymagania (PKN).
  • PN-EN ISO/IEC 27002:2023-03 — Wytyczne dotyczące zabezpieczeń bezpieczeństwa informacji (PKN).
  • NIST SP 800-30 Rev. 1 — Guide for Conducting Risk Assessments (NIST CSRC).
  • Krzysztof Liderman — Bezpieczeństwo informacyjne: nowe wyzwania, PWN, Warszawa.
  • Biuletyny i poradniki ochrony cyberprzestrzeni — CERT Polska OUCH! oraz baza wiedzy UODO.
Pojęcie: Ewaluacja wiedzy: Systematyczny proces weryfikacji zrozumienia pojęć, zależności i umiejętności praktycznych z zakresu projektowania polityk bezpieczeństwa nabytych w toku nauki na uczelni.
Pytania kontrolne, wykaz norm i bibliografia